



CERT-F6
Бескомпромиссная борьба с киберпреступностью
Первый в России центр круглосуточного реагирования на инциденты информационной безопасности Computer Emergency Response Team-F6 обладает передовыми технологиями для обеспечения безопасности Рунета
Возможности CERT-F6

Круглосуточно
24/7/365 принимаем информацию об инцидентах информационной безопасности и осуществляем реагирование

Взаимодействие с регуляторами и другими CERT по всему миру
Взаимодействуем с регистраторами доменов, провайдерами хостинга, группами реагирования CERT из других стран для наиболее эффективной и оперативной локализации инцидентов

Компетенции в российских доменных зонах
На основании соглашений с регуляторами российских доменных зон мы назначены компетентной организацией по борьбе с использованием доменов для фишинга, несанкционированным доступом в информационные системы третьих лиц, распространением вредоносных программ и управлением вредоносными программами (управление бот-сетями)
Принимаем и обрабатываем информацию об инцидентах от 3-х лиц
Увеличилось среднее количество создаваемых фишинговых сайтов на один бренд по данным аналитиков CERT F6 в 2025 году
3,7%
Вредоносных ресурсов заблокировал CERT-F6 в зонах «.рф» и «.ru» за 2025 год
11 000
Первый частный CERT, появившийся в России
№1
Партнеры
Как работает CERT-F6
Команда CERT F6 делится на три линии работы с вредоносными ресурсами:
Технологии в основе эффективности CERT-F6
Команда экспертов с многолетним опытом работы с фишингом и другими вредоносными активностями использует в своей работе решение Digital Risk Protection
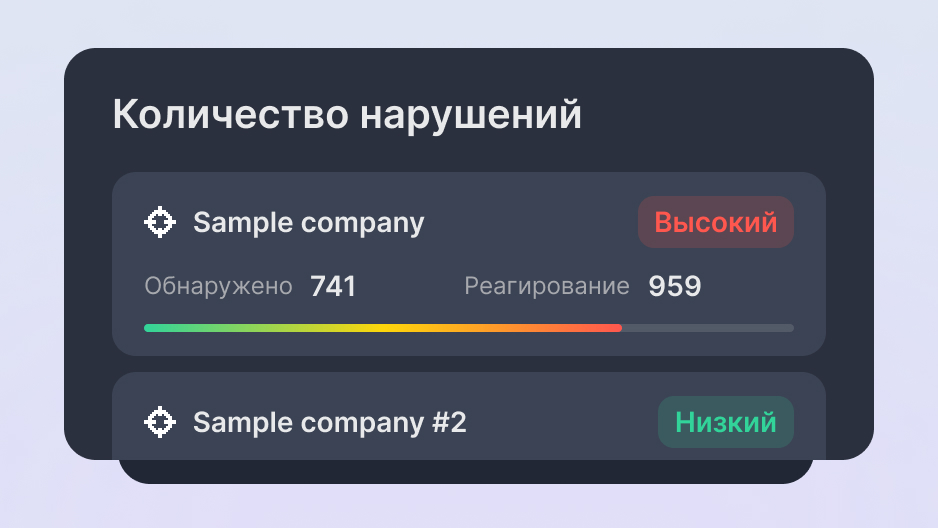
Искусственный интеллект
Семейство нейронных сетей, способное выявлять до 90% нарушений, подобно высококвалифицированному специалисту
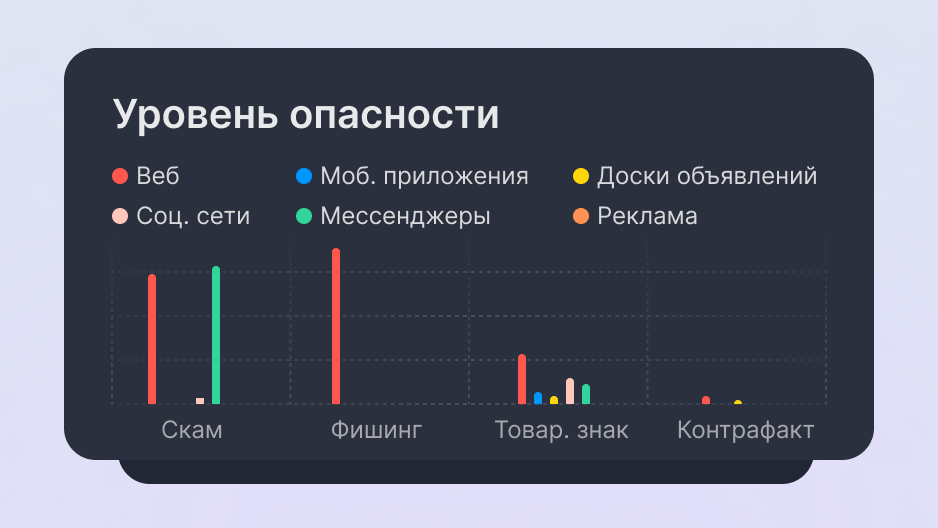
Скоринговая модель
Запатентованная технология для оценки уровня опасности, что позволяет быстро и точно расставлять приоритеты для реагирования
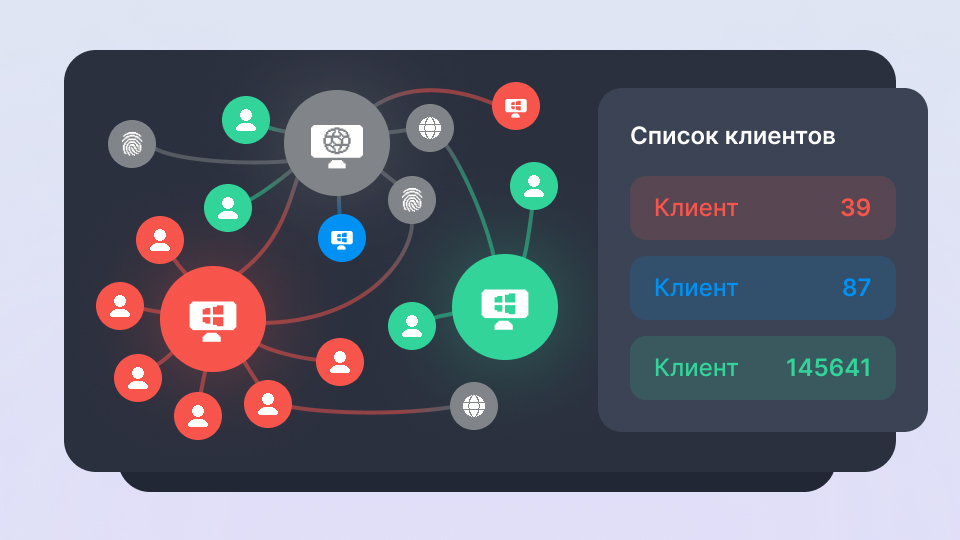
Графовый анализ
Сетевой анализ, который помогает выявить инфраструктуру киберпреступников и найти дополнительные методы для успешного устранения нарушений
F6 Антифишинг
Нашли подозрительный ресурс? Сообщите нам!
Сообщить об инциденте
Если у вас произошел инцидент кибербезопасности или вы хотите получить консультацию, оставьте заявку — мы оперативно свяжемся с вами


