



Managed XDR
Защитите компанию от кибератак с системой, которая отслеживает угрозы 24/7
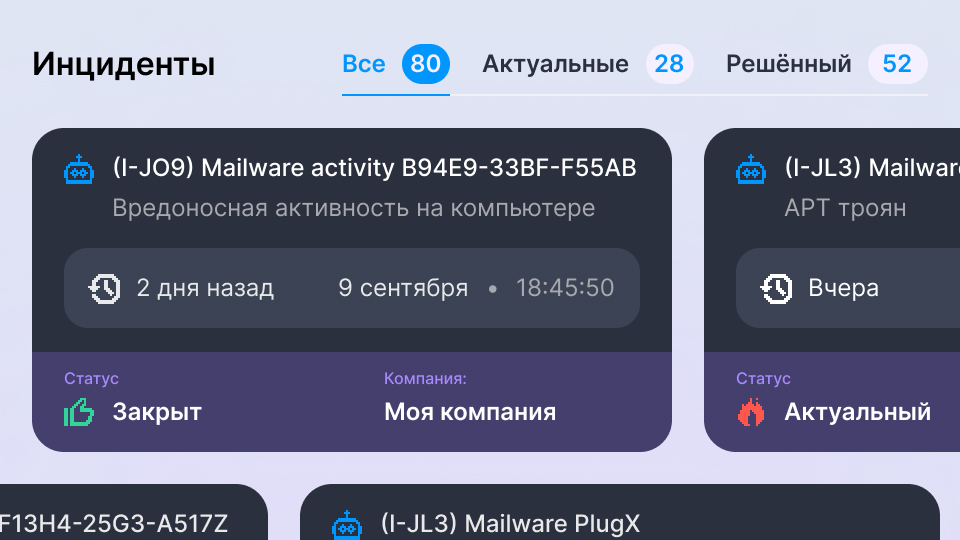
Managed XDR приоритезирует инциденты, изолирует зараженные хосты, блокирует спам, фишинг, вредоносные письма, противостоит целевым атакам — и освобождает ИБ-команду от рутины
Обеспечьте непрерывность работы компании с Managed XDR
Managed XDR противостоит программам-шифровальщикам, троянам, шпионам, бэкдорам, вредоносным скриптам и скрытым каналам передачи данных внутри и за пределами защищенного периметра — угрозам, которые могут вывести бизнес из строя

Защититесь от киберпреступников, пока они не навредили бизнесу
500 млн рублей — рекордная сумма первоначального выкупа за расшифровку данных в 2025 году. Столько в биткоинах (50 BTC) потребовала от компании-жертвы группировка CyberSec's

Оптимизируйте расходы на ИБ-команду без потерь в эффективности
Managed XDR предоставляет полный цикл киберзащиты, объединяя возможности классического SOC — от мониторинга и анализа угроз до оперативного реагирования на инциденты

Не дайте СМИ поводов для заголовков, которые ударят по репутации
Негативные новости о компании сильнее влияют на репутацию, чем позитивные. Исследования показывают, что после кризисов потребители чаще уходят к конкурентам
Одна кибератака может парализовать бизнес
С Managed XDR вы всегда на шаг впереди. Решение покажет и заблокирует угрозы, скрытые от других систем защиты
Настройте эшелонированную защиту
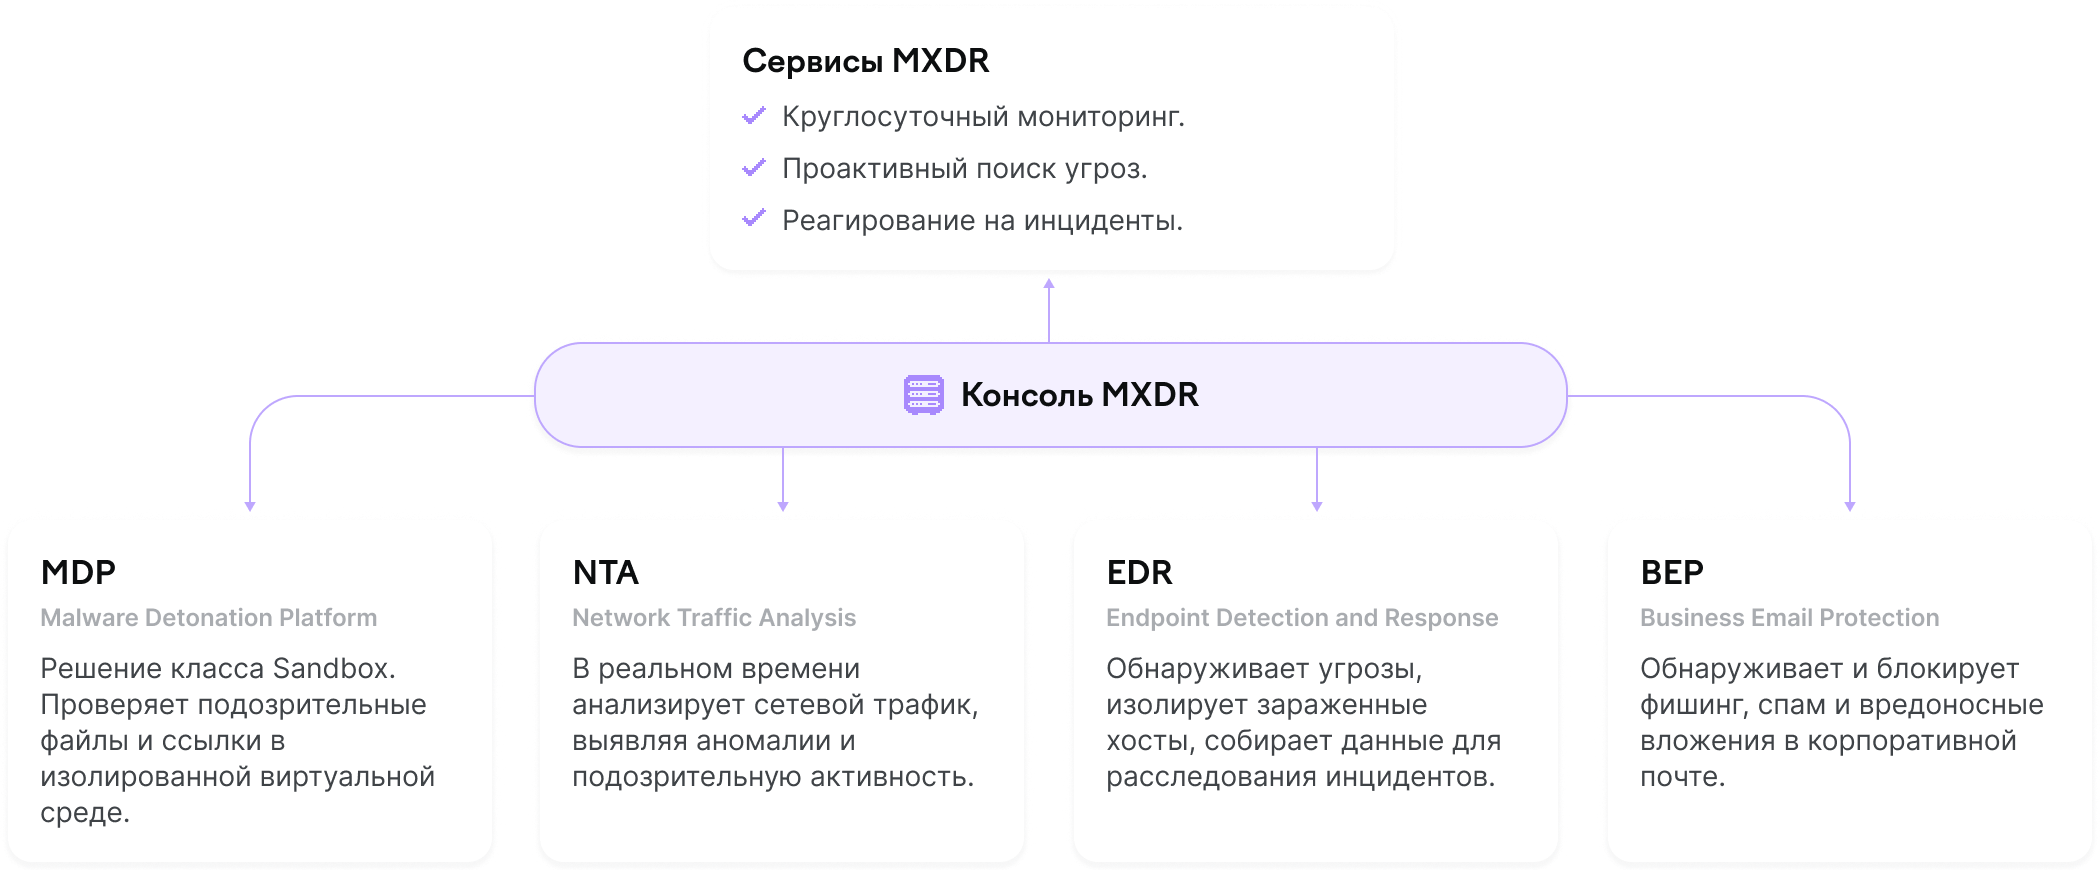
Managed XDR устроен как конструктор: соберите подходящую комбинацию из четырех модулей
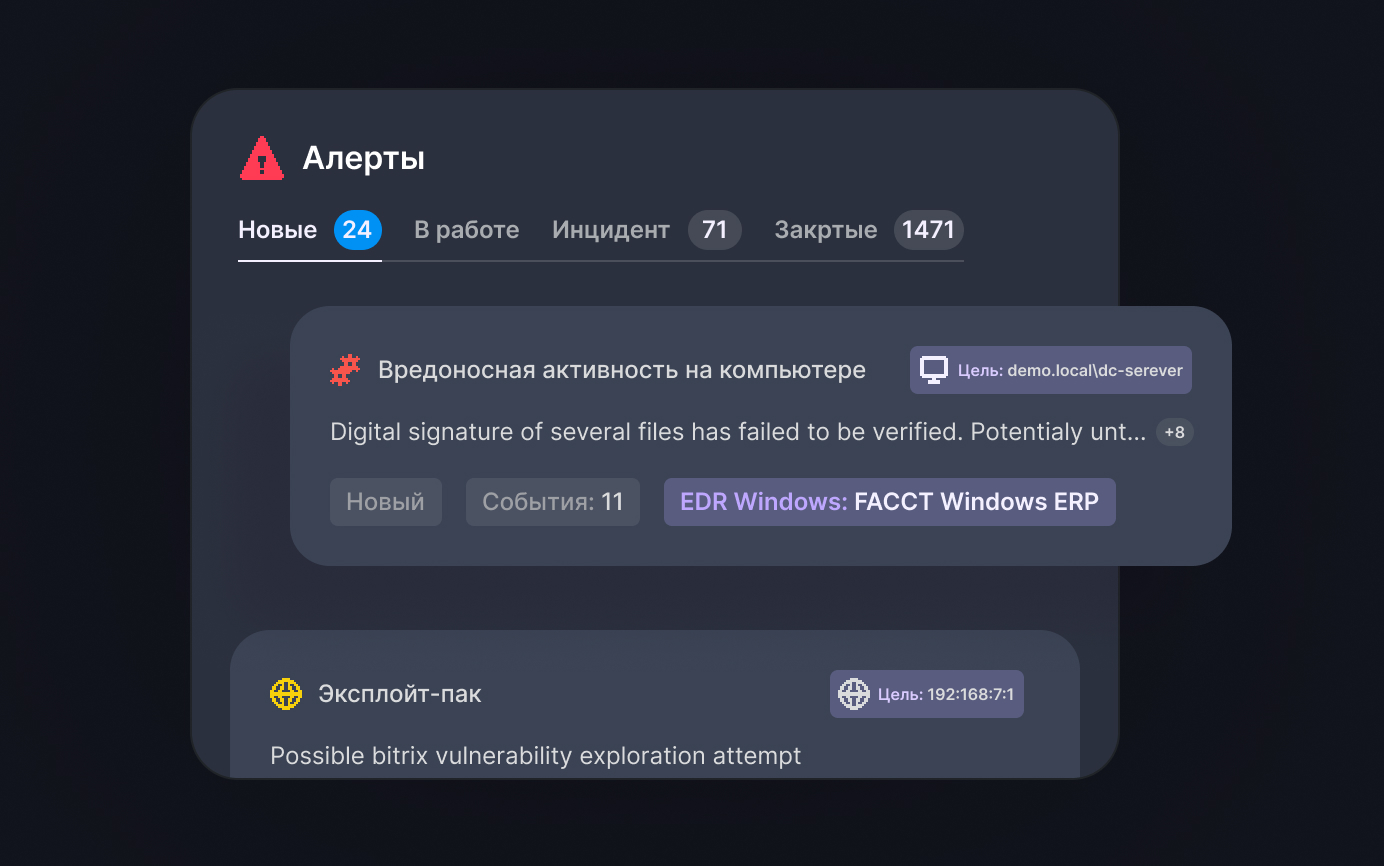
Приоритезация угроз
Освобождает время аналитиков SOC для реагирования на приоритетные угрозы
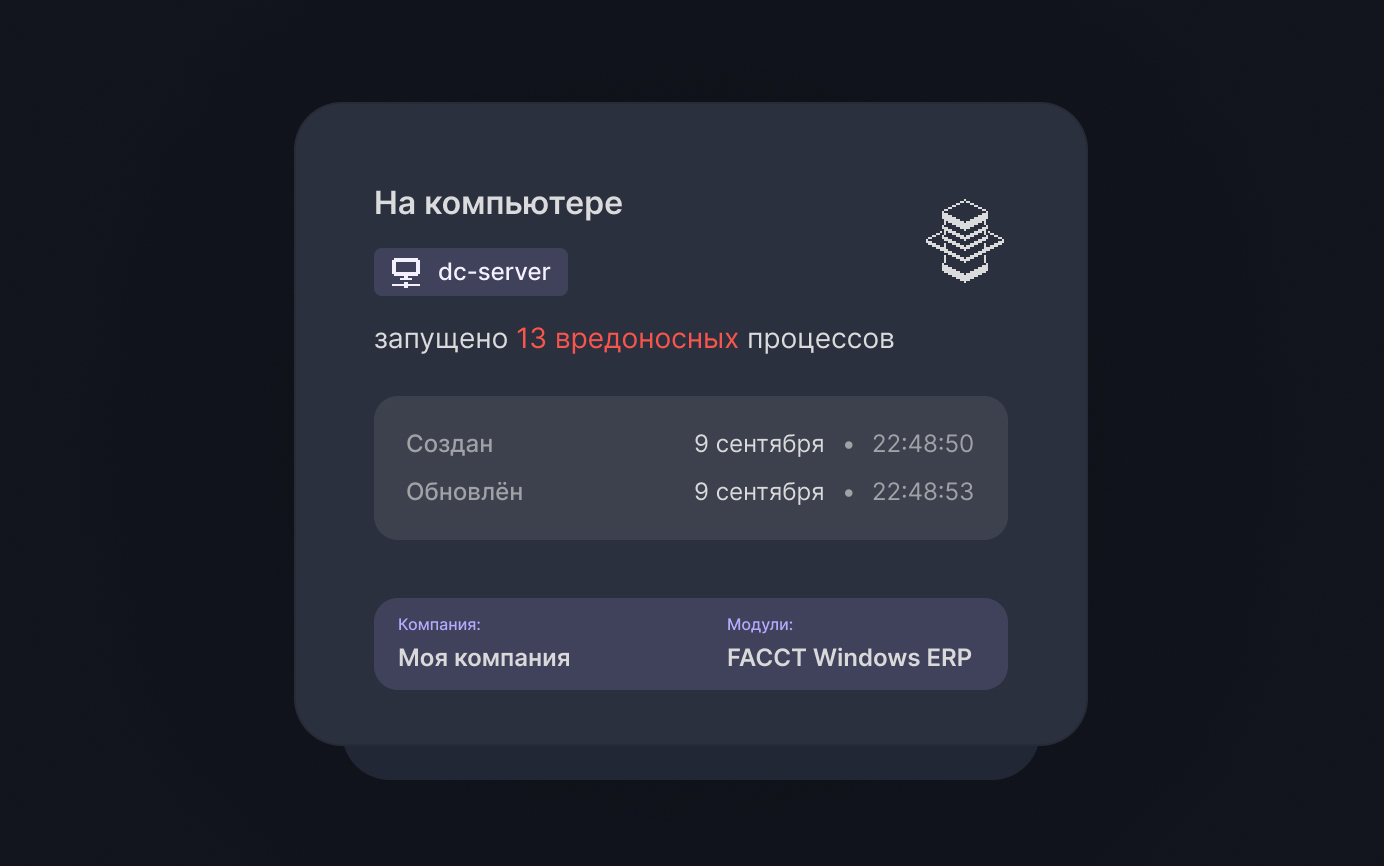
Безопасность конечных станций
Отслеживает, блокирует вредоносную активность и изолирует устройства от ИТ-инфраструктуры
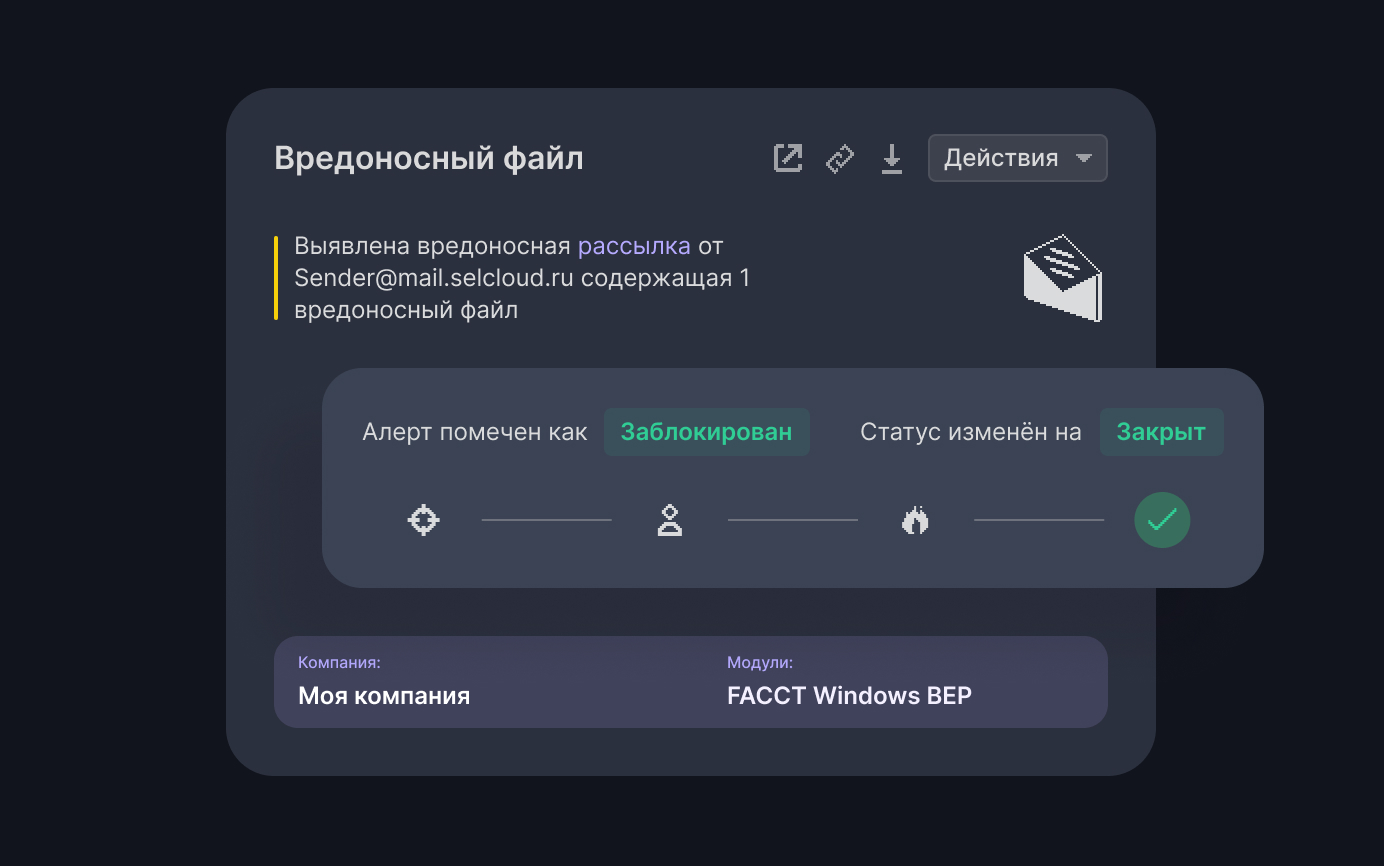
Защита корпоративной почты
Блокирует спам, фишинг, вредоносные письма. Эффективно на первом этапе развития атаки
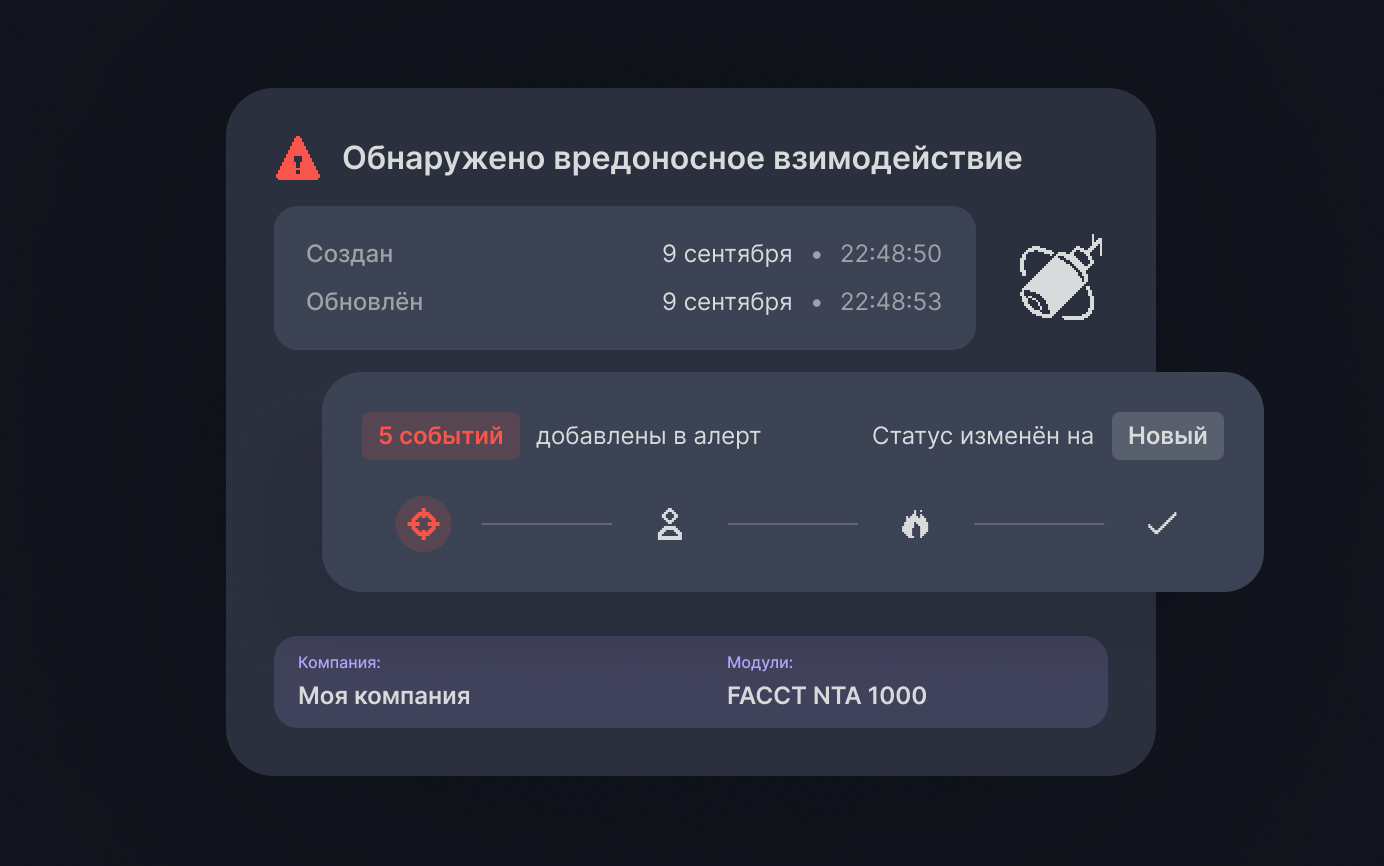
Анализ сетевого трафика
Выявляет вредоносную активность, аномалии и скрытые каналы в сетевом трафике
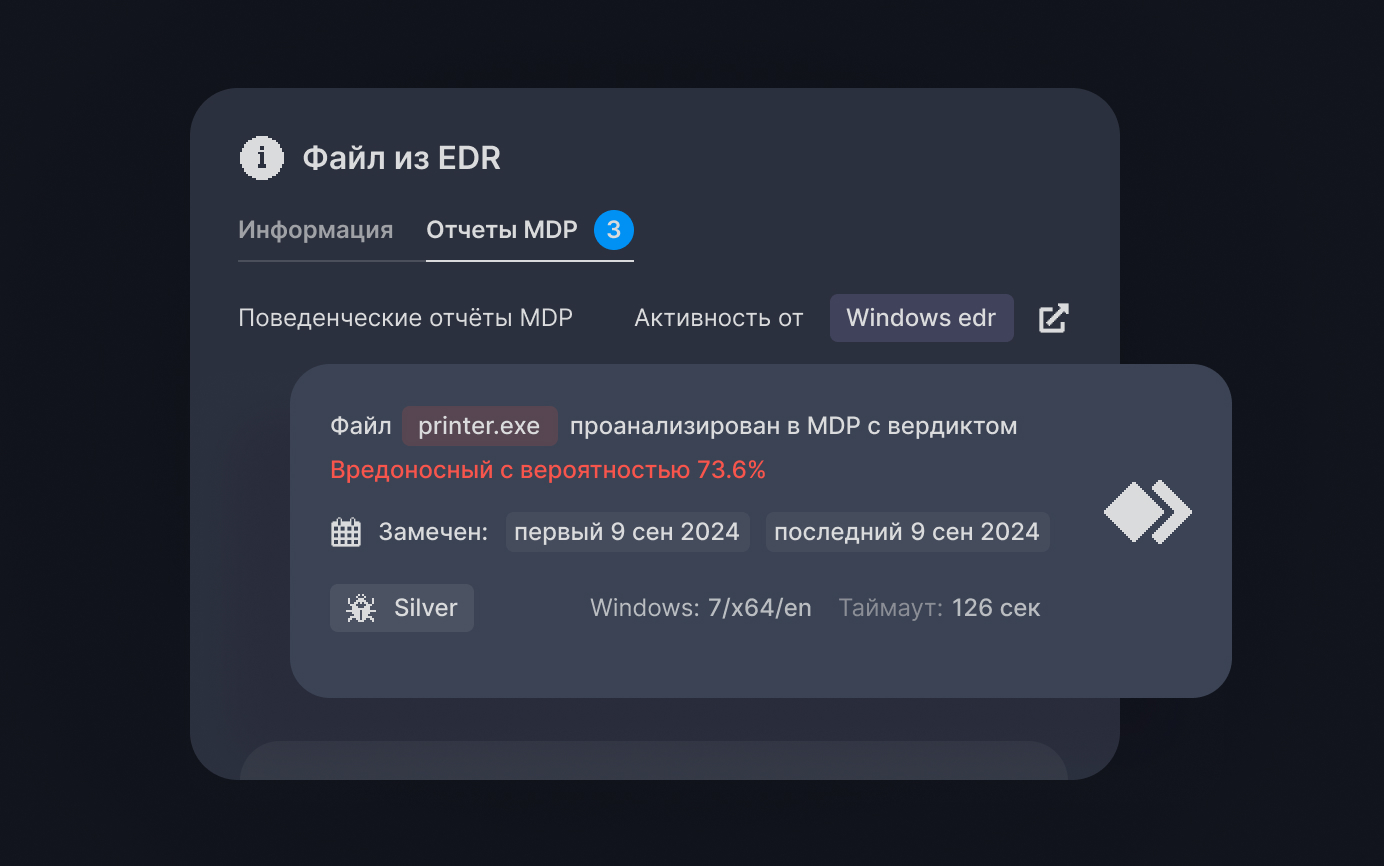
Проверка на вредоносную активность
Запускает подозрительные файлы и ссылки в изолированной виртуальной среде
Делегируйте рутинные задачи профессионалам
Сервисы Managed XDR снижают нагрузку на ИБ-департамент
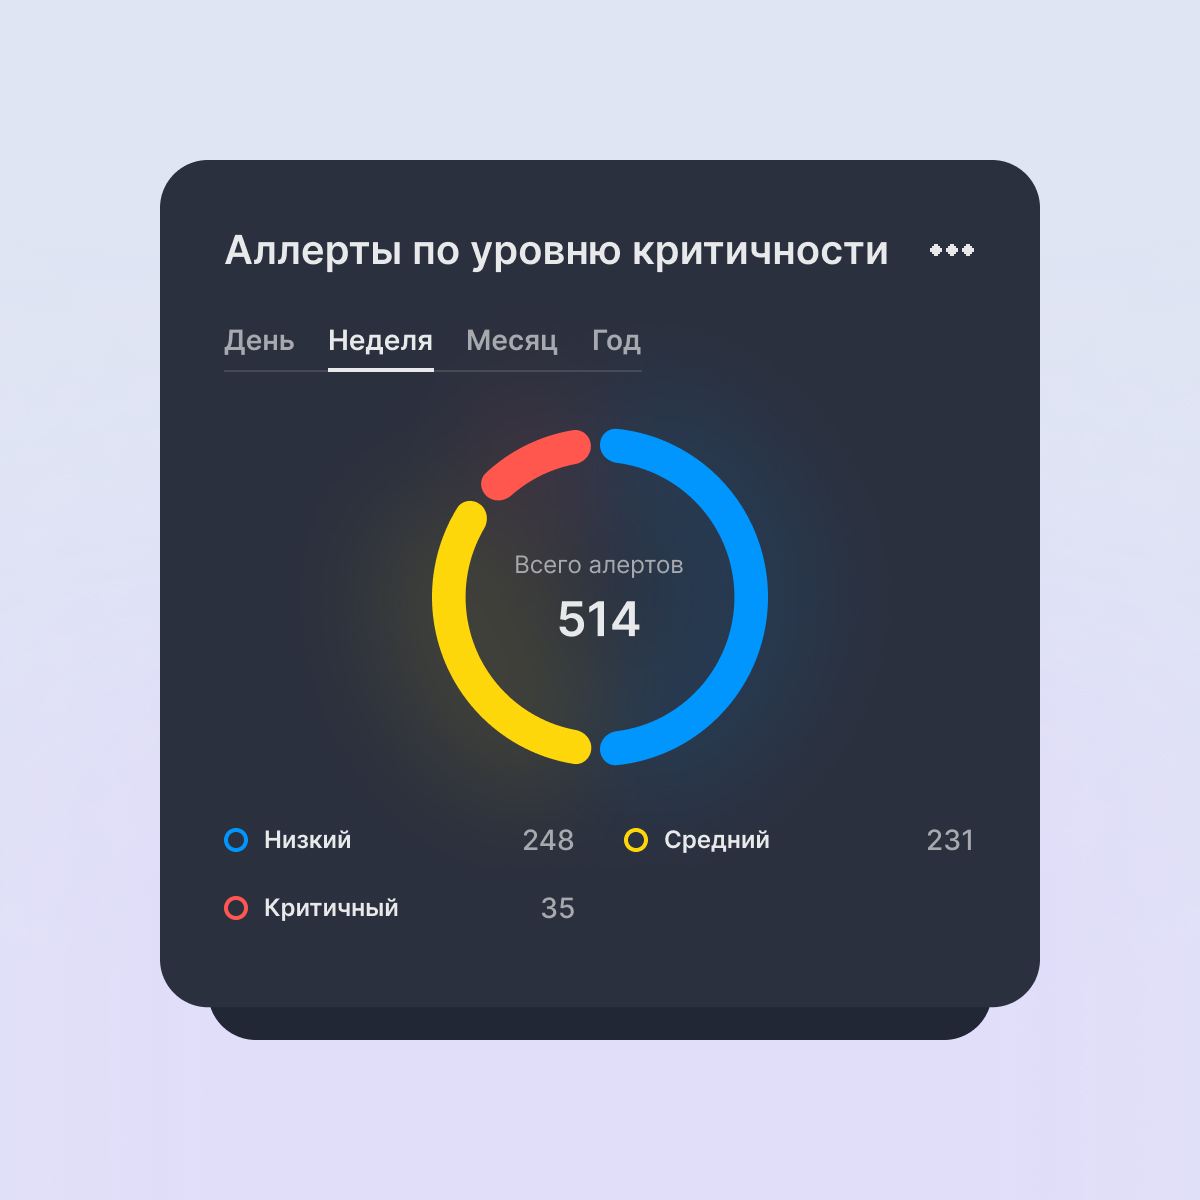
Круглосуточный мониторинг
Специалисты приоритезируют инциденты в инфраструктуре клиента
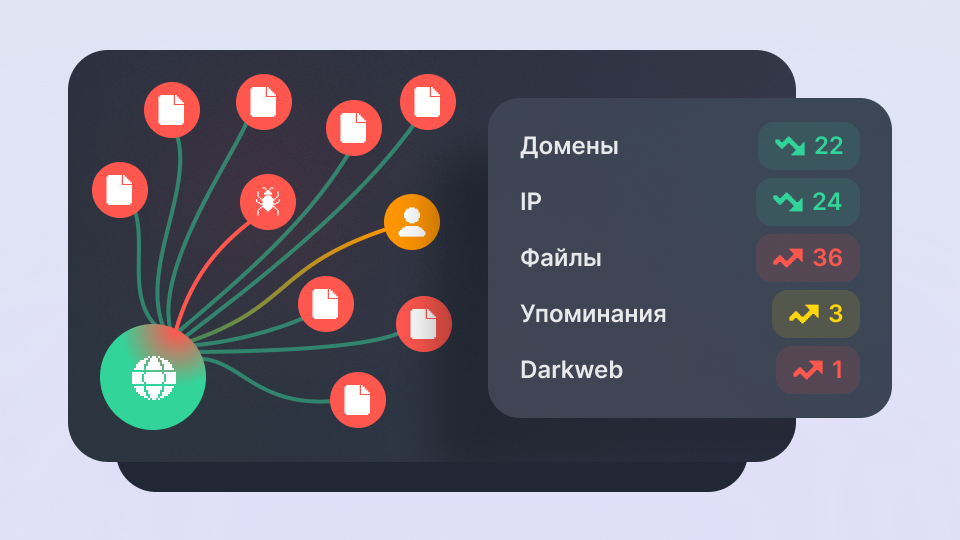
Проактивный поиск угроз
Аналитики ищут следы угроз, которые не детектируются автоматически
Реагирование на инциденты
Профессионалы нейтрализуют угрозы и восстанавливают работу систем
Запросите демо Managed XDR, чтобы ознакомиться с решением
Заполните форму ниже. Наш специалист свяжется с вами, чтобы продемонстрировать возможности решения и ответить на вопросы
Часто задаваемые вопросы
F6 Managed XDR выявляет угрозы в режиме реального времени. Аналитики регулярно обновляют и уточняют TTP, индикаторы компрометации и профили вредоносных программ по данным Threat Intelligence и DFIR, которые автоматически загружаются в систему в режиме реального времени.
F6 Managed XDR при поиске угроз сопоставляет обнаруженные TTP, индикаторы компрометации и вредоносное ПО с известными группировками. Эти данные помогают ИБ-специалистам точнее атрибутировать угрозы и исключать ложные срабатывания. Примеры отчетов с анализом вредоносного ПО можно посмотреть по ссылке.
Да, решение гибко интегрируется по API с другими системами, в том числе с SIEM и SOAR.
Обновления с улучшениями и новыми функциями выходят примерно раз в месяц.
Запросите пилотный проект. Для этого нужно заполнить форму на этой странице, специалист свяжется с вами и расскажет, как получить доступ к продукту. Чтобы специалисты могли оценить объем работ, сообщите количество конечных устройств в вашей инфраструктуре.
Решение F6 Managed XDR гибко настраивается под задачи компании. Вы можете выбрать отдельные модули или комбинировать их:
- NTA + MDP — для продвинутого анализа сетевого трафика.
- EDR + MDP — для продвинутой защиты конечных устройств.
- EDR + MDP + NTA + BEP — для комплексной защиты.
Да, F6 XDR зарегистрирован в Реестре российского программного обеспечения 06 мая 2025 года (регистрационный номер 27752), F6 Endpoint Detection and Response — 21 апреля 2025 года (№ 27635), F6 Network Traffic Analysis — 11 апреля 2025 года (№ 27443), F6 Malware Detonation Platform — 21 апреля 2025 года (№ 27636), F6 Business Email Protection — 06 мая 2025 года (№ 27753).
Поддерживает гибкое развертывание как локально (on-prem), так и в облаке (cloud).
Смотрим на размер инфраструктуры, число хостов под мониторингом и SLA на реагирование. Типовые внедрения стартуют от 2 млн руб. в год.
Акционерное общество «Ф6».
Программное обеспечение, входящее в F6 Managed XDR (F6 XDR, F6 Endpoint Detection and Response, F6 Network Traffic Analysis, F6 Malware Detonation Platform, F6 Business Email Protection), предоставляется путем заключения лицензионного договора.
Программное обеспечение, входящее в F6 Managed XDR, реализовано на следующих языках программирования: C, C++, Rust, Go, Python, JavaScript.
Остались вопросы? Свяжитесь с нами


