



Центр кибербезопасности F6
Сервис круглосуточного мониторинга
и
реагирования
Выделенная SOC-команда специалистов F6 с многолетней экспертизой в расследованиях и криминалистике c собственными технологиями обнаружения и реагирования
Вызовы в сфере кибербезопасности
Любая организация, независимо от отрасли и размера, сегодня сталкивается с угрозами, способными нанести катастрофический ущерб. Без комплексного подхода к кибербезопасности невозможно обеспечить реальную защиту
Почему классические подходы уже не работают?
Стандартные методы защиты больше не справляются с киберугрозами. Сегодня нужен проактивный, интеллектуальный подход. Ниже примеры сценариев, ставших реальностью без современных подходов к мониторингу и реагированию:

Отсутствие проактивного реагирования
Команда мониторинга выявила подозрительную активность, но классический реактивный подход с уведомлением не привел к оперативным ответным действиям. Инцидент не остановлен вовремя, бизнес понес убытки. Современные угрозы требуют не просто фиксации инцидента, но и мгновенного реагирования

Слепая зона на внешнем периметре
Внешний контур компании находится под прицелом злоумышленников 24/7. Без непрерывного анализа этой зоны возрастает риск реализации атак и затраты на восстановление. Классический SOC не может защитить внутреннюю инфраструктуру, имея слепые зоны снаружи

Отсутствие EDR/XDR
Команда мониторинга зафиксировала подозрительную активность в сетевых логах, не смогла быстро найти источник. Совместно с IT-службой точка входа была определена, но время было упущено и атака достигла цели. Без современных инструментов реагирование запаздывает, что позволяет злоумышленникам получить доступ к инфраструктуре
Мониторинг 24/7
Выделенная для вас команда круглосуточного мониторинга с современными технологиями обнаружения сложных угроз. Круглосуточное наблюдение за вашей инфраструктурой позволяет вовремя выявлять аномалии, атаки и угрозы на начальных стадиях их развития
Проактивный поиск угроз
Анализ инфраструктуры на предмет скрытых признаков взлома до того, как начнется активная фаза атаки. Ретроспектива, ручной анализ и экспертный подход позволяют выявить сложные угрозы, которые обходят классические системы обнаружения
Молниеносное реагирование
Активное реагирование, в рамках которого наша команда самостоятельно проведет ответные действия, нацеленные на локализацию и нейтрализацию угрозы в атакованной инфраструктуре. Реакция осуществляется нашей командой напрямую, без необходимости подключения ваших ресурсов или сторонних подрядчиков
Расследование инцидентов
Эксперты проводят криминалистический анализ: самостоятельно собирают данные, верифицируют события, определяют источник и восстанавливают хронологию инцидента
Гибкий подход к мониторингу и реагированию
Наш Центр кибербезопасности может оказывать услуги мониторинга и реагирования как на собственных технологиях F6, так и на сторонних технологиях, уже внедренных в инфраструктуру
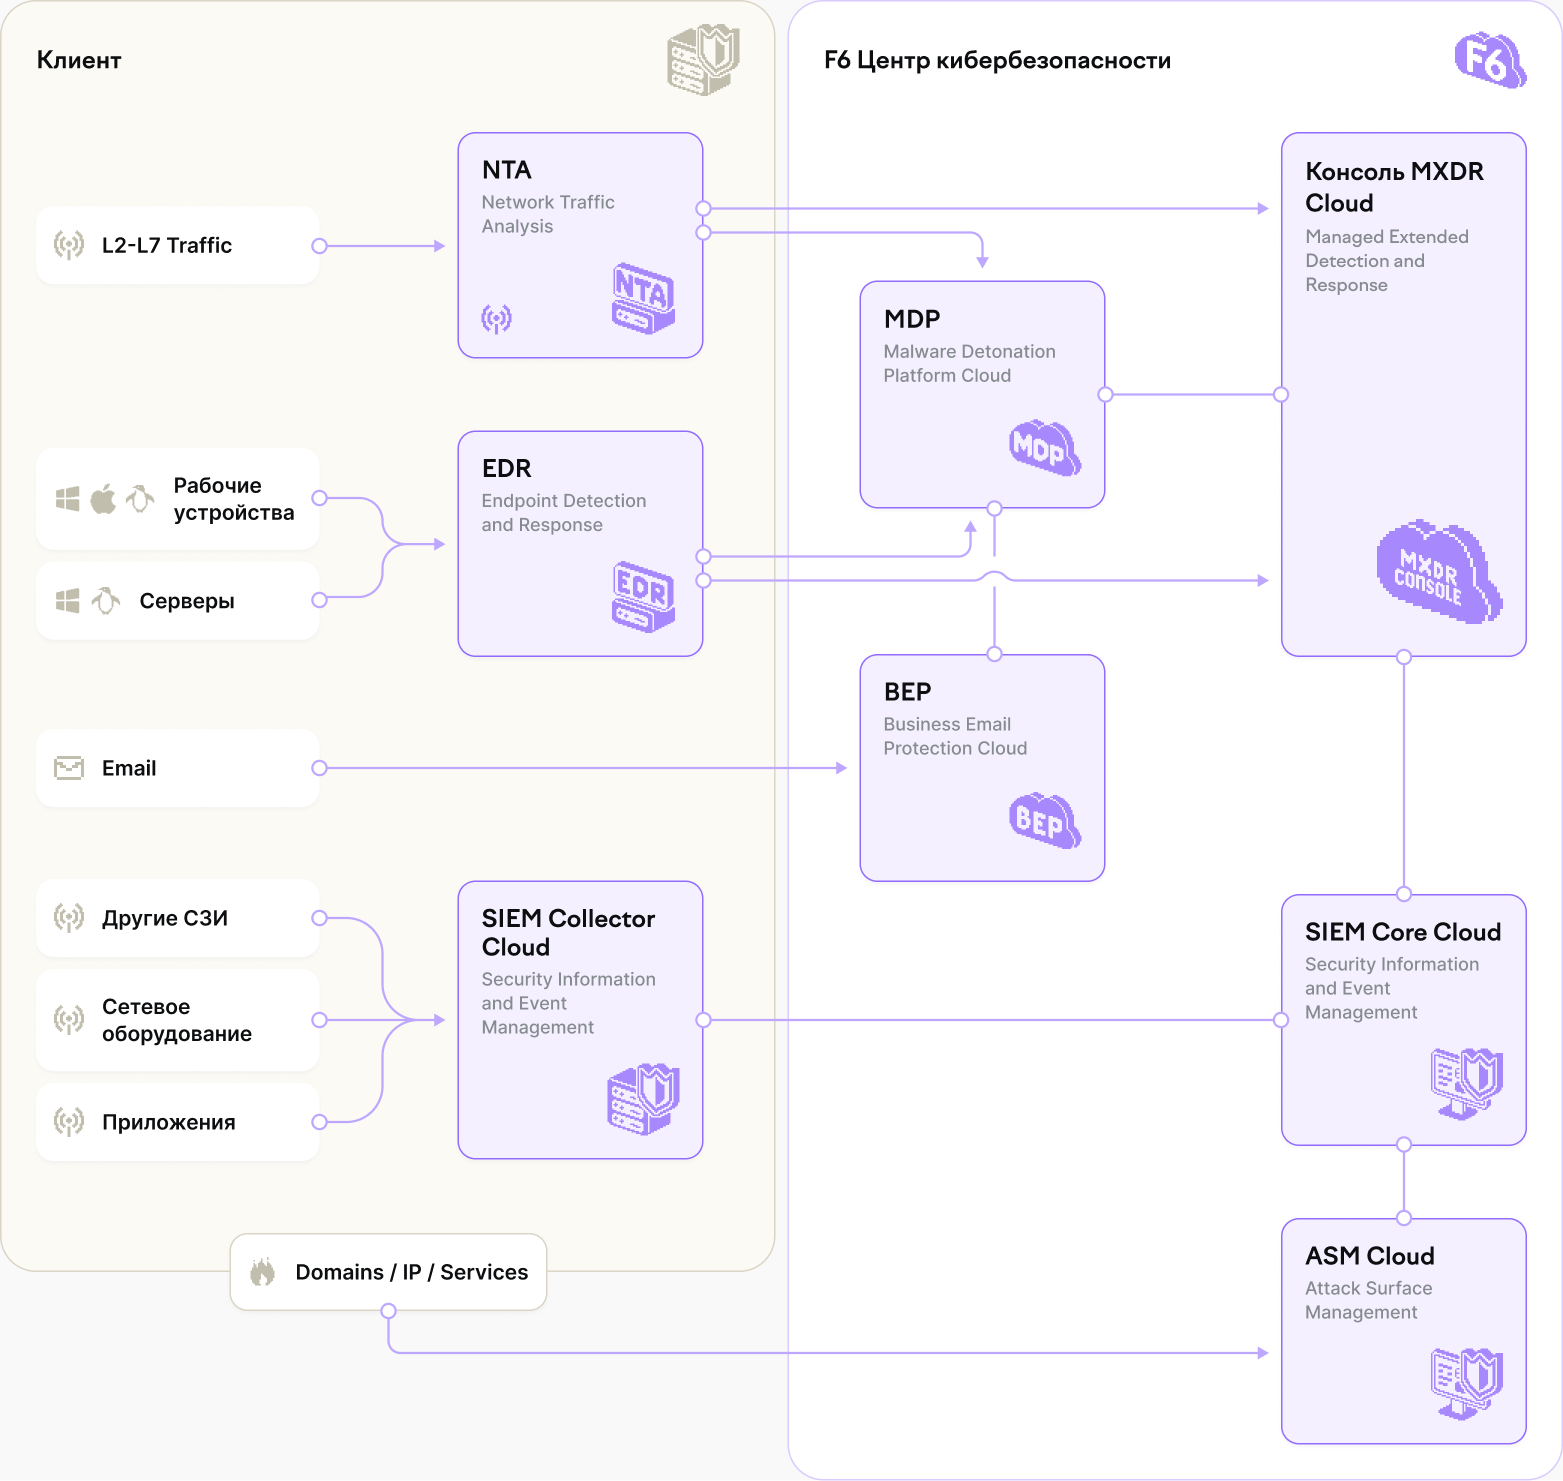
Основные преимущества
сервиса SOC MDR от Центра кибербезопасности F6
Как мы работаем
Угрозы, векторы и тактики 2024-2025: специалисты ЦК F6 назвали актуальные киберриски для российских компаний
Специалисты Центра кибербезопасности (ЦК) компании F6 проанализировали инциденты и оценили изменения ландшафта современных угроз с 1 июля 2024 года по 30 июня 2025 года.
Бой с тенью: специалисты F6 помогли отразить кибератаку на сеть клубов Alex Fitness
Раскрываем подробности.
Когда тень постучала в дверь: реакция на инцидент с атакой вымогателей
Компонент F6 MXDR — EDR зафиксировал необычное поведение на сервере, сотрудники F6 детектировали и предотвратили атаку киберпреступников Shadow.
Узнайте, как SOC MDR может защитить вашу инфраструктуру уже сегодня
Заполните форму
Часто задаваемые вопросы
В отличии классического SOC, где основной задачей является мониторинг и предупреждение, наш SOC MDR помимо выявления угроз занимается их ликвидацией в вашей инфраструктуре. Вместо сотен оповещений — готовые решения: вредоносные процессы убиваются, а злоумышленники вытесняются из сети до того, как нанесут ущерб.
В рамках сервиса SOC MDR мы готовы взять в круглосуточный мониторинг SIEM-решение, уже развернутое в вашей инфраструктуре, дополняя его нашими возможностями по обнаружению и реагированию на угрозы. Минимальное требование: развертывание наших EDR-агентов в вашей инфраструктуре.
Наше SLA охватывает ключевые этапы обработки инцидентов, с четкими временными обязательствами на каждом шаге. Cписок основных метрик, которые включены в договор: время, необходимое для подтверждения инцидента, время оповещения нашего клиента об угрозе, время реагирования — локализация атакованного устройства и ликвидация обнаруженной угрозы.
Стоимость зависит от состава услуги и инструментов, а также объема защищаемой инфраструктуры. Стоимость услуги начинается от 600 тыс руб.
Остались вопросы? Свяжитесь с нами


