



Endpoint Detection and Response
Защитите рабочие
станции и серверы
от сложных атак
EDR от F6 выявляет вредоносную активность на ранних этапах, собирает телеметрию и помогает быстро изолировать зараженный хост. Развертывается в облаке или on-prem. Поддерживает Windows, MacOS, Linux, отечественные ОС
Рабочая станция — точка входа для атаки
Если злоумышленник получит доступ к конечному устройству, для организации это может закончиться хищением данных или остановкой ключевых бизнес-процессов

Без EDR-агента действия атакующих могут долго оставаться незаметными
Злоумышленник старается не вызывать подозрений: использует легитимные инструменты, запускает вредоносные процессы под видом обычных, перемещается по сети

Даже экспертной ИБ-команде не уследить вручную за сотнями хостов
В руках аналитиков EDR становится эффективным инструментом реагирования и расследования инцидентов и позволяет команде SOC ускорить реакцию по нейтрализации угрозы

Один зараженный хост — миллионные убытки
321 млн ₽ — рекордная сумма выкупа за расшифровку данных, которую требовала группировка Shadow/Twelve. Исследования показывают, что после кризисов потребители чаще уходят к конкурентам
Как работает F6 Endpoint Detection and Response
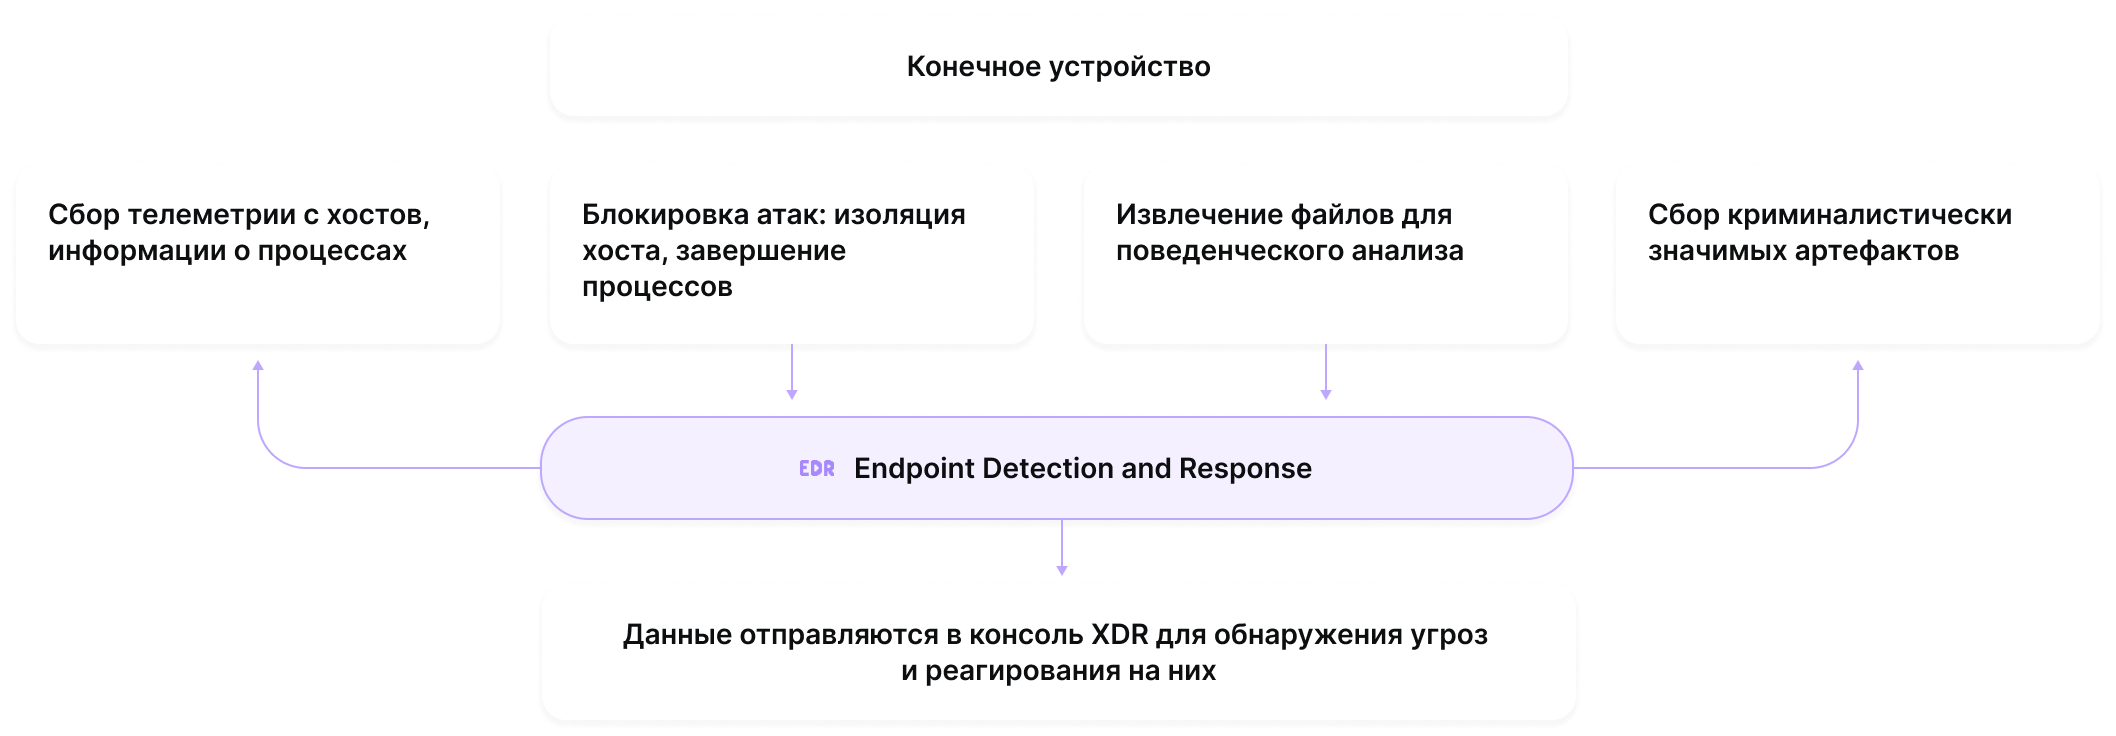
Сбор телеметрии
Фиксирует события, процессы и сетевую активность на хосте для дальнейшего анализа
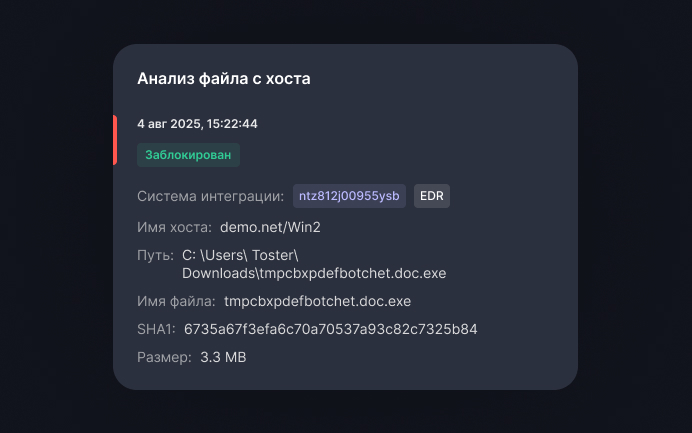
Передача файлов в песочницу
Подозрительные объекты отправляются в изолированную среду для выявления угроз
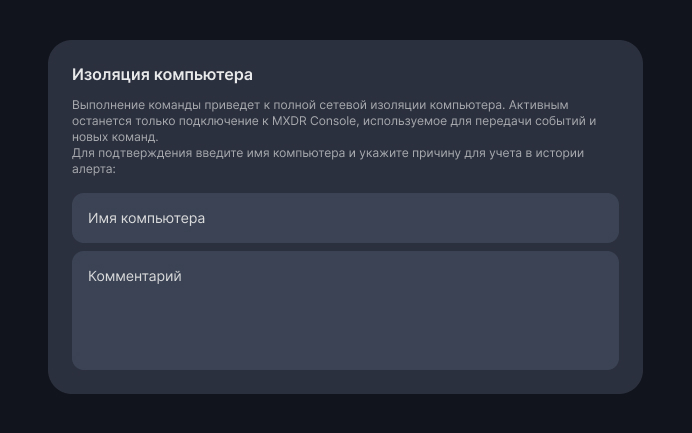
Изоляция хоста от сети
Отключает зараженное устройство от корпоративной сети и останавливает атаку
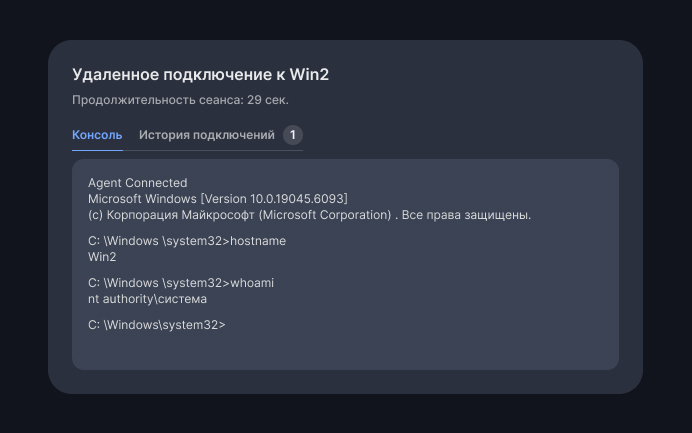
Удаленный доступ к хосту
Позволяет подключиться из консоли к устройству и устранить угрозу
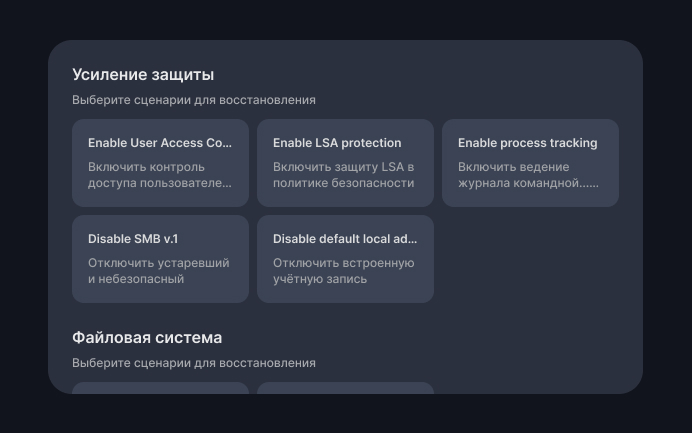
Готовые сценарии восстановления
Устраняет вредоносную активность и возвращает устройство в безопасное состояние
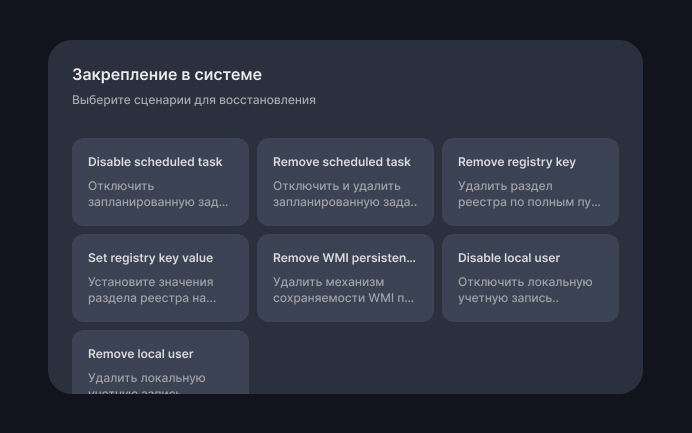
Криминалистические сценарии
Упрощает процесс сбора важных цифровых доказательств во время расследований
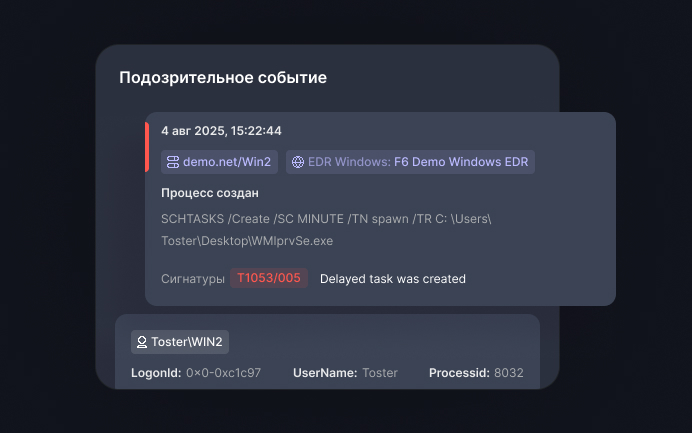
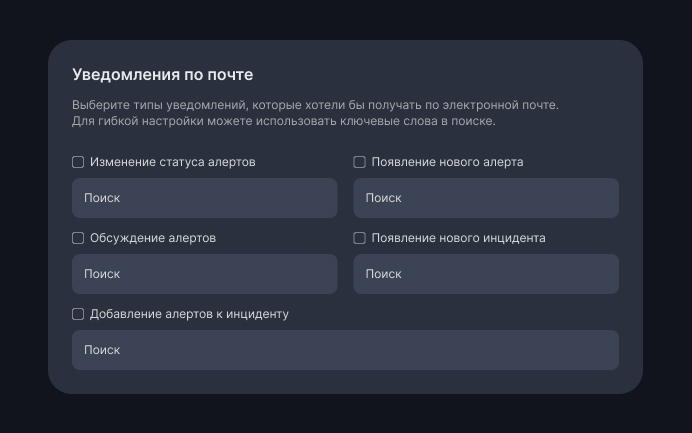
Уведомление об угрозах
Оповещает ИБ-команду о подозрительной активности на устройстве
Запросите демо F6 Endpoint Detection and Response, чтобы ознакомиться с решением
Заполните форму ниже. Наш специалист свяжется с вами, чтобы продемонстрировать возможности решения и ответить на вопросы.
Часто задаваемые вопросы
Аналитики F6 постоянно обновляют сигнатуры атак, TTP и индикаторы компрометации по данным Threat Intelligence и DFIR. Эта информация автоматически подгружается в систему — вы получаете защиту от самых актуальных угроз без ручного обновления.
Решение сопоставляет активность на хосте с профилями группировок. Это позволяет точнее распознавать начало реальной атаки. Примеры отчетов с анализом вредоносного ПО можно посмотреть по ссылке.
Обновления с улучшениями и новыми функциями выходят примерно раз в месяц.
F6 EDR поддерживает Windows, Linux, MacOS. Агенты можно установить на рабочие станции, ноутбуки, серверы — в том числе виртуальные. Мы регулярно обновляем поддержку актуальных версий ОС, включая корпоративные дистрибутивы Linux.
Нет. Антивирус работает по сигнатурам и чаще всего обнаруживает известные угрозы. F6 EDR отслеживает поведение процессов, фиксирует аномалии, помогает расследовать инциденты и реагирует на сложные атаки.
EDR может быть частью Managed XDR. Все события с хостов поступают в общую базу, где проходят корреляцию, объединяются с данными из других источников и обрабатываются аналитиками F6. Это ускоряет расследование и сокращает нагрузку на SOC. Решение Managed XDR гибко настраивается под задачи компании. Вы можете выбрать отдельные модули или комбинировать их:
- NTA + MDP — для продвинутого анализа сетевого трафика.
- EDR + MDP — для продвинутой защиты конечных устройств.
- EDR + MDP + NTA + BEP — для комплексной защиты.
Да, F6 Endpoint Detection and Response внесен в Реестр российского программного обеспечения (регистрационный номер 27635, дата регистрации: 21.04.2025 г.).
Влияние EDR-агента на производительность некритичное. В среднем нагрузка составляет около 5% CPU с кратковременным повышением при старте и последующей нормализацией в течение нескольких минут. Производительность регулярно оптимизируется в новых версиях.
Акционерное общество «Ф6».
Путем заключения лицензионного договора.
F6 Endpoint Detection and Response реализован на следующих языках программирования: C, C++, Rust, Go, Python, JavaScript.
Остались вопросы? Свяжитесь с нами


