



Threat Intelligence
Проактивный анализ киберугроз
Повышайте уровень кибербезопасности и отражайте атаки еще до их начала
Почему важно предотвращать атаки, а не только ликвидировать последствия?
Финансовые потери
Бизнес постоянно сталкивается с киберугрозами, которые подрывают его деятельность. Простои — это не просто техническая проблема, это потерянные доходы. В среднем минута простоя обходится компании в 800 000 рублей, а каждый час может приносить убытки до 40 миллионов рублей
Репутационные потери
Утечка данных или сбой в работе систем могут серьезно подорвать доверие клиентов и партнеров
Затраты на восстановление
Восстановление после кибератаки может занять до 80 дней и потребовать значительных финансовых ресурсов
Эффективно нейтрализуйте угрозы с Threat Intelligence
Аналитика Threat Intelligence
Киберугрозы наносят бизнесу прямой ущерб, приводят к значительным финансовым потерям и подрывают репутацию компании
В 2025 году количество кибератак с использованием программ-вымогателей увеличилось на
15%
Рекорд по сумме первоначального выкупа на момент атаки (50 BTC)
~500 млн руб
Число прогосударственных хакерских групп, атаковавших Россию и страны СНГ
27
Решения для всех типов организаций
Threat Intelligence от F6 предоставляет данные о всех угрозах, направленных на вашу компанию. Интеграция этих данных в вашу систему безопасности позволяет:

Обнаружить угрозы до того, как они нанесут ущерб
Информация об угрозах, включая индикаторы компрометации и тактики злоумышленников

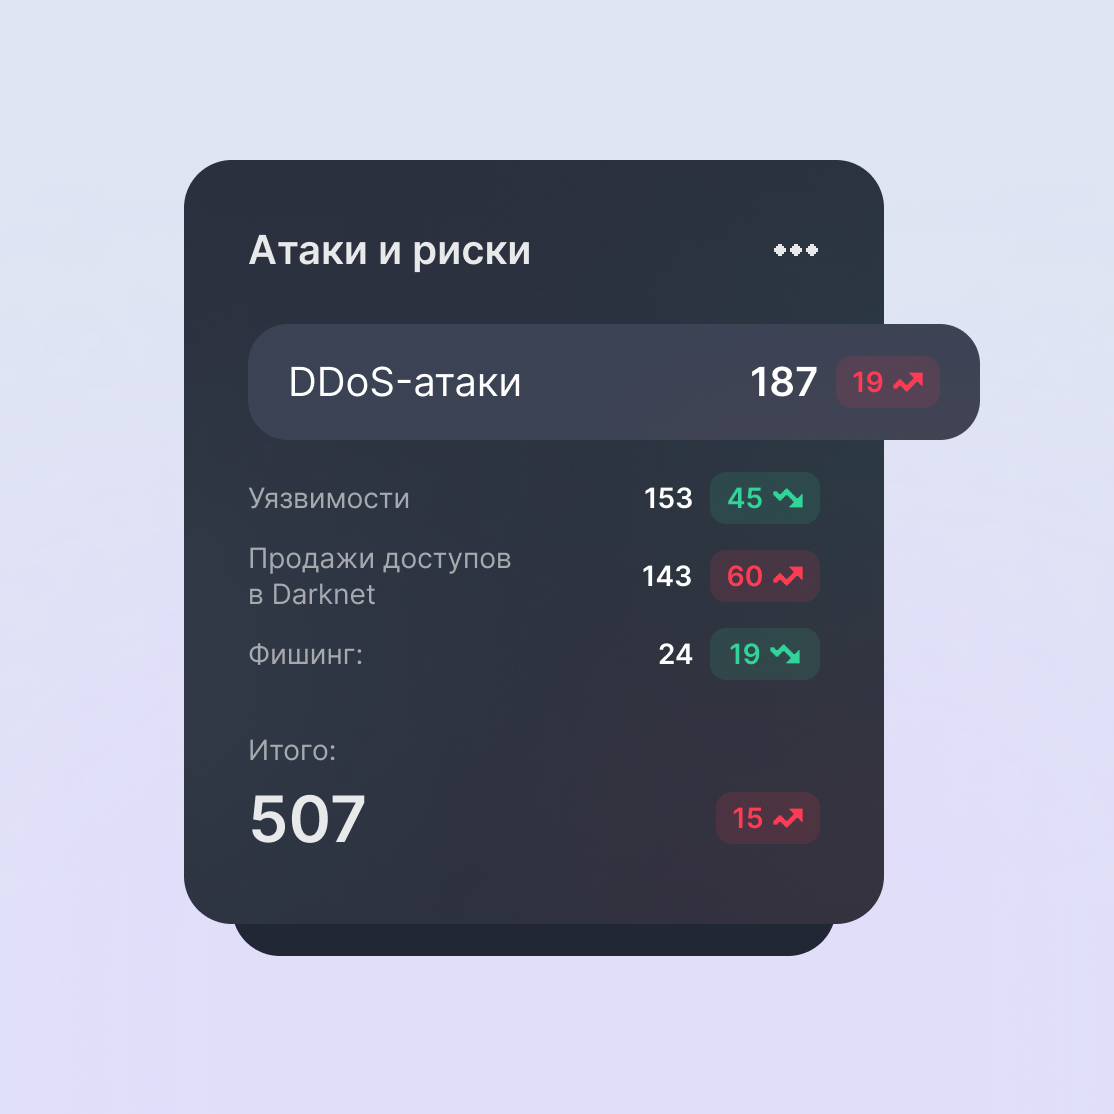
Оценивать ландшафт угроз вашей компании
Доступ к аналитическим отчетам об угрозах за пределами собственных сетей и цифрового присутствия

Оптимизировать вашу защиту
Обоснованные решения по улучшению политики безопасности и внедрению необходимых защитных мер

Минимизировать финансовые потери
Убытки организаций, использующих данные киберразведки, снижаются в среднем на 20–30%
Ландшафт угроз
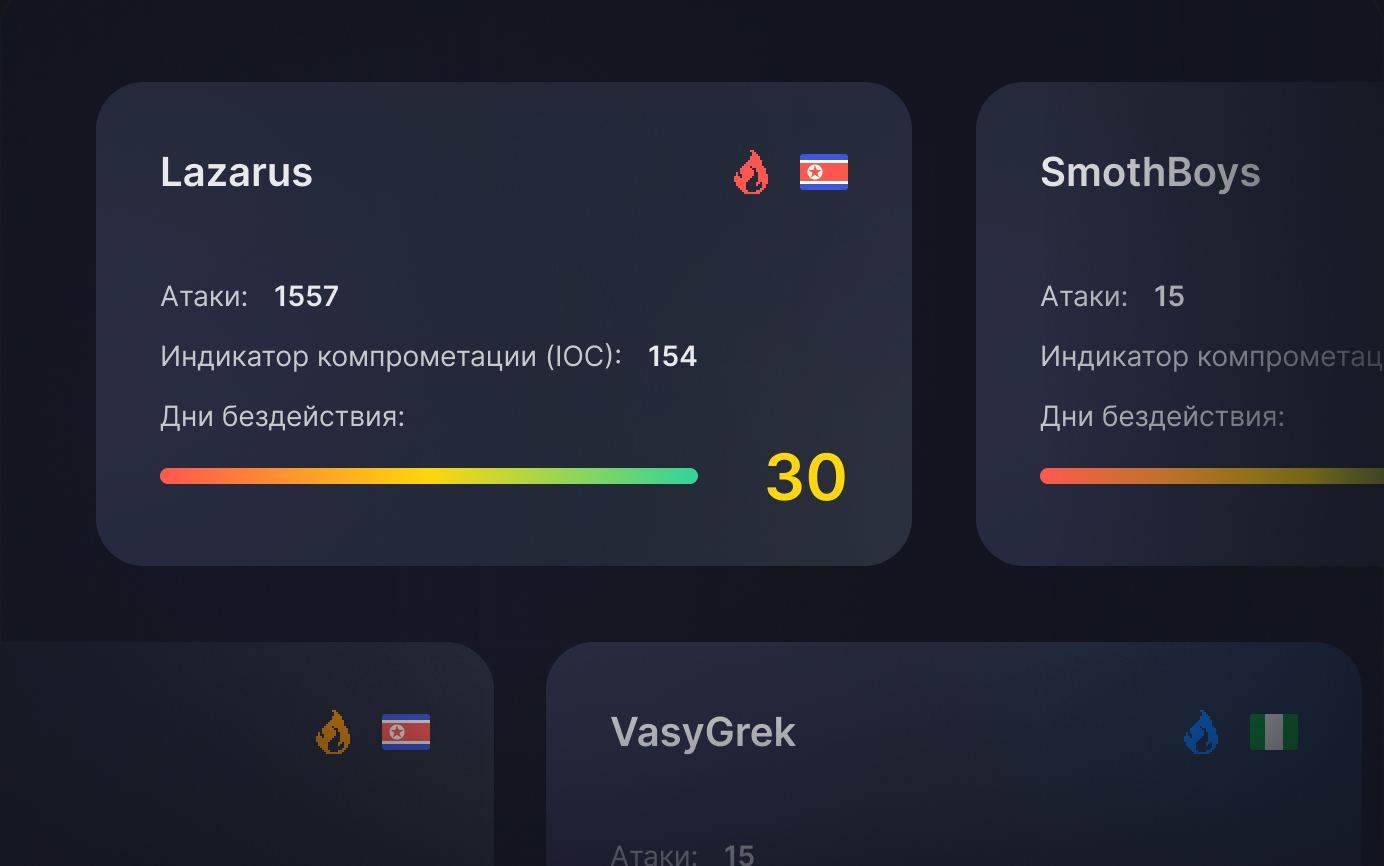
Вы получите список угроз вашей компании и отрасли, собранный в единую матрицу. Отслеживайте релевантные угрозы и получайте исчерпывающую информацию об атакующих всего в несколько кликов
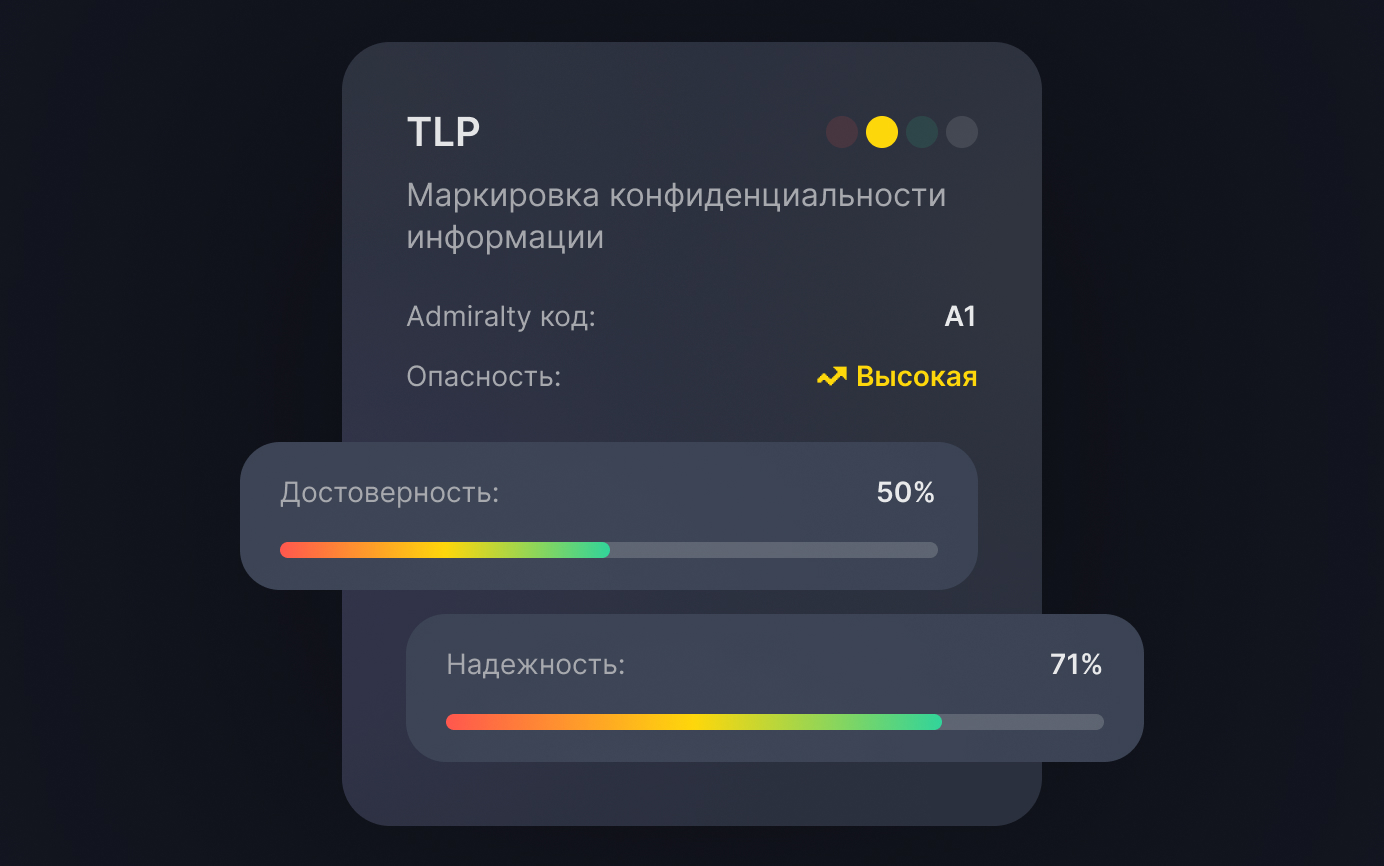
Данные из Darkweb
С Threat Intelligence вы получаете возможность поиска по наиболее обширной базе Darkweb-данных, что позволяет обнаруживать нелегальную активность в сети и отслеживать упоминания вашей компании на андеграундных форумах и теневых Telegram-каналах
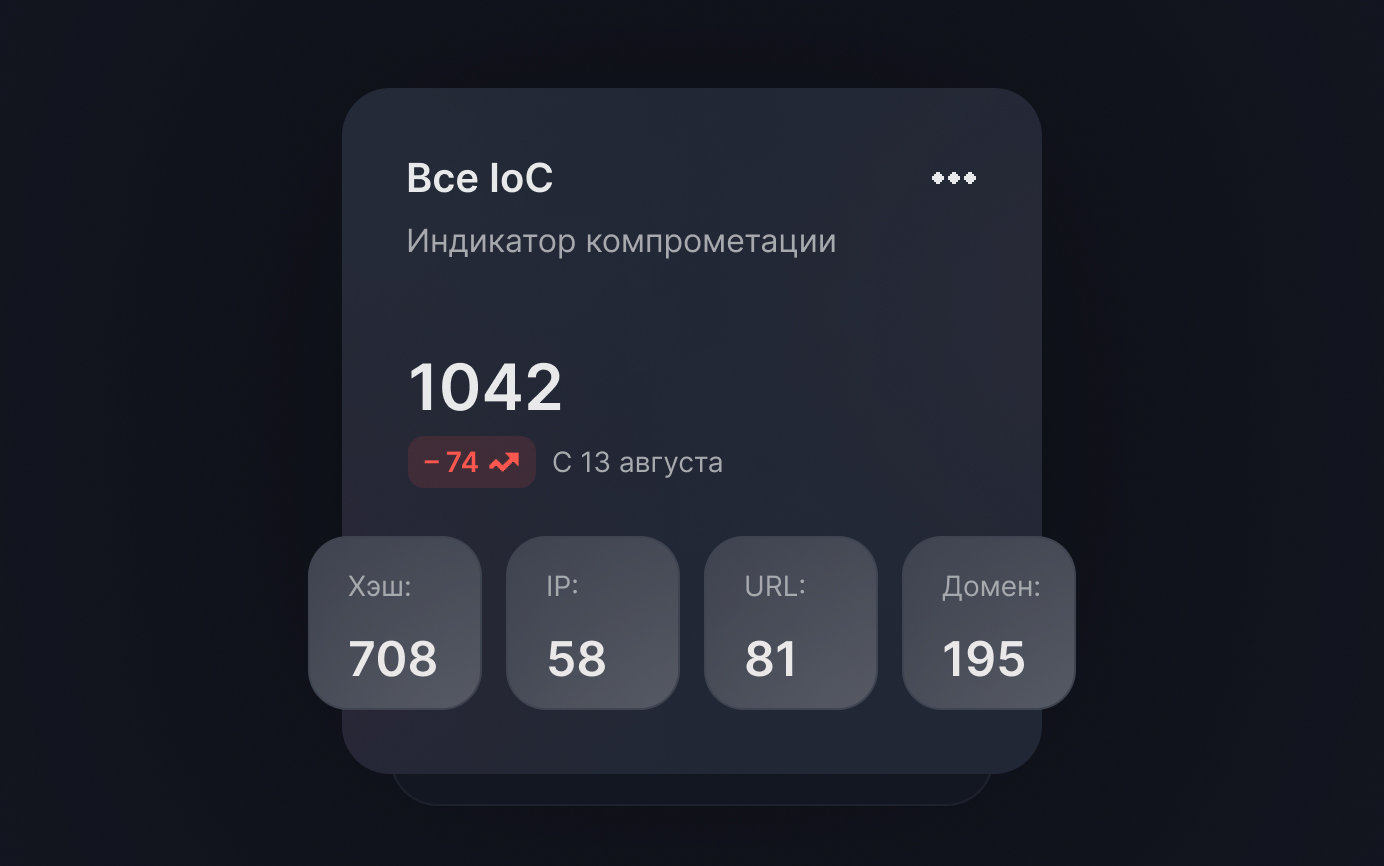
Индикаторы компрометации
Вы получите полный набор индикаторов компрометации (IoC), связанных с текущими угрозами, вредоносными активностями, узлами TOR, VPN, прокси и подозрительными IP-адресами
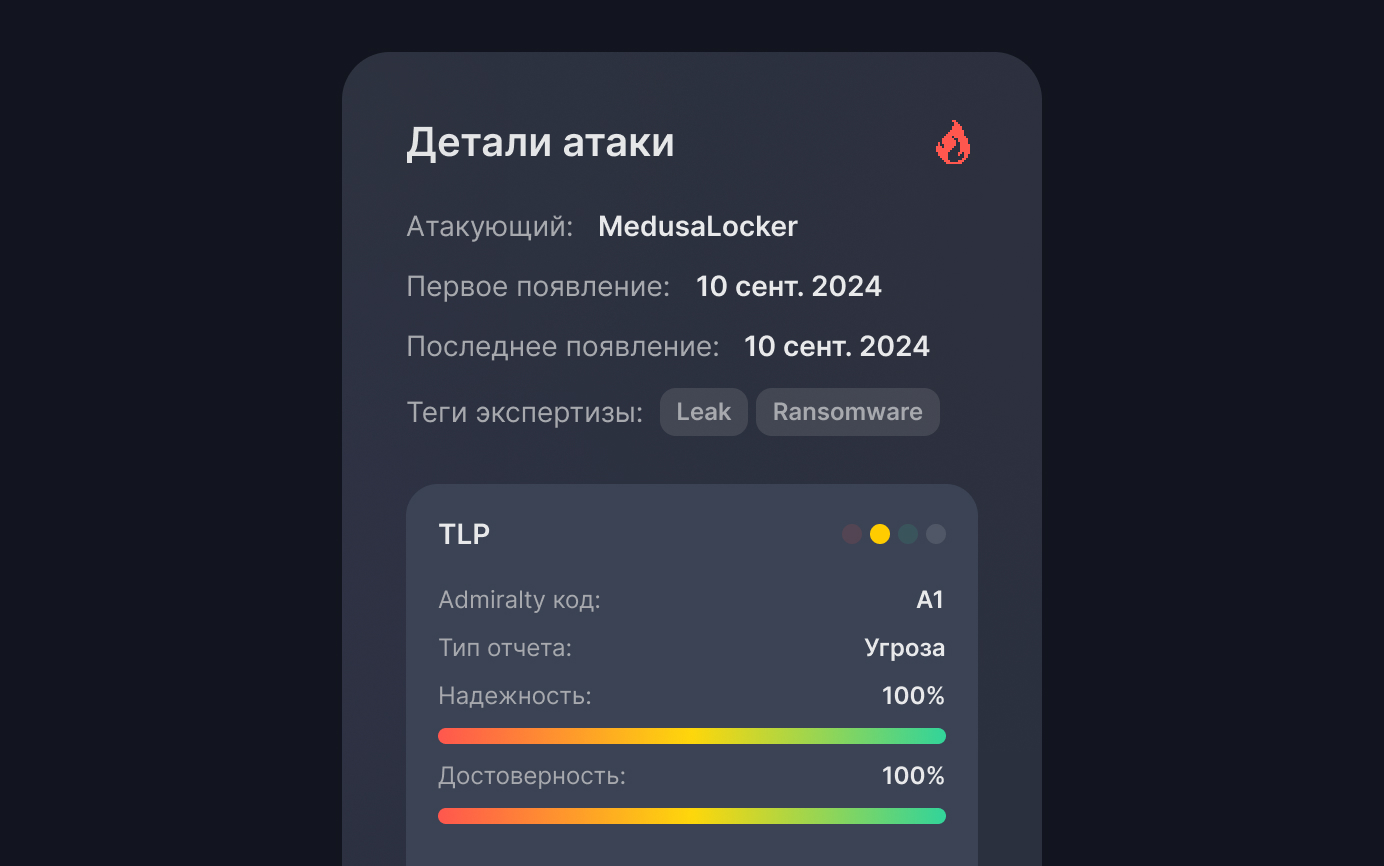
Атрибуция угроз
Каждая угроза атрибутируется к злоумышленникам, что дает представление об их поведении, методах, техниках и инструментах. Получайте информацию об их активности в универсальном формате MITRE ATT&CK
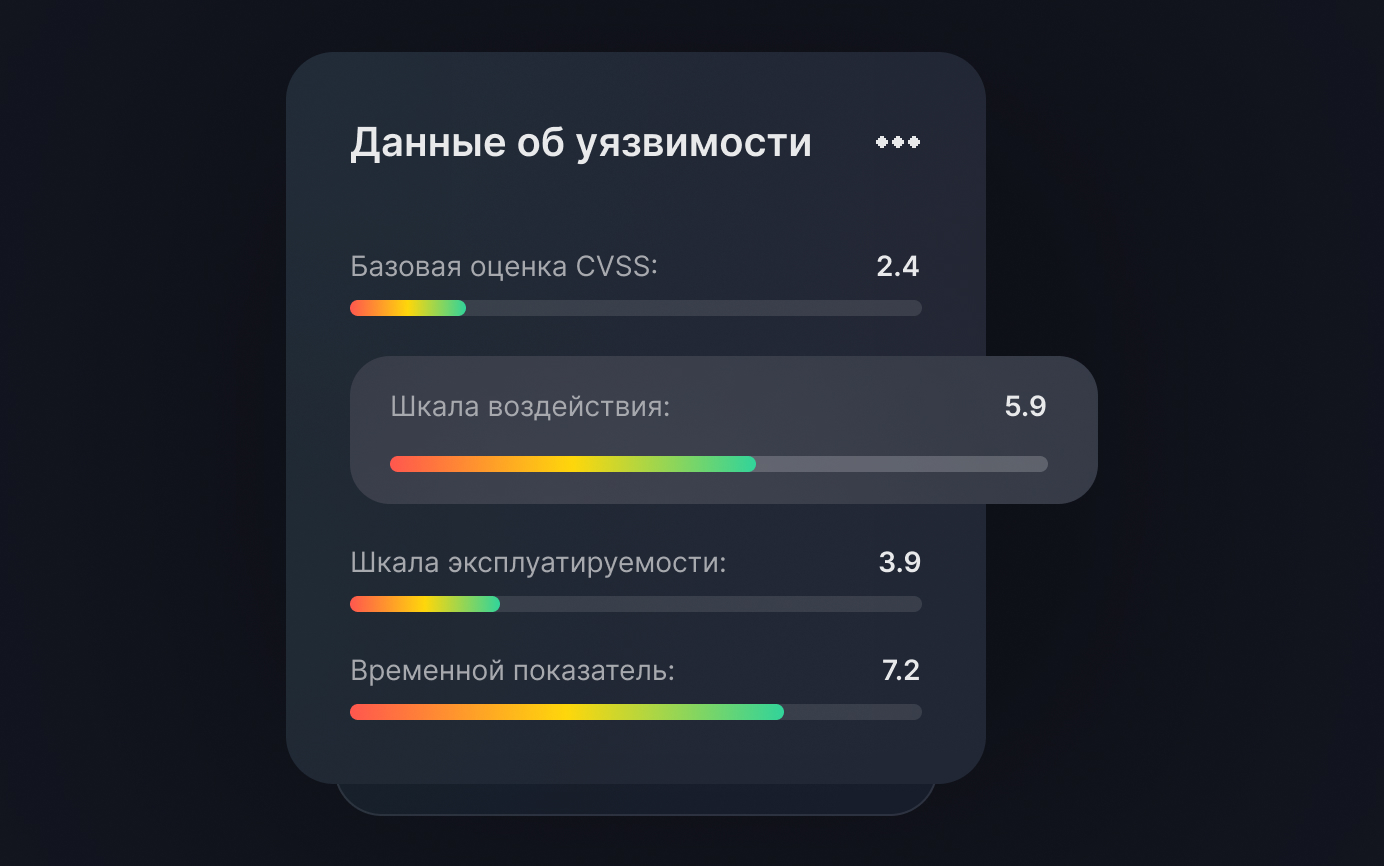
Данные об уязвимостях
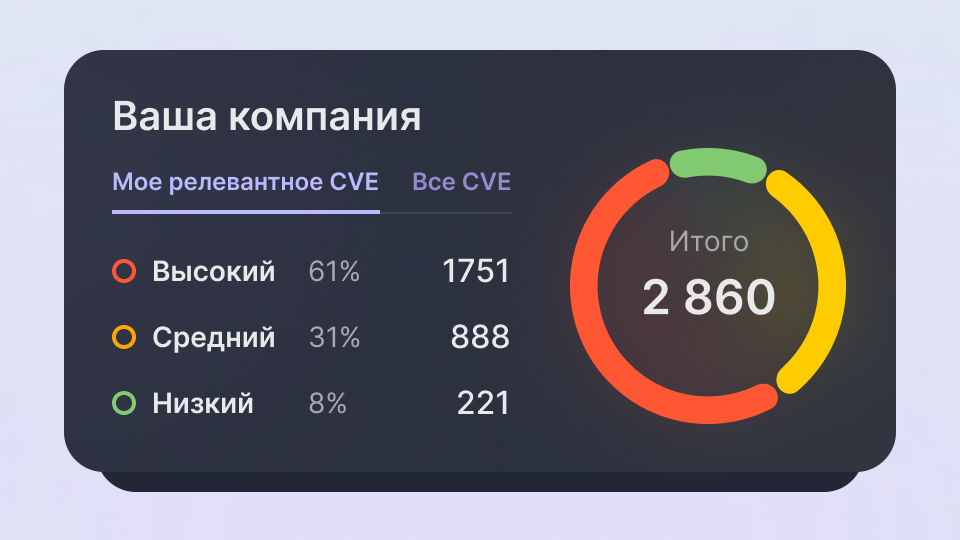
Усиливайте защиту инфраструктуры компании, учитывая данные об уязвимостях, ранжированных по степени критичности
Преимущества Threat Intelligence от F6
Решение эффективно предотвращает атаки, мошенничество и другие виды киберугроз с помощью данных киберразведки
Технология от экспертов
20+ лет опыта расследований и сбора данных о киберпреступниках позволили нам собрать крупнейшую базу угроз из открытых и закрытых источников
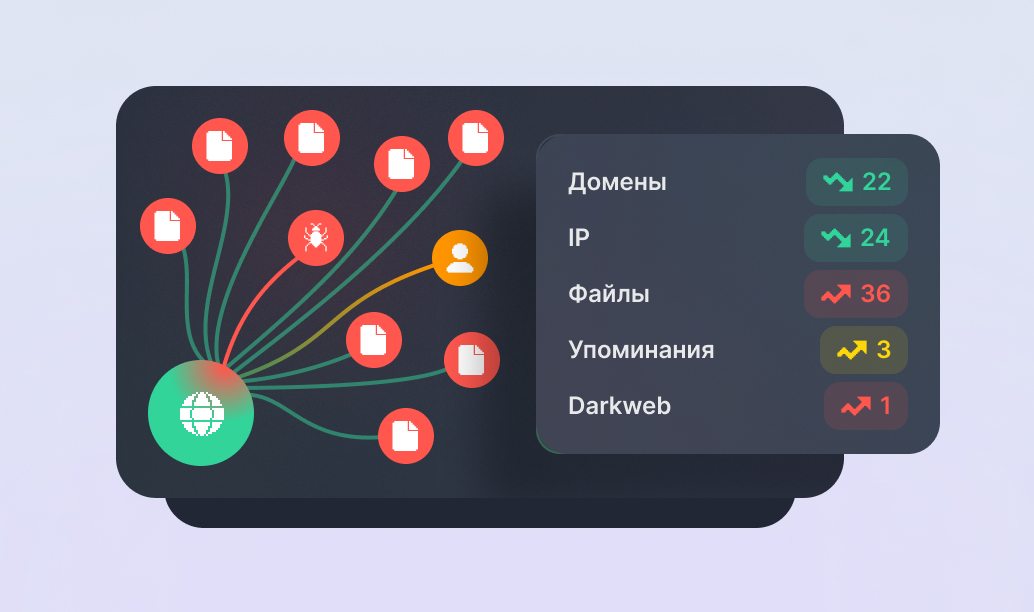
Система графового анализа
Находите ценные данные с системой графового анализа и устанавливайте связи между злоумышленниками, их инструментами и инфраструктурой
Простая интеграция с существующей инфраструктурой
Гибкая интеграция со всеми популярными системами (SIEM, SOAR, TIP и т.д.), а также помощь в разработке новых интеграций
Помощь специалиста F6
Обратитесь к аналитику Threat Intelligence за помощью с анализом угроз, направленных на вашу компанию
Официальное соглашение об обмене данными киберразведки с ФСТЭК России
Данные F6 Threat Intelligence об актуальных киберугрозах помогают повышать защищенность госучреждений и бизнеса, безопасность которых обеспечивает ФСТЭК России.
В их числе — сведения об активности атакующих, аналитика угроз и данные об их инфраструктуре.
Не ждите, пока произойдет атака
Защитите свой бизнес уже сегодня с помощью Threat Intelligence от F6
Запросить демо
Остались вопросы или хотели бы запустить пилотный проект? Заполните форму и вскоре мы свяжемся с вами
Часто задаваемые вопросы
Мы готовы ответить на все ваши вопросы
Threat Intelligence — платформа анализа угроз, которая представляет собой технологическое решение для сбора, объединения и систематизации информации об угрозах из различных источников. Информация обрабатывается и анализируется для получения глубокого представления о поведении киберпреступников, их мотивах и тактике. Киберразведка позволяет командам службы безопасности быстрее принимать решения и переходить к активному подходу в борьбе с угрозами.
Платформа предоставляет информацию о потенциальных угрозах путем сбора данных с различных закрытых и открытых источников, включая оценку безопасности, мониторинг и персонализированный ландшафт угроз. Принцип работы: сбор данных → хранение → обработка → анализ (ML/AI) → генерация аналитики → распространение по подключенным системам → консультации аналитика.
Анализ угроз помогает быть на шаг впереди злоумышленников, визуализируя возникающие риски и отслеживая индикаторы угроз в режиме реального времени. Благодаря своевременным предупреждениям организации преждевременно блокируют или изолируют вредоносную активность до того, как она окажет воздействие на критически важные системы.
Платформа предоставляет актуальные обновления, которые позволяют предвидеть и реагировать на угрозы. Решение добавляет контекст к необработанным данным о безопасности, позволяя аналитикам лучше понимать риски и приоритизировать действия. Автоматическая работа платформы ускоряет обнаружение и реагирование путем круглосуточного сбора и анализа данных.
Платформа имеет доступ к уникальному набору источников: paste-сайты, репозитории кода, данные об уязвимостях, форумы киберпреступников в Darkweb, платформа детонации ВПО, сетевые сенсоры на уровне ISP, honeypot-сеть, реверс-инжиниринг ВПО, список CVE и репозиторий эксплойтов, C&C-серверы злоумышленников, Darkweb-маркетплейсы и мониторинг мессенджеров.
Обратите внимание на разнообразие источников, интегрированные возможности сбора и корреляции данных, мониторинг в режиме реального времени, простоту интеграции с существующими операциями по обеспечению безопасности и возможности настройки. В F6 мы остаемся на передовой технологий киберразведки, постоянно добавляя новые источники и средства интеграции.
Условия определяются глубиной аналитики, количеством индикаторов и интеграциями в инфраструктуру клиента. Базовые решения начинаются от 5 млн руб. в год.
Акционерное общество «Ф6».
F6 Threat Intelligence внесен в Реестр российского программного обеспечения (рег. № 27440, дата регистрации: 11.04.2025). Программное обеспечение поставляется в виде облачного интернет-сервиса путем заключения лицензионного договора.
F6 Threat Intelligence реализован на следующих языках программирования: PHP, Golang, JavaScript, Python.
Остались вопросы? Свяжитесь с нами


