


Managed ASM

Мониторинг угроз внешнего периметра

Выявляем и оцениваем компрометацию активов, анализируем уязвимости, чтобы ваша ИБ-команда могла сосредоточиться на их устранении

55% кибератак начинаются с уязвимостей на внешнем периметре

Цифровой периметр вашей компании постоянно меняется: новые облачные серверы, домены, API, удаленные рабочие места. Каждый из этих активов — потенциальная точка входа для злоумышленника.

Процент утечек, которые были вызваны не взломом, а ошибкой настроек конфигурации

70–90%

Часть внешней инфраструктуры, которая остается «теневой» и неконтролируемой для службы безопасности компании

30%

Одна уязвимость может стоить дорого

С Managed ASM вы получаете проактивную оборону периметра, предотвращая инциденты и сокращая риски финансовых и репутационных потерь
Обзор сервиса Managed ASM

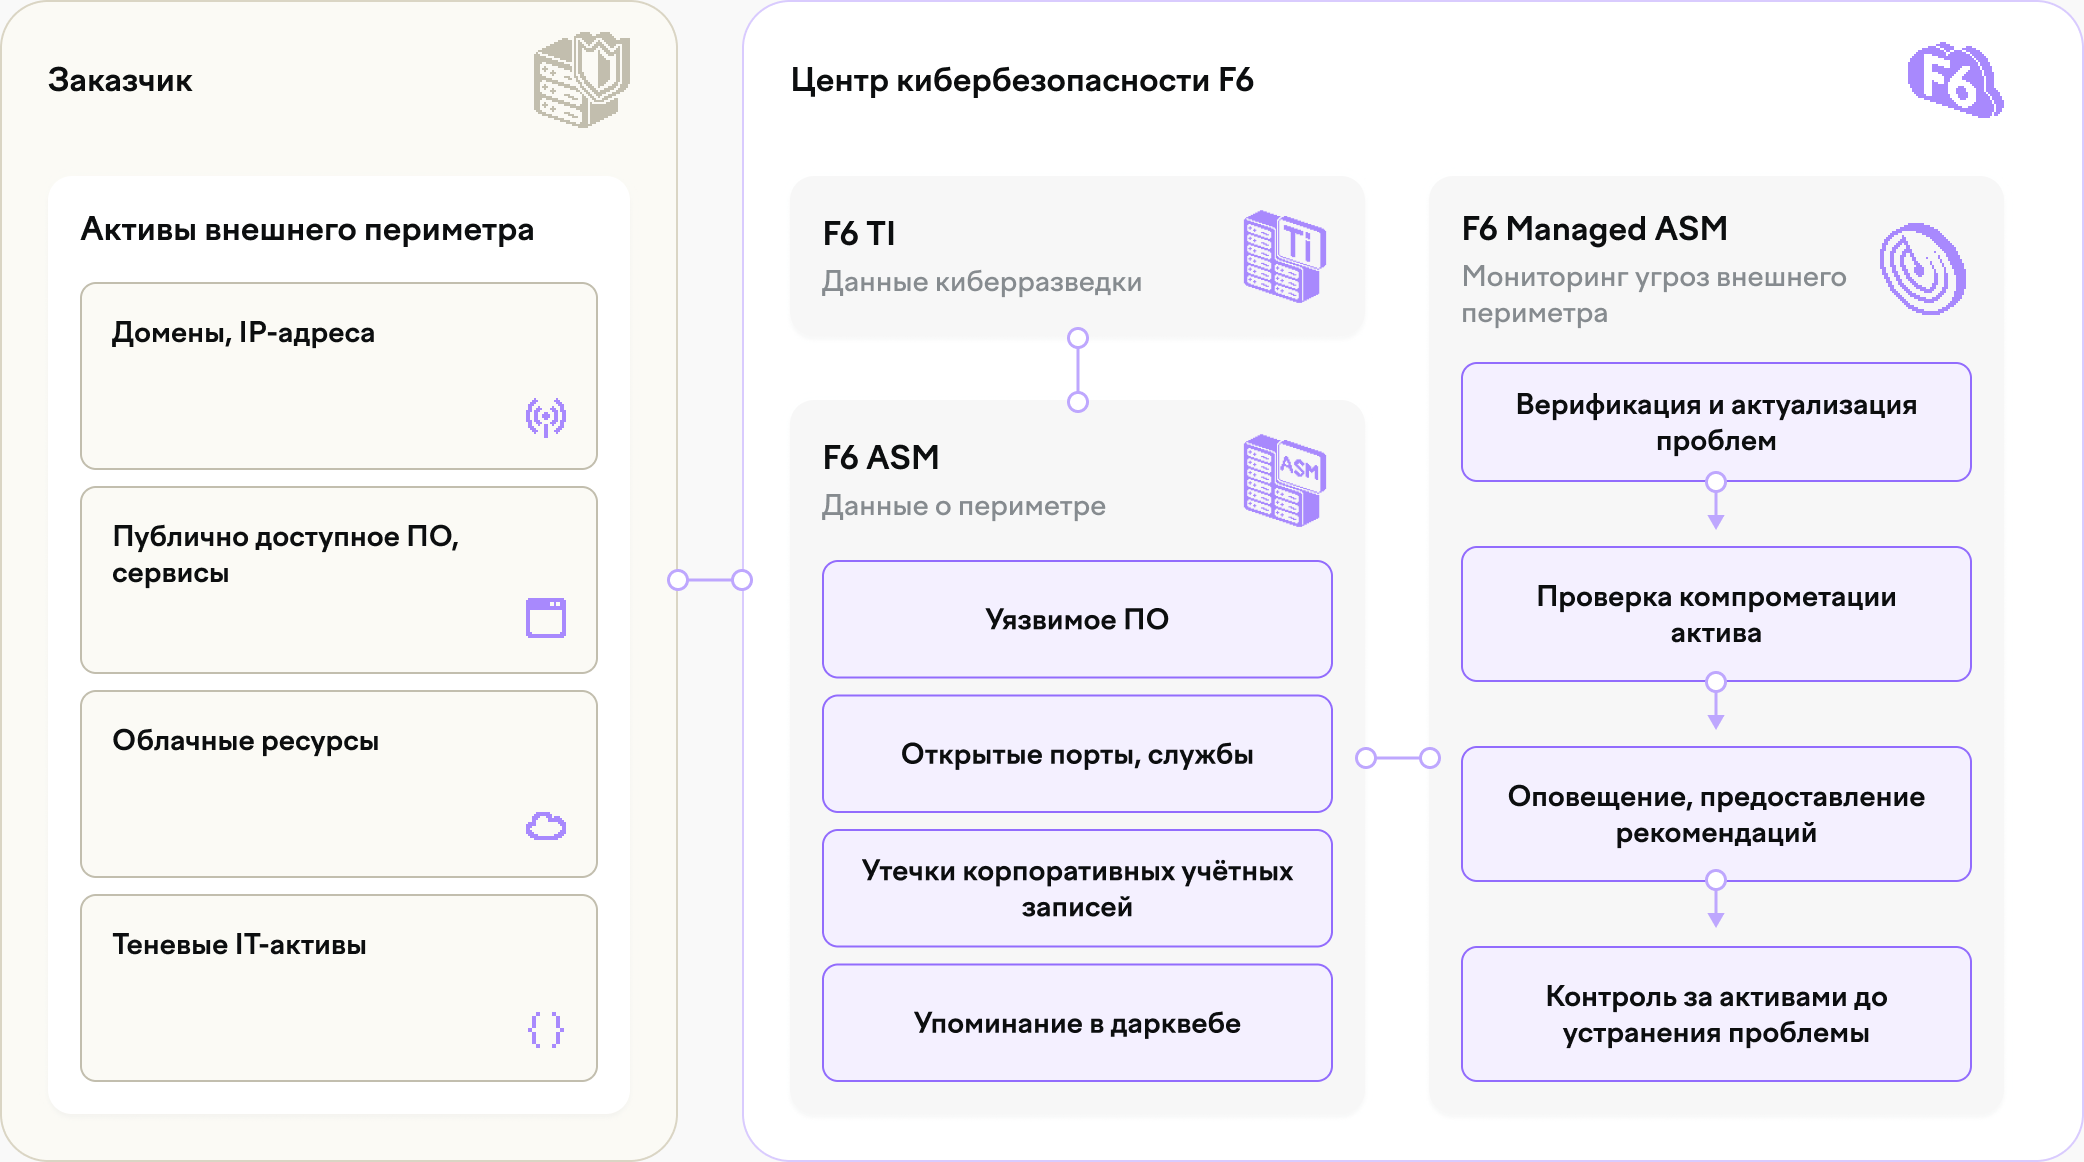
Мы берем на себя полный цикл обнаружения и предупреждения об угрозах на вашем периметре. В работе используем собственное решение F6 Attack Surface Management

chevron_left
chevron_right
Выявление проблем и оценка критичности

Выявление проблем и оценка критичности

Attack Surface Management непрерывно отслеживает и собирает доступные извне ресурсы организации, после чего автоматически формирует информацию о выявленных проблемах с присвоением уровня
Валидация актива с проблемой

Валидация актива с проблемой

Проверяем принадлежность актива к инфраструктуре заказчика и фильтруем нерелевантные активы
Анализ выявленной проблемы на периметре

Анализ выявленной проблемы на периметре

Верифицируем проблемы с использованием киберразведданных, открытых информационных источников и стороннего ПО
Оценка компрометации

Оценка компрометации

Проводим криминалистическое исследование уязвимого актива с целью выявления следов его компрометации
Приоритизация и рекомендации

Приоритизация и рекомендации

Оповещаем ответственных лиц о подтвержденных проблемах на внешнем контуре с рекомендациями, приоритизацией и консультацией по устранению проблем

Архитектура сервиса
Все о Managed ASM простым языком
F6 — пионер в разработке решений класса ASM

Наша компания была первой, кто представил ASM на рынке России. Но это не единственное преимущество сервиса

Решение дополнено киберразведкой

Применяем собственное TI-решение, чтобы проактивно выявлять актуальные угрозы на внешнем периметре клиента

Проводим расследование, а не просто отдаем отчет

Поможем ответить на вопрос: «А не взломали ли нас уже?» — оценивая реальные признаки компрометации

Снижаем нагрузку на вашу ИБ-команду

Наша команда сама находит, проверяет и приоритизирует угрозы. Ваши сотрудники получают готовый план действий, а не сырые данные

Оставьте заявку на пилотный проект

Мы проведем сканирование вашего внешнего периметра и предоставим отчет с примерами найденных рисков

Часто задаваемые вопросы

Наша команда 24/7 отслеживает все ваши интернет-активы, включая скрытые или забытые. Мы выявляем уязвимости и признаки компрометации, которые представляют непосредственную угрозу для вашего бизнеса.
VM проверяет известные серверы на известные уязвимости. Наши аналитики ведут постоянную разведку активов и анализируют риски, используя данные киберразведки. Это позволяет находить угрозы, которые обычные сканеры упускают.
Мы подключаемся к работе в течение одного дня. Никакой сложной интеграции не требуется — мы начинаем с инвентаризации вашего внешнего периметра и оперативно выдаем вердикт и оценку.
Мы с одной стороны опираемся на данные собственной киберразведки и модели угроз для вашей отрасли, с другой стороны — непрерывно получаем информацию из реальных инцидентов со стороны Лаборатории цифровой криминалистики F6 и Центра кибербезопасности F6 в рамках услуг SOC MDR. Это позволяет фокусироваться на тех уязвимостях, которые атакующие используют прямо сейчас.
Мы немедленно верифицируем угрозу и готовим для вас детальное уведомление. В нем содержатся конкретные шаги по устранению, а также оценка вероятности уже состоявшейся компрометации.
В отдельных случаях мы проводим криминалистический анализ актива на следы взлома. Это можно сделать удаленно с помощью наших EDR-агентов или предоставить вам четкую инструкцию для самостоятельного сбора данных.
Нет, устранение проблем (например, патчинг ПО, изменение конфигураций) проводится силами клиента. Наша задача — дать точные, приоритизированные данные и инструкции для быстрого устранения рисков.
Наше SLA четко фиксирует сроки на ключевые этапы: подтверждение угрозы и оповещение вашей команды. Это обеспечивает предсказуемый и управляемый процесс реагирования. Все метрики зафиксированы в договоре.
Мы предлагаем как отдельный мониторинг угроз внешнего периметра, так и комплексную услугу SOC MDR, где защищаем и внешний, и внутренний периметр, в том числе с возможностью самостоятельной нейтрализации угроз, без привлечения ваших специалистов к процессу реагирования.
Стоимость зависит от количества внешних активов. Стоимость услуги начинается от 600 тыс руб.

Остались вопросы? Свяжитесь с нами