



Malware Detonation Platform
Предотвращайте проникновение вредоносного ПО в инфраструктуру
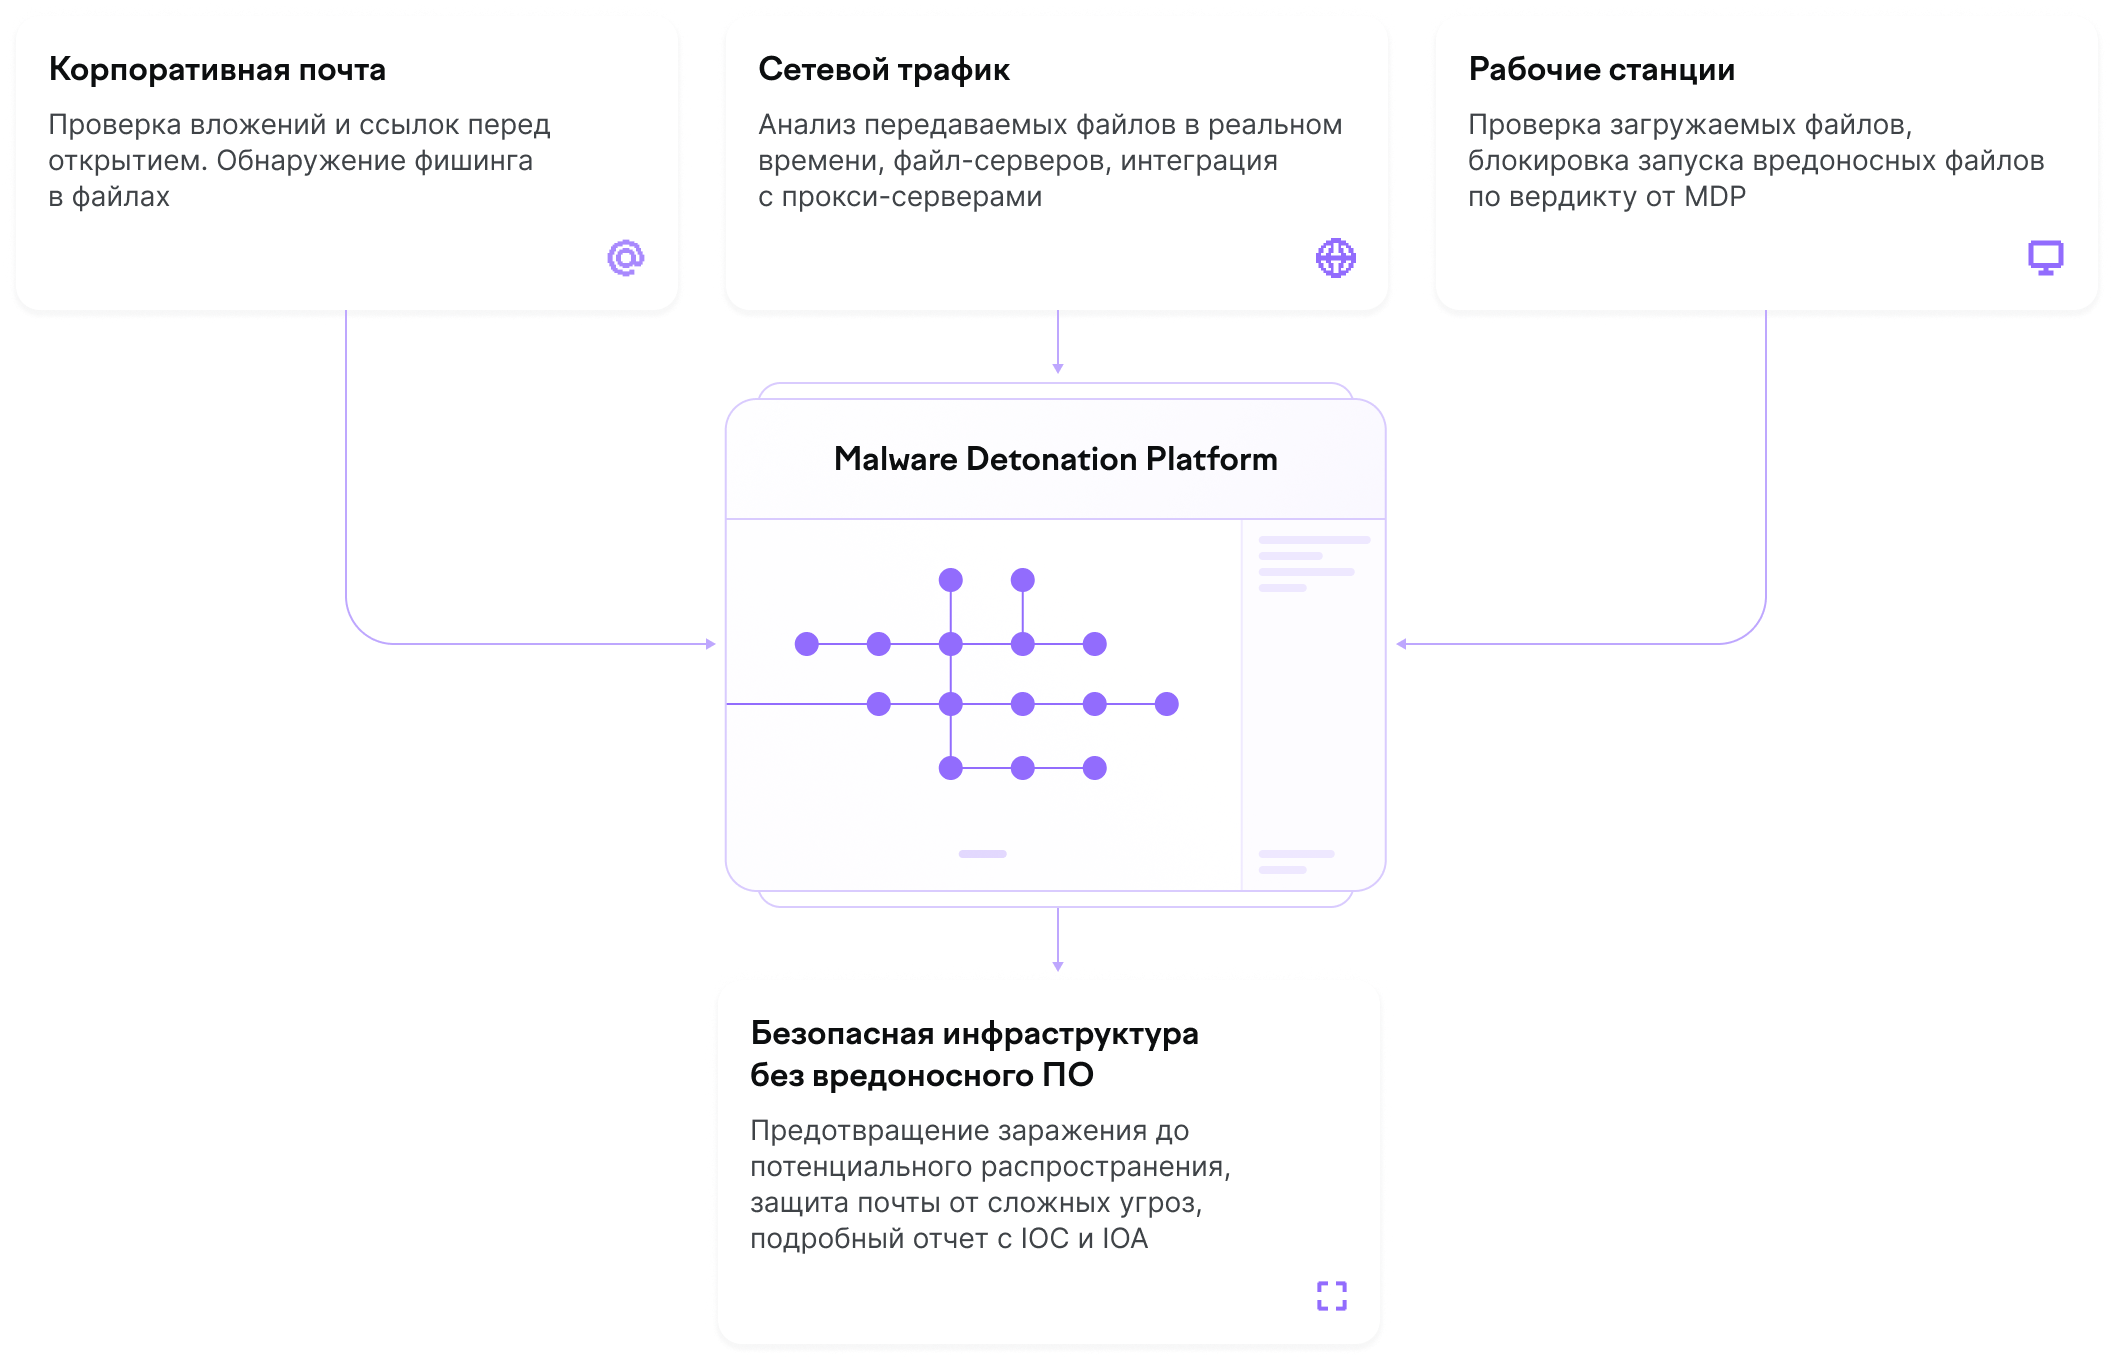
Решение класса Sandbox, которое позволяет проверять потенциально опасные файлы и ссылки в изолированной виртуальной среде
Стабильная работа компании с Malware Detonation Platform
Защитите бизнес от сложных атак и утечек данных с помощью решения класса Sandbox, снижающего риски простоев, финансовых убытков и репутационных проблем

Контролируйте потенциальные векторы атак
Защищает корпоративную почту, серверы, рабочие станции и сетевой трафик компании от сложных киберугроз

Автоматизируйте анализ и блокировку сложных угроз
Предотвращает загрузку вредоносного ПО: стилеров, кейлоггеров, вирусов и шифровальщиков, минимизирует риски утечек

Настраивайте защиту для разных устройств
Решение можно интегрировать по API с внутренней ИТ-инфраструктурой. Развертывается локально или в облаке. Поддерживает Windows, Linux, Android
Ознакомьтесь с отчетами Malware Detonation Platform
Malware Detonation Platform — надежный фильтр, отсеивающий вредоносное ПО
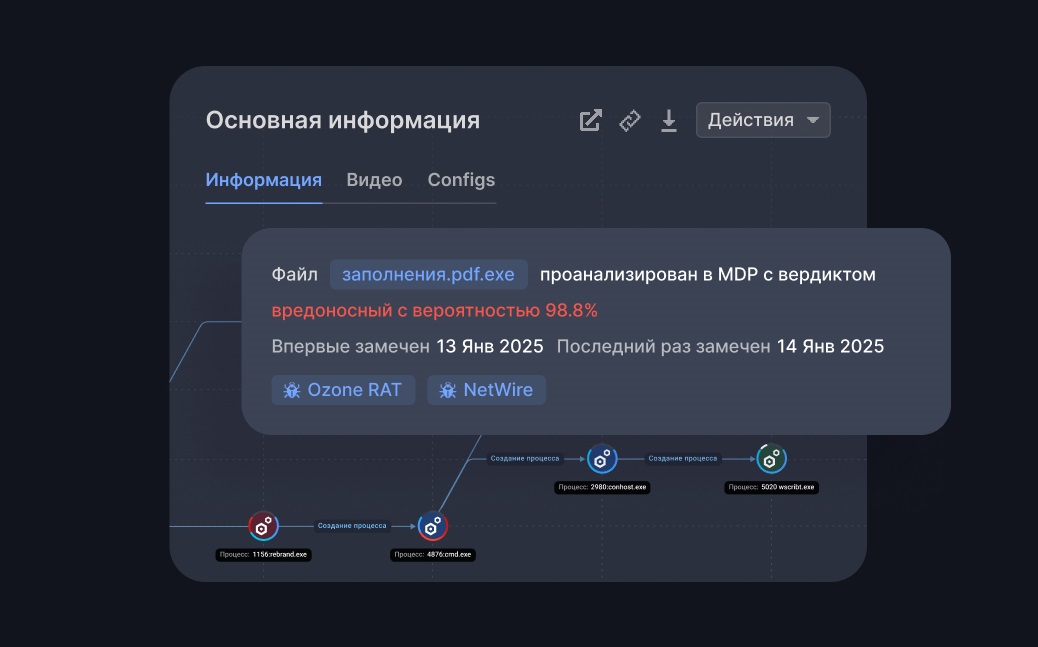
Граф процессов
Изучайте поведение вредоносного ПО в изолированной среде
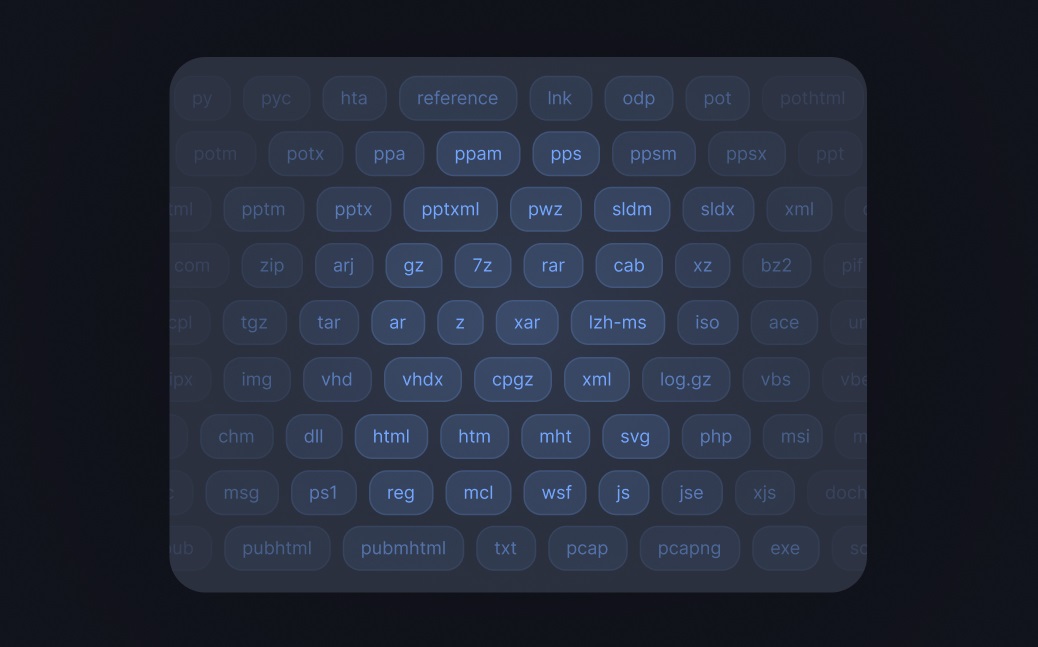
Поддержка более 300 форматов файлов для анализа
Анализируйте потенциально опасные файлы с разнообразными расширениями
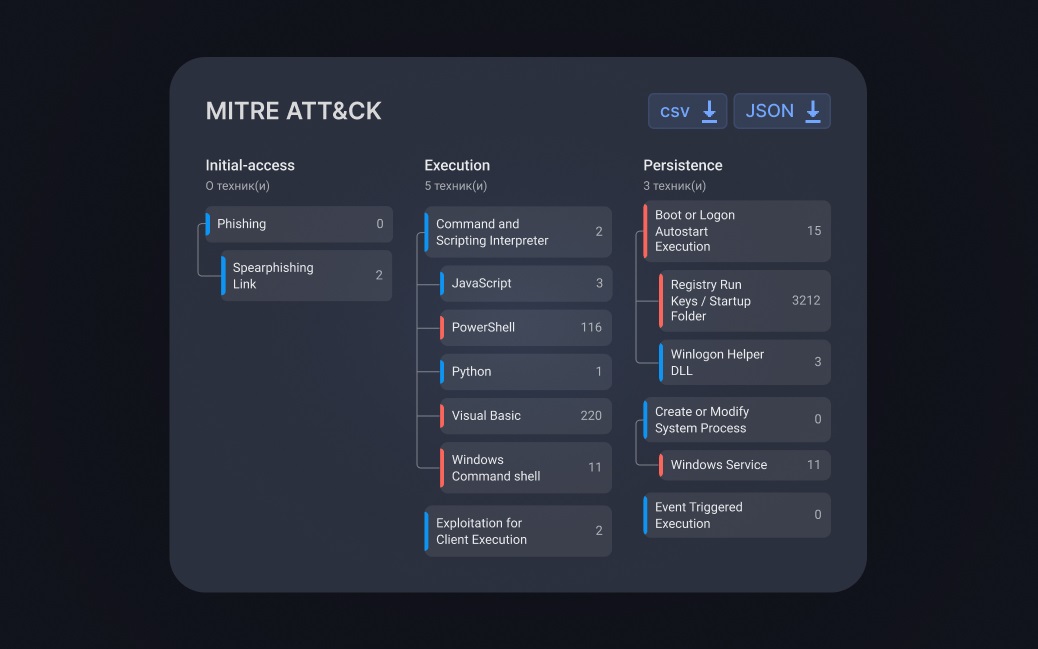
Атрибуция ВПО в соответствии с матрицей MITRE
Изучайте TTP на основе данных от киберразведки
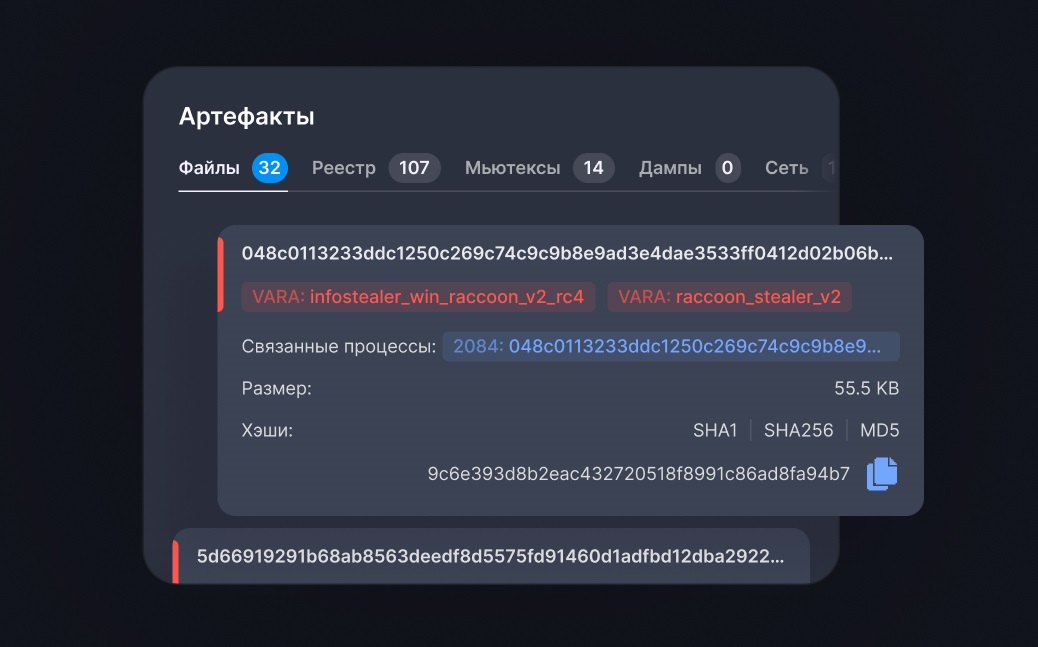
Поиск следов запуска ПО на рабочей станции
Собирайте TTP, IOC, IOA для проактивного поиска угроз внутри инфраструктуры
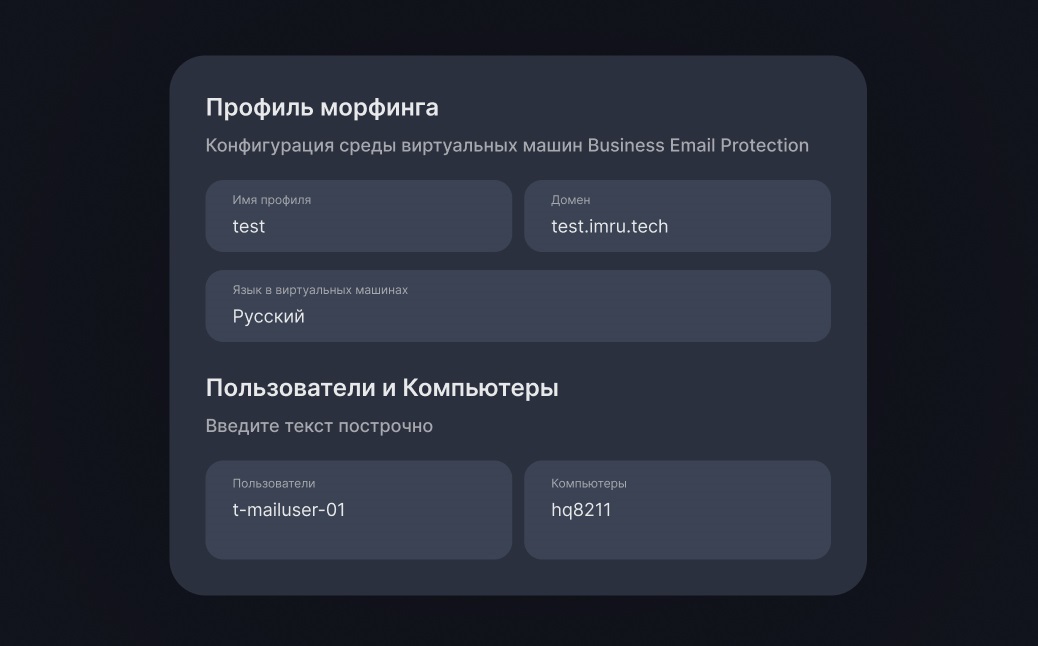
Реалистичная настройка виртуальных машин
Настраивайте изолированную среду максимально приближенно к реальной
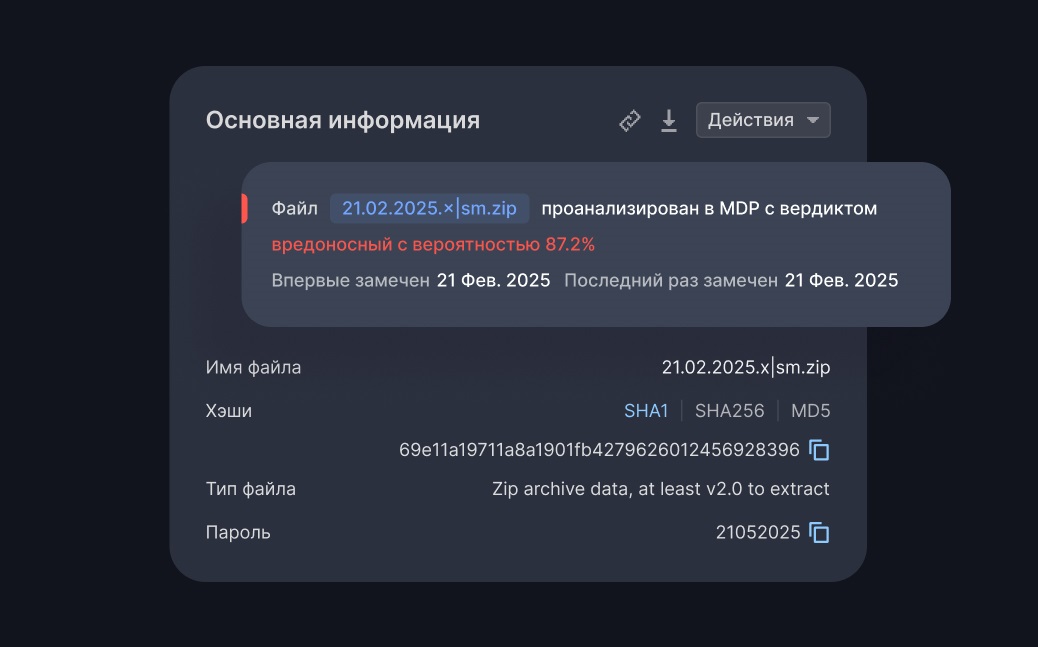
Функция подбора паролей к архивам
Защищайтесь от механизма обхода песочниц с продвинутыми функциями AI
Как работает Malware Detonation Platform
Песочница выявляет скрытые угрозы, имитируя поведение пользователя и анализируя, как файлы и программы ведут себя в условиях, приближенных к рабочей среде
Запросите демо Malware Detonation Platform, чтобы ознакомиться с решением
Заполните форму ниже. Специалист свяжется с вами, чтобы показать возможности решения и ответить на вопросы.
Часто задаваемые вопросы
Да, решение гибко интегрируется по API с другими системами, в том числе с SIEM и SOAR.
Серверы находятся на территории Российской Федерации.
Запросите пилотный проект. Для этого нужно заполнить форму на этой странице, специалист свяжется с вами и расскажет, как получить доступ к продукту.
Решение поддерживает гибкое развертывание как локально, так и в облаке.
Обновления с улучшениями и новыми функциями выходят примерно раз в месяц.
F6 Malware Detonation Platform выявляет угрозы в режиме реального времени. Аналитики регулярно обновляют и уточняют TTP, индикаторы компрометации и профили вредоносных программ по данным Threat Intelligence и DFIR, которые автоматически загружаются в систему в режиме реального времени.
Продукт позволяет настраивать виртуальные машины так, чтобы они выглядели как реальные системы, проводит дополнительные проверки и блокирует объекты, которые проявляют угрозы со временем.
Да, F6 Malware Detonation Platform внесен в Реестр российского программного обеспечения (регистрационный номер 27636, дата регистрации: 21.04.2025 г.).
Решение доступно для операционных систем Windows, Linux, Android.
Зависит от объема файлового трафика и уровня детализации анализа в песочнице. Стартовые решения от 2,64 млн руб. в год.
Акционерное общество «Ф6».
Путем заключения лицензионного договора.
F6 Malware Detonation Platform реализован на следующих языках программирования: C, C++, Rust, Go, Python, JavaScript.
Остались вопросы? Свяжитесь с нами


