



Почему бизнес думает, что защищен. Сценарии атак на внешнем периметре
Разбираем стандартные иллюзии бизнеса о кибербезопасности и как этим пользуются злоумышленники на практике.
Открытые сервисы, неучтенные домены и уязвимые точки доступа формируют скрытую зону риска, через которую чаще всего происходит первичное проникновение в инфраструктуру. В материале разбираем стандартные иллюзии бизнеса о кибербезопасности и как этим пользуются злоумышленники на практике.
Поверхность атаки: скрытые точки входа
Поверхность атаки — это все, что может быть обнаружено и потенциально использовано злоумышленником:
- веб-интерфейсы и публичные сайты;
- API и интеграции с внешними сервисами;
- хосты, поддомены и DNS-записи;
- облачные ресурсы и сторонние платформы;
- открытые порты и сетевые службы;
- устаревшие конфигурации и некорректные настройки доступа.
Поверхность атаки всегда больше, чем кажется. Помимо используемых ИТ активов существует невидимая сторона в виде тестовых и временных сервисов, забытых доменов и старых интеграций, давно вышедших за рамки контроля.
Проблема в том, что они остаются доступными, не обновляются и не выводятся из оборота своевременно, становясь наиболее удобной точкой входа.
И каждый новый сервис, интеграция или подрядчик потенциально увеличивает поверхность атаки. При этом процессы инвентаризации ИТ активов не всегда успевают за ростом инфраструктуры, формируя разрыв между имеющимися у компании активами, и тем, что она реально контролирует.
Внешний периметр- вызов для бизнеса
Поверхность атаки охватывает все потенциальные точки риска, тогда как внешний периметр — это ее часть, доступная из интернета и используемая для первичного проникновения. Именно здесь бизнес сталкивается с задачей контролировать постоянно меняющуюся инфраструктуру, которая уже давно выходит за рамки привычных ИТ-систем.
Отдельной сложностью является распределенная ответственность. За разные части периметра отвечают разные команды: ИТ, безопасность, подрядчики, бизнес-подразделения. В такой модели контроль размыт настолько, что всегда остаются зоны, выпадающие из общего управления.
Злоумышленники используют эту разобщенность. Они не действуют через прямое давление на периметр, а выявляют наименее контролируемые участки, временные сервисы, забытые интеграции, внешние подключения. Именно через такие точки атакующие получают первичный доступ и далее развивают активность уже внутри инфраструктуры.
В этих условиях укрепление периметра, как классическая модель защиты, перестает работать.
Невозможно защитить границу, которая постоянно меняется или частично неизвестна
.Вывод: внешний периметр становится управленческой задачей. Без единого подхода к учету и управлению ит активами бизнес неизбежно теряет над ними контроль, а вместе с этим и устойчивость к атакам.
Почему бизнес думает, что защищен
На уровне отчетности у большинства компаний все выглядит должным образом. Внедрены средства защиты, назначены ответственные, пройдены проверки регуляторов и все требования формально закрыты.
Но именно в этот момент возникает ключевая иллюзия — ощущение защищенности без реального контроля.
Во многих случаях безопасность имеет формальный характер, чтобы пройти аудит, а не снизить риск в действительности. В результате формируется парадоксальная ситуация. Инфраструктура усложняется, бюджеты растут, а защищенность нет.
Важно отметить позитивную роль регуляторов. Именно их требования во многом стали драйвером, который обязал бизнес системно заняться кибербезопасностью. Без этого давления значительная часть компаний продолжала бы недооценивать и игнорировать риски.
Однако на практике выполнение требований часто превращается в формальную активность, не связанную с реальной защитой.
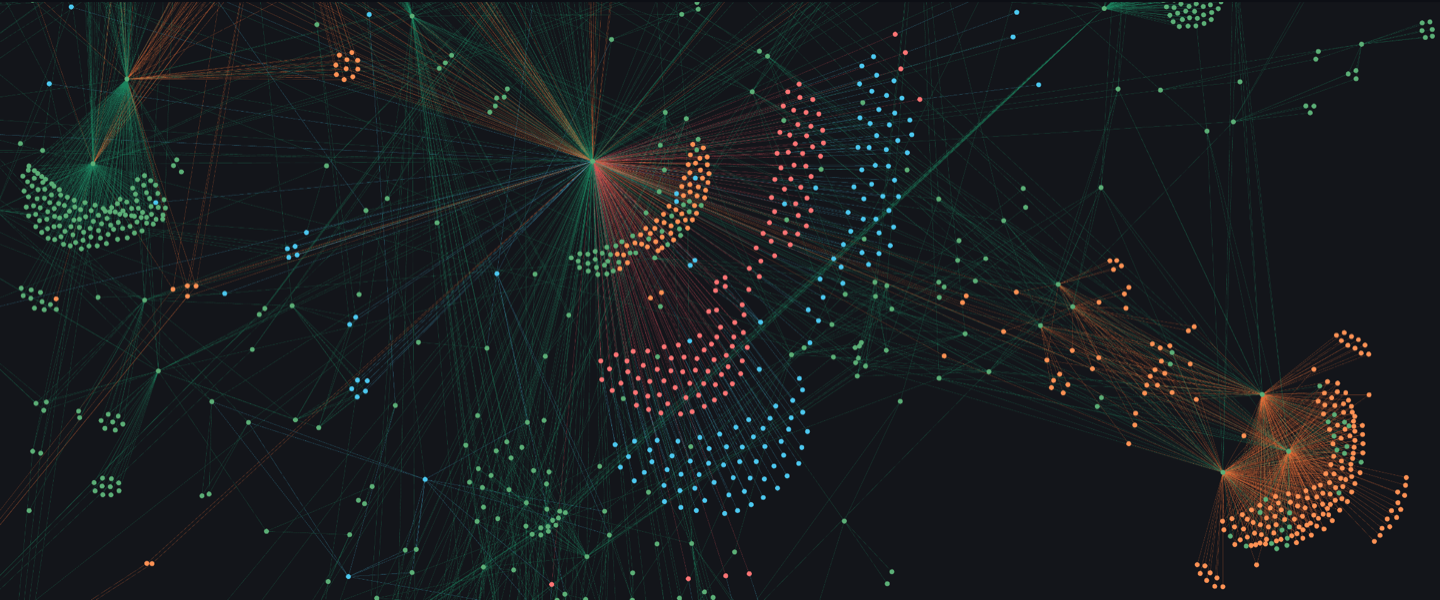
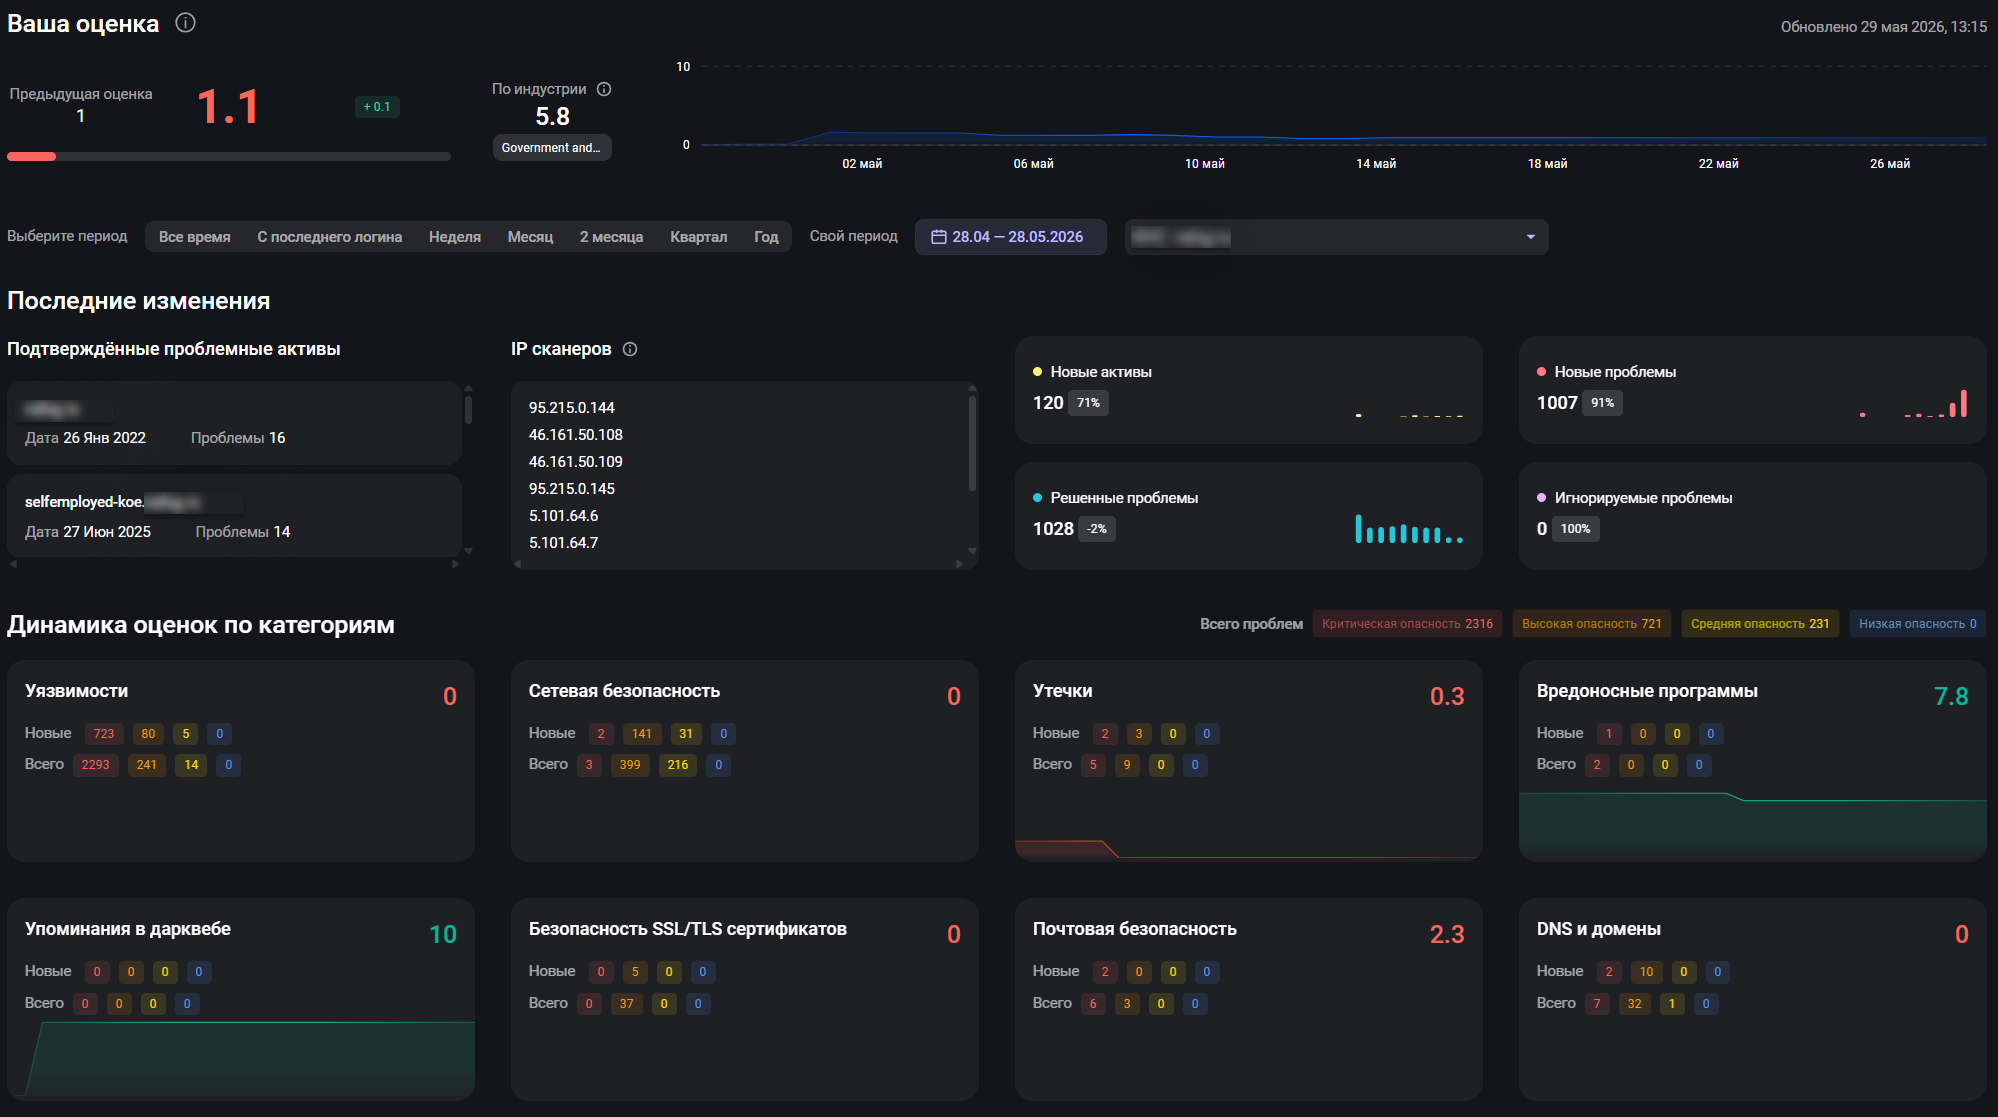
На скриншоте (рис.2) видно, как вокруг одной крупной организации, формируются тысячи внешних активов, включая тестовые домены, дополнительные сервисы и ресурсы, которые потенциально могут стать точкой входа для атаки. В итоге даже крупная структура получает минимальную оценку защищенности — 1 из 10.
Рассмотрим несколько примеров, когда бизнес может обманчиво полагать, что защищен.
Иллюзия №1. «Средства есть, значит цель достигнута.»
Компания внедряет сканер уязвимостей, систему мониторинга, средства защиты периметра. Отчет сформирован и все требования выполнены. Но дальше всплывают проблемы:
- Сканирование проводится нерегулярно;
- Часть внешних активов не попадает в область проверки;
- Результаты не обрабатываются системно;
- Критические уязвимости остаются открытыми месяцами.
Сценарий атаки:
В инфраструктуре существует старый поддомен с устаревшим сервисом. Он не включен в перечень ит активов, которые проверяются сканером, потому что выведен из эксплуатации. Фактически он остается доступным извне и содержит известную уязвимость, поэтому атакующий обнаруживает его быстрее, чем внутренняя команда.
Вывод: инструмент есть, но реальный контроль отсутствует.
Иллюзия №2. «Периметр закрыт, доступ под контролем.»
Компания инвестирует в защиту периметра: firewall, WAF, VPN, сегментацию сети. Все выглядит надежно, но внешний периметр уже давно выходит за рамки этих решений:
- Облачные среды разворачиваются отдельно от ИТ;
- Подрядчики подключаются напрямую к сервисам;
- Тестовые среды публикуются временно;
- API открываются для интеграций.
Сценарий атаки:
После завершения проекта в компании остается облачная среда с публичным доступом, которая не проходит через корпоративный периметр и не контролируется средствами защиты. Внутри нее содержатся конфигурации, ключи доступа и резервные данные.
Вывод: периметр формально защищен, но реальная точка входа находится за его пределами.
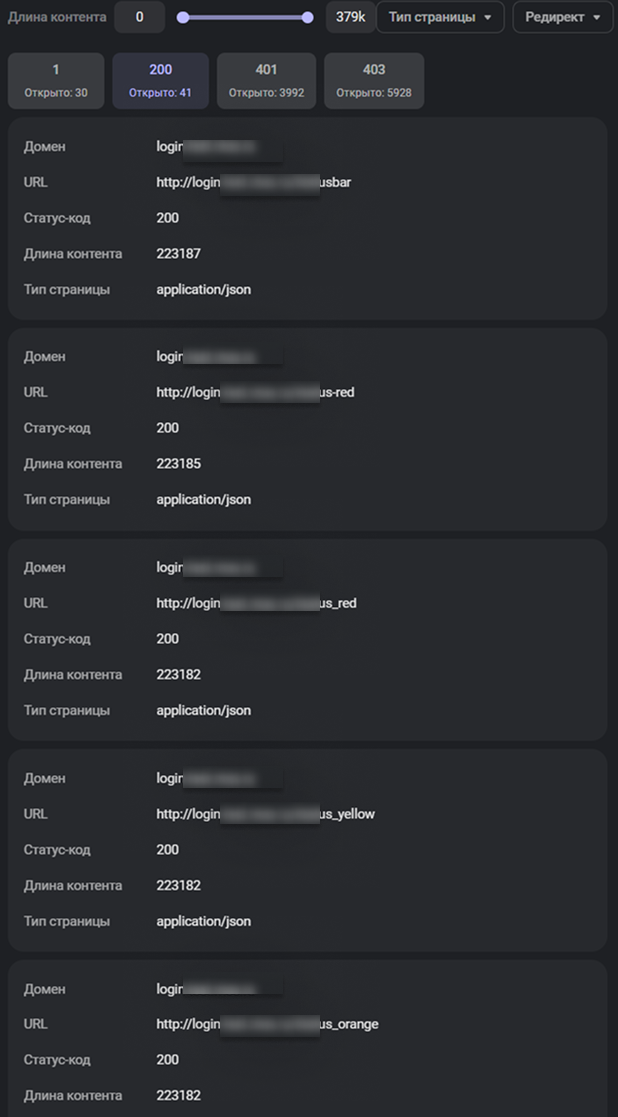
Рассмотрим пример (рис. 3), скриншот из системы ASM, на котором представлен пример тестового стенда, доступного из внешнего контура. Здесь в ходе проверки были обнаружены опубликованные внутренние конфигурационные файлы и служебные API-эндпоинты. В результате были выявлены открытые URL, типы сервисов, статус-коды ответов и структуру внутренних технических ресурсов, которые потенциально могут использоваться для дальнейшей разведки и развития атаки.
Иллюзия №3. «Учли требования регуляторов.»
Компания проходит аудит, внедряя политики, регламенты и необходимые решения, формально закрывает все чек-листы, но для обеспечения реальной защиты этого недостаточно.
Пример атаки:
Организация внедрила систему мониторинга инцидентов. Логины собираются, события фиксируются, но при этом:
- отсутствует непрерывный анализ и корреляция событий,
- часть алертов не обрабатывается,
- не все источники данных подключены.
В результате атака через забытый сервис остается незамеченной до тех пор, пока не приводит к инциденту.
Вывод: существующая система фактически не используется.
Иллюзия №4. «Мы контролируем свои активы.»
Большинство компаний уверены, что знают свою инфраструктуру. На практике это почти всегда заблуждение, поскольку:
- Внешние активы создаются быстрее, чем учитываются,
- Проекты закрываются без «зачистки»,
- Зоны ответственности разделены,
- Подрядчики разворачивают собственные сервисы.
Пример атаки:
Старая интеграция с внешним подрядчиком остается активной, в результате чего доступы не отозваны и соединение работает. У подрядчика происходит компрометация, и через эту связку атакующий получает доступ к инфраструктуре компании.
Вывод: формально это чужой контур, фактически точка входа.
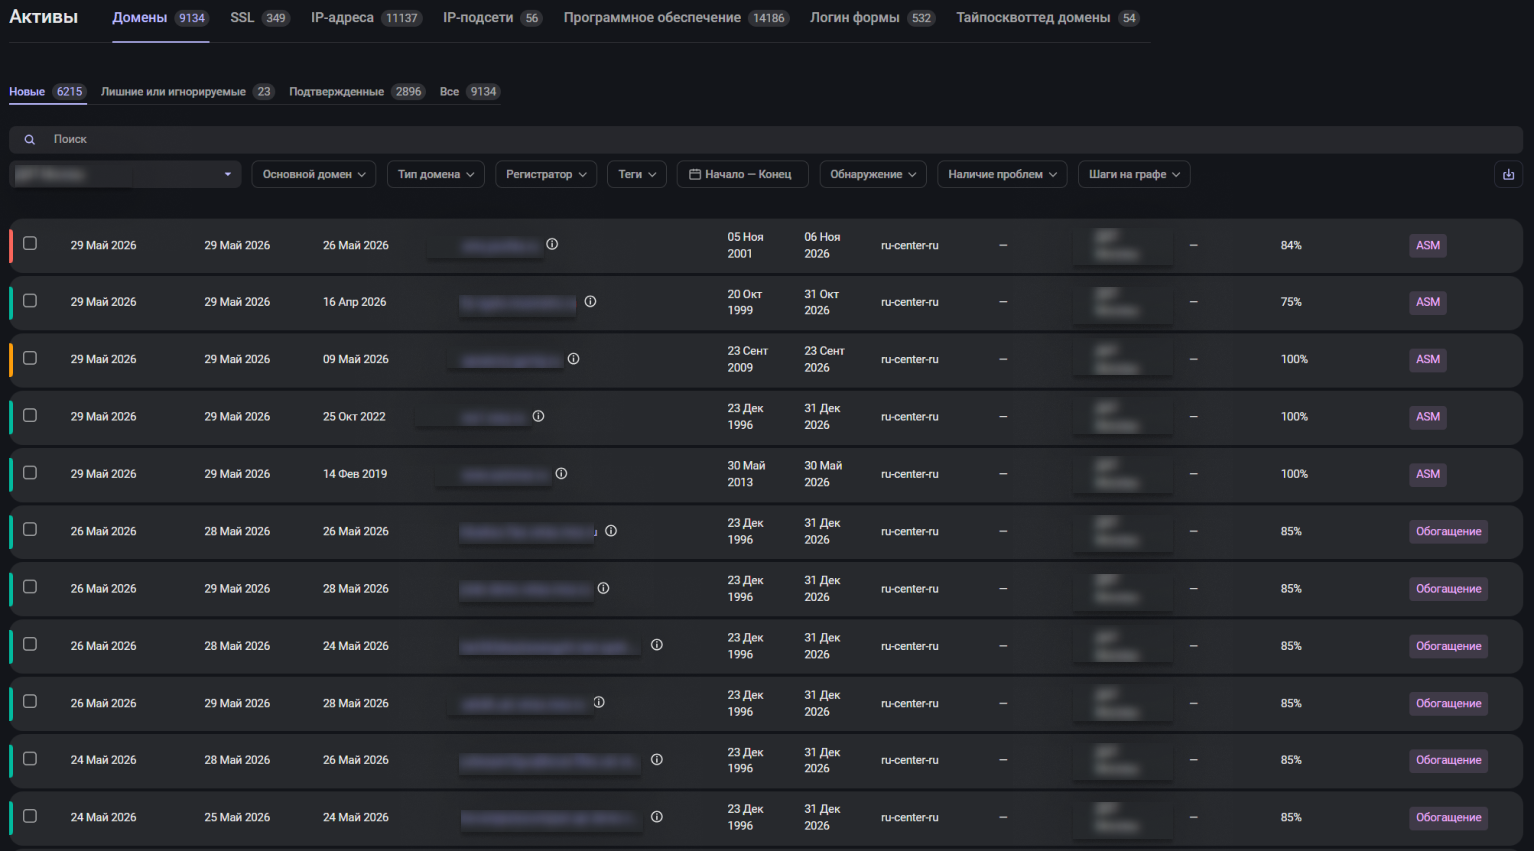
На скриншоте ( рис. 4) отражено, насколько динамично меняется внешний периметр крупной организации. ASM фиксирует тысячи внешних активов (домены, IP-адреса, SSL-сертификаты, логин-формы и программное обеспечение), при этом новые ресурсы появляются практически ежедневно. Только в категории доменов система обнаружила более 9 тысяч записей, из которых свыше 6 тысяч относятся к новым активам. Такой масштаб и постоянное изменение инфраструктуры делают ручной контроль практически невозможным.
Иллюзия №5. «Если будет атака, мы отреагируем.»
Многие процессы безопасности строятся вокруг реагирования, включая SOC, регламенты инцидентов, планы действий при инцидентах. Но без понимания полной поверхности атаки реагирование теряет эффективность.
Пример:
При инциденте команда не может быстро выяснить:
- Какие системы затронуты,
- Какие активы связаны,
- Где есть аналогичные уязвимости.
Время уходит на выяснение базовой картины инфраструктуры.
Вывод: проблема не в отсутствии реагирования, а в отсутствии контекста. Невозможно защитить то, что находится за пределами наблюдения.
Все эти сценарии объединяет одна причина: разрыв между формальным наличием защиты и реальным пониманием инфраструктуры.
Бизнес может внедрять инструменты, выполнять требования и строить процессы, но не видит, какие внешние активы существуют, какие из них доступны извне, а какие уже находятся в зоне риска. В этом разрыве и возникает большинство успешных атак.
Чтобы устранить этот разрыв, недостаточно усиливать защиту отдельных точек.
Необходимо сначала ответить на базовый вопрос: что именно нужно защищать? И именно здесь появляется необходимость в системном подходе к управлению внешней поверхностью атаки.
Attack Surface Management — контроль внешней поверхности атаки
Отправной точкой в проведении анализа поверхности атаки становится домен компании или связанная с ней группа доменов. Далее система автоматически расширяет периметр, находя все дополнительные внешние ресурсы:
- субдомены и DNS-записи;
- IP-адреса и узлы инфраструктуры;
- доступные извне сервисы и открытые порты;
- сертификаты и параметры их настройки.
Важно, что на этом этапе фиксируются не только очевидные цифровые активы, но и те, которые ранее не учитывались или выпали из поля зрения.
Далее все выявленные риски распределяются по восьми категориям, отражающим основные направления киберустойчивости:
- уязвимости (CVE, открытые логин формы, конфигурационные данные);
- сетевая безопасность (небезопасные заголовки сети, открытые порты, открытые базы данных);
- почтовая безопасность (DMARC, DKIM, SPF);
- DNS и домены (DNSSEC, DNSSOA);
- упоминания в дарквеб (упоминания доменов на форумах);
- утечки данных (данные сотрудников, которые регистрируются с корпоративными учетками на сторонних сайтах);
- вредоносное ПО;
- SSL/TLS сертификаты (просроченные и те, что скоро истекут).
Каждой выявленной проблеме присваивается уровень критичности — от низкого до критического. Затем оценки суммируются внутри каждой категории, а система формирует общий рейтинг защищенности внешнего периметра по шкале от 0 до 10.
В результате компания получает понятный уровень защищенности внешнего периметра (пример оценки отражен на рис. 2):
- 8–10 баллов — зеленая зона: существенные риски не выявлены;
- 5–7,9 балла — оранжевая зона: есть проблемы, требующие контроля и устранения;
- 0–4,9 балла — красная зона: выявлены критичные проблемы, которые могут угрожать бизнесу.
Также система дополняет анализ уникальными данными киберразведки F6 — Threat Intelligence, что позволяет увидеть не только состояние актива, но и его поведение во внешней среде.
Что получает бизнес
Первый уровень — это стратегический контроль.
Компания получает целостное понимание своей цифровой инфраструктуры: какие активы существуют, как они связаны между собой и где находятся зоны риска. Это позволяет выстраивать приоритеты, перераспределять ресурсы и принимать решения на уровне управления.
Следующий шаг — операционное применение.
На основе данных ASM F6 бизнес начинает работать с рисками системно:
- устраняет неучтенные и устаревшие активы;
- снижает избыточность инфраструктуры;
- усиливает контроль над внешними интеграциями и подрядчиками;
- выстраивает регулярные процессы мониторинга и проверки.
Таким образом, управление цифровыми активами становится частью повседневной операционной деятельности. В условиях, когда инциденты становятся неизбежными, выигрывают компании, которые пытаются исключить все риски.
Использование ASM F6 в этом контексте позволяет:
- заранее выявлять критические точки входа и устранять их до инцидента;
- понимать, какие активы будут затронуты при развитии сценария;
- быстро локализовать проблему за счет полной картины инфраструктуры;
- сокращать время реагирования и восстановления;
- минимизировать влияние на бизнес-процессы и клиентов.
Фактически, компания переходит от защиты периметра к управлению устойчивостью.
Заключение
Attack Surface Management становится инструментом, который соединяет стратегию и практику. Он позволяет бизнесу видеть риски и быть готовым к их реализации управляемо, быстро и с минимальными потерями. Дополнительно это дает возможность выстраивать приоритеты на основе реальной картины инфраструктуры. В результате кибербезопасность перестает быть реакцией на инциденты и становится частью системного управления бизнесом.


