



Внешний периметр компании: главные точки входа для хакеров
Узнайте о ключевых точках входа для хакеров во внешний периметр компании: VPN, веб-приложения, API, облака. Анализ уязвимостей и стратегии защиты с F6.
Почему внешний периметр остаётся приоритетной целью для киберпреступников
Внешний периметр остаётся приоритетной целью для атакующих по простой причине: именно через него чаще всего происходит первоначальный доступ. Злоумышленнику проще воспользоваться уже доступным из интернета сервисом, учётной записью или API, чем пробиваться через несколько уровней защиты внутри корпоративной сети.
При этом сам периметр за последние годы заметно расширился: облачные сервисы, удалённая работа и IoT-устройства раздвинули границы того, что раньше ограничивалось одним корпоративным файрволом. Суть не изменилась: у компании остаётся набор интернет-доступных сервисов, учётных записей и API, через которые начинается большинство атак, и именно поэтому периметр остаётся приоритетным объектом внимания как для защитников, так и для злоумышленников.
При этом последние несколько лет крупные компании стали заметно ответственнее относиться к защите периметра: внедряют модель zero trust, закрывают всё возможное за VPN, покупают системы класса ASM для мониторинга открытых активов. Такая видимая защищённость создаёт и обратный эффект: злоумышленники всё чаще ищут более простой путь внутрь: через утечки учётных данных сотрудников, социальную инженерию и атаки на цепочки поставок. Технически безупречный периметр не защищает компанию, если сотрудник использует один и тот же пароль для рабочего VPN и личного аккаунта на стороннем сервисе, который позже взломали и слили в открытый доступ. При этом сами уязвимости периметра, если их не устранять, остаются рабочим вектором для тех, кто предпочитает более простой технический путь.
Важно и не рассматривать периметр в изоляции от остальной защиты: даже самый защищённый внешний контур не работает сам по себе. Обучение сотрудников, мониторинг внутренней сети и готовность быстро реагировать на инциденты остаются такой же частью общей картины информационной безопасности.
По данным F6, в 2025 году в открытом доступе было выявлено более 230 новых публикаций баз данных российских компаний, а суммарное количество записей, оказавшихся в открытом доступе, составило порядка 800 млн. У таких инцидентов разные технические причины, но в значительной части случаев начальной точкой атаки становятся уже известные слабые места: неактуальные версии программного обеспечения, ошибки конфигурации, открытые сервисы или скомпрометированные учётные записи.
Для бизнеса это означает, что защита внешнего периметра представляет собой не только техническую задачу ИТ- и ИБ-подразделений. От своевременного выявления уязвимостей периметра зависят непрерывность бизнес-процессов, сохранность конфиденциальной информации, выполнение требований регуляторов и финансовая устойчивость компании. Анализ защищённости внешней инфраструктуры сегодня рассматривается как один из базовых инструментов управления киберрисками: его задача заключается в том, чтобы выявить потенциальные точки входа до того, как ими воспользуются злоумышленники, и расставить приоритеты для устранения критичных недостатков.
Как злоумышленники ищут точку входа
Большинство современных атак начинается по похожему принципу: злоумышленник ищет самый доступный путь внутрь. Вместо того чтобы сразу пытаться преодолевать эшелоны защиты внутри корпоративной сети, он изучает то, что уже доступно из интернета, и то, что можно узнать о компании из открытых источников.
Здесь стоит различать два типа разведки:
- Пассивная разведка представляет собой сбор данных из открытых источников без прямого взаимодействия с инфраструктурой компании: такую активность действительно почти невозможно заметить.
- Активная разведка (сканирование портов, проверка сервисов, поиск известных уязвимостей) требует обращения непосредственно к ресурсам компании, и у организации с настроенным мониторингом и SOC есть шанс заметить и заблокировать её ещё до перехода к следующему этапу. Против слабо защищённых компаний без такого мониторинга автоматизированное сканирование, тем не менее, остаётся быстрым и результативным способом найти точку входа.
Часто киберпреступников интересует сам факт устаревшего или непропатченного программного обеспечения независимо от типа ресурса: это касается и VPN-шлюзов, и веб-приложений, и любых других сервисов с известными, но не устранёнными уязвимостями (CVE). Отдельную категорию риска составляют сервисы, которые оказались открытыми там, где их не должно быть видно из интернета вовсе, например RDP без VPN, а также забытые тестовые среды, неправильно настроенные облачные ресурсы, публично доступные API и скомпрометированные учётные записи сотрудников.
Чаще всего целями становятся:
- непропатченные VPN-шлюзы и веб-приложения с известными уязвимостями;
- открытый RDP или другие сервисы удалённого доступа без VPN;
- неправильно настроенные облачные ресурсы;
- забытые тестовые среды;
- публично доступные API;
- скомпрометированные учётные записи сотрудников.
Для преступника такие ресурсы становятся отправной точкой дальнейшей атаки. После получения первоначального доступа он может попытаться закрепиться в системе, повысить привилегии, переместиться между сегментами сети и получить доступ к критически важным данным или системам.
Своевременный анализ защищённости внешней инфраструктуры позволяет обнаружить эти слабые места до того, как ими воспользуются киберпреступники. Одна из ключевых задач такой проверки заключается в том, чтобы сформировать полную картину интернет-доступных ресурсов компании и определить, какие из них требуют первоочередного внимания.
Главные точки входа для хакеров
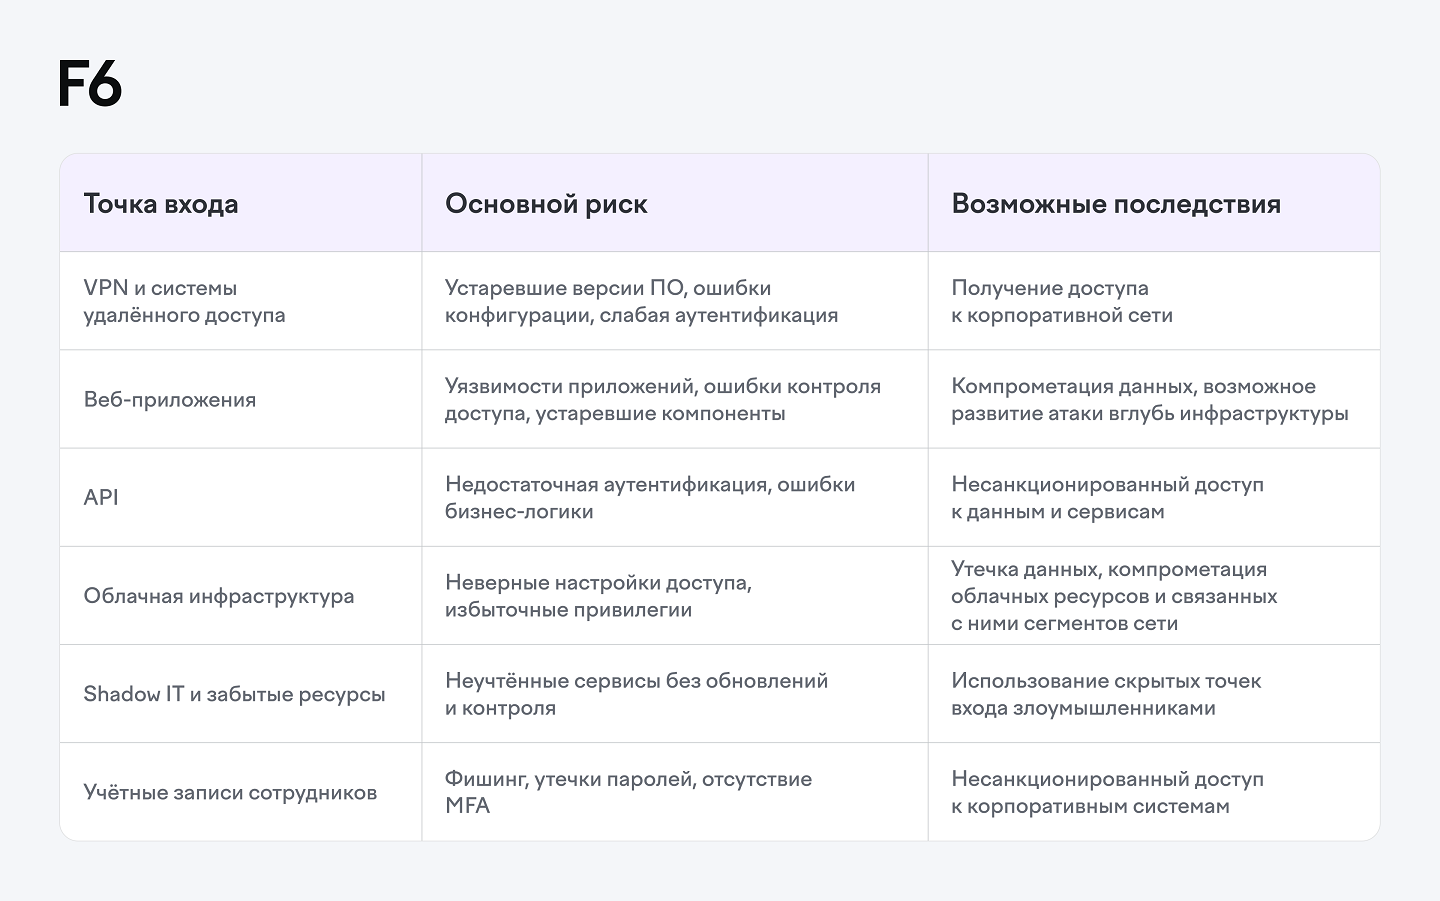
На практике злоумышленники редко ограничиваются одной техникой атаки. Например, компрометация учётной записи сотрудника может стать отправной точкой для доступа к VPN, а уязвимость веб-приложения стать начальным плацдармом для дальнейшего продвижения по инфраструктуре.
Как проверить, насколько защищён внешний периметр
Даже если компания периодически обновляет программное обеспечение и использует современные средства защиты, это не гарантирует отсутствие уязвимостей. Внешний периметр постоянно меняется: появляются новые сервисы, меняются настройки инфраструктуры, подключаются подрядчики, запускаются цифровые продукты. Объективную оценку состояния внешнего периметра может дать только его периодическая проверка, и здесь важно понимать, что разные форматы проверки отвечают на разные вопросы.
Аудит системы ИБ: где сосредоточены организационные риски
Технический анализ защищённости внешней инфраструктуры показывает конкретные уязвимости и точки входа, но не отвечает на более широкий вопрос: насколько зрелы процессы информационной безопасности в компании и какие направления развития приоритетны. Для этого нужен другой инструмент: аудит системы ИБ и оценка соответствия лучшим практикам. Он смотрит на организацию защиты в целом: соответствуют ли процессы стандартам, где сосредоточены основные риски, какая документация нужна для выполнения требований регуляторов.
В такую оценку обычно входят несколько направлений работы:
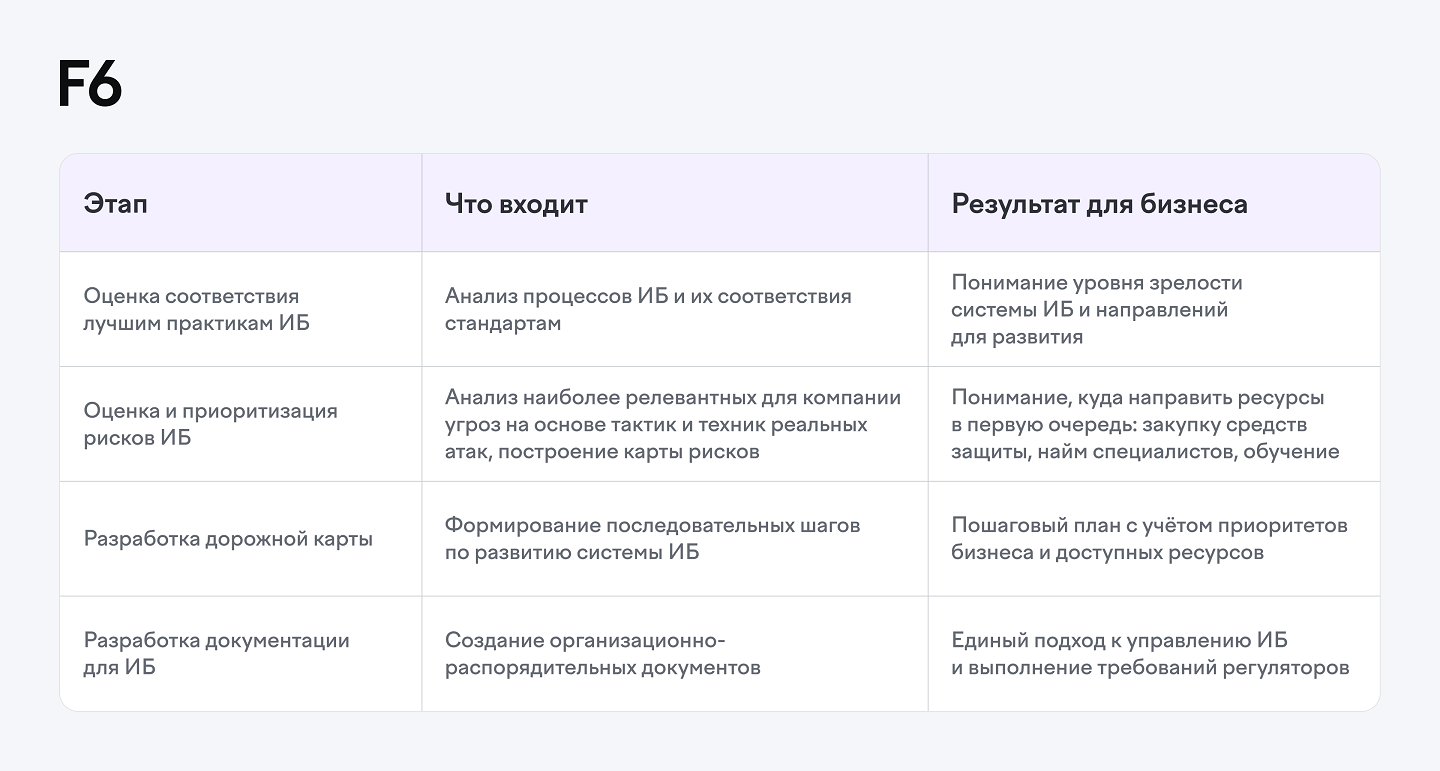
Здесь важна одна оговорка: недостатки, которые выявляет такая оценка, представляют собой разрывы в процессах и организации защиты, например отсутствие процесса мониторинга конкретной системы или политики доступа для подрядчиков. Это не то же самое, что подтверждённая техническая уязвимость на периметре. Аудит системы ИБ отвечает на вопрос, где сосредоточены риски и что нужно выстроить, а не на вопрос, можно ли прямо сейчас взломать конкретный сервис.
Пентест: подтверждение реальной эксплуатируемости
Чтобы точно понять, можно ли реально проникнуть в систему через обнаруженные слабые места, нужен отдельный шаг: наличие уязвимости само по себе не означает, что её можно использовать для атаки. Подтвердить это помогает внешний пентест.
Если технический анализ защищённости внешней инфраструктуры отвечает на вопрос «Какие уязвимости присутствуют на периметре?», то внешний пентест помогает понять «Какие из них действительно можно использовать для атаки и к каким последствиям это приведёт?»
Такой подход помогает компании:
- подтвердить реальный уровень риска;
- определить наиболее критичные уязвимости;
- расставить приоритеты при устранении недостатков;
- принимать решения на основе подтверждённых данных, а не предположений.
Когда стоит провести анализ защищённости внешней инфраструктуры
Проверка внешнего периметра особенно актуальна в следующих случаях:
- после запуска новых интернет-сервисов или ресурсов;
- после миграции информационной системы в облако;
- после слияния компаний или подключения новых филиалов;
- при внедрении систем удалённого доступа;
- после устранения критических уязвимостей, для контроля эффективности выполненных работ.
Даже если компания не сталкивалась с инцидентами информационной безопасности, проверка помогает выявить потенциальные риски до того, как ими воспользуются киберпреступники, и избежать значительно более серьёзных последствий для бизнеса.
Как перейти от точечных проверок к постоянному контролю
Цифровая среда бизнеса непрерывно меняется. Запускаются новые сервисы, обновляется программное обеспечение, появляются дополнительные интеграции с подрядчиками и партнёрами, часть ресурсов переносится в облако. Вместе с этим меняется и внешний периметр организации, а значит появляются новые потенциальные точки входа для злоумышленников. Оценку защищённости рекомендуется проводить регулярно: это позволяет оперативно выявлять новые риски, контролировать выполнение рекомендаций и поддерживать актуальный уровень защищённости без необходимости начинать работу «с нуля» после каждого изменения.
Для непрерывного контроля F6 предлагает подписку Sphere, которая объединяет ключевые услуги ИБ, включая внешний пентест, анализ защищённости внешней инфраструктуры и управление поверхностью атаки (ASM) для постоянного мониторинга интернет-доступных ресурсов. Компания заранее покупает пакет часов и распределяет их между задачами по мере необходимости, без запуска отдельной закупочной процедуры под каждый новый проект.
Для бизнеса это означает:
- юридические и организационные вопросы решены заранее, специалисты подключаются к задаче быстро, без долгих согласований;
- предсказуемый бюджет: стоимость работ известна заранее, независимо от того, сколько задач возникнет в течение периода действия подписки;
- гибкое распределение часов между направлениями (пентест, анализ защищённости, консалтинг, обучение, реагирование на инциденты) по мере того, как меняются приоритеты;
- постоянная команда экспертов, погружённая в специфику инфраструктуры компании, а не новый подрядчик под каждый проект;
- приоритетная поддержка с понятным SLA, что особенно важно при инциденте, когда важна каждая минута;
- возможность привлекать нестандартные работы, например Red Teaming или Purple Teaming, если они укладываются в задачи компании.
Заключение
Внешний периметр остаётся одной из первых точек соприкосновения компании с внешней средой, даже если сегодня его границы значительно шире, чем несколько лет назад. По мере роста числа интернет-доступных сервисов растёт и потенциальная поверхность атаки. Чтобы снизить риск успешной компрометации, важно регулярно оценивать состояние инфраструктуры на нескольких уровнях: аудит системы ИБ помогает понять, где сосредоточены организационные риски и что нужно выстроить в первую очередь, анализ защищённости внешней инфраструктуры и внешний пентест показывают, какие уязвимости периметра можно реально использовать для атаки, а подписка Sphere превращает разовые проверки в непрерывный процесс управления киберрисками.


