



Братья по кибероружию
Хакеры-близнецы Дмитрий и Евгений Попелыши сели в тюрьму со второго раза
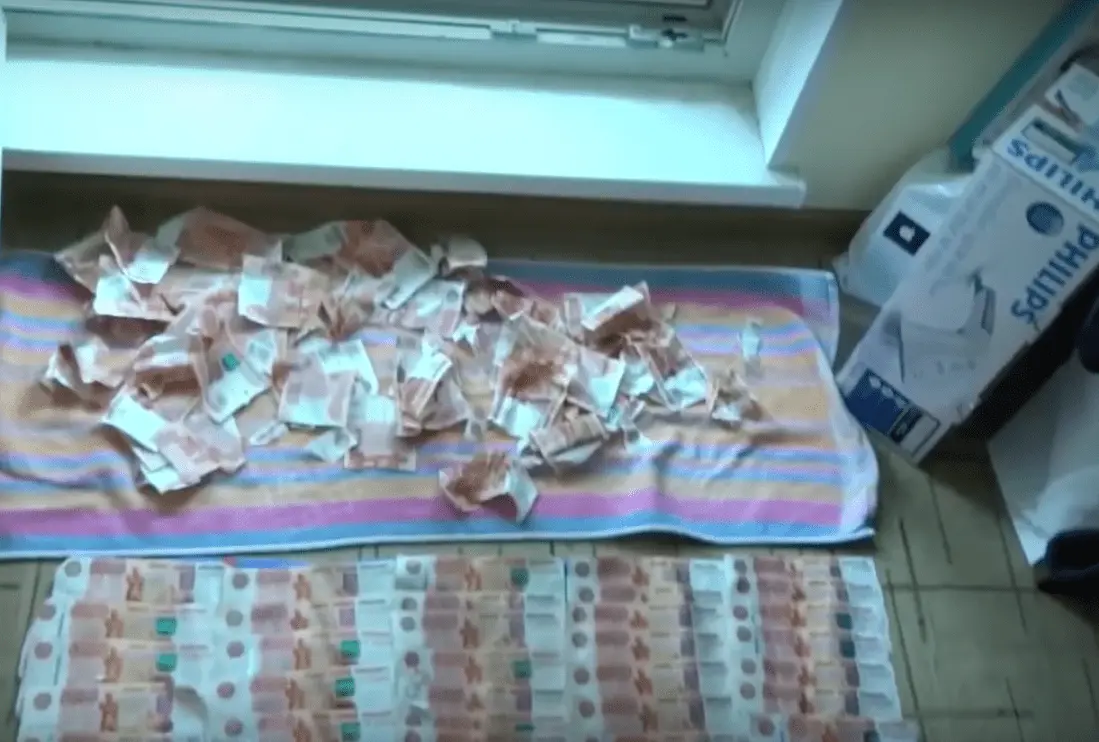
Визг «болгарки», срезавшей петли металлической двери, заглушал нетерпеливые крики спецназовцев, спешивших быстрее ворваться в квартиру. Внутри — братья Дмитрий и Евгений Попелыши в панике пытались смыть в унитаз улики: полмиллиона рублей, флешки и сим-карты. Хакеры серьезно подготовились к полицейской облаве — в их петербургской квартире имелась даже электромагнитная пушка, способная размагничивать жесткие диски. Попелышам было что скрывать. С марта 2013 по май 2015 года их группа получила доступ к сотням счетов клиентов ведущих российских банков и похитила более 12,5 млн рублей. Каждый месяц братья зарабатывали от 500 тыс. до 1,5 млн рублей — деньги они тратили на покупку квартир и иномарок типа Porsche Cayenne и BMW X5, и даже яхты.
Охотники на ДБО
Хакерской темой Попелыши заинтересовались еще в 2000-х: заходили на подпольные форумы, изучали различные темы про фишинг, трояны, заводили контакты с вирусописателями. Изучая форумы, они придумали, как можно заработать на атаках системы дистанционного банковского обслуживания (ДБО).
После 2010 года банки и их клиенты стали главной целью хакеров, а местом охоты — системы дистанционного банковского обслуживания (ДБО). Заражение компьютеров клиентов банков было поставлено на поток, кражи совершались фактически без участия человека — автоматически. К началу 2013 года Group-IB (с 2023 года F6) было известно о восьми преступных группах в России, которые специализировались на кражах у юридических лиц через системы ДБО. Весь рынок киберпреступности в России в период с июня 2013 по июнь 2014 года, по оценкам Group-IB, составлял $2,5 миллиарда, причем за этот период преступники похитили в системе ДБО около $290 млн.
Первые атаки на клиентов банков 23-летние Попелыши вместе с 19-летним калининградским хакером Александром Сарбиным совершили в 2010 году. Преступники заражали компьютеры пользователей трояном, который при переходе на «Телебанк», интернет-банкинг ВТБ 24, перенаправлял клиента на поддельную — фишинговую — страницу. Здесь под предлогом смены политики безопасности пользователю предлагалось ввести логин, пароль и код подтверждения со скретч-карты банка. Используя эти данные, преступники выводили деньги через настоящий сайт дистанционного банковского обслуживания.
Только за период с сентября по декабрь 2010 года Сарбин и Попелыши похитили у 16 клиентов около 2 млн рублей, а к февралю 2011 года жертвами фишеров стали 170 клиентов российских банков из 46 регионов страны, преступники вывели около 13 миллионов рублей.
Весной 2011 года Попелышей и Сарбина задержали, однако злоумышленники отделались весьма мягким приговором. В сентябре 2012 года Чертановский районный суд Москвы приговорил их к шести годам лишения свободы условно с испытательным сроком 5 лет.
Это дело интересно тем, что Попелыши уже не первый раз оказываются на скамье подсудимых. Но в первый раз они получили слишком мягкий приговор — им дали условные сроки, и они вернулись к своему прибыльному преступному бизнесу, при этом стали работать еще масштабнее и осторожнее. Дело Попелышей — яркий пример того, что киберпреступность надо наказывать максимально жестко.
По второму кругу
Оказавшись на свободе, братья с размахом взялись за старое: они взяли на вооружение новые вредоносные программы «QHost» и «Patched.IB», автоматизировали процесс хищения и постоянно модернизировали сами вирусы, чтобы их не обнаруживали антивирусы.
Попелыши руководили группой, в которую входили «программисты», «трафферы» — люди, которые распространяли вредоносные программы, «крипторы» — специалисты, которые проводили своевременное обновление кода вредоносных программ, «дропы» — люди, которые занимаются обналичкой украденных денег, «прозвонщики».
«Прозвонщики», представляясь сотрудниками банка, сами звонили клиентам, оставившим номер карты и телефона на поддельном сайте, и убеждали жертв назвать код подтверждения перевода. Такой вид мошенничества называется вишинг (англ. vishing, от voice phishing — голосовой фишинг) — тип фишинга, при котором для получения конфиденциальных данных используются голосовые коммуникации.
В период с марта 2013 по май 2015 года группировка Попелышей получила доступ к более чем 7 000 счетов клиентов различных российских банков и похитила более 12,5 млн рублей. Месячный доход братьев составлял в среднем от 500 тыс. до 1,5 млн рублей. Деньги они тратили на покупку недвижимости и иномарок типа Porsche Cayenne и BMW X5, и яхты.
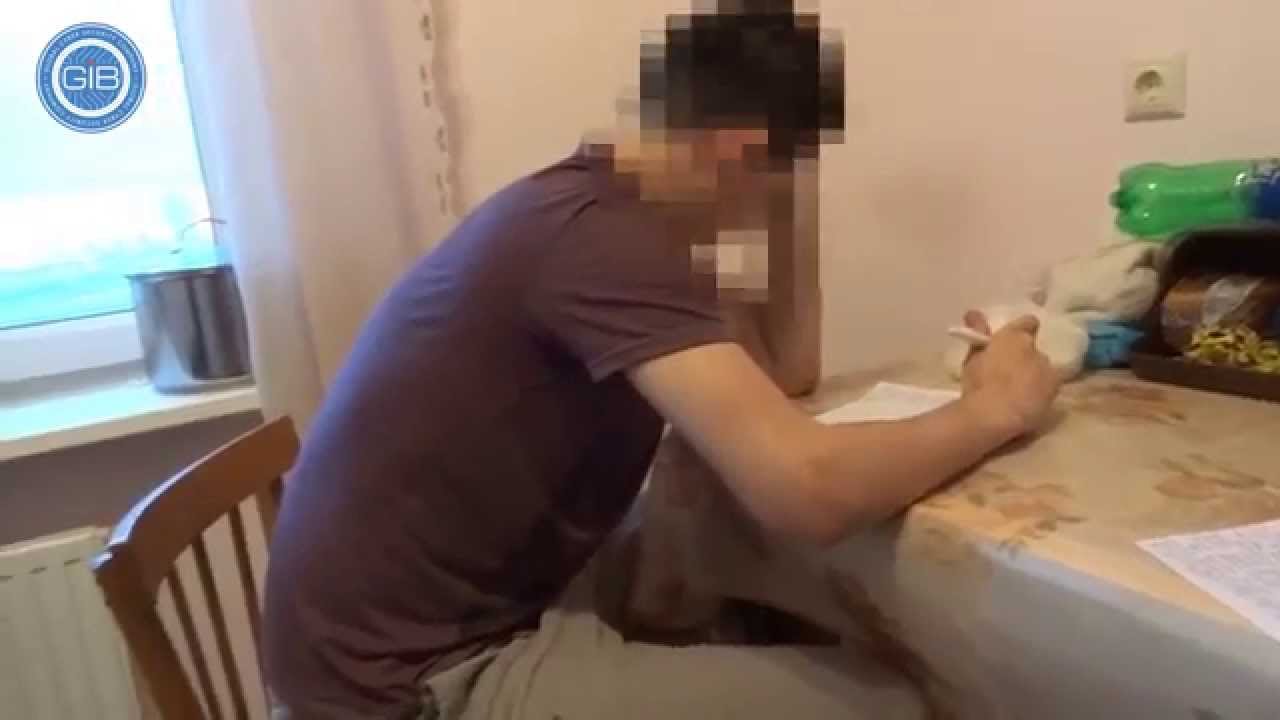
В мае 2015 года Попелышей повторно задержали в ходе совместной спецоперации МВД и ФСБ в Санкт-Петербурге. В качестве экспертов при обыске участвовали специалисты Group-IB. Когда полицейский спецназ выпиливал металлическую дверь квартиры, где жили Попелыши, братья в панике пытались смыть в туалете полмиллиона рублей, флешки и сим-карты. На случай полицейской облавы у братьев была заготовлена даже электромагнитная пушка для размагничивания жестких дисков и уничтожения компьютеров.
Попелышам и их подельникам были предъявлены обвинения в создании и использовании вредоносных программ (ст. 273 УК РФ), в неправомерном доступе к компьютерной информации (ст. 272 УК РФ) и мошенничестве (ст. 159 УК РФ). Расследование и судебный процесс по этому делу длились почти три года, поскольку было большое количество потерпевших и долго собиралась доказательная база, тем не менее процесс удалось довести до логического завершения.
В понедельник, 18 июня, Савеловский суд Москвы признал вину подсудимых: Евгений и Дмитрий Попелыши получили по 8 лет лишения свободы, Сарбин — 6 лет, Шарычев — 5 лет, Вьюков — 4 года, Бельский получил условный срок.
Долгое время киберпреступники чувствовали себя практически в безопасности. Они получали совершенно незначительные сроки за гигантские кражи. Компьютерный преступник, «хакер», не вызывал в обществе негативных эмоций, в отличие, например, от наркодилера. Сейчас отношение меняется. МВД РФ предложило ужесточить уголовное наказание за киберпреступления, увеличив сроки наказания до 5–10 лет. И такие приговоры уже есть — суды их выносят. Это решение давно пора было принять.
Рекомендации от F6, как не стать жертвой мошенников
- Никому и ни при каких обстоятельствах не называйте реквизиты банковской карты. Сотрудники банка никогда не запрашивают эти данные.
- Ни под каким предлогом никому не сообщайте SMS-коды, направленные от банка.
- Никому не сообщайте конфиденциальные данные, использующиеся для доступа к личному кабинету онлайн-банкинга.
- Если ссылок на официальные сообщества банка в социальных сетях нет на официальном сайте, не используйте эти сообщества.
- При возникновении проблем с оказываемыми банковскими услугами лучше позвонить напрямую в банк по указанному номеру на официальном сайте банка или на вашей банковской карте.
- Общаясь с клиентами в социальных сетях, сотрудники банка никогда не переводят общение «в личку» и не пишут персональных сообщений. Они консультируют только в официальном сообществе, в открытых обсуждениях.
- Имейте в виду, что сотрудники банка оказывают консультацию только по общим вопросам, что снимает необходимость персонализации клиента.
- Стоит учесть, что сотрудники банка никогда не торопят клиента с решением, задача же мошенников — не дать времени проанализировать ситуацию.
- Соблюдайте правила цифровой гигиены. Не кликайте подозрительные ссылки, даже если их вам прислали знакомые — их тоже могли заразить вирусом. Не устанавливайте на телефон приложения из сомнительных источников.
- Заходите только на официальные сайты компаний и банков. Не оставляйте свои персональные данные и данные банковской карты на сомнительных ресурсах. Обращайте внимание на доменное имя и интерфейс ресурса.
- Не доверяйте низким ценам, не производите предоплату и не переводите деньги на карту или электронный кошелек продавцов.
- Не проводите оплату банковской картой на сайтах с небезопасным соединением, без сертификата https. Наличие сертификата в адресной строке существенно снижает риск мошенничества, но в некоторых случаях его тоже подделывают.
- Ставьте последние обновления операционной системы.
- Самое главное: в случае возникновения малейших сомнений при консультировании в сообществе банка необходимо прекратить общение и позвонить в банк.


