



Группа «двойного назначения»: эксперты F6 раскрыли сетевую инфраструктуру преступного синдиката Comet (Shadow)/Twelve
Специалисты Лаборатории цифровой криминалистики компании F6 фиксируют новые атаки преступного синдиката Comet (ранее Shadow) / Twelve и их сообщников на российские компании.
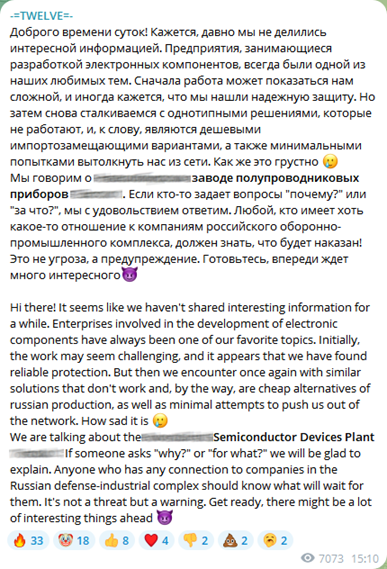
Фактически перед нами группа «двойного назначения». Как Twelve участники этого преступного синдиката проводят кибердиверсии и уничтожают инфраструктуру жертв по политическим мотивам. В ряде случаев злоумышленники открыто берут на себя ответственность за успешные атаки на государственные организации или производственные компании. И, как это было недавно с одним из российских заводов полупроводниковых приборов, преступники не прочь даже поглумиться над жертвой в своем Telegram-канале.
Атаки от имени Comet (ранее Shadow) киберпреступники обычно не афишируют, поскольку преследуют финансовую выгоду. Они сначала крадут и шифруют данные жертвы, а потом требуют выкуп за их расшифровку.
Вместе с тем, среди сообщников группы Comet (ранее Shadow) / Twelve есть участники, которые ранее «засветились» в рядах небезызвестной русскоговорящей преступной группы Cobalt, которую в свое время Европол обвинял в кражах около 1 млрд евро у 100 банков по всему миру.
В своем недавнем отчете Positive Technologies рассказали об инструментах, используемыми группировкой Cobalt, которые не только фиксировались специалистами Лаборатории цифровой криминалистики F6 в исследованиях, но и по частным признакам позволили связать политически-мотивированную Twelve с финансово-мотивированной Comet (ранее Shadow).
Инструменты и сетевая инфраструктура
В процессе развития атак Comet (ранее Shadow) / Twelve используют вредоносные программы следующих семейств:
- DarkGate
- FaceFish
- SystemBC
- Cobint / Cobalt Strike
А на завершающем этапе для шифрования данных используют программы-вымогатели семейств LockBit 3 (Black) и Babuk, созданные на основе утекших в публичный доступ данных.
Наряду с общими инструментами, а также идентичными тактиками, техниками, процедурами группировка и их сообщники при проведении атак используют общую сетевую инфраструктуру. Это не раз отмечали эксперты F6 Ниже представлен список адресов, которые использовались злоумышленниками в атаках, начиная с февраля 2023 года:
192.210.160[.]165 45.89.65[.]199 5.181.234[.]58 5.252.177[.]181 62.113.116[.]211 78.46.109[.]143 88.218.61 [,]114 94.103.88[.] 115 94.103.91[.]56 94.158.247[.]118 193.201.83[.]18 45.11.181[.]206 212.118.54[.]88 193.201.83[.]17 popslunderflake[.]top getanaccess [.] net kavupdate[.]com fsbkal[.]com logilokforce[.]com onexboxlive[.]com stoloto[.]ai ptnau[.]com dnssign[.]xyz ukr-net[.]website
Наряду с указанными выше вредоносными программами неизменной популярностью у атакующих пользуются утилиты Ngrok и Anydesk для сохранения доступа к IT-периметру жертв. И этот список не является исчерпывающим, в зависимости от ситуации злоумышленники расширяют свой арсенал новыми инструментами. Важно: в тех случаях, если вы фиксируете какую-либо активность с ресурсами преступного синдиката или нелегитимную активность с инфраструктурой программ NGROK (*.ngrok[.]io, .ngrok[.]com) и Anydesk (.net.anydesk[.]com) эксперты F6 рекомендуют обратиться к команде по реагированию на инциденты — Лаборатории цифровой криминалистики и исследования вредоносного кода F6, которая поможет провести реагирование на инцидент и минимизировать возможные риски в случаях форсирования событий.
Еще одной из «визитных карточек» преступного синдиката стал «угон» аккаунтов Telegram с рабочих станций пользователей скомпрометированной инфраструктуры. Стоит отметить то, что среди списка устройств увидеть устройства злоумышленников не получится, т.к. ими используется украденный токен авторизованной системы. Чтобы лишить атакующих возможности доступа к вашему Telegram-аккаунту, необходимо с мобильного устройства завершить все сторонние сессии.
Краткая история Shadow-Comet-Twelve
Comet (ранее Shadow) является финансово-мотивированной группой вымогателей, которая сначала похищает конфиденциальные данные из инфраструктуры жертвы, а затем шифрует их и вымогает выкуп за их расшифровку. По информации, полученной экспертами F6 в ходе исследований, максимальный размер выкупа, требуемый злоумышленниками в 2023 году, составил $3,5 млн.
Группировка Twelve является политически-мотивированной группой, которая в результате своих атак сначала крадет конфиденциальные данные из инфраструктуры жертвы, а после разрушает ее IT-инфраструктуру путем необратимого шифрования и удаления данных. Далее злоумышленники публикуют украденную информацию в различных публичных источниках, а также используют ее для проведения каскадных атак на контрагентов жертвы.
После публикации, в которой эксперты компании F6 сделали выводы том, что Shadow и Twelve — по сути это одна хак-группа с общими инструментами, техниками, а в нескольких атаках — и с общей сетевой инфраструктурой, группировка Shadow провела ребрендинг, взяв название Comet (C0met).


