



Падение «Крона»
МВД и Group-IB (с 2023 года F6) ликвидировали группу, заразившую миллион смартфонов
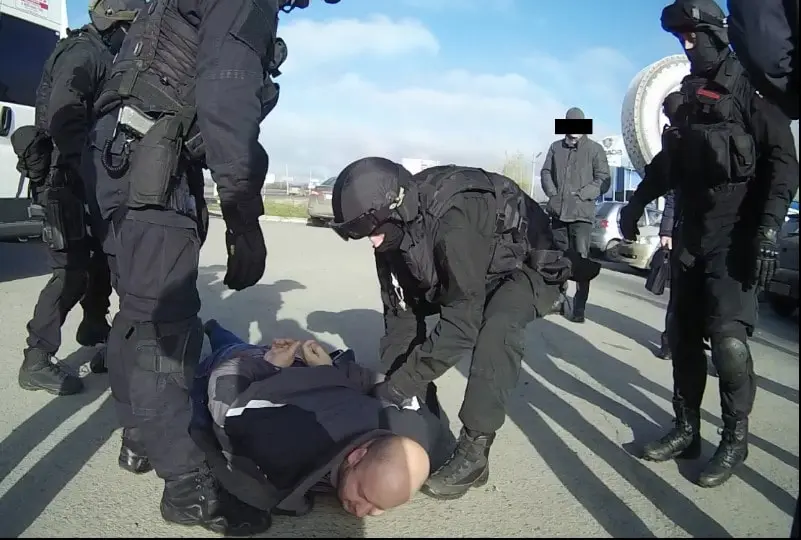
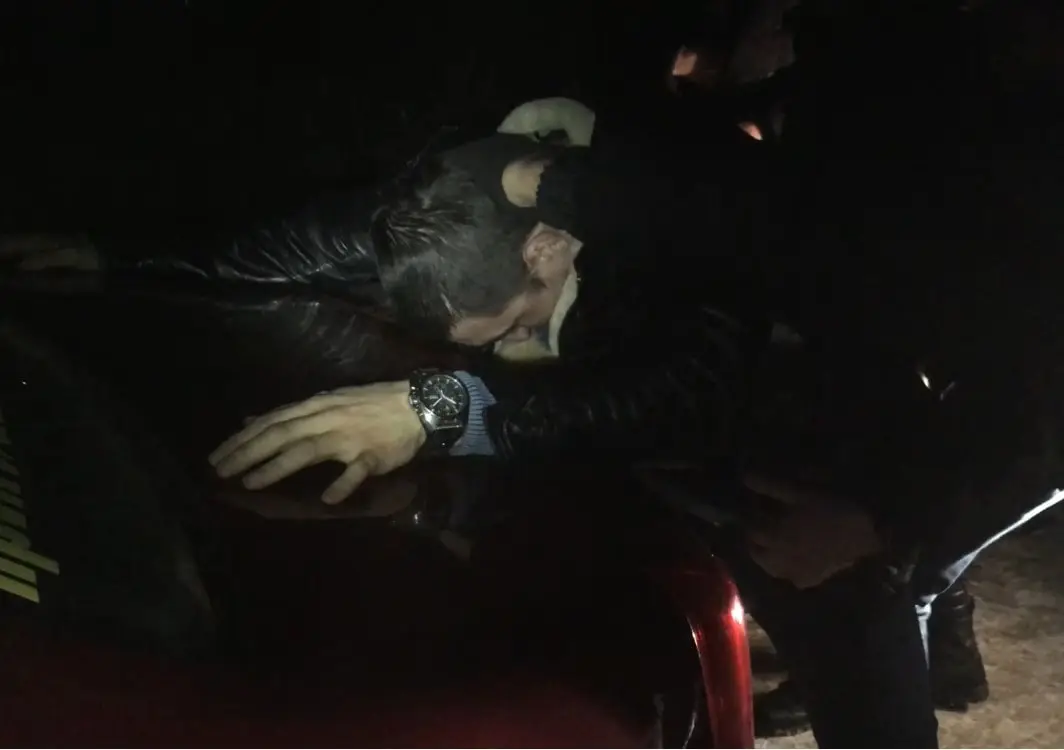
Черный «УАЗ-Патриот» набирает скорость, прижимая к обочине вишневый Renault Logan. Таксист за рулем Logan, похоже, напуган — он то прибавляет газу, то резко тормозит. Уже стемнело, по бокам дороги — кусты. «Готовьтесь бегать», — предупреждает коллег один из оперативников. Когда Logan, наконец, останавливается, полицейские оказываются быстрее: из УАЗ выскакивает группа захвата, вытаскивает с заднего сиденья пассажира и кладет его лицом в снег.
Пассажир такси, задержанный в Ивановской области, — член группировки Cron, похищавшей деньги с банковских счетов пользователей смартфонов с ОС Android. Ежедневно киберпреступники с помощью банковского трояна «Cron» заражали 3 500 телефонов и меньше чем за год установили его почти на 1 млн устройств!
Android под прицелом
Впервые мы услышали про Cron в марте 2015 года: система киберразведки Group-IB (с 2023 года F6) зафиксировала активность новой преступной группы, распространяющей на хакерских форумах вредоносные программы «viber.apk», «Google-Play.apk», «Google_Play.apk» для ОС Android. Cron атаковал пользователей крупных российских банков из ТОП-50.
К тому времени практически все банки запустили свои мобильные приложения — ведь это так удобно управлять своими деньгами с телефона. Мобильным банкингом, по данным ЦБ, пользовалось 20% взрослого населения России. Смартфон практически превратился в кошелёк, и этим воспользовались кибермошенники. В 2015 году появились 10 новых групп, которые похищали деньги с помощью мобильных троянов, а количество инцидентов выросло в три раза!
Трояны для телефонов и планшетов окончательно вытеснили трояны для компьютеров. В 2015 году ущерб от инцидентов с Android-троянами у пользователей интернет-банкинга составил более 61 млн рублей.
Почему именно пользователи ОС Android стали основной мишенью, объясняется просто: почти 85% смартфонов в мире работает на платформе Android, в отличие от iOS это открытая экосистема с незначительной цензурой — неудивительно, что большинство вирусов пишутся именно под нее.
Чтобы грабить пользователей интернет-банков, не обязательно самому быть вирусописателем — готовые вредоносные программы можно купить или взять в аренду на хакерских форумах. Про организаторов Cron известно, что они уже были судимы за разные преступления. Криминалитет все больше привлекают преступления в сфере высоких технологий — это очень большие и сравнительно «легкие» деньги: однажды Group-IB следили за хакером, который на кражах в интернет-банкинге зарабатывал до $20 млн в месяц.
Как работал Cron
Схема была простой: попадая на телефон жертвы, троян мог автоматически переводить деньги с банковского счета пользователя на счета, подконтрольные злоумышленникам. Для этого хакеры открыли более 6 000 счетов.
После установки программа помещалась в автозагрузку устройства и сама могла отправлять SMS-сообщения на указанные преступниками телефонные номера, пересылать текст получаемых жертвой SMS-сообщений на удаленные сервера, а также скрывать поступающие по SMS уведомления от банка.
Каждый день вредоносная программа пыталась похитить деньги у 50–60 клиентов разных банков. Средний объем хищений — около 8 000 рублей. Общий ущерб от действий Cron оценивается, как минимум, в 50 млн рублей.
Телефоны заражали двумя основными способами:
- SMS-рассылка со ссылкой на вредоносный ресурс с банковским трояном. Текст выглядел примерно так: «Ваше объявление опубликовано на сайте …» или «Ваши фотографии размещены здесь…». После перехода на сайт пользователю загружается вредоносная программа, которую он должен сам установить.
- Фейковые приложения. Жертва могла получить вредоносную программу на свое устройство, скачивая фейковые приложения, замаскированные под легитимные. Троян распространяется под видом следующих приложений: Navitel, Framaroot, Pornhub, Avito и другие.
Таким образом меньше чем за год Cron удалось заразить более 1 миллиона мобильных устройств. В среднем ежедневно им удавалось заразить 3 500 устройств.
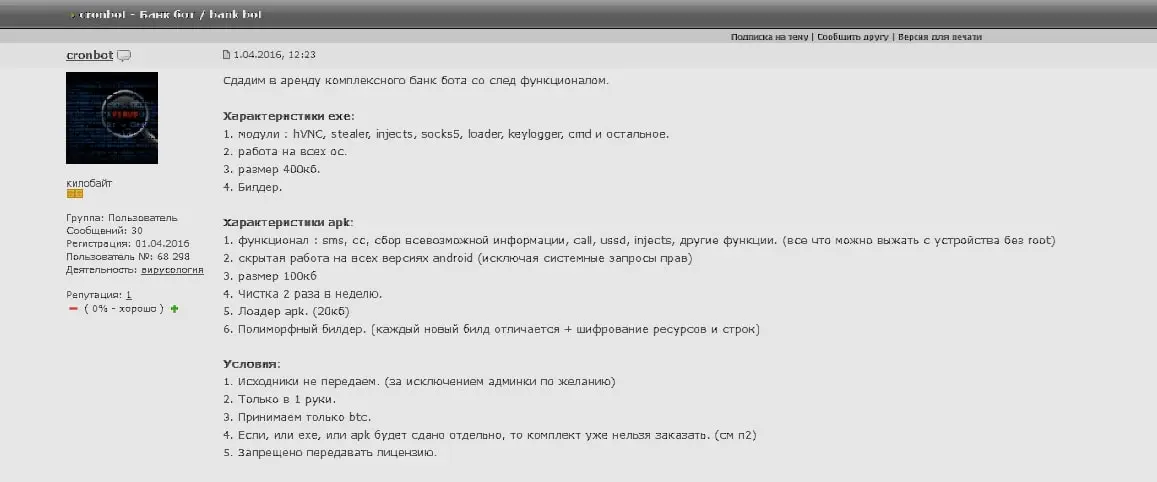
В апреле 2016 года на одном из хакерских форумов появилось объявление о сдаче в аренду мобильного трояна под названием cronbot. В описании говорилось, что троян обладает функциональными возможностями по перехвату SMS-сообщений, звонков, осуществлению отправки USSD-запросов, инжектов. Мы предположили, что преступная группа решила найти еще одного человека в команду, так как, по словам автора объявления, они сдают троян только в одни руки. К тому времени в группу, кроме организаторов, входили партнеры-заливщики, крипторы, трафферы и обнальщики.
Виды на Францию
Заработав денег в России, Cron решил расширяться. В июне 2016 года они за $2000 в месяц взяли в аренду банковский мобильный троян «Tiny.z» — более универсальную вредоносную программу под Android, нацеленную на клиентов не только российских, но и иностранных банков.
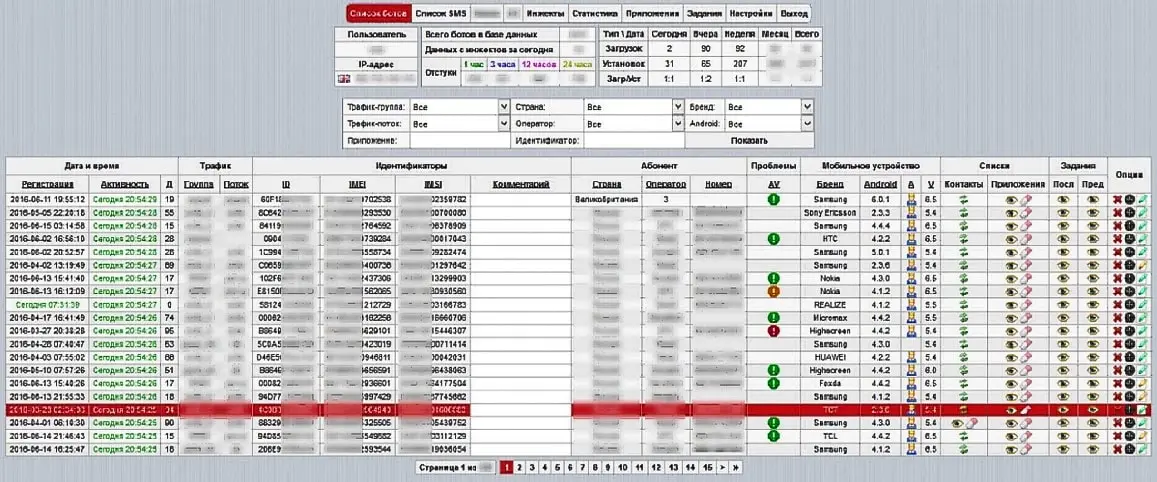
«Tiny.z» мы обнаружили еще в начале 2016 года. Изучив панель управления ботнетом, мы поняли, что это та же самая панель, которую использовала группа «404», воровавшая деньги у клиентов российских банков. Вероятно, после задержания в 2015 году в Нижнем Новгороде участника группы «404», известного под псевдонимом Foxxx, злоумышленники переписали вредоносную программу.
Создатели адаптировали программу «Tiny.z» для атак на банки Великобритании, Германии, Франции, США, Турции, Сингапура, Австралии и других стран. Троян искал на телефоне жертвы банковское приложение и выводил универсальное окно для ввода персональных данных, в которое подставлял иконку и название банка, взятые из Google Play.
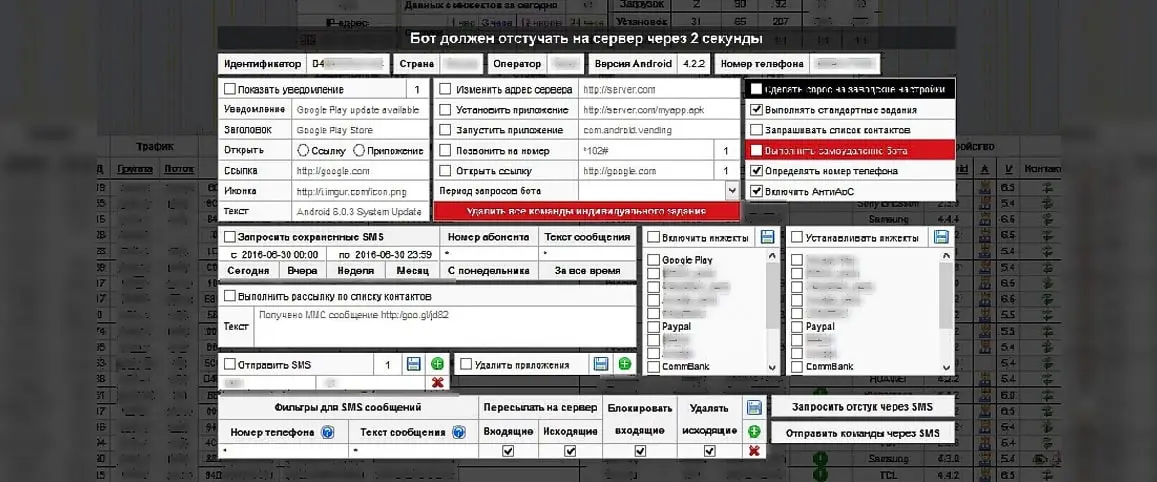
В качестве основной цели группировка Cron выбрала банки Франции. Для этого они разработали специальные инжекты для банков Credit Agricole, Assurance Banque, Banque Populaire, BNP Paribas, Boursorama, Caisse d’Epargne, Societe Generale и LCL.
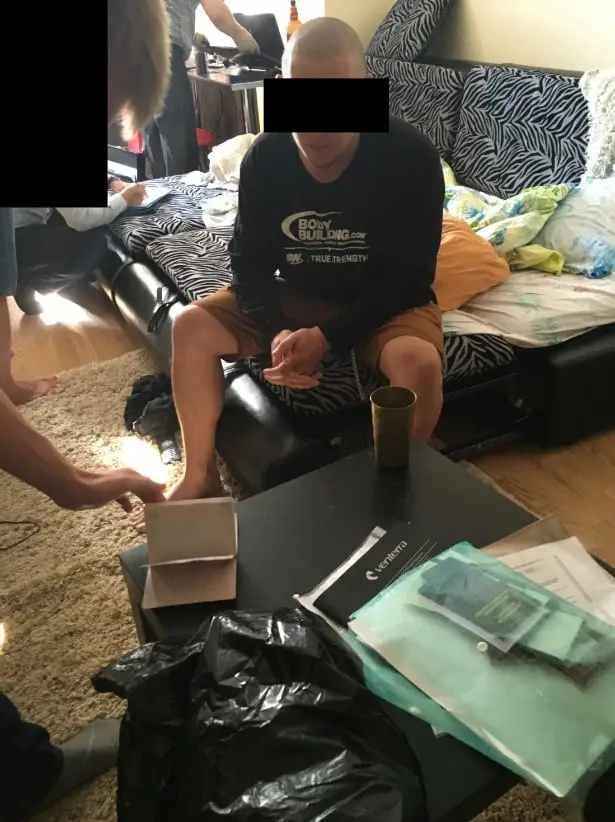
К ноябрю 2016 года Управление К БСТМ России, отдел К БСТМ УМВД России по Ивановской области и Следственная часть следственного управления по Ивановской области при участии Group-IB смогли установить 20 членов группы, собрать цифровые доказательства совершенных преступлений. Лидером группы был 30-летний житель Иваново. 22 ноября 2016 года в 6 регионах России была проведена масштабная операция: задержаны 16 участников Cron. Последний активный участник группы был задержан в начале апреля в Санкт-Петербурге.
Как не стать жертвой мобильного трояна
- Пользователи ОС Android более уязвимы и должны быть предельно бдительны. Не переходите по присланным ссылкам, даже если они отправлены с ящика ваших знакомых или коллег. Их аккаунты тоже могут взломать. Скачивайте мобильные приложения только с официального сайта или магазина.
- Держите свой смартфон в тонусе. Специалисты советуют не рутовать свои мобильные устройства, своевременно обновлять прошивку — апдейты кроме всего прочего содержат security-патчи. Установить на устройство защитное решение — это минимизирует риски.
- Не стесняйтесь обращаться за помощью в банк. В случае подозрительной активности вокруг вашего банковского счета, воровства или мошенничества незамедлительно обратитесь в банк.


