



Обман на автомате: обзор самых популярных инструментов и сервисов интернет-мошенников
Какие новые инструменты и решения для автоматизации используют скамеры в различных мошеннических схемах для поиска жертв, создания фишинговых ресурсов, привлечения интернет-трафика и фейковых рассылок
На заре интернет-мошенничества злоумышленникам большинство действий приходилось делать «ручками»: регистрировать домены, нагонять трафик на сайты, «прогревать» холодные контакты, проводить массовые рассылки. Это отнимало у них время, деньги и нервы, поскольку требовало хотя бы базовых технических знаний.
Сейчас большинство всех процессов в онлайн-мошенничестве уже автоматизировано и реализовано с помощью специализированного софта, позволяющего скамерам больше заработать, масштабировать свой незаконный бизнес, а также привлекать новые кадры. Наиболее заметны эти тенденции в мошеннической схеме «Мамонт», связанной с фейковой доставкой несуществующих товаров, — за три последних года уровень автоматизации схемы с 20% вырос до рекордных 80%.
Этот обзор призван помочь специалистам по информационной безопасности и защите бренда узнать, какие новые инструменты используют скамеры в различных мошеннических схемах для поиска жертв, создания фишинговых ресурсов, привлечения интернет-трафика и фейковых рассылок, чтобы эффективнее использовать возможности системы Digital Risk Protection для мониторинга и реагирования на нарушения.
«Мамонтизация» всей страны
«Мамонт» (на жаргоне преступников — жертва) — одна из самых популярных мошеннических схем в России, которая начала свой путь с сайтов досок бесплатных объявлений. Ее суть в том, что при оплате фейковой курьерской доставки у жертвы списывают деньги, а еще похищают данные банковских карт. Именно на основе «Мамонта» возникли интернет-аферы, связанные с покупкой билетов в театр и кино (FakeDate), а позднее для распространения файлов со стилером.
За последние четыре года в этой схеме аналитиками F6 DRP была зафиксирована активность более 1 000 русскоязычных скам-групп. Суммы заработка одного мошенника могут достигать в среднем 50 000 рублей за день. На пике своей популярности в 2021 году схема «Мамонт» вышла за пределы России и была локализована в странах СНГ и Европы, а также в США. По данным F6, сейчас мошенники атакуют пользователей из более 87 стран мира и действуют уже на всех континентах, кроме Антарктиды.
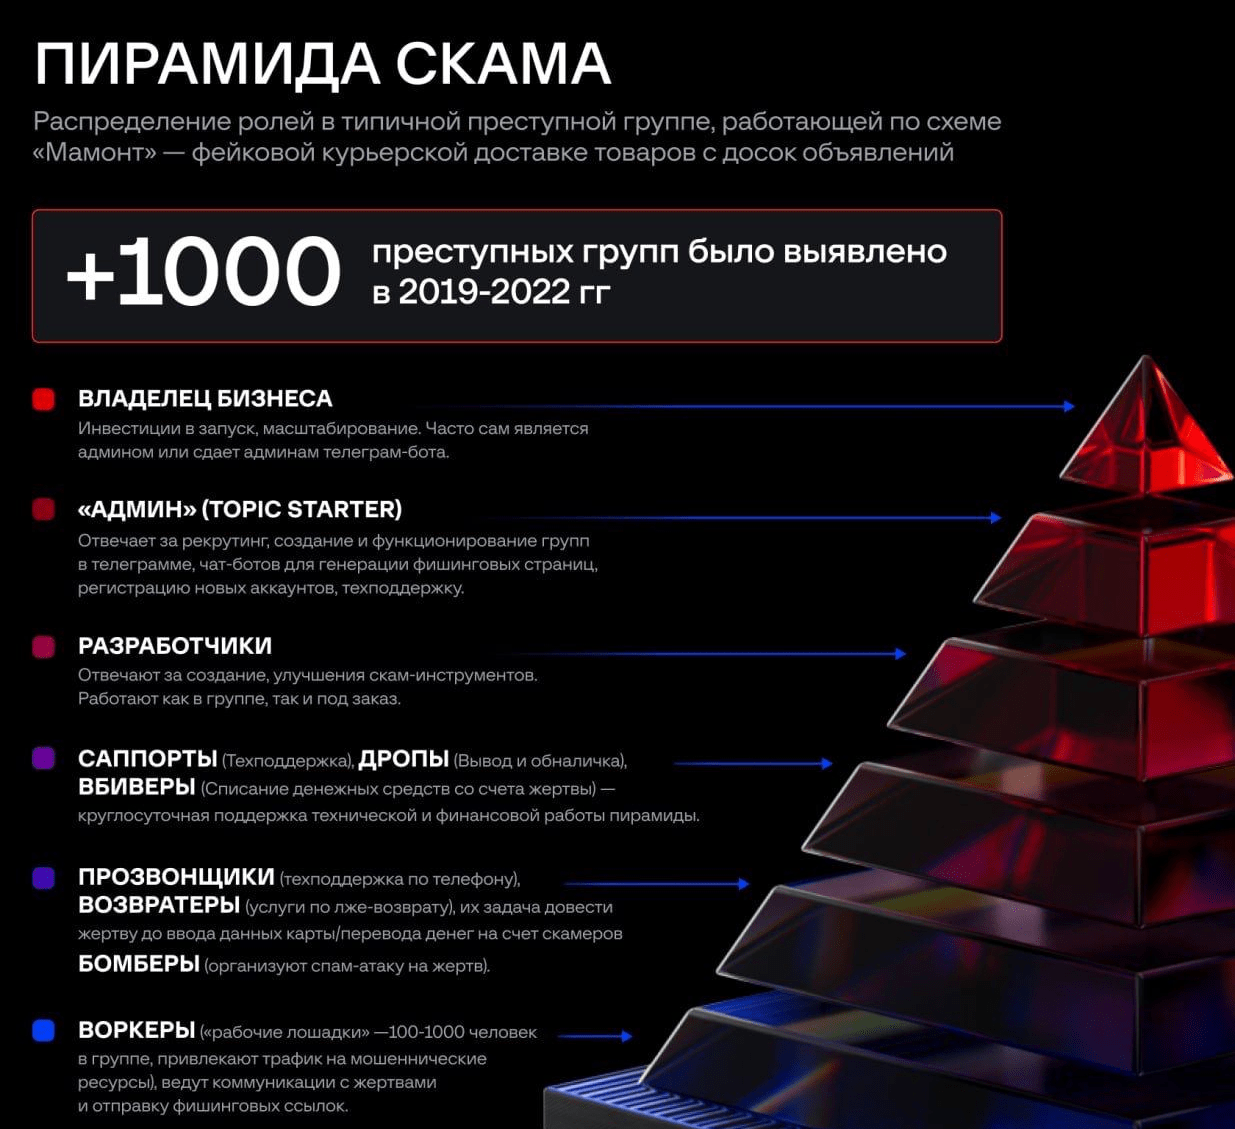
Специалисты F6 начали следить за «Мамонтом» еще в 2019 году. Раньше злоумышленникам приходилось искать нужные объявления жертв и их контакты, пробивать полученные данные банковских карт и ожидать получение выплат от администраторов скам-проекта — это занимало часы и даже дни.
Теперь киберпреступники используют парсер для сбора подходящих объявлений пользователей, программы для автоматизации денежных транзакций и рассылки в мессенджерах. Мошеннику остаётся лишь «довести» жертву до оплаты на сайте и получить деньги.
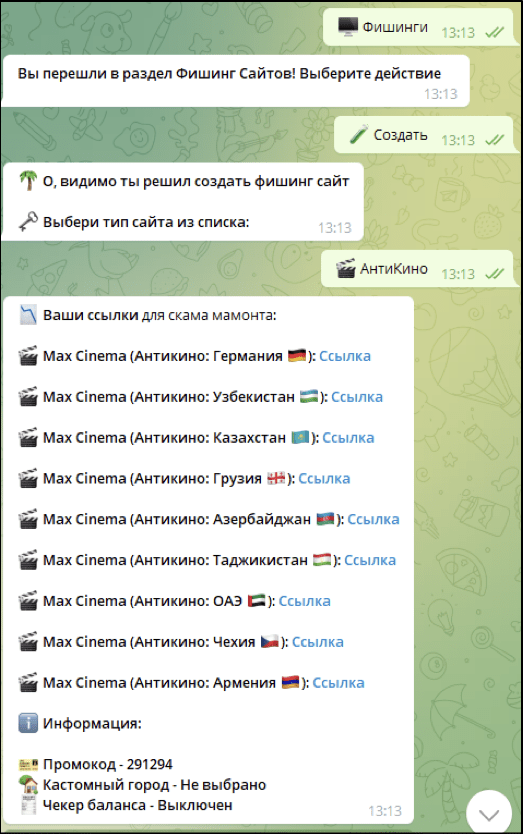
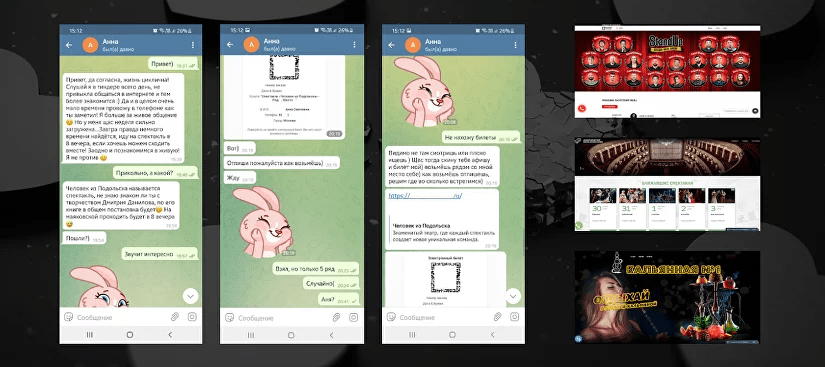
Другая популярная мошенническая схема с фейковыми свиданиями — Fake Date практически полностью переняла у «Мамонта» иерархию, техническую базу, модель функционирования. Знакомясь с кавалерами в соцсетях под видом симпатичной девушки, мошенники предлагают провести романтический вечер на стендап-шоу, в антикино — «кинотеатре для двоих», кальяной или заказать доставку ужина на дом. Жертве скидывают ссылку на фишинговый сайт и предлагают оплатить билеты. Иногда деньги списывают дважды или трижды — при оформлении «возврата».
Семь наиболее активных в России группировок, работающих по схеме Fake Date, заработали на доверчивых мужчинах в праздничные дни 14 февраля, 23 февраля и 8 марта около 5 млн рублей.
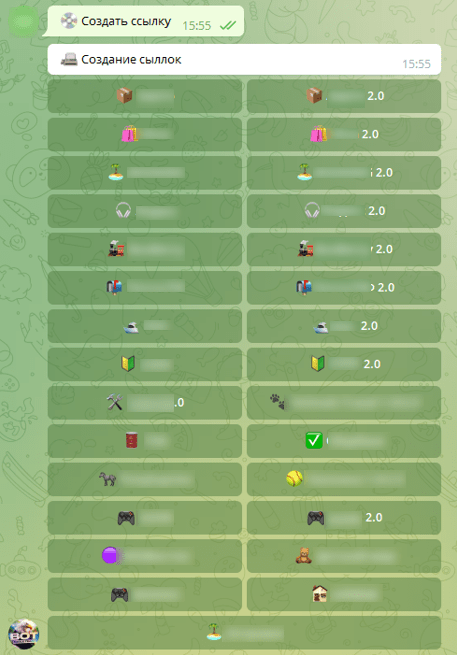
Технически вся работа рядовых участников, так называемых «воркеров», координируется через Telegram, где созданы специальные чат-боты с готовыми фишинговыми сайтами под различные площадки — кинотеатры, театры, рестораны, кальянные, с уже настроенной генерацией билетов, чеков, подробными скриптами для переписки с жертвой.
Для продвинутых скамеров налажена продажа «под ключ» записанных от лица девушек «голосовушек» — аудио и видео сообщений с приглашением на свидание. Кроме того, существуют отдельные Telegram-каналы с информацией о выплатах и чаты для общения «воркеров».
Еще одной тенденцией 2022 года стал переход скамеров из «Мамонта» в схему с распространением стилеров — вредоносного программного обеспечения, предназначенного для кражи ценных данных с зараженной машины, таких как куки-файлы, логины и пароли, скрины с рабочего стола. Подробнее о них можно прочитать в нашем блоге.
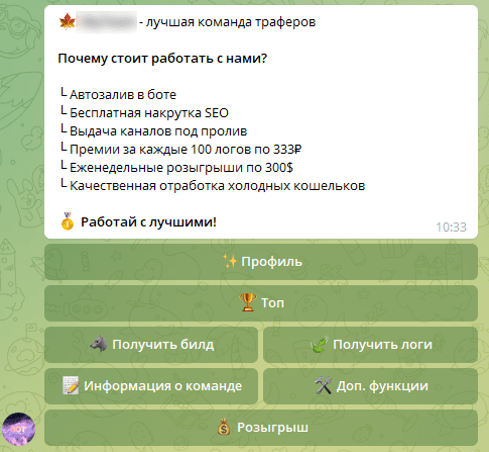
Операторы стилеров также взяли на вооружение технические наработки «Мамонта», в первую очередь, специальные чат–боты в Telegram. Через него происходит вступление в преступную группу, обучение, получение или отправка заявки на получение вирусного файла для распространения (билд), управление логами (IP-адрес, страна, куки, пароли, данные банковских карт и криптокошельков) и выплатами. В отдельном канале с «отстуками» публикуется статистика о полученных стилером данных с каждого атакованного ПК отдельно.
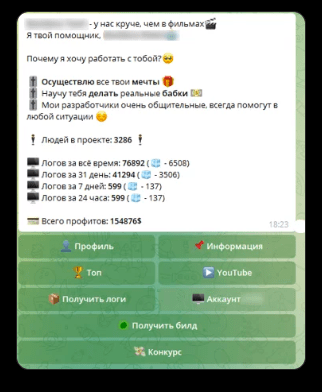
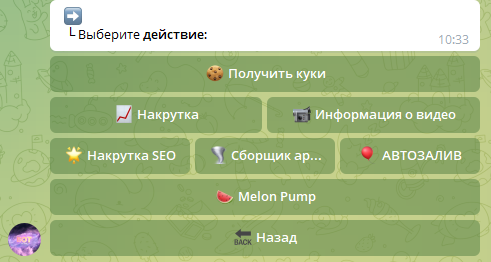
Также в чат-ботах могут быть доступны и иные инструменты, которые зависят от целей группы. Например, накрутки, автозаливы, обработки кошельков:
Вишинг и спам: инструменты для поиска жертвы
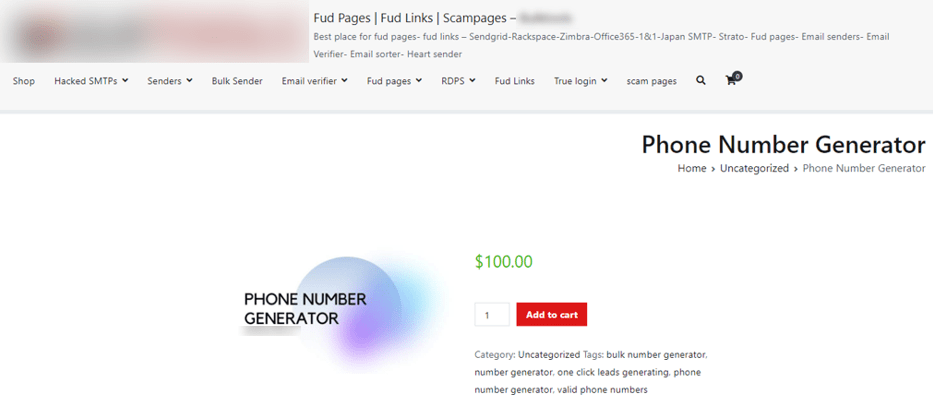
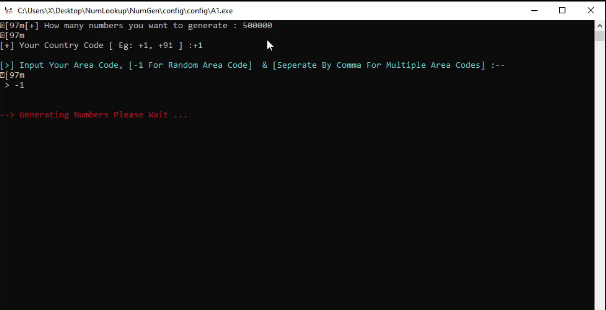
В схемах телефонного мошенничества (вишинга) или рассылки SMS-спама злоумышленники используют генераторы мобильных номеров и скрипты для проверки их валидности (чекеры). Как понятно из названия, генератор создает подборку номеров, а чекеры проверяют, активны ли они.
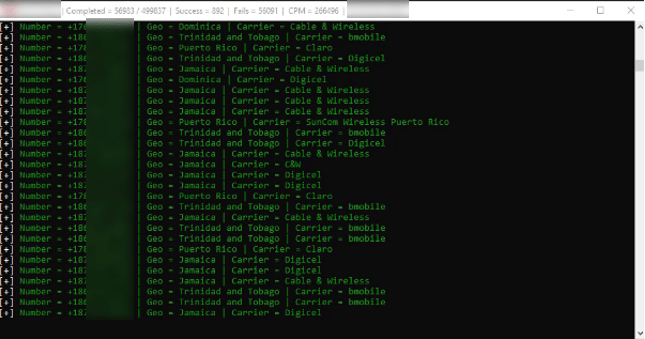
Так, как показано на этом скриншоте, происходит проверка сгенерированных ранее мобильных номеров. Кроме их валидации, указывается регион и провайдер связи.
В итоге злоумышленник получает список номеров для распространения мошеннических сообщений. Такие же инструменты используются, например, для сбора контактов из мессенджеров.
Некоторые инструменты открыто можно найти в легальных магазинах приложений, по типу Chrome Store и Google Play.
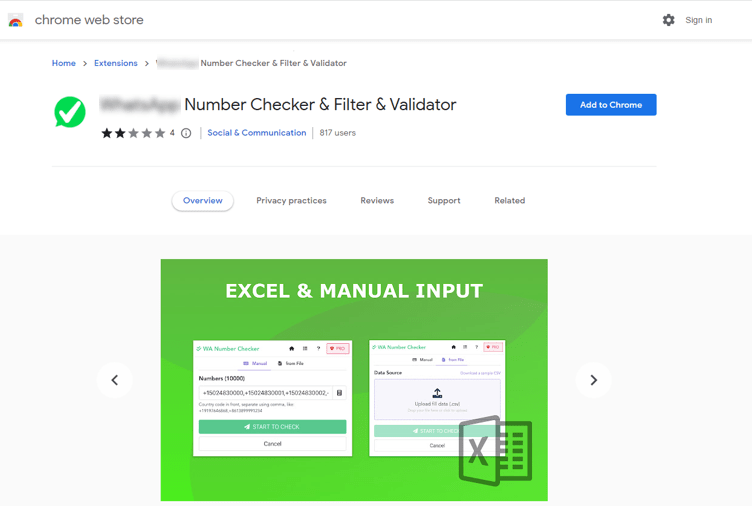
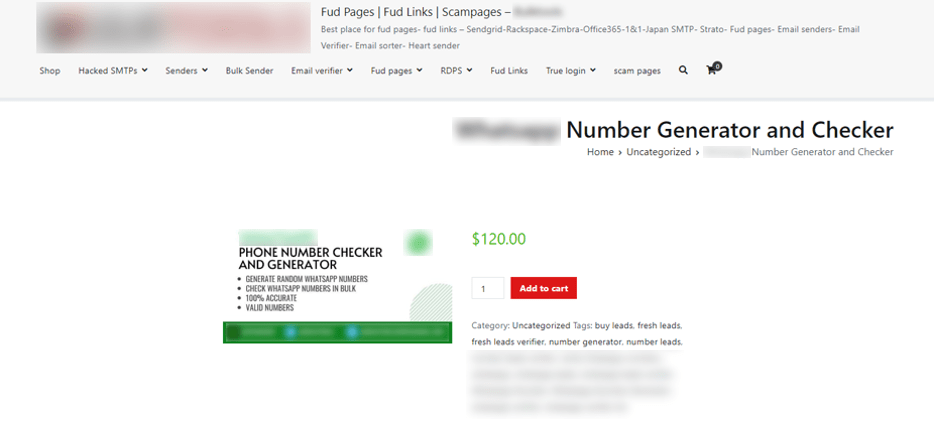
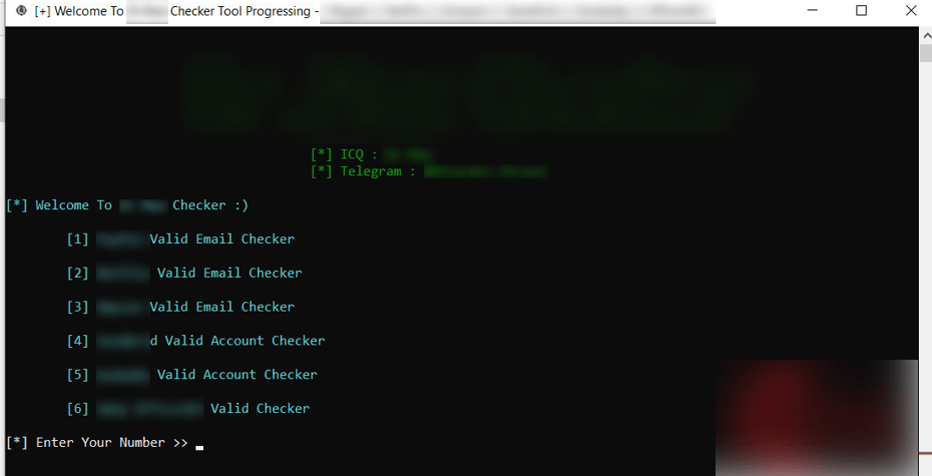
Если в руках мошенников оказывается база email-адресов (их зачастую покупают на теневых форумах или собирают самостоятельно через свои фишинг-сайты), ее анализируют применительно к конкретным брендам. Для этого используют инструменты, которые могут проверить, есть ли у владельца email аккаунт на конкретном сайте.
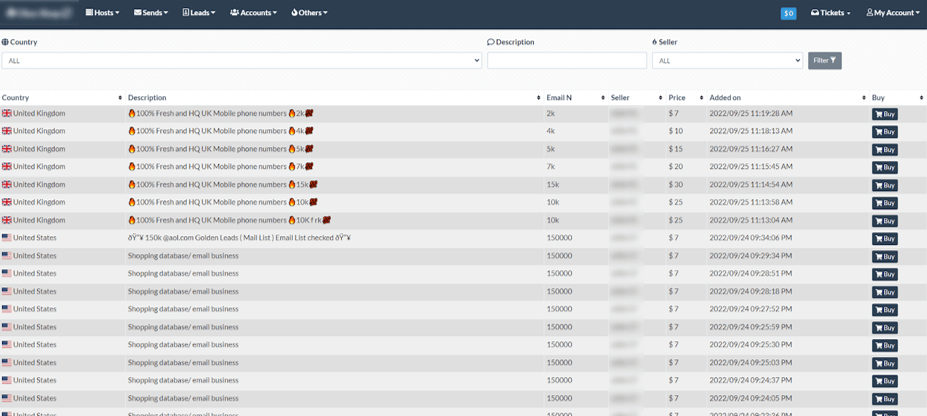
Существует множество магазинов, где мошенник может купить базы данных потенциальных жертв (обычно это email или мобильные номера, а также может быть фамилия и имя человека, регион проживания). Данные магазины могут использоваться для покупки, например, базы мобильных номеров для спама и телефонного мошенничества. Также там можно приобрести аккаунты соцсетей и мессенджеров для последующего совершения мошеннической атаки.
В 2022 году мы насчитали более 20 подобных маркетов, которые активно рекламировались на теневых форумах. Следует отметить, что таких магазинов может быть больше, учитывая, что сайты, за обслуживание которых надо платить, уступают в популярности Telegram-ботам или просто личным сообщениям в Telegram.
Базы лидов часто продаются вне магазинов, предложениями о продаже таких баз часто спамят в группах с услугами в Telegram. Только за 2022 год зафиксировано более 100 тыс. (неуникальных) объявлений.
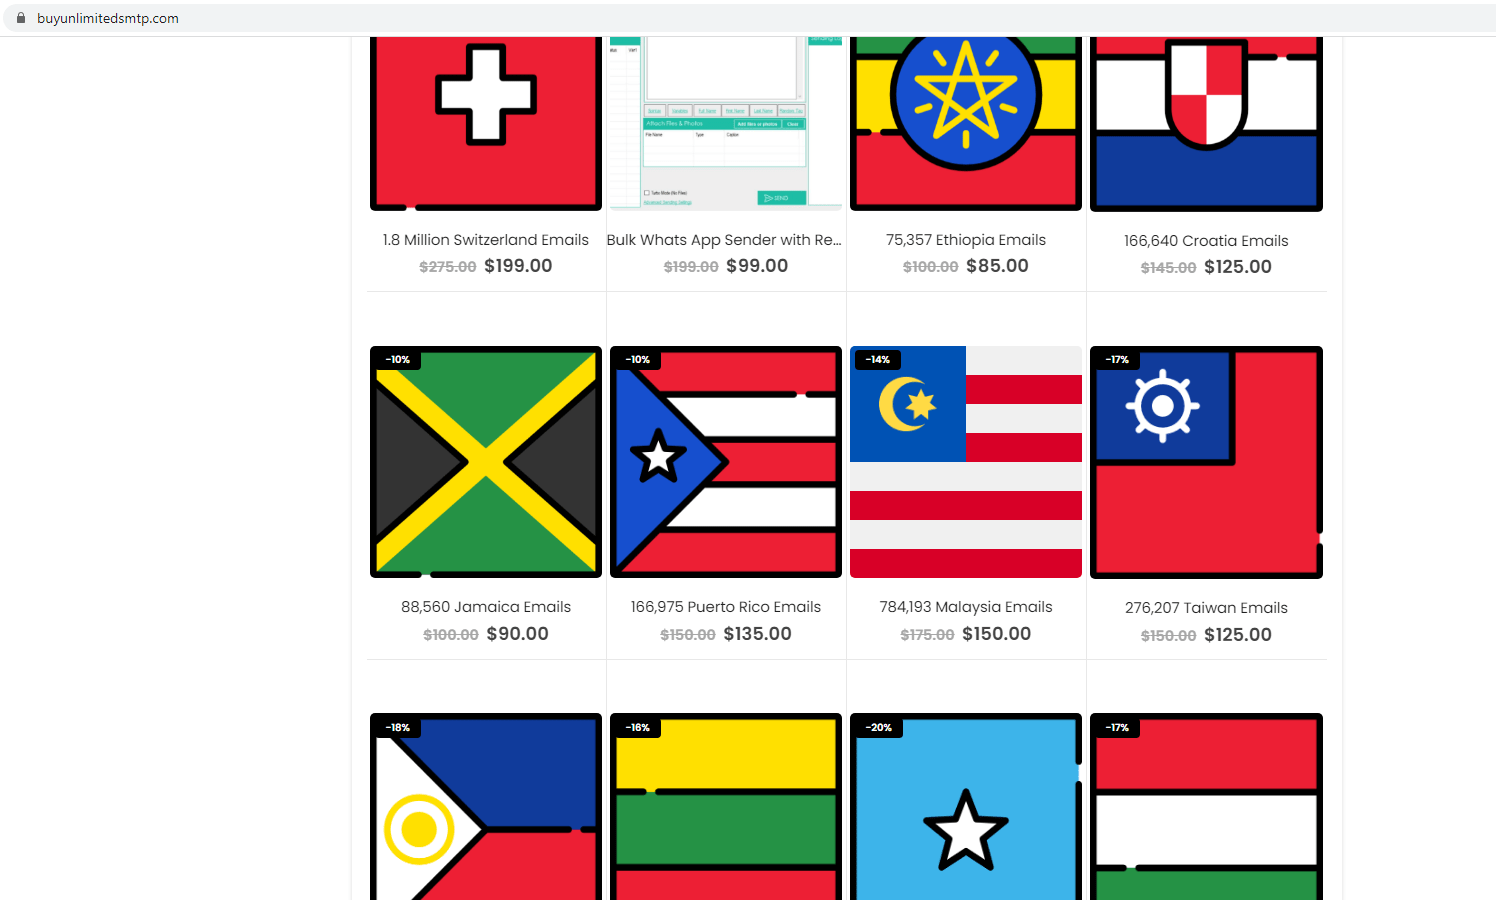
Решение Digital Risk Protection обеспечивает мониторинг утечек конфиденциальной информации и кода.
Для понимания масштабов достаточно сказать, что в одном из магазинов представлено 813 предложений баз лидов, 1337 предложений по продаже скриптов и инструментов скама, в том числе готовые скам-страницы, а также 10 000 адресов электронной почты, которые могут использоваться в последующем для массовых рассылок. В другом магазине опубликовано 72 активных предложения продажи баз лидов.
Еще в одном магазине активных предложений:
- Webmails — 33067
- Accounts — 28934
- Leads — 89
- Softs — 2
Для спам-рассылок по email мошенники используют специализированное программное обеспечение.
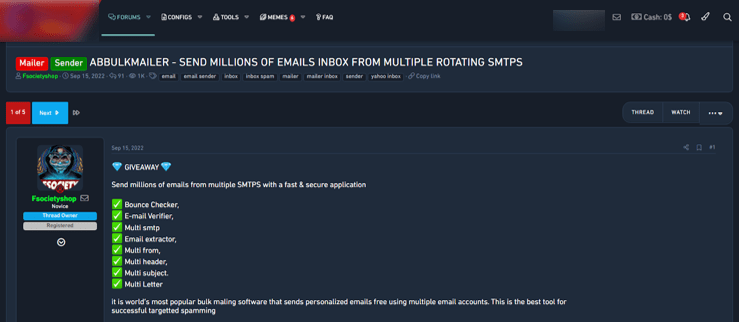
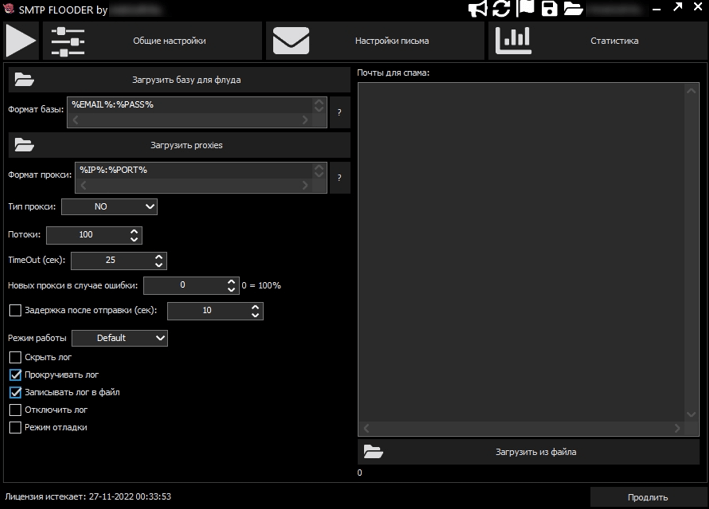
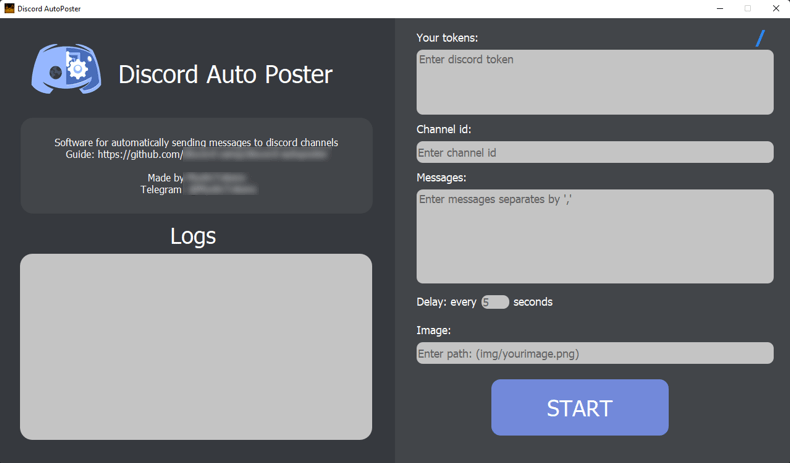
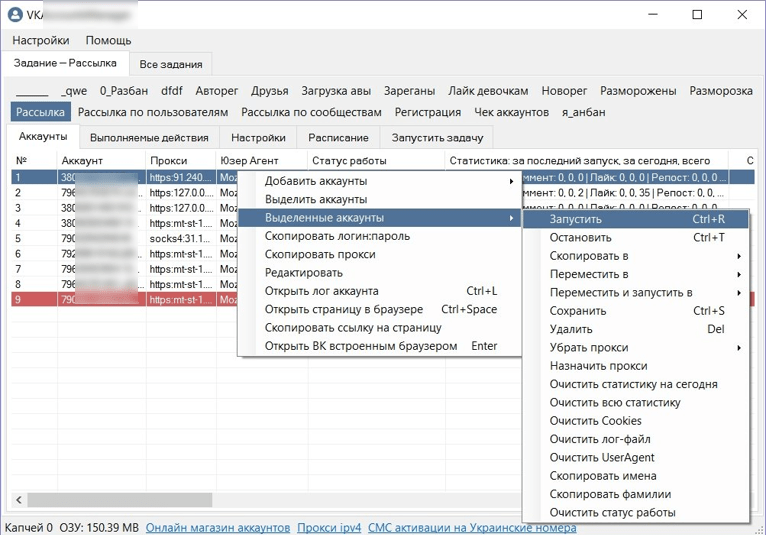
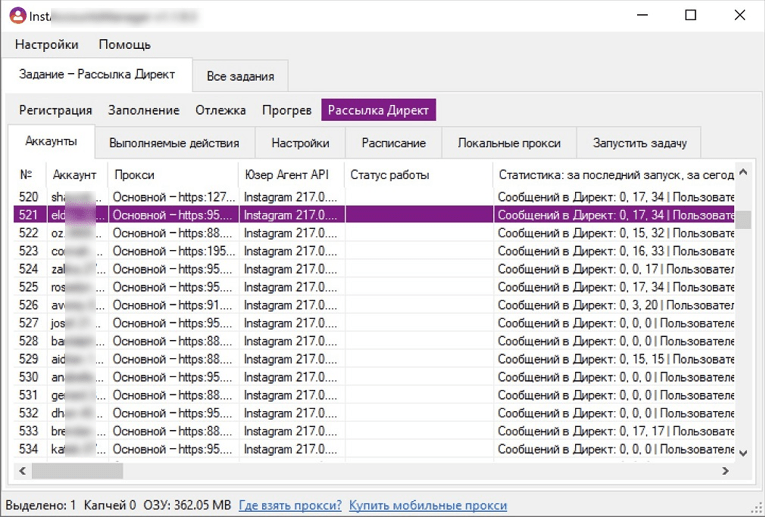
Для массовых автоматических рассылок в Telegram-чатах используется специальный спаммерский софт. Аналогичные инструменты есть для рассылки спама в Discord, ВК, Instagram.
Фишинговые панели
Инструментов для создания, ведения и сбора данных с мошеннических страниц довольно много. Веб-панели, в основном, используются как инструмент создания мошеннических ссылок и удобного получения аналитики по их использованию.
Есть минимум два варианта таких веб-панелей:
Live panels/персональная панель
Они сдаются в аренду или продаются пакетом файлов. На одном домене находится и панель для мошенника, и фишинговые страницы. Это может быть как мультипанель на разные бренды и страны, так и рассчитанная под один конкретный бренд.
Основной проблемой для ИБ-специалистов является то, что фишинговая ссылка создается под конкретную жертву. Ссылка содержит в себе ключ (идентификатор конкретного пользователя) по типу «62669c2af07a5» и, как правило, без данного ключа на сайт не попасть. Кроме того, мошенники удаляют ключ, когда он становится не нужен — он работает несколько часов. Это усложняет процесс блокировки таких сайтов. Ссылку можно получить только от жертвы и не факт, что к моменту попадания ссылки в нужные руки она ещё будет работать. Поэтому такие домены могут жить довольно долго.
Мы обнаружили панели, которые работают по 20 брендам в шести странах мира.
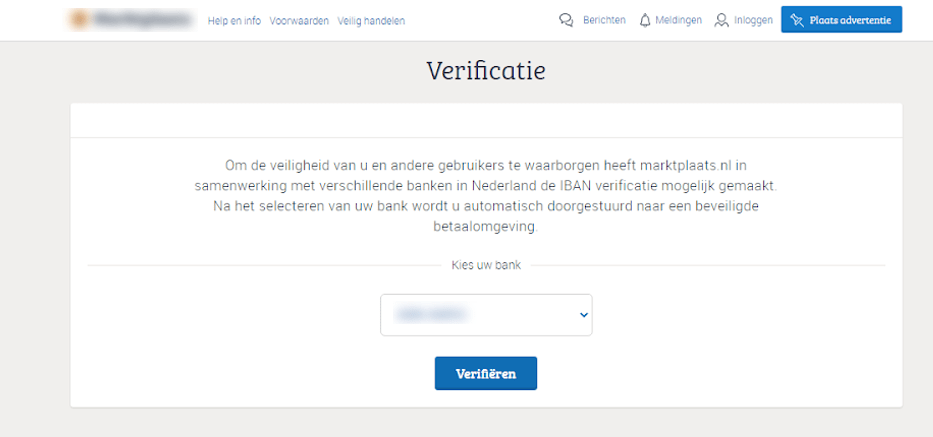
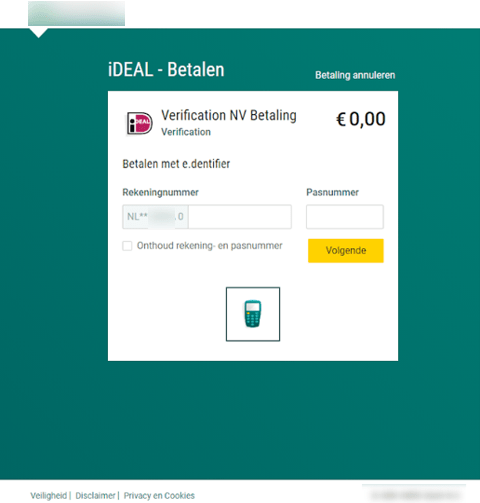
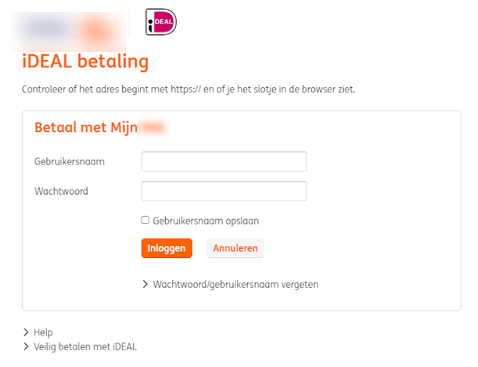
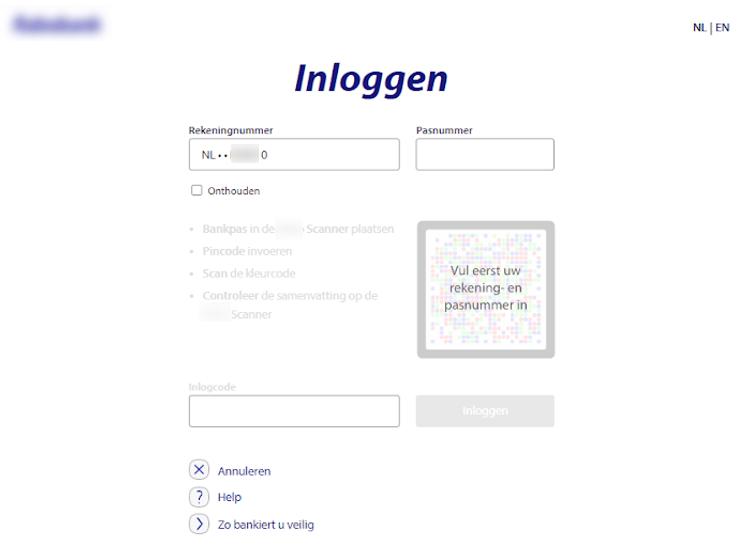
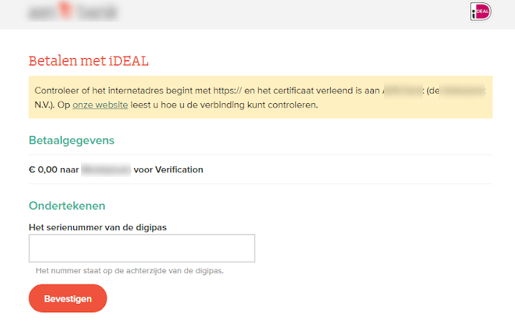
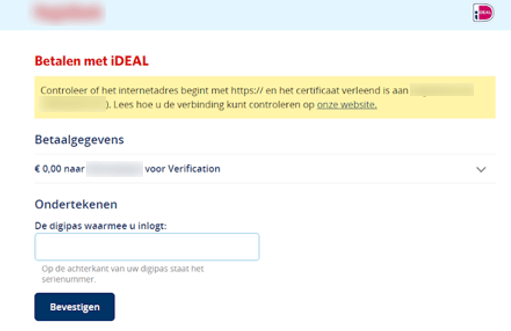
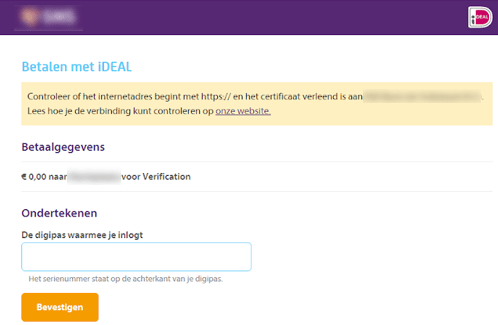
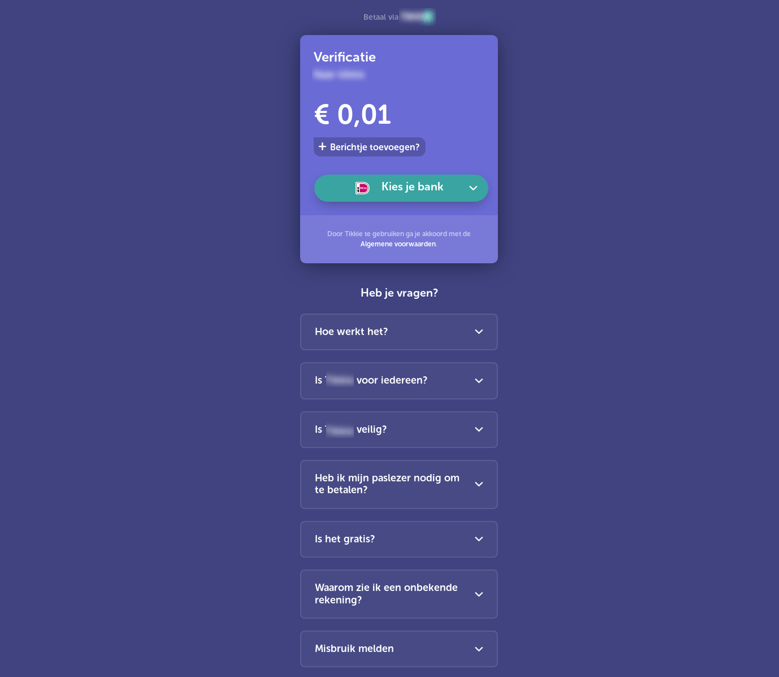
Чаще всего злоумышленники продают свои панели и рекламируют их в Telegram-каналах.
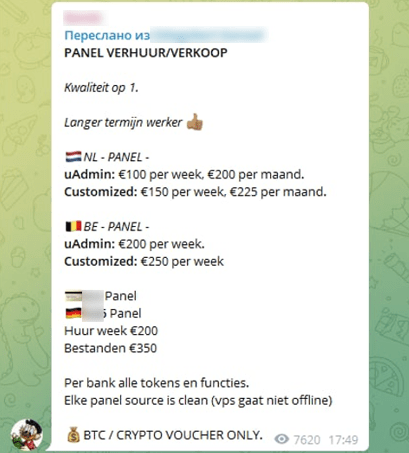
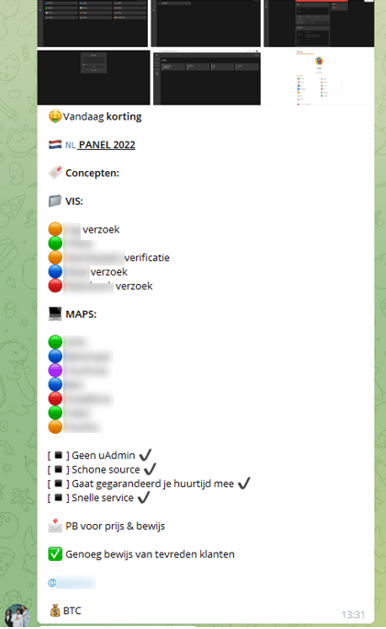
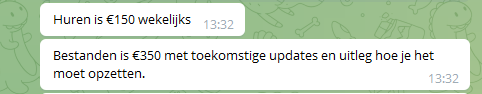
Продавец предлагает эту панель в аренду за €150 на неделю, и за €350 отдает панель в полный доступ. В случае аренды, будет получен доступ на панель уже на готовом сайте. Если брать в полный доступ, то панель даётся архивом с файлами для установки на своём сайте самостоятельно.
Главная страница панели:
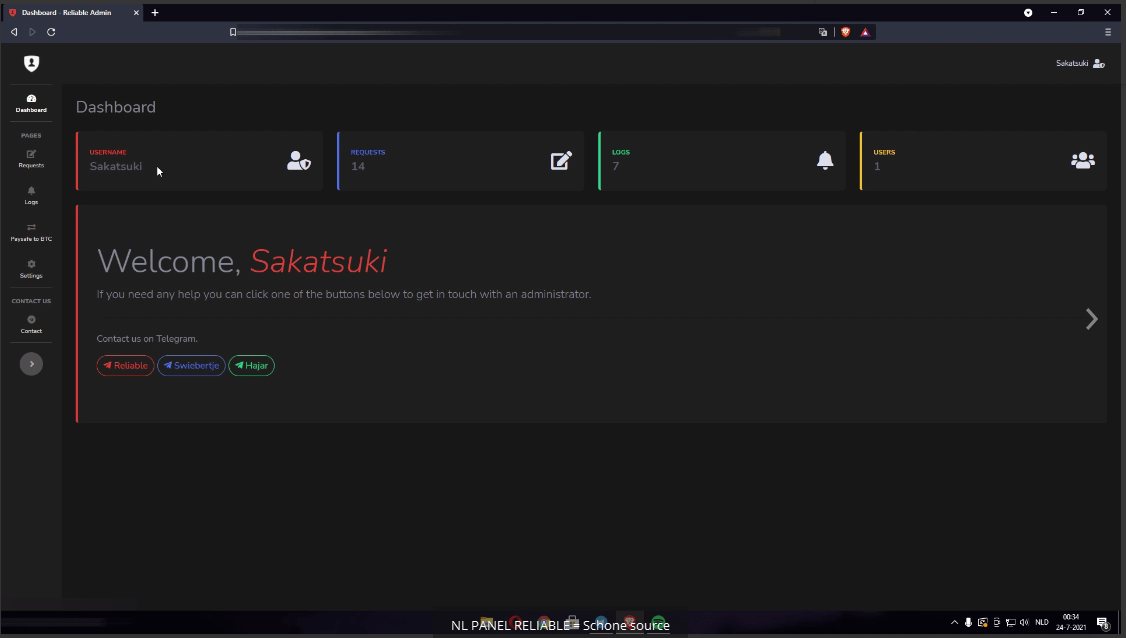
Работа на одном из вариантов панели выглядит следующим образом:
1. Создание страницы на панели:
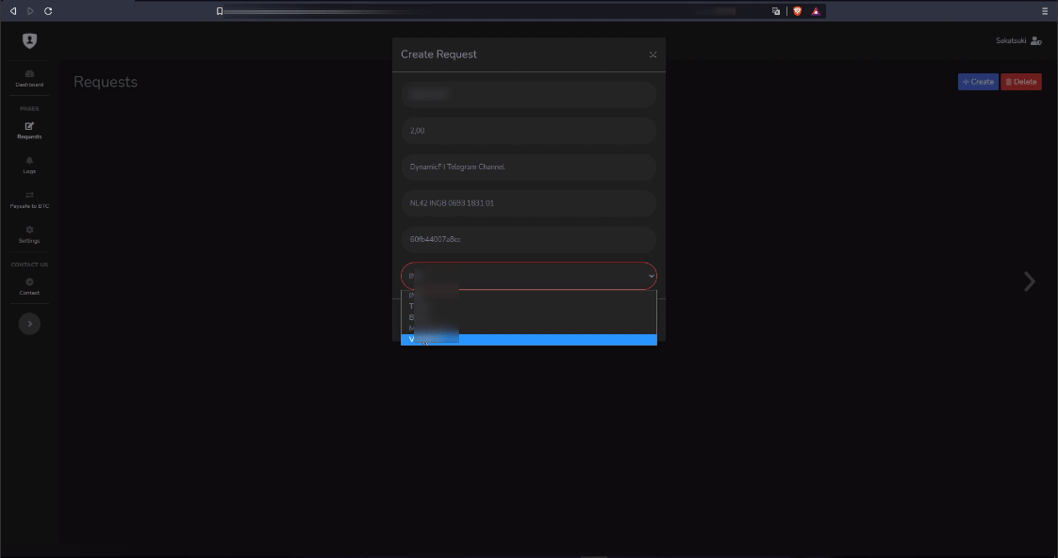
Стоимость «верификации» пользователь панели устанавливает сам.
2. Мошенник получает ссылку на созданную страницу.
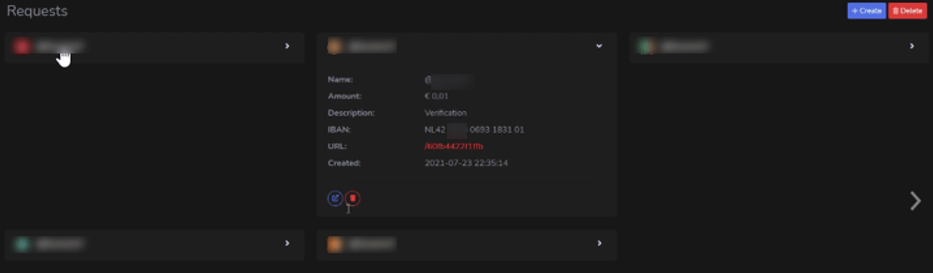
Далее распространяет полученную ссылку, обычно по почте, через соцсети или торговые площадки.
3. Когда пользователь заходит по ссылке, злоумышленник получает уведомление и ждет пока жертва введет первые данные.
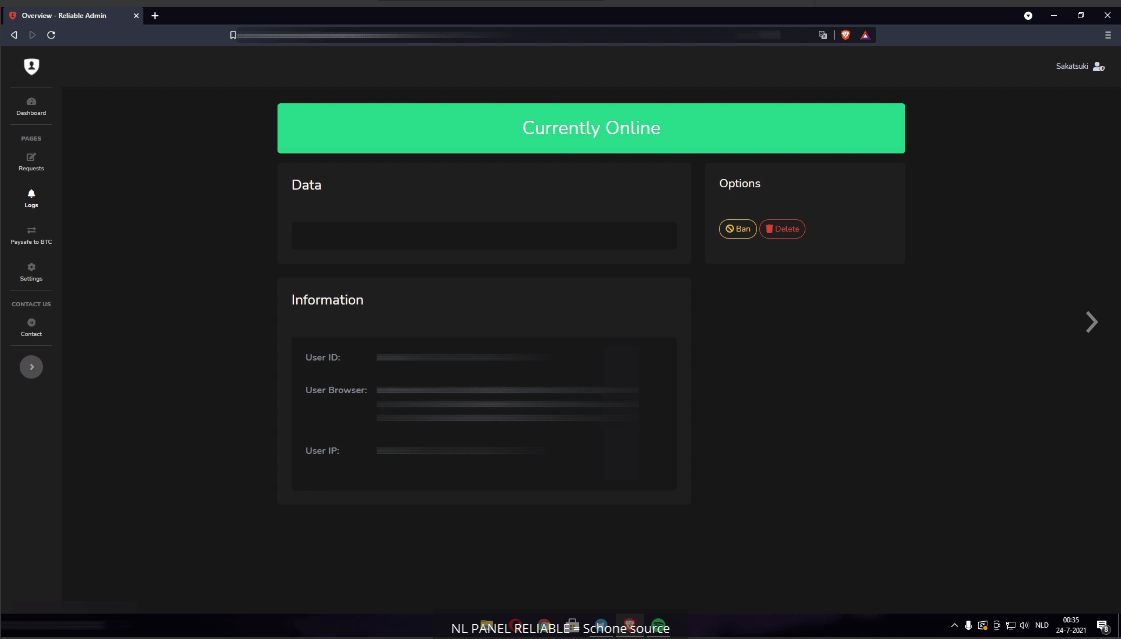
4. Жертва заполняет поля ввода на первой странице и у пользователя панели сразу отображаются введенные данные. Пока он не «одобрит» введённые данные, у жертвы будет страница ожидания. Фишер сразу открывает мобильное приложение банка, который выбрала жертва, и заполняет данные, пока жертва находится на экране ожидания.
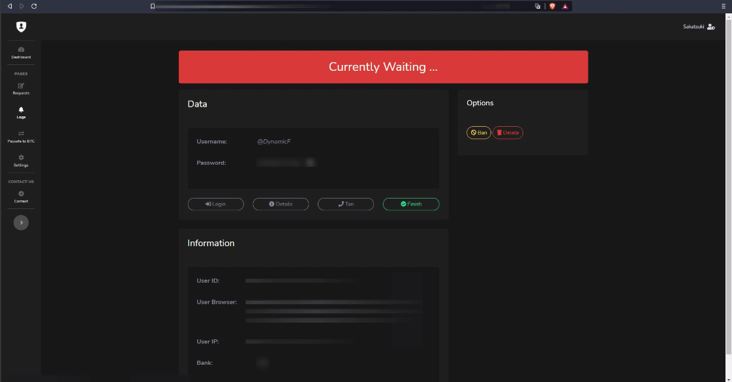
5. Если данные оказались неправильными, то мошенник возвращает страницу со входом с ошибкой о неправильно введенных данных.
6. Дальнейшие действия зависят от банка. В некоторых банках для входа достаточно логина и пароля, в некоторых необходимо вводить ещё дополнительные данные. Если дополнительные данные требуются, то мошенник нажимает на панели на кнопку показа следующей страницы с полями ввода информации. Пока всю информацию не подтвердит фишер, жертва будет на экране ожидания.
7. После ввода всех необходимых данных банк должен прислать сообщение на прикреплённый номер или в мобильное приложение, поэтому мошенник показывает страницу с просьбой ввести код, полученный из сообщения. Если код неправильный, фишер возвращает пользователю страницу с ошибкой о неправильности данных. Также в случае если мошеннику нужен ещё один смс-код, он может также вернуть страницу введения кода для жертвы, чтобы он ввел новый код уже о другой операции.
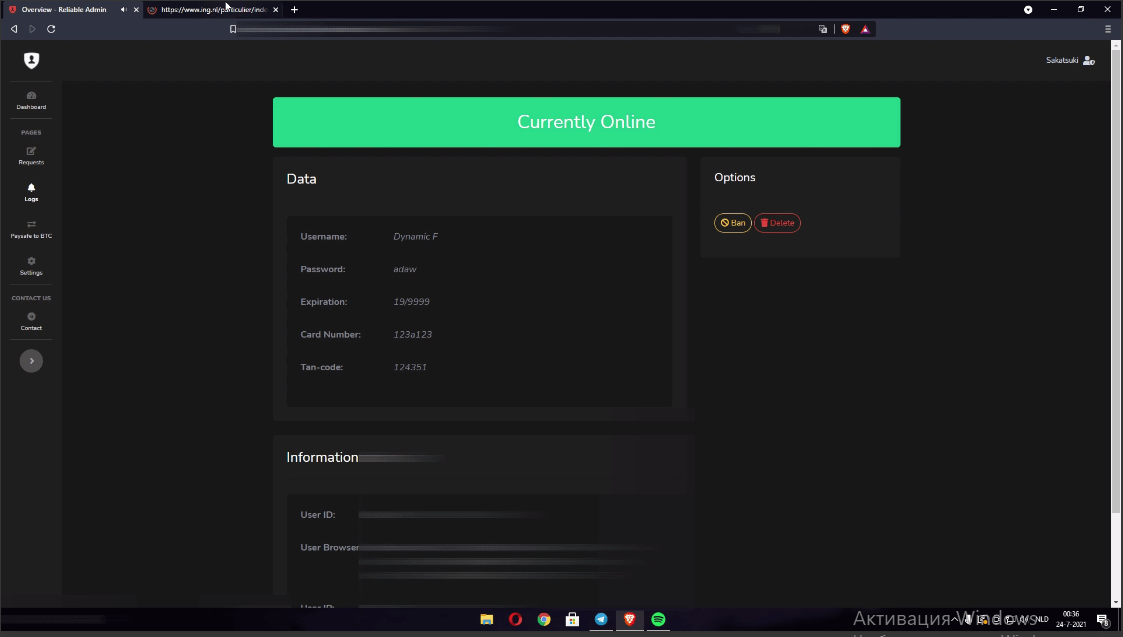
Если все данные введены правильно, то жертву редиректит на официальный сайт, а мошенник получает доступ к его банковскому счету.
Публичная панель
На таких панелях мошенники могут создавать мошеннические страницы, но сами страницы находятся на других доменах. Сама панель не индивидуальна, на ней создаются личные кабинеты злоумышленникам. Мошенники выбирают шаблон страницы, получают ссылку и распространяют её. В некоторых панелях домен для фишинг-страниц должен приобретать сам мошенник.
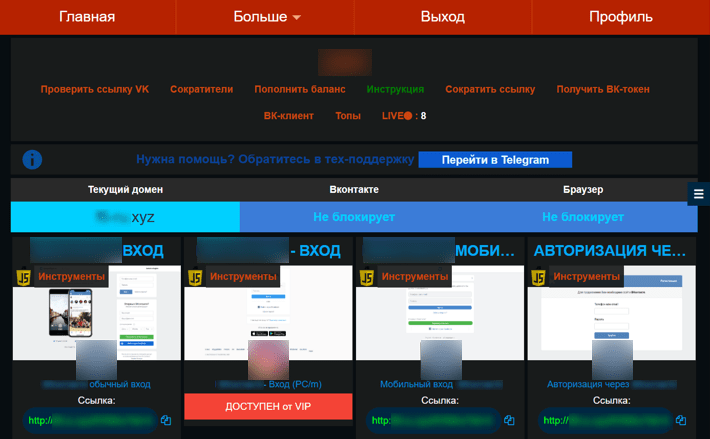
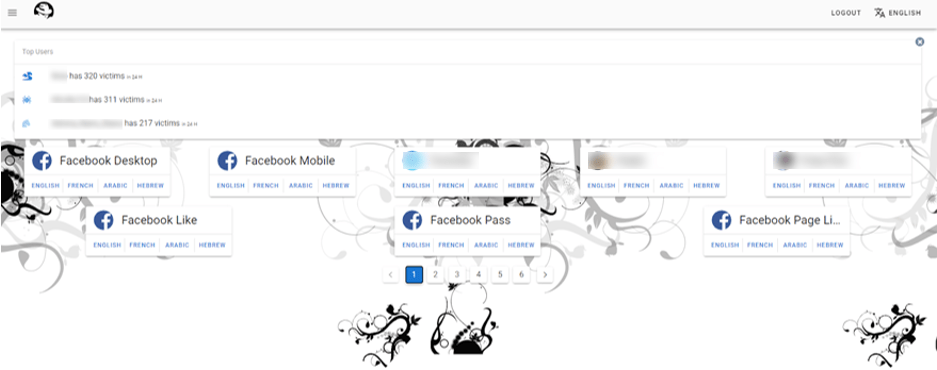
Далее данные домены распространяются через соцсети, видеохостинги, мессенджеры и так далее.
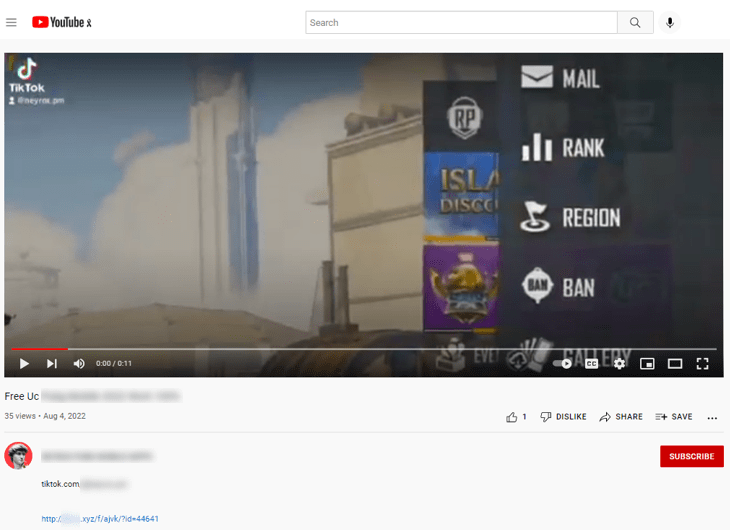
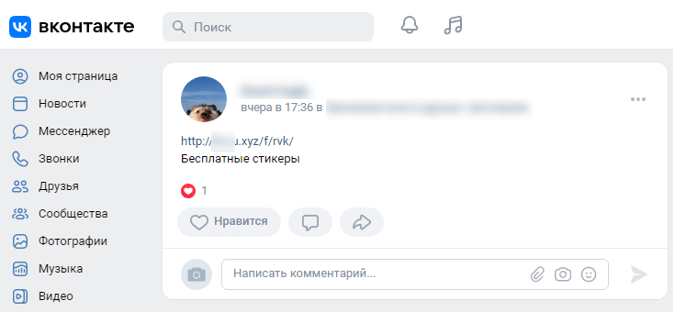
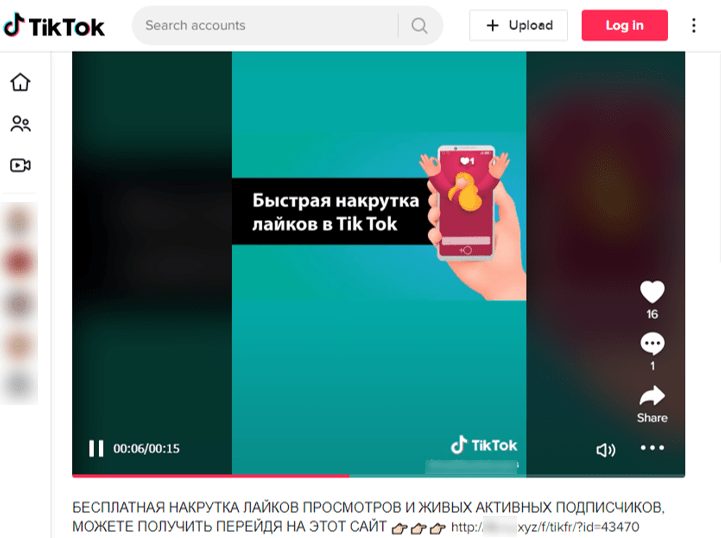
Зачастую на таких панелях также находятся инструменты для сокращения ссылок и иные сервисы, которые могут помочь в мошеннической деятельности (зависят от направленности). На этой же панели мошенники получают данные, полученные в результате фишинговой атаки.
Зачастую мошенник при размещении live-панели создаёт на одном IP-адресе несколько сайтов и на каждом размещает панель. Такие сайты легко можно выявлять с помощью графа сетевой инфраструктуры F6 Threat Intelligence.
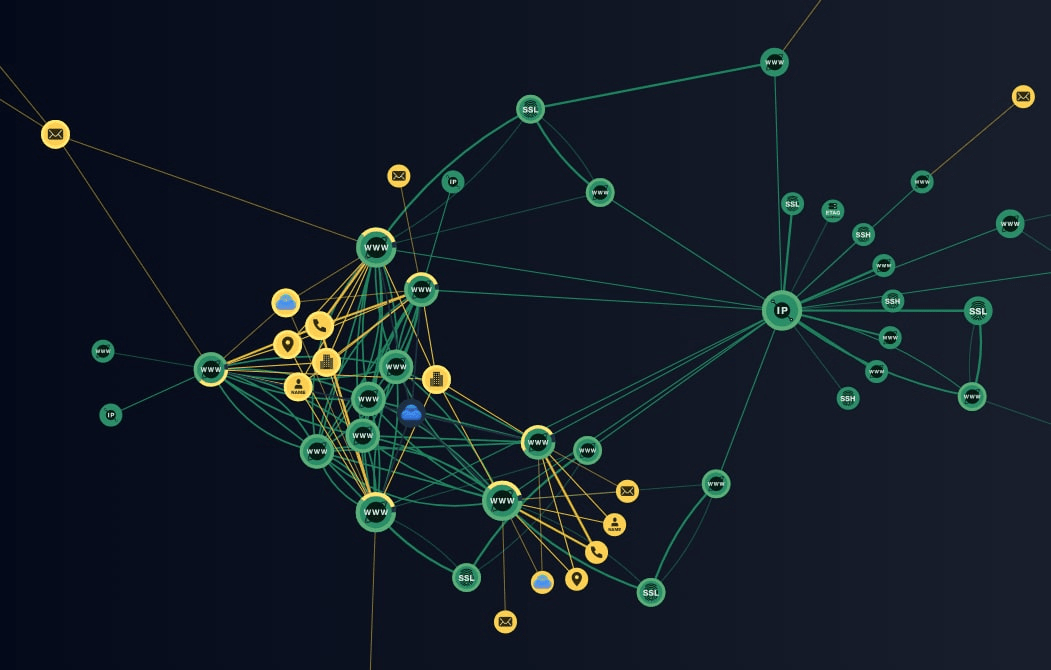
Решение Digital Risk Protection позволяет выявлять и блокировать мошеннические ресурсы, неправомерно использующие товарные знаки и наименования брендов компаний.
Существует бесплатный фишинг-кит. Он содержит несколько готовых фишинговых страниц и даёт возможность бесплатно создать ссылку и использовать её для распространения.
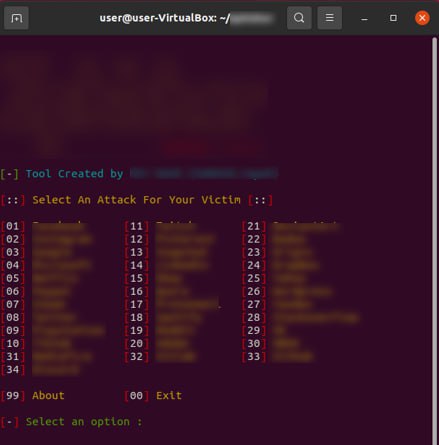
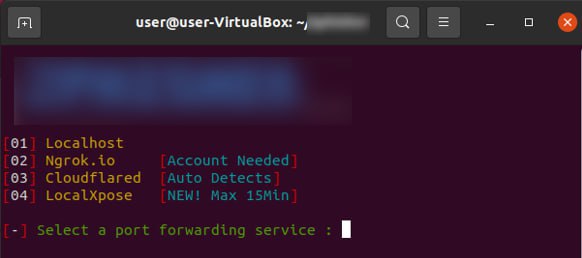
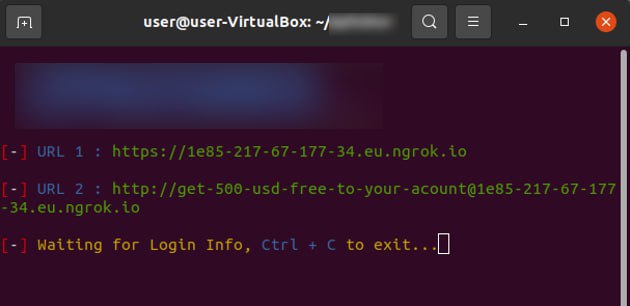
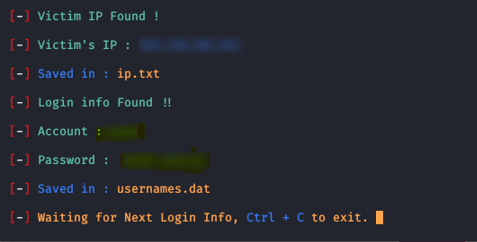
После того, как жертва введёт данные, они сразу придут в терминал:
Вывод и обналичка
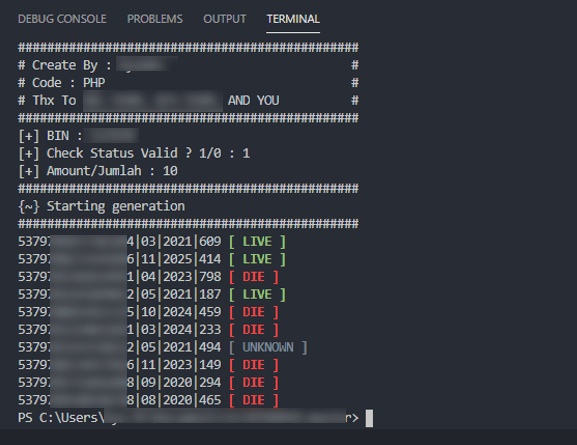
Чекер кредитных карт позволяет в режиме реального времени проверить действительность и доступность карты. Если карта доступна, то она работает и может обрабатывать запросы.
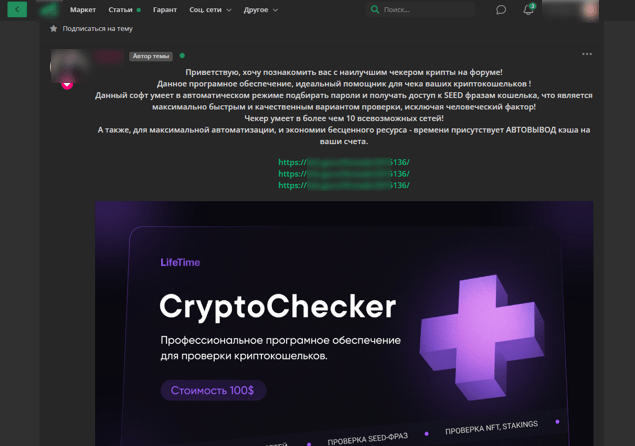
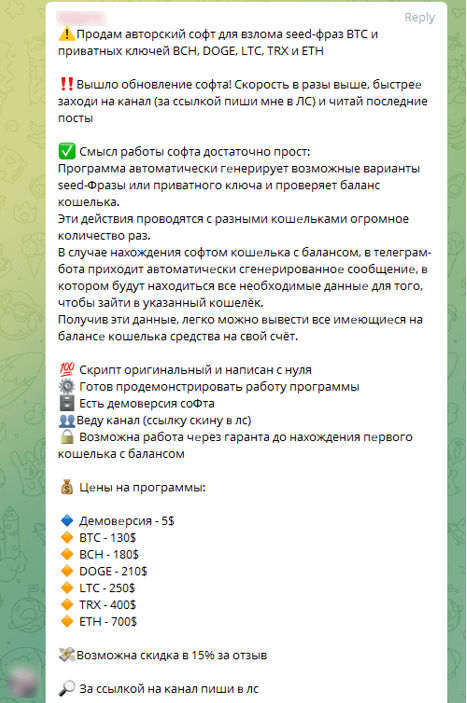
Чекер криптокошельков
Данное программное обеспечение используется для проверки криптокошельков, подбирает пароли, получает seed-фразы и выводит средства на счета мошенника. Есть как бесплатные, так и платные варианты данного софта (100-700$).
Биткойн-миксеры
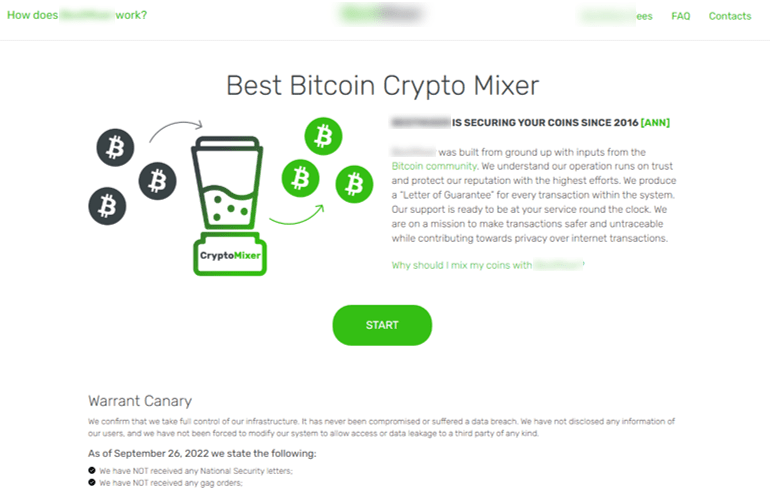
В мошенничестве часто стали похищать именно криптокошельки. Появляется множество различных схем, которые направлены именно на них (пример). Поэтому некоторое время назад появилась необходимость в инструментах для повышения анонимности мошенников. Биткойн-миксеры превращают «грязную» крипту в «чистую». Он проводит множество транзакций, смешивает исходную криптовалюту с остальной, и её становится сложнее отследить. Сложность зависит от качества «миксера».
Правоохранительные органы стараются бороться с криптомиксерами. В 2022 году Минфин США ввел санкции против криптомиксера Tornado Cash, который часто использовался киберпреступниками при выведении средств с атакованных проектов.
Продажа аккаунтов
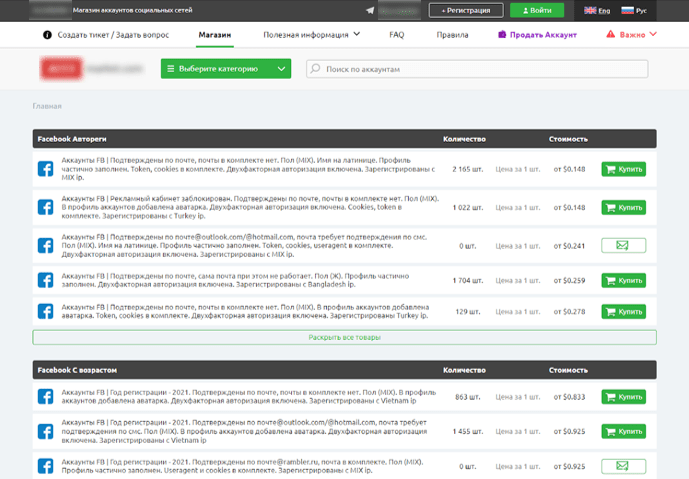
Чтобы заработать на украденных с помощью фишинга аккаунтах, мошенники используют всё те же магазины для продажи. В таком случае мошеннику не надо самостоятельно искать покупателей, общаться с ними и проводить переводы. Всё это за мошенника делает магазин.
Заключение
Ежегодно рынок интернет-мошенничества неуклонно растет, например, только фишинг в РУ сегменте увеличился за год на 15%. Увеличиваются не только средние суммы похищенных/заработанных средств, но и количество атак. Это связано как с увеличением количества преступных группировок, так и с появлением автоматизированных инструментов, которые позволяют мошенникам более эффективно вовлекать жертв в свои схемы.
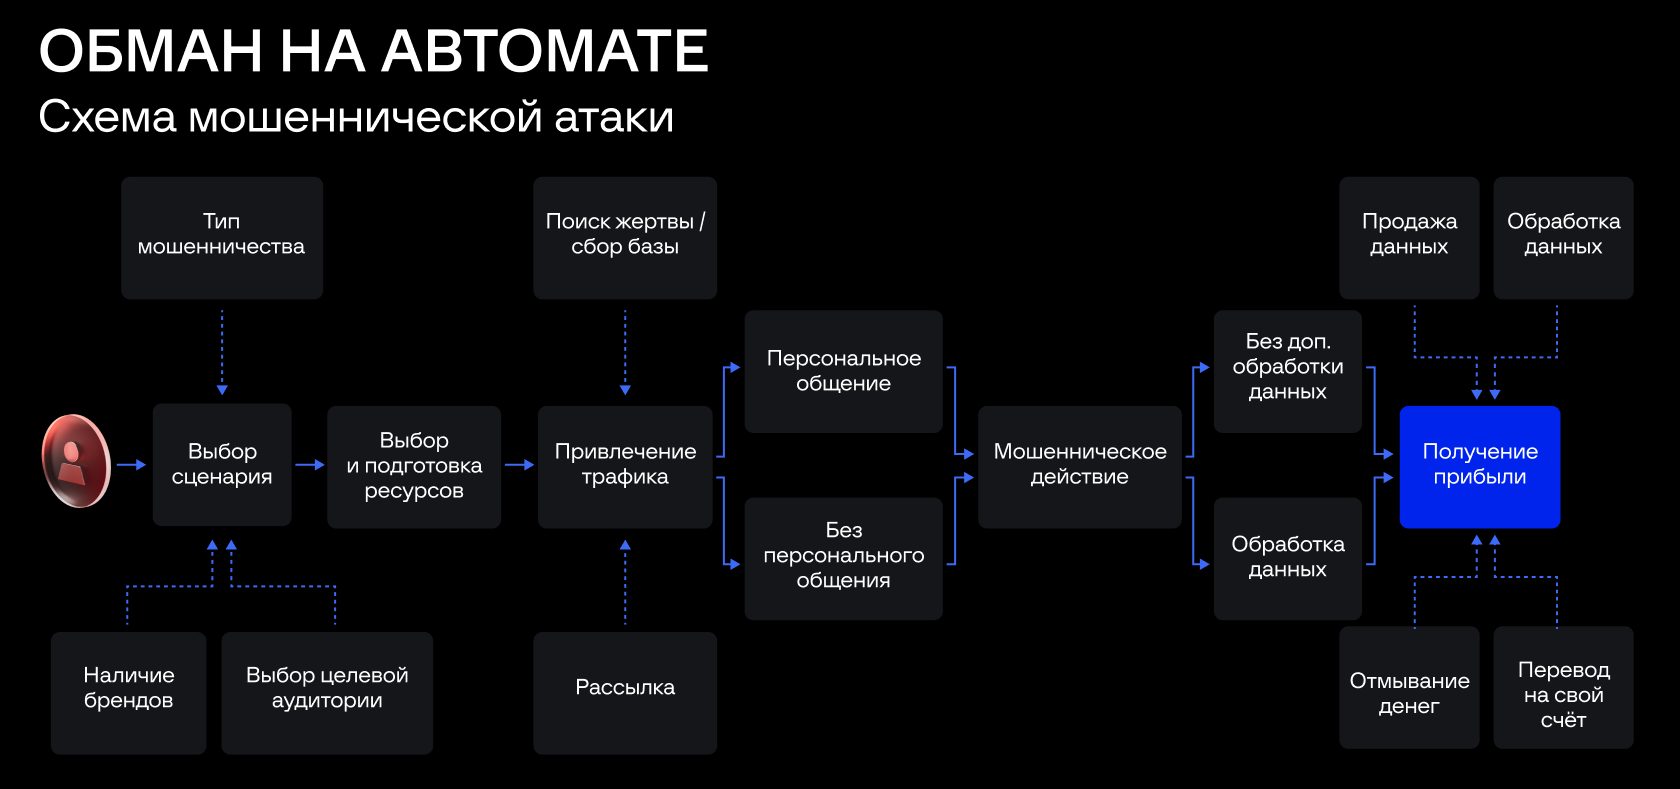
Существует множество инструментов, которые помогают мошенникам эффективнее и быстрее отрабатывать свои схемы. Стоит отметить, что нами были приведены лишь популярные инструменты злоумышленников, всего инструментов для атак значительно больше. Количество таких инструментов и сервисов будет только расти, ведь автоматизация процессов для мошенничества повышает количество потенциальных жертв, следовательно и прибыль, уменьшает количество затрат (как временных, так и финансовых) и снижает порог технических навыков для входа в сферу мошенничества.
Рекомендации для пользователей
- С осторожностью отвечайте пользователям, выдающих себя за представителей популярных сервисов, которые просят вас предоставить какие-то данные. Стоит узнать по официальным контактам сервиса, действительно ли ваш собеседник является сотрудником компании.
- Проверяйте доменное имя сайта, на котором вы находитесь. Воспользуйтесь Whois-сервисами для определения даты создания домена. Если сайт выдает себя за популярный бренд, но был создан недавно, это должно насторожить.
- Не отправляйте и не вводите свои персональные данные, если не уверены в сайте или источнике.
- Не переводите деньги на незнакомых сайтах.
- Не скачивайте и не устанавливайте файлы из сомнительных источников.


