



Ответственность за утечку персональных данных: штрафы и репутационные риски
Утечка персональных данных больше не заканчивается одним взысканием, о котором можно быстро забыть: с 2025-го за неё можно получить уголовное дело, а для крупного бизнеса суммы могут измеряться сотнями миллионов рублей. К середине 2026-го по новым нормам уже накопилась судебная практика. Разбираемся, как она работает.
Ответственность за персональные данные: что изменилось в 2025
До 2025 года санкции за нарушения были символическими: за большинство из них платили от 60 до 100 тысяч рублей, что не мотивировало вкладываться в защиту даже крупных игроков рынка. Государство отреагировало сразу двумя федеральными законами от 30 ноября 2024 года.
Первый, № 420-ФЗ, ввёл оборотные санкции за такие случаи и многократно ужесточил ответственность по статье 13.11 КоАП РФ. Большая часть его положений заработала 30 мая 2025 года. Второй, № 421-ФЗ, добавил в Уголовный кодекс новую статью 272.1 и вступил в силу 11 декабря 2024 года.
Вместе эти два закона выстроили двухуровневую систему: административные меры для организации как оператора ПДн и уголовная ответственность для конкретных сотрудников и руководителей, чьи действия привели к несоблюдению требований. Именно это сочетание сделало тему интересной не только для комплаенс-специалистов, но и для топ-менеджмента: конкретные сотрудники и руководители теперь рискуют получить уголовное дело лично, а не только заплатить штраф от имени компании.
Масштаб проблемы подтверждает статистика: в 2025 в открытом доступе оказалось порядка 800 миллионов записей о россиянах, против 457,5 миллионов записей в 2024-м. Число подобных случаев сократилось почти вдвое, то есть каждый из них в среднем стал значительно крупнее.
Штрафы за утечку ПДн: как теперь считают сумму
Размер санкции зависит от масштаба случившегося: числа затронутых людей или количества скомпрометированных идентификаторов (email, номер телефона, СНИЛС и так далее). Дополнительно ужесточены требования к срокам уведомления Роскомнадзора о случившемся: на это отводится 24 часа.
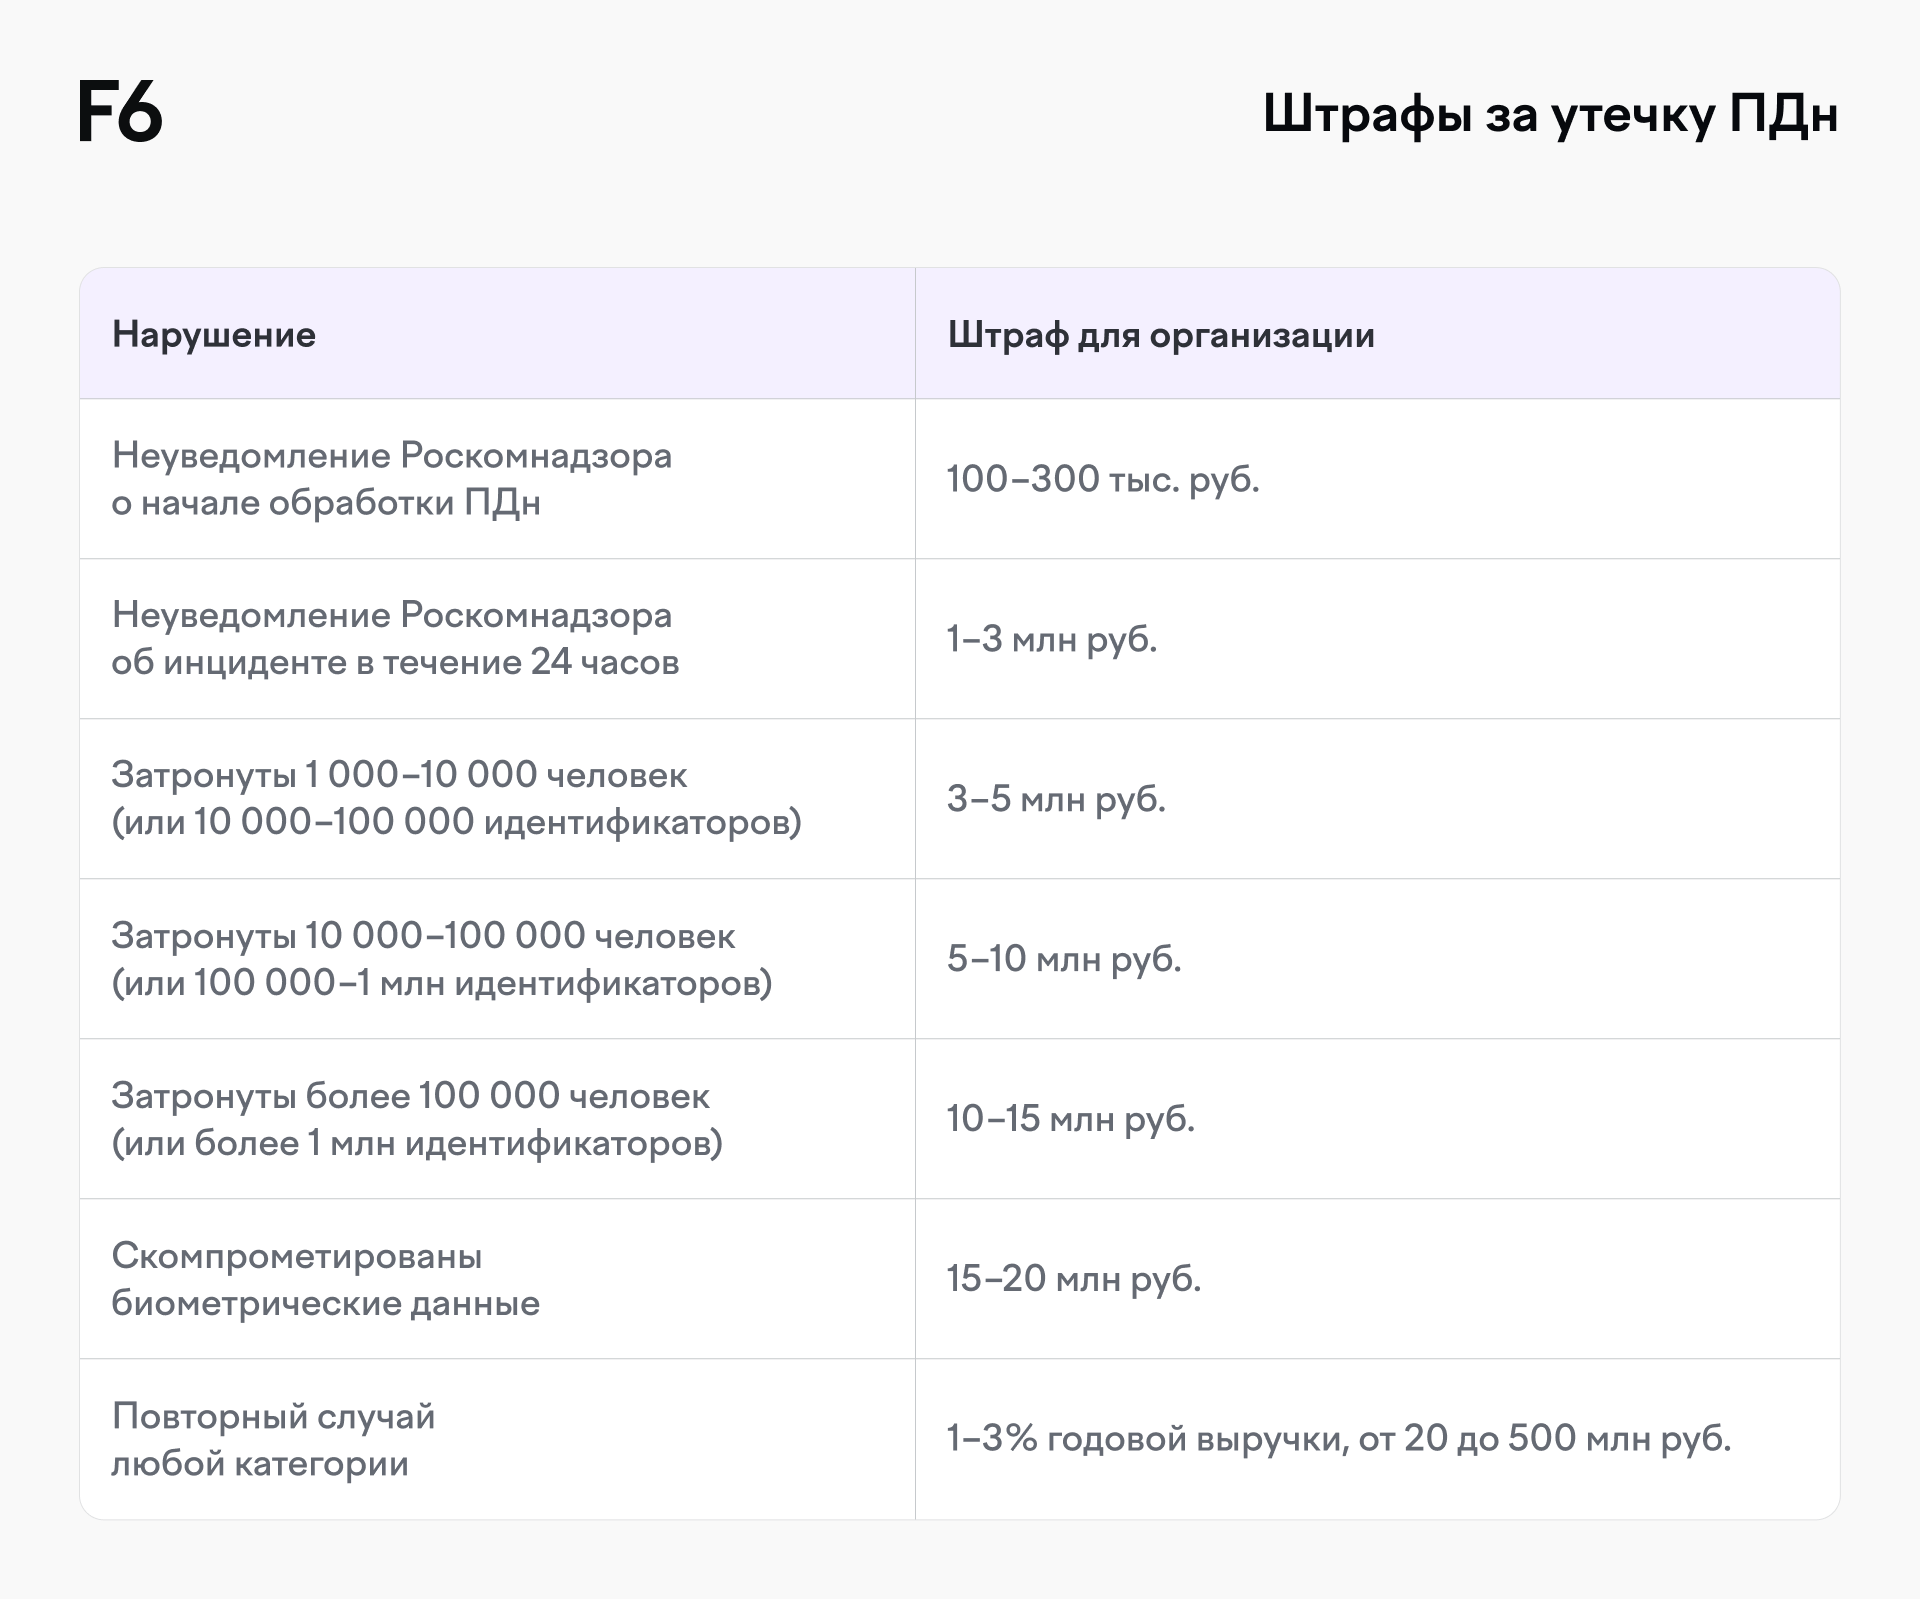
Последняя строка таблицы оказывается самой болезненной для крупного бизнеса. Оборотное взыскание считается от годовой выручки (для банков от размера собственных средств), и при обороте в несколько миллиардов рублей итоговая сумма легко достигает верхней планки в 500 миллионов рублей. Здесь не действует стандартная льгота в виде 50% скидки при уплате в течение 20 дней, которая распространяется на большинство других административных взысканий.
Закон предусматривает смягчающие обстоятельства. По оценке специалистов отдела оценки соответствия и консалтинга, одними из значимых аргументов в пользу оператора: если на протяжении трёх лет, предшествующих нарушению, бизнес тратил на информационную безопасность не менее 0,1% годовой выручки, а также в течение 12 месяцев до выявления нарушения оператор соблюдал требования по защите ПДн и может подтвердить это документами суд может учесть это как довод в пользу снижения санкции. Важный нюанс и для аутсорсинга: передача таких данных подрядчику не снимает ответственности с оператора. Если инцидент произошёл на стороне подрядчика, платить всё равно придётся тому, кто собирал информацию у клиентов.
Сценарии из судебной практики за 2025–2026 гг.
Цифры в таблице показывают верхнюю границу закона. Реальная практика 2025–2026 годов показывает, что итоговое решение суда зависит не только от масштабов случившегося, но и от поведения бизнеса до и после него. Уже сформировались несколько сценариев:
Крупное нарушение через подрядчика или CRM-систему у малого бизнеса. По масштабу пострадавших формальное взыскание должно считаться по верхней планке в 10 миллионов рублей и выше, но суд может применить к микропредприятию нормы для должностных лиц и снизить сумму в десятки раз. Это решение выглядит спорным: статус малого бизнеса сам по себе не даёт права на подобное снижение именно за утечку ПДн.
Инцидент в результате внешней хакерской атаки, зафиксированный впервые. Даже при значительном масштабе происшествия суд может заменить санкцию предупреждением, если нарушение совершено впервые и не привело к доказанному вреду. Важный нюанс: предупреждение фиксируется, и повторный случай уже переводит организацию в зону оборотных взысканий.
Инцидент, произошедший до 30 мая 2025 года. Такие дела рассматриваются по старым, значительно более мягким нормам, даже если счёт идёт на миллионы записей. Разница между старой и новой суммой за один и тот же объём информации может достигать десятков раз.
Ситуация с доказанной сложной целевой атакой. Апелляционные суды всё чаще требуют от регулятора доказать именно вину оператора. Если в деле есть подтверждение, что атака была технически сложной и использовала обход существующей защиты, суд может полностью отменить санкцию.
Эти сценарии показывают общую логику: суды не работают по принципу «утекло, значит виноват». Решающими аргументами становятся первичность нарушения, скорость уведомления регулятора и документальное подтверждение принятых мер. При этом в 2025-м санкции получили только шесть организаций, тогда как Роскомнадзор зафиксировал 118 случаев компрометации таких баз. Разрыв между числом инцидентов и числом наказанных компаний говорит о том, что правоприменение только набирает обороты.
Уголовная ответственность: когда штрафом не обойдётся
Статья 272.1 УК РФ описывает несколько составов преступления, связанных с незаконным использованием, передачей, сбором и хранением такой информации, полученной путём неправомерного доступа. Норма не касается людей, которые её обрабатывают исключительно для личных и семейных нужд: речь именно о профессиональной деятельности.
Основные сценарии ответственности:
- Незаконное использование или передача персональных данных. Штраф до 300 тыс. руб., либо принудительные работы, либо до четырёх лет лишения свободы.
- Те же действия с данными несовершеннолетних или биометрией. Штраф до 700 тыс. руб., принудительные работы или до пяти лет колонии.
- Те же действия из корыстной заинтересованности, с крупным ущербом, группой лиц по предварительному сговору или с использованием служебного положения. Штраф до 1 млн руб., принудительные работы до пяти лет или до шести лет лишения свободы.
- Создание и обеспечение работы ресурсов для распространения украденных сведений (сайтов, ботов, клиентских баз). До пяти лет колонии, даже без участия в самой краже.
- Деяния организованной группы или с тяжкими последствиями. До десяти лет лишения свободы.
Практика показывает, что под удар чаще попадают рядовые сотрудники с доступом к клиентским базам: по имеющимся оценкам, более половины уголовных дел в России возбуждается против работников сферы связи, чаще всего сотрудников кол-центров и техподдержки, которые продают такой доступ. Для бизнеса это означает, что контроль доступа к клиентской информации и мониторинг действий сотрудников с базами работает как прямая защита от уголовных рисков для организации и конкретных людей.
Риски утечки, которые не покрываются штрафами
Формальное наложение штрафа представляет собой разовую и предсказуемую величину, которую можно заложить в бюджет. Репутационные и операционные последствия работают иначе: их масштаб проявляется постепенно и часто превышает прямые меры регулятора.
- Потеря клиентов. После публичного происшествия часть клиентов уходит к конкурентам, а стоимость привлечения новых клиентов растёт.
- Разрыв контрактов с партнёрами. Для B2B-партнёров и инвесторов такое нарушение становится сигналом о недостаточном контроле над процессами.
- Внимание регулятора. После первого такого случая компания попадает в поле повышенного внимания Роскомнадзора, при повторном случае уже подпадает под оборотное взыскание.
- Расследования и судебные издержки. Расходы на форензику, юридическое сопровождение и компенсации пострадавшим.
- Издержки на восстановление процессов. Устранение первопричины нередко требует пересмотра архитектуры хранения информации, а не только точечного технического патча.
Как снизить риски утечки данных и штрафов: практические шаги
Санкции, предусмотренные статьей 13.11 КоАП РФ, рассчитаны так, чтобы соответствие требованиям 152-ФЗ стало для компании дешевле, чем несоблюдение. Судебная практика прямо показывает, какие действия работают как аргумент в пользу компании:
- Провести аудит процессов обработки такой информации и привести их в соответствие с 152-ФЗ и подзаконными актами Роскомнадзора.
- Документировать принятые меры: политики доступа, журналы действий, результаты аудитов: именно это суд оценивает как доказательство добросовестности оператора.
- Пересмотреть договоры с подрядчиками, которые получают доступ к ПДн, и закрепить в них ответственность за их защиту.
- Ограничить круг сотрудников с доступом к базам клиентов и внедрить мониторинг действий с такими базами.
- Разработать регламент уведомления Роскомнадзора о таких инцидентах в течение 24 часов, чтобы не получить дополнительное взыскание за само неуведомление.
- Подготовить план реагирования на инциденты, который включает утечку ПДн как отдельный сценарий: от локализации до коммуникации с клиентами и регулятором.
Почти любой такой случай технически представляет собой инцидент информационной безопасности, и то, как быстро и грамотно компания на него реагирует, напрямую влияет на итоговый размер санкции и глубину репутационных потерь.
Проверить, насколько внутренние процессы соответствуют новым требованиям, поможет аудит от F6. Специалисты оценят текущий уровень соответствия 152-ФЗ, найдут пробелы, которые могут привести к взысканиям, и подготовят план их устранения.
Цена бездействия выше цены соответствия
К 2026 у утечки ПДн появилась понятная цена: многомиллионное взыскание, риск уголовного дела для конкретных сотрудников и месяцы разбирательств с Роскомнадзором и судом. При этом суды всё чаще смотрят не только на масштаб случившегося, но и на то, что компания делала до него: какие документы, доступы и меры она успела внедрить заранее. Разобраться с защитой сейчас выходит дешевле, чем разбираться с последствиями произошедшего постфактум.


