



Патчите уязвимый актив на периметре? Вы уже взломаны
Почему в 2026 году важнее контролировать окно атаки, а не закрывать его, и причем тут мониторинг угроз внешнего периметра (F6 Managed ASM). Разбор от Центра кибербезопасности F6.
Введение
Project Glasswing и появление моделей класса Mythos перевернули представление о защите внешнего периметра и подходу к патчингу. Привычная модель «нашли — закрыли» держалась на простой экономике: zero-day стоил дорого, атакующие применяли его только под окупаемые задачи, и у рядовых защитников была фора на патчинг. ИИ перевернул эту логику: автоматический поиск уязвимости и генерация эксплойта происходит на лету и почти ничего не стоит. В данном материале мы расскажем, почему единственной работающей стратегией становится непрерывный контроль актива и проверка факта компрометации, а не гонка за патчами.
Центр кибербезопасности F6 — центр круглосуточного мониторинга и реагирования на инциденты информационной безопасности компании F6. Используя современные технологии для защиты от сложных угроз, аналитики ЦК оперативно обнаруживают и нейтрализуют угрозы на начальных стадиях их развития, тем самым минимизируют последствия инцидентов и обеспечивают надежную защиту инфраструктуры компаний.
Attack Surface Managment — это комплексное SaaS-решение, предназначенное для оценки поверхности атаки компании и связанных с ней активов. Система позволяет выявить уязвимые активы с высоким уровнем риска, давно забытые теневые ИТ (Shadow IT), выделить слабые места организации и устранить брешь до совершения атаки. Понимание того, что именно необходимо защищать, и какие элементы уязвимы, — первый шаг на пути к построению последовательной и эффективной стратегии защиты.
Managed ASM — сервис непрерывного мониторинга угроз внешнего периметра. Команда Центра кибербезопасности F6 берет под контроль все доступные извне активы компании, включая забытые и теневые, выявляет уязвимости и ошибки конфигурации, проверяет следы уже состоявшейся компрометации. В отличие от обычного сканирования сервис опирается на данные киберразведки и реальных инцидентов, поэтому в фокусе находятся бреши, которые атакующие эксплуатируют прямо сейчас. ИБ-команда заказчика получает не поток сырых алертов, а приоритизированный список проблем с рекомендациями и занимается только их устранением.
Что показал Glasswing
В апреле 2026 года Anthropic представила Claude Mythos Preview — ИИ-модель, которая самостоятельно находит уязвимости, включая уязвимости нулевого дня, и пишет к ним эксплойты. В рамках Project Glasswing доступ к модели получили технологические гиганты: Google, Microsoft, Cisco, CrowdStrike, Palo Alto Networks, Linux Foundation и т.д. Результат первого месяца работы — более 10 000 найденных уязвимостей высокого и критического уровня.
Но важная цифра здесь не 10 000. А то, что закрыли из них меньше 1%.
Anthropic формулирует это прямо: раньше прогресс в обеспечении безопасности упирался в скорость, с которой удавалось находить новые уязвимости. Теперь он упирается в скорость, с которой их получается проверить, раскрыть и пропатчить. Обнаружение перестало быть узким местом, фокус сместился на устранение.
Но есть нюанс, который упускается. Раскрытые CVE — это «запаздывающий индикатор». То, что ИИ-модель находит прямо сейчас, попадет в публичные базы через месяцы. Сама же Mythos, по данным тестов, создала эксплойт для Firefox менее чем за час, а для Windows — за 31 минуту.
Это значит, что окно между публикацией патча и готовой атакой захлопнулось.
Аналогичная ситуация будет строиться вокруг подхода под названием Patch diffing, когда вендор начнет публиковать обновления безопасности в возросшем количестве, но ИИ-атакующие смогут «на лету» анализировать эти патчи с целью разработки свежих эксплоитов. Круг сомкнулся.
12 июня 2026 года история сделала еще один показательный поворот: власти США обязали Anthropic отключить часть мощностей. Но сам разработчик уточняет, что найденный вектор обхода уже воспроизводят другие публичные модели, а в ближайшие 6–12 месяцев инструменты такого класса появятся у всех (в том числе у злоумышленников).
Ярослав Каргалев, руководитель Центра кибербезопасности F6, описывает это так:
«Найти периметровую уязвимость сегодня — элементарно. Есть и коммерческие продукты, и отдельные инструменты в открытом доступе на базе того же ИИ, заточенные под поиск и автоматическую эксплуатацию при наличии опубликованного PoC. Это уже сегодняшний день, а не завтрашний. Особая опасность в том, что отсутствие PoC для уязвимости больше не является стоп-фактором для эксплуатации. Специализированная ИИ-модель обойдется и без него».
Почему «устранение уязвимости» больше не равно безопасности
«Я на вас сейчас всех смотрю — вы не готовы!» — из какого-то сериала.
В новой реальности Time-to-Exploit сократился катастрофически. Time-to-Patch по-прежнему занимает недели или месяцы. Но проблема глубже. Даже если представить, что мы научились патчить более оперативно, это не спасет от угрозы: «устранение уязвимости не равно устранению компрометации».
Вот здесь проходит новая линия фронта.
Сегодня системы класса ASM (Attack Surface Management) прекрасно находят проблемы на внешнем периметре. Но кто ее закрывает? Аналитик безопасности приходит с критической уязвимостью, а в ответ слышит: «ПО связано с критическими бизнес-процессами, при обновлении ляжет биллинг, нужно тестировать регресс, давайте запланируем на следующий квартал и т.д.».
Владелец бизнес-актива и безопасник живут в разных системах приоритетов. Пока идут согласования, окна обслуживания и тесты, актив остается в небезопасном состоянии. Раньше этим можно было пренебречь, потому что атакующему требовалось время на разработку работающего эксплойта. Сегодня фора исчезла. Пока ИТ-департамент только планирует обновление, атакующий уже получил контроль к активу.
Но самое страшное происходит потом. Патч установлен, проблема считается решенной, но «вода уже в трюме».
Ярослав Каргалев, руководитель Центра кибербезопасности F6, приводит аналогию:
«Если в борте корабля образуется дыра, в нее обязательно рано или поздно затечет вода. Но особая опасность в том, что вода не стоит у дыры. Она растекается по всем трюмам и отсекам. Пока только согласовываются работы по заделыванию дыры, атакующий уже движется по сети. Вы заделали дыру в борту, а вода уже подтопила машинное отделение (домен-контроллер)».
Кейс из практики: вредоносная кампания 2022 — 2024, связанная с уязвимостями в «1С-Битрикс» (например, CVE-2022-27228). После эксплуатации проблемы злоумышленники всячески закреплялись. Патч закрывал уязвимость, но сетевой канал атакующих оставался быть активным. Активы компаний, пропустивших этап оценки компрометации, оставались под контролем атакующих месяцами после обновления ПО.
Managed ASM: не поиск проблем, а контроль окна атаки
Здесь проходит граница между инструментом и сервисом. Классический ASM делает свою работу: проводит инвентаризацию, видит внешний периметр глазами атакующего и выдает список проблем. Но дальше заказчик остается один на один с этим списком.
F6 Managed ASM — это сервис мониторинга угроз внешнего периметра, который переводит безопасность из режима «фиксации дыры» в режим «управления риском в реальном времени». Единицей измерения становится не строка «уязвимость», а конкретный актив под наблюдением. Архитектурно сервис выглядит так:
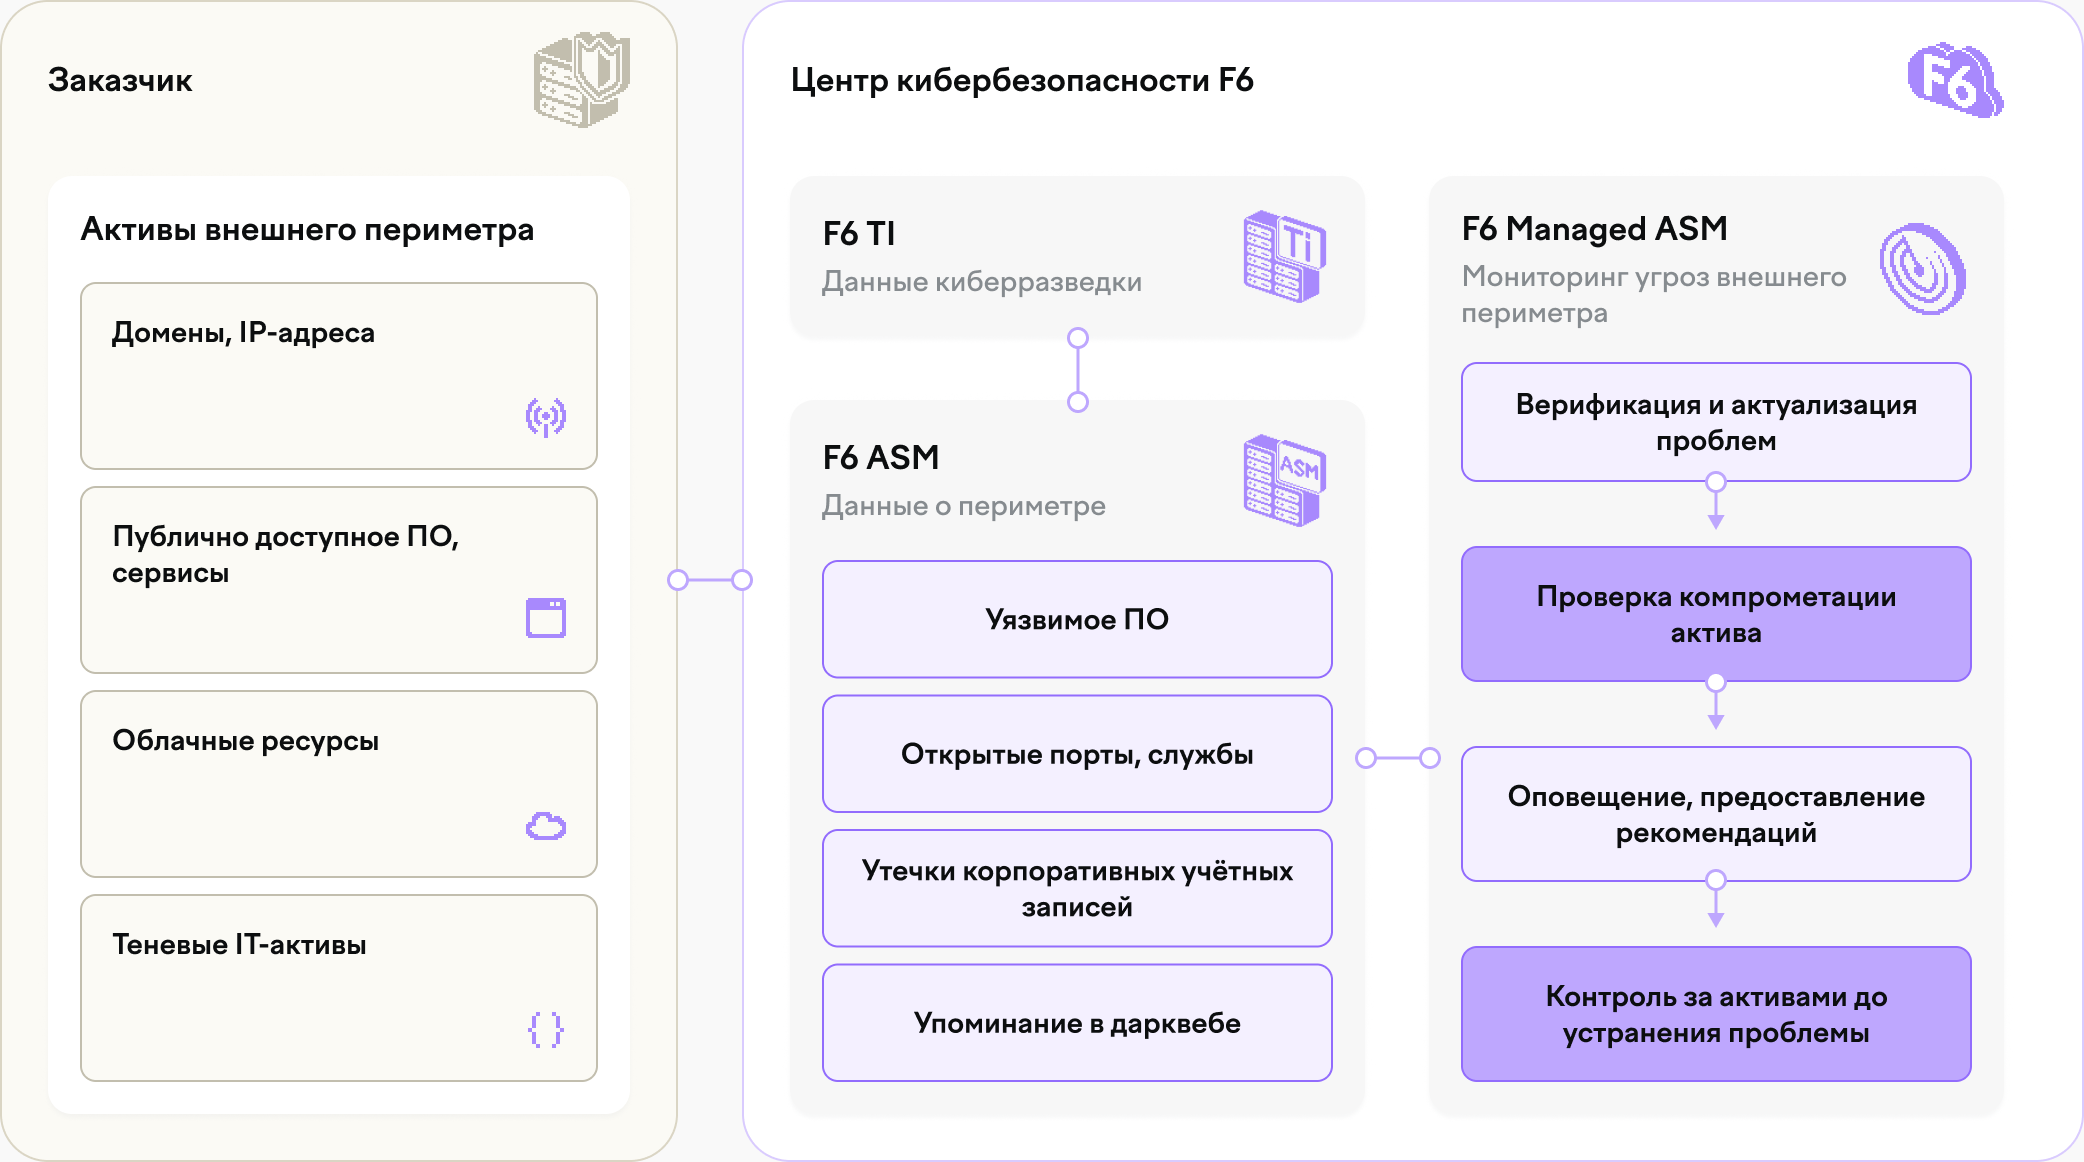
Пока уязвимость существует, и бизнес готовится к установке патча в своем темпе, наш сервис решает задачу, которая раньше оставалась без внимания:
1. Оценка компрометации. Мы не просто фиксируем уязвимость. Мы проверяем, не воспользовались ли ей злоумышленники за то время, пока проблема существовала. Это ключевой этап, который позволяет отделить «уязвимость» от «взлома».
2. Контроль в реальном времени. Инструменты F6 позволяют следить за попытками эксплуатации уязвимостей. Если по активу начинают «работать», мы сигнализируем об этом сразу, а не информируем в отчете о расследовании инцидента.
3. Снятие нагрузки. Заказчику больше не нужно патчить под лозунгом «закрывай сейчас, иначе взломают». Можно спокойно протестировать обновление, проверить совместимость и раскатить его в штатном режиме. Тот самый конфликт между ИТ и ИБ становится управляемым.
Ярослав Каргалев резюмирует:
«Проблема на периметре с нашей уникальной для отечественного рынка услугой перестает быть проблемой для заказчика. Она под нашим контролем. Это компенсирующая мера, которая раньше не масштабировалась в услугах внешнего SOC. Мы говорим клиенту: ваш актив уязвим, мы верифицировали его на факт компрометации и продолжаем держать под контролем до полного устранения».
Новая логика защиты
Мир, где инструменты уровня Mythos доступны кому угодно, наступит в самое ближайшие время. Anthropic отводит на это 6–12 месяцев. Совместный отчёт Cloud Security Alliance, SANS и OWASP формулирует прогноз ещё прямее: защитников захлестнёт поток, когда атакующие на базе ИИ начнут находить и эксплуатировать уязвимости быстрее, чем их успевают патчить. Звучит как страшилка, но это описание траектории, на которой мы уже находимся.
В этой реальности выигрывает не тот, кто быстрее находит уязвимости (ИИ находит их мгновенно) и не тот, кто быстрее их закрывает (организационные процессы не могут конкурировать со скоростью эксплойта). Выигрывает тот, кто реально управляет своим внешним контуром в реальном времени. Тот, кто понимает, что заделать дыру недостаточно — нужно в каждом оправданном случае убедиться, что атакующие остались без результата.


