



Рекуррентные платежи в эквайринге: как мошенники используют автосписания для кражи денег
Как мошенники используют рекуррентные платежи и автосписания для кражи денег в эквайринге. Механика схемы и что изменил закон с 1 марта 2026 года.
В условиях стремительного роста онлайн‑торговли и популяризации онлайн-сервисов автоматические списания денег стали привычным механизмом для оплаты подписок и микроплатежей. Однако злоумышленники всё чаще используют это для кражи средств и мошеннических манипуляций, а риски для эквайеров (банков и агрегаторов) растут.
Представьте: количество транзакций в вашей компании увеличивается, но вдруг — шквал жалоб от держателей карт на странные снятия денег, вал чарджбэков (заявлений на возврат средств), плюс регулятор проявляет нездоровый интерес. Скорее всего, в вашей организации завелся «волк в овечьей шкуре» — нелегитимный мерчант.
В 2025–2026 годах этот механизм превратился в серьёзную проблему для банков-эквайеров и платёжных агрегаторов. Злоумышленники научились мастерски маскироваться под легальные сервисы, вытягивая деньги с ничего не подозревающих людей и оставляя эквайера с огромными финансовыми и репутационными потерями. Как это работает, почему традиционные методы борьбы бессильны и как F6 Fraud Protection помогает банкам и бизнесу видеть паттерн, а не только отдельную сессию, — в нашем материале.
Что такое рекуррентный платёж и при чем здесь мошенничество?
Это автоматическое списание средств по заранее установленному графику (например, раз в месяц или год) без необходимости каждый раз вводить банковские данные и подтверждать операцию. Простыми словами, это финансовая «подписка», на которую вы один раз дали добро, после чего деньги списываются сами. Мы все давно привыкли к такому механизму: оплата стриминговых сервисов, мобильной связи, фитнес-клубов, доставки здоровой еды.
Однако схема, которую мы разберем, имеет мало общего с легитимной подпиской. Мошенничество с периодическими расчетами строится на обмане: пользователь думает, что платит копейки за разовую услугу или просто подтверждает личность, на самом же деле он дает согласие на регулярные операции, суммы которых могут меняться и расти.
Чем рекуррентный платёж отличается от автоплатежа?
Важно различать эти понятия:
| Характеристика | Рекуррентный платёж (подписка) | Автоплатеж |
|---|---|---|
| Суть | Регулярная плата за доступ к сервису или товару в течение определенного периода. | Автоматическое пополнение баланса или оплата счетов при наступлении определенного события (например, достижение минимального остатка). |
| Сумма | Фиксированная, известна заранее (например, 299 ₽/мес). | Может меняться в зависимости от счета или потребления. |
| Цель для мошенников | Получение средств за несуществующую услугу, при этом суммы могут динамически расти, чтобы вывести как можно больше денег. | Обычно не используется, так как привязан к конкретным счетам (ЖКХ, связь). |
Анатомия одной мошеннической схемы: как «нелегитимный мерчант» обманывает эквайринг
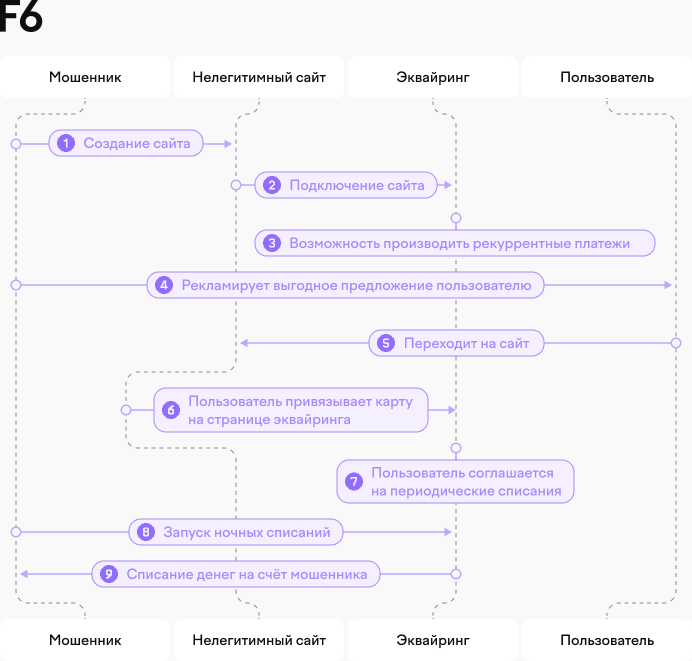
Ниже — классический пример того, как можно использовать легальный инструмент для нелегальных целей. Рассмотрим пошагово:
- Создание «волчьего логова»: мошенники создают сайт-однодневку, имитирующий легальный сервис. Он может выглядеть как магазин скидок, сервис проверки кредитной истории или даже благотворительный фонд. Внешне — аккуратная витрина с правильными контактами, но юридические реквизиты часто «липовые» или взяты напрокат.
- Интеграция эквайрингового модуля: на этот веб-ресурс подключается модуль с активированной функцией автоматических чарджей. Мошенник регистрируется как торгово-сервисное предприятие (ТСП) в банке-эквайере, проходя, возможно, упрощенную комплаенс-процедуру при подключении.
- Приманка для жертвы: портал активно рекламируется. Юзеру предлагают невероятно выгодное предложение, например, доступ к базе фильмов, скидки на товары или «бесплатная» диагностика чего угодно. Условие одно — привязать карту и подтвердить личность небольшим платежом (например, в 1 рубль).
- «Сбор урожая»: пользователь вводит данные и (часто не читая) ставит галочку о согласии с условиями оферты. Так он фактически дает свое согласие на все последующие финансовые операции. На этом этапе происходит токенизация данных карты для использования в будущем.
- «Ночной грабеж»: самое интересное начинается ночью — система запускает серию автоматических списаний. Сначала прощупывается почва: со счета списываются небольшие деньги для проверки баланса и лимитов. Затем суммы списаний начинают расти, пока не исчерпают весь доступный баланс на счете. Деньги поступают на счет мошеннического ТСП. В отличие от обычной подписки, здесь суммы меняются. Цель — не регулярная оплата сервиса, а полное опустошение счета жертвы.
Реальный пример из практики
Подобные схемы — далеко не теоретические. Например, в 2025 году в Германии была раскрыта преступная сеть, которая на протяжении нескольких лет обманывала тысячи жертв. Злоумышленники создавали фальшивые компании с поддельными сайтами, доступ к которым вел по прямым ссылкам. Используя циклическую систему, они похитили более 300 млн евро, намеренно удерживая ежемесячные суммы ниже 50 евро, чтобы не вызывать у жертв подозрений. Эта история — яркое подтверждение того, что мошенничество с регулярными платежами вышло на международный уровень и приносит преступникам колоссальные доходы.
Поправки-2026 о рекуррентных платежах в ФЗ: новые правила игры
Ключевым событием 2026 года стало вступление в силу с 1 марта поправок в Статью 16.1 Федерального закона от 15.10.2025 № 376-ФЗ «О защите прав потребителей». Новый формат подтверждения повторных списаний кардинально меняет правила игры для всех участников рынка.
Теперь у граждан появилась надежная правовая защита. Закон однозначно трактует, что автоматическое продление подписки без явного согласия является незаконным.
Ключевые нововведения — 2026:
- Запрет на безакцепты: исполнителю (интернет-сервису) запрещено использовать для периодических оплат реквизиты потребителя, выразившего отказ от использования указанных средств расчета.
- Обязанность приема отказа: сервис обязан обеспечить возможность отзыва согласия на использование платежных средств, в том числе в электронной форме. Например, у себя на сайте в личном кабинете внедрить кнопку «Удалить данные карты».
- Защита от «ловушек»: если пользователь удалил финансовые реквизиты, прямо отказался от услуги, отменил подписку либо его карточка была перевыпущена/заблокирована, списывать средства больше нельзя.
Теперь даже при наличии формальной галочки «Я согласен» будет сложнее удерживать жертву. Человек может легко и быстро отписаться от услуги. Однако сам факт мошеннической регистрации ТСП и первичной кражи средств это не отменяет. Для банков и агрегаторов риски никуда не делись, а, наоборот, возросли — клиенты стали законодательно более подкованными.
Банкам и агрегаторам нужен новый инструмент: от сессии — к паттерну
Мошеннический «продавец» может годами успешно маскироваться под легальный бизнес. Его веб-ресурс прошел проверку, первые списания выглядели нормально. Проблемы же проявились позже: когда накопилась критическая масса чарджбэков, пришли регуляторные претензии и перерасчеты комиссий. Но к этому моменту мошенники уже давно вывели деньги и исчезли.
Почему эквайерам важно бороться с такими схемами?
Для банка-эквайера или агрегатора риски многогранны:
- Финансовые потери: убытки от чарджбэков, комиссии и штрафы от платежных систем за превышение уровня фрода.
- Репутационные риски: жалобы от клиентов, судебные иски, потеря доверия со стороны партнеров и регулятора.
- Операционные расходы: траты на ручную проверку каждого подозрительного мерчанта — это сотни часов работы и замедление онбординга в эквайринге (то есть подключения бизнеса к приёму безналичных траншей).
- Повышенные резервы: платежные системы требуют блокировать большие резервы для рискованных ТСП, что замораживает капитал банка.
Решение — в смене подхода. Необходимо анализировать не единичную ситуацию, а поведенческие паттерны мерчанта в целом.
Как выявить мошеннический мерчант: роль комплаенса и поведенческого скоринга
Ключ к защите — на этапе онбординга (подключения) и в процессе пост-мониторинга. Банкам и PSP (Payment Service Provider — поставщикам платёжных услуг) необходимо внедрять инструменты, которые позволяют «читать» интернет-портал мерчанта и сопоставлять его с транзакционной активностью.
Что должно насторожить систему комплаенса при подключении мерчанта:
- Несоответствие MCC-кода: мошенники часто указывают неверный MCC-код (категорию бизнеса — от английского Merchant Category Code), чтобы платить меньшую комиссию и скрыть истинную деятельность.
- «Серая» регистрация домена: домен зарегистрирован недавно, WHOIS скрыто, сайт не имеет истории.
- Пустые страницы: отсутствие реальных контактов, политики возврата, публичной оферты.
- Сомнительный контент: веб-ресурс больше похож на платежный агрегатор или «одностраничник», чем на розничный магазин.
Но даже если мерчант прошел первичную проверку, мониторинг не должен останавливаться. Современные системы поведенческого скоринга для эквайринга должны отслеживать аномалии в его деятельности. Например:
- резкое изменение среднего чека/частоты,
- аномальное количество финансовых операций в ночное время,
- появление большого количества чарджбэков по одному ТСП,
- изменение контента на сайте мерчанта (например, с продажи электроники на продажу «волшебных» таблеток для похудения).
Ручная проверка сотен и тысяч таких площадок неэффективна. Здесь нужна автоматизация, которая видит именно паттерн, а не только отдельную сессию, и способна в реальном времени сигнализировать о росте риска.
Фрод-мониторинг эквайринга должен включать следующие базовые элементы:
- Динамический анализ источника платежа: выявление мошеннического контекста в реальном времени.
- Скоринг: оценка риска каждого списания на основе множества факторов (сумма, время, география, IP-адрес).
- Идентификация мошеннических мерчантов: выявление ТСП с высоким уровнем риска (например, недавно зарегистрированные, без истории, с анонимными владельцами).
- Анализ паттернов: обнаружение необычных моделей оплат (например, изменение сумм, частоты, времени).
- Поведенческий скоринг: анализ поведения юзера на веб-ресурсе или в приложении (например, скорость заполнения формы, последовательность действий).
- Токенизация: замена реальных данных карты на уникальные токены, что снижает риск утечки информации.
- 3D Secure: дополнительный уровень аутентификации при оплате.
Защита от фрода в эквайринге: F6 Fraud Protection видит больше
F6 предлагает современное решение Fraud Protection, разработанное в том числе специально для банков-эквайеров, агрегаторов, а также для компаний из индустрии финансовых сервисов, электронной торговли, игорного бизнеса. Наш продукт — это комплексная платформа для фрод-мониторинга, которая закрывает пробелы традиционных систем. В режиме реального времени во всех цифровых каналах она выявляет, предупреждает и устраняет попытки мошенничества.
Как работает F6 Fraud Protection:
- Динамический анализ источника платежа — выявление мошеннического контекста в реальном времени на основе множества собранных данных.
- Графовый анализ — отображает связи между пользователями и устройствами, позволяя блокировать всю инфраструктуру мошенников.
- Защита от ботов — F6 Preventive Proxy находит и блокирует автоматизированные атаки и гибридные бот-атаки.
- Поведенческий анализ — с помощью машинного обучения выявляет аномальные действия посетителей, снижая расходы компаний на верификацию транзакций, параллельно уменьшая потери от мошенничества.
- Цифровой отпечаток — система формирует его, исходя из технических характеристик, конфигурации браузера и операционной системы, а также графической конфигурации, поставщика интернет-услуг и поведения человека. Это помогает выявлять аномалии и отклонения.
- Цифровая биометрия — информация с датчиков устройств (например, частота и интенсивность прикосновений, направление и длительность свайпов) помогает верифицировать проведение денежного перевода именно конкретным пользователем.
- Глобальный обмен данными — запатентованные технологии.
Дополнительная линия обороны: SFP для веб-приложений
Помимо защиты эквайрингового портфеля, важно защищать и собственные веб-ресурсы от фрода и атак. Онлайн-сервис вашего банка или платежного шлюза также может стать мишенью для мошенников, использующих социальную инженерию или фишинг. Для этого мы предлагаем решение Session Fraud Protection (SFP), которое защищает пользовательские сессии на ваших сайтах и в мобильных приложениях, предотвращая захват аккаунтов и подмену сессий. SFP легко интегрируется с Preventive Proxy (PP) и Transaction Fraud Protection(TFP).
Как отписаться от рекуррентных платежей пользователю?
Новый закон 2026 упростил эту процедуру:
- Отказ в личном кабинете: можно отозвать свое согласие на использование финансовых данных в личном кабинете сервиса. И сервис обязан перестать списывать деньги.
- Блокировка: если сервис «не слышит», можно заблокировать карту через банк. Однако с новым законом это должно стать уже крайней мерой, так как у людей есть право на прямой запрет.
- Обращение в банк: при незаконном списании средств следует обратиться в банк-эмитент для оспаривания.
Как оформляют подписку без согласия?
Используют согласие «завуалированное». Например, при покупке за 29 рублей человек ставит галочку, соглашаясь с условиями, написанными мелким шрифтом, а они на самом деле подразумевают оформление подписки за 2500 рублей. Это классический пример обмана, который теперь должен пресекаться новым Законом.
Как системно бороться с этой угрозой?
Инвестируйте в современные решения для фрод-мониторинга эквайринга, которые видят картину целиком. F6 Fraud Protection – надежный цифровой щит, помогающий выявлять нелегитимные ТСП на ранней стадии, снижать риски чарджбэков и избегать многотысячных штрафов.
Борьба с мошенничеством в рекуррентных платежах — постоянный процесс. Новые схемы будут появляться, но с правильными инструментами вы всегда будете на шаг впереди.


