



Threat Intelligence для ритейла и e-commerce: как защитить данные клиентов до наступления инцидента
Кибератака на розничную торговлю редко начинается со взлома — сначала злоумышленники ищут точки входа, покупают чужие логины и обсуждают уязвимости на теневых форумах. В статье рассказываем, как Threat Intelligence помогает увидеть замысел атаки на ритейл и e-commerce раньше, чем она дойдёт до систем компании.
Введение
Для ритейла и e-commerce кибератака — это не только риск сбоя ИТ-систем. Компрометация учётной записи может открыть злоумышленнику легитимный вход в инфраструктуру, взлом подрядчика — затронуть сразу несколько внутренних сервисов, а утечка клиентских баз — стать основой для новых мошеннических схем. Чем больше компания зависит от цифровых сервисов, партнёров и онлайн-каналов, тем больше точек входа для атакующих и тем выше риск остановки ключевых процессов, потери выручки и репутационного ущерба.
При этом инцидент редко начинается в момент первого срабатывания SIEM. Ему предшествует подготовка: киберпреступники ищут лазейки, собирают информацию о жертве, регистрируют инфраструктуру для фишинга, обсуждают уязвимости и продают скомпрометированные учётные данные на теневых площадках. Именно на этом этапе появляется возможность не просто зафиксировать нападение постфактум, а заметить его первые следы.
Threat Intelligence помогает превратить разрозненные внешние угрозы в данные, применимые к конкретной компании: понять, какие события действительно связаны с её инфраструктурой, сотрудниками, клиентами и партнёрами и какие из них требуют реакции прямо сейчас.
Ключевой вывод: злоумышленники планируют нападение на розничный бизнес за пределами его сети — там, где обычные средства защиты её не видят.
Ниже разберём, какие сценарии наиболее опасны для ритейла и e-commerce, что можно увидеть на теневых площадках ещё до инцидента, как сведения из Threat Intelligence дополняют SIEM и другие средства защиты, как связать признаки атаки с техниками MITRE ATT&CK и на каких этапах можно прервать цепочку до того, как она приведёт к утечке или остановке бизнес-процессов.
Почему ритейл и e-commerce — приоритетные цели для атакующих
Ритейл и e-commerce тесно связаны с внешней цифровой средой: сотрудники и подрядчики получают доступ к корпоративным системам, бизнес интегрируется с партнёрами и сервисами, а большая часть взаимодействия с клиентом происходит онлайн.
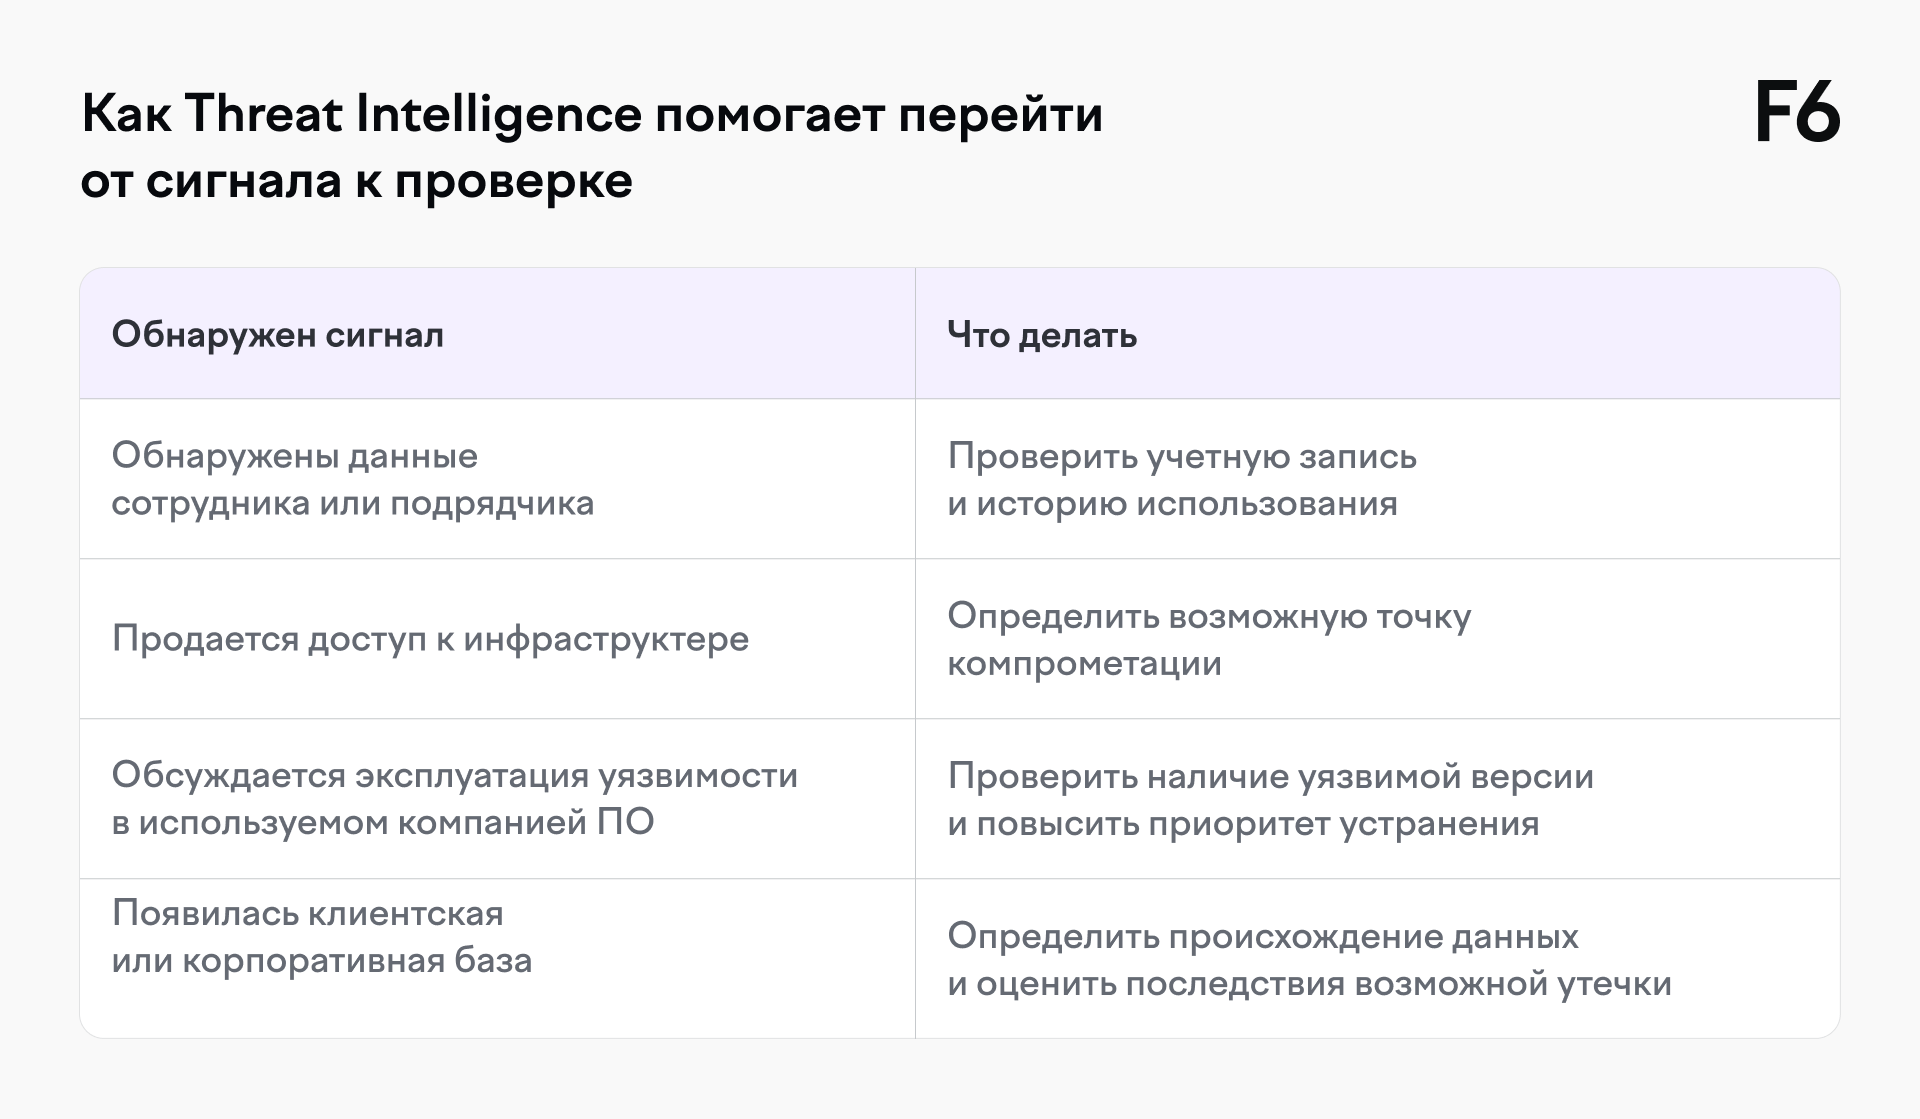
Поэтому значительная часть угроз возникает за пределами инфраструктуры компании. В открытых и теневых источниках могут появляться скомпрометированные учётные данные, предложения о продаже доступов, информация об используемых злоумышленниками инструментах и инфраструктуре, обсуждения уязвимостей и готовящихся атак.
Для команды ИБ это возможность получить сигнал раньше, чем подозрительная активность появится внутри сети. Задача Threat Intelligence — найти такие данные, проверить их, связать с контекстом конкретной компании и помочь понять, какие из них требуют реакции.
Какие угрозы наиболее актуальны для ритейла и e-commerce
Threat Intelligence позволяет получать данные об уже известных угрозах, а также выявлять признаки подготовки атак. Для ритейла и e-commerce особенно важны несколько сценариев.
Компрометация подрядчиков и цепочки поставок.
Техники: T1195 (Supply Chain Compromise), T1078 (Valid Accounts). Взлом небольшого подрядчика по техподдержке сайта или контакт-центра, использование его VPN-доступа к админке ритейлера.
К чему это может может привести:
- проникновение в инфраструктуру под легитимной учётной записью;
- доступ к системам, открытым для подрядчика;
- дальнейшее продвижение внутри инфраструктуры;
- компрометация связанных корпоративных данных и сервисов.
Что может увидеть Threat Intelligence: появление в телеграм-каналах и на дарквеб-форумах объявлений о продаже доступов с тегами #retail, #ecom, #CRM.
Утечки клиентских баз и программ лояльности.
Техника: T1213 (Data from Information Repositories). База с историей покупок, адресами доставки и бонусными баллами продаётся или публикуется.
К чему может привести:
- раскрытие клиентских и корпоративных данных;
- использование опубликованной информации в дальнейших атаках;
- создание более убедительных фишинговых и мошеннических сценариев;
- рост рисков для клиентов и компании после компрометации данных.
Что может увидеть TI: публикацию или предложение о продаже данных конкретного ритейлера за несколько дней до публичной утечки, и дать команде ИБ сигнал для проверки возможного источника компрометации.
Целевой фишинг с легендой.
Техники MITRE ATT&CK: T1566 (Phishing), T1598 (Phishing for Information). Письмо якобы от маркетплейса с требованием срочно обновить данные продавца, ссылка на поддельную страницу авторизации, кража сессии.
К чему может привести:
- компрометация корпоративной учётной записи;
- несанкционированный доступ к рабочим системам;
- использование легитимной учётной записи для дальнейшего развития атаки;
- получение доступа к данным и бизнес-процессам, доступным конкретному сотруднику.
Что может увидеть TI: регистрация доменов, мимикрирующих под логистических партнёров и онлайн-платформы за несколько дней до волны рассылок.
Решение F6 Threat Intelligence автоматически сопоставляет данные мониторинга дарквеба, телеграм-каналов и закрытых форумов с ИТ-инфраструктурой заказчика. Специалист видит конкретный скомпрометированный домен подрядчика с рекомендацией отозвать доступ.
Darkweb-фактор: что продают, покупают и обсуждают на теневых форумах
Теневые форумы, закрытые сообщества и каналы в мессенджерах могут содержать информацию, которая напрямую касается защищаемой компании: скомпрометированные учётные данные, предложения о продаже доступа, опубликованные базы, сведения об уязвимостях и обсуждения инструментов атакующих.
Сам факт появления такой информации ещё не означает, что инцидент произошёл. Ценность Threat Intelligence заключается в возможности сопоставить находку с инфраструктурой и контекстом компании.
Атакующие общаются в закрытых каналах и на профильных форумах. Там обсуждают уязвимости в тиражных решениях ритейла, обмениваются конфигурациями скриптов под конкретные CMS. Threat Intelligence отслеживает теневые площадки круглосуточно на десятках языков. В результате бизнес получает упреждающие оповещения о подготовке атак, не нанимая аналитиков дарквеба и не отвлекая собственную команду.
Кейсы без имён — как выглядит подготовка атаки, которую можно было остановить на этапе планирования
Рассмотрим два стандартных сценария: атака через подрядчика колл-центра и фишинг на регионального директора по логистике. На каком этапе и какие данные Threat Intelligence прервали бы цепочку?
Сценарий 1: Взлом через подрядчика колл-центра.
Подрядчик использует единый пароль на VPN-шлюз, учётные данные утекают в публичный телеграм-канал. Злоумышленники заходят в инфраструктуру, проводят разведку и пытаются получить доступ к базе программы лояльности.
Точка обнаружения: учётные данные подрядчика засветились в мониторинге дарквеба за несколько дней до инцидента.
Что может сделать ИБ команда: проверить, используется ли учётная запись, изучить историю авторизаций, отозвать активные сессии, сменить данные доступа и проверить связанную активность.
Сценарий 2: Кампания против используемого ритейлером ПО
Появляется информация об атаках на публичные приложения или CMS, которые используются компаниями отрасли. Threat Intelligence содержит связанные с кампанией индикаторы и контекст используемых атакующими техник.
Точка обнаружения: Threat Intelligence позволяет определить связанные IP-адреса, файлы и другие индикаторы и понять, используется ли такая активность против инфраструктуры компании.
Что может сделать ИБ команда: проверить события по соответствующим индикаторам, повысить приоритет проверки затронутых систем и настроить дополнительное обнаружение.
Техники и тактики по MITRE ATT&CK: на что накладывать сведения из Threat Intelligence
Без карты техник атакующих поставка индикаторов компрометации превращается в поток данных, а с привязкой к MITRE ATT&CK — в план действий для SOC.
| Код техники MITRE ATT&CK | Описание техники |
|---|---|
| T1595 (Active Scanning) | сканирование внешнего периметра |
| T1190 (Exploit Public-Facing Application) | эксплуатация уязвимостей публичных приложений |
| T1078 (Valid Accounts) | использование скомпрометированных учётных записей |
| T1059.007 (JavaScript) | выполнение вредоносного кода в браузере клиента (скимминг) |
| T1040 (Network Sniffing) | перехват трафика |
| T1213 (Data from Information Repositories) | кража данных из внутренних систем |
| T1567 (Exfiltration Over Web Service) | эксфильтрация через облачные сервисы |
Получили TI фиды с индикаторами, связанными с T1595, — немедленно проверили сканирующую активность на внешних ресурсах. Появились индикаторы T1059.007 — запустили ревизию JavaScript на платёжных страницах.
Пример: группа атакующих эксплуатирует уязвимость публичного приложения (T1190) против интернет-магазинов на определённой CMS. F6 Threat Intelligence поставляет индикаторы: IP-адреса сканеров, сигнатуры эксплойтов, хеши веб-шеллов. SOC выстраивает правила корреляции в SIEM именно под эту технику, фокусируя ограниченные ресурсы на реально применяемом инструментарии.
Фиды индикаторов компрометации F6 поставляются с тегированием по MITRE ATT&CK. SOC получает не сырые IoC, а контекст для приоритезации и немедленного применения.
Что Threat Intelligence добавляет к существующим средствам защиты
SIEM и другие средства защиты помогают обнаруживать события и аномалии в инфраструктуре компании. Threat Intelligence дополняет эту картину данными о том, что происходит за её пределами.
Три слепые зоны, которые закрывает киберразведка:
- Признаки подготовки атаки: регистрация доменов, подготовка фишинговых страниц, сканирование внешнего периметра.
- Теневой рынок: продажа доступов, утечек, обсуждение уязвимостей в вашем стеке.
- Отраслевая картина угроз: смена тактик группировок, появление новых инструментов до того, как они применены против вас.
Решение F6 Threat Intelligence автоматизирует сбор и корреляцию событий и данных из тысяч источников с привязкой к конкретным активам компании, давая дополнительный контекст для поиска, проверки и приоритизации угроз.
Как встроить Threat Intelligence в работу ИБ-специалистов
Движение к зрелой проактивной защите ритейла — это не разовое внедрение, а последовательность шагов от инвентаризации внешних активов до интеграции TI-фидов в SOC.
1. Определить приоритетные сценарии
Не начинайте со сбора максимального количества данных. Сначала определите, какие сценарии наиболее критичны для компании: компрометация учётных записей, атаки через подрядчиков, использование определённых технологий, утечки данных или активность конкретных группировок. Это позволит понять, какие сведения действительно нужны команде ИБ.
2. Настройка потоков Threat Intelligence под отраслевую специфику
Подключите отраслевые фиды индикаторов компрометации с тегированием по MITRE ATT&CK и геопривязкой. Настройте правила корреляции в SIEM под техники, актуальные для ритейла: фишинг на сотрудников колл-центров, скимминг на платёжных страницах, атаки на цепочку поставок. SOC начнет видеть специфичные угрозы до их реализации внутри сети.
3. Встроить TI в существующие процессы SOC
Данные Threat Intelligence должны использоваться там, где команда уже работает с событиями безопасности: при мониторинге, проверке срабатываний, расследованиях и поиске угроз. Тогда внешний сигнал можно быстро сопоставить с внутренней телеметрией и определить, есть ли признаки активности в инфраструктуре.
4. Разбор инцидентов с атрибуцией и обогащением TI-базы
Каждый инцидент расследуйте до первоисточника: криминалистика, цепочка компрометации, атрибуция группировки. Данные инцидента обогащают внутреннюю TI-базу, в итоге следующий вход по похожему сценарию детектируется на раннем этапе автоматически.
FAQ
Нужна ли отдельная команда Threat Intelligence?
Не обязательно. Компания может использовать готовые данные и аналитику Threat Intelligence, а работу с ними встроить в существующие процессы SOC или команды ИБ. Важно определить, кто отвечает за проверку полученных сигналов и дальнейшие действия.
Чем Threat Intelligence отличается от SOC?
Это не взаимоисключающие подходы. SOC работает с событиями безопасности и расследованием активности, а Threat Intelligence добавляет данные и контекст о внешних угрозах. Вместе они позволяют сопоставлять происходящее внутри инфраструктуры с активностью атакующих за её пределами.
С чего начинать, если невозможно мониторить всё?
С наиболее значимых для бизнеса сценариев. Например, с контроля скомпрометированных учётных данных сотрудников и подрядчиков либо с получения данных об угрозах для используемых компанией технологий.
После этого перечень сценариев и источников можно расширять.
Сколько занимает интеграция?
Это зависит от набора источников, существующей инфраструктуры и процессов команды ИБ. Базовое получение данных и более глубокая интеграция с процессами SOC — разные по объёму задачи, поэтому конкретные сроки лучше определять для выбранного сценария.
Заключение
Для ритейла важна не только способность обнаружить атаку, когда она уже затронула инфраструктуру. Часть признаков появляется раньше — во внешних источниках, теневых сообществах и данных об активности атакующих.
F6 Threat Intelligence помогает связать эти сигналы с контекстом конкретной компании и ответить на три практических вопроса:
- Имеет ли эта угроза отношение к нам?
- Что необходимо проверить?
- Какое действие нужно предпринять сейчас?
В этом заключается переход от простого накопления информации об угрозах к киберразведке как рабочему инструменту команды ИБ.
Начинать при этом не обязательно с максимального охвата. Первый сценарий может быть узким — например, мониторинг компрометации учётных данных или использование TI-фидов в SOC. Главное, чтобы полученные данные были связаны с конкретным процессом проверки и реагирования.


