



Новый инструмент в F6 Threat Intelligence для углубленного анализа данных Графа
Расширенные возможности фильтрации запросов для поиска объектов, проверки гипотез, и выявления признаков, характерных для атакующих
Введение
За годы работы экспертами F6 была накоплена обширная база данных о сетевой инфраструктуре по всему миру. При этом работа с сырыми данными была доступна только ограниченному числу внутренних специалистов. Часть информации можно было изучать с помощью Графа F6, однако этот инструмент не позволял выполнять поиск, фильтровать данные и делать точечные запросы внутри базы.
Чтобы сделать работу с данными более гибкой и предоставить специалистам возможности для углубленного анализа, мы добавили новый Раздел Инструменты в F6 Threat Intelligence для поиска и исследования данных по базе Графа F6. Он позволяет перейти от просмотра отдельных связей к более глубокому анализу инфраструктуры: искать объекты, проверять гипотезы, изучать исторические данные и выявлять признаки, характерные для атакующих.
Это мощный аналитический инструмент, который будет интересен специалистам SOC, Threat Intelligence, DFIR, подразделений по борьбе с мошенничествами и другим специалистам компаний, которые занимаются противодействием компьютерным инцидентам.
Возможности раздела «Инструменты»
- Доступные для работы данные включают доменные имена, IP-адреса, SSL-сертификаты.
- Данные включают историческую информацию в различные моменты времени, что дает возможность изучать данные как по доменам, так и состояние хостов. Выявлять уникальные признаки, характерные для атак и злоумышленников.
- Поиск осуществляется с использованием синтаксиса Lucene.
- Пользователю также доступны сырые данные в формате JSON.
- Пользователь может сохранять свои запросы как хантинг-правила и в дальнейшем смотреть появление новых данных, соответствующих выбранному хантинг-правилу.
Какие данные доступны пользователю
- Данные о доменных именах включают в себя: даты регистрации/перерегистрации домена, WHOIS, DNS-записи и другую информацию.
- Данные об IP-адресах включают информацию об используемых сервисах, протоколах, открытых портах и другую информацию.
- Данные об SSL-сертификатах включают сроки действия сертификатов, имя издателя, организация издателя сертификата и другую информацию.
Для чего можно использовать раздел
Раздел может помочь в процессе поиска инфраструктуры, которая маскируется под легитимные компании, а также в поиске сетевой инфраструктуры, связанной с вредоносными программами и злоумышленниками.
Примеры использования «Инструментов»
Далее рассмотрим юзкейсы, как Threat Intelligence-аналитики и специалисты по информационной безопасности могут использовать раздел в исследовательских целях на примере конкретных запросов.
Исследование фишинговой атаки
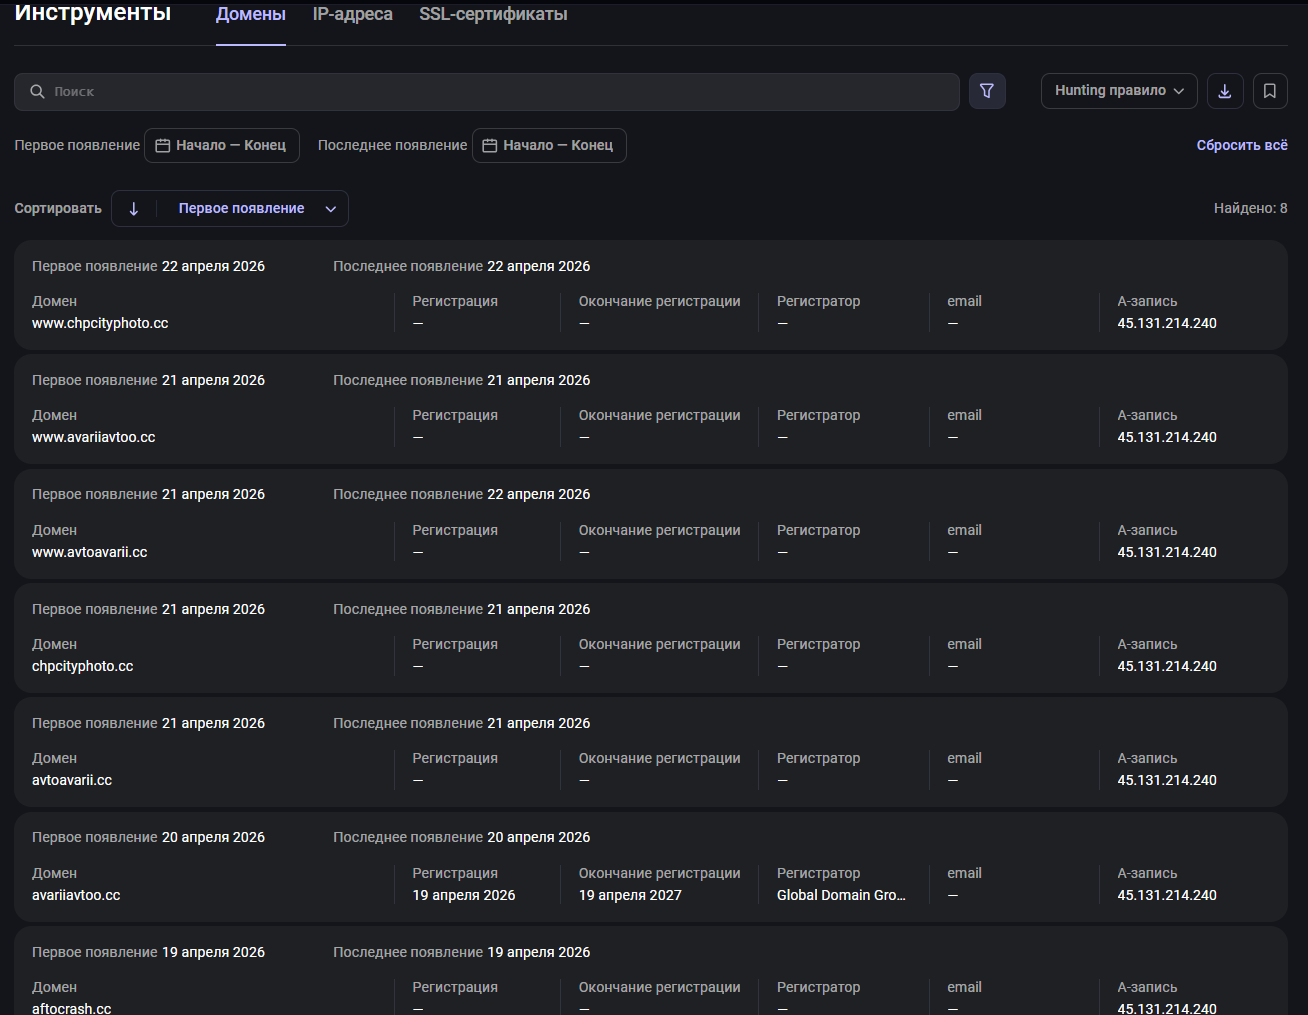
Пользователь получает подозрительное письмо URL-ссылкой, содержащей доменное имя avtoavarii[.]cc. Далее проводит исследование с помощью раздела «Инструменты».
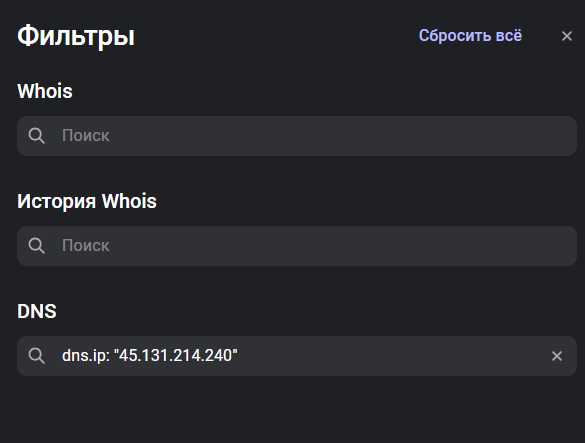
Домен зарегистрирован 2026-04-20 и разрешается в IP:45[.]131[.]214[.]240. Поиск по этому IP дает дополнительные домены, связанные с этой же фишинговой кампанией.
Исследование атаки группировки PhantomCore
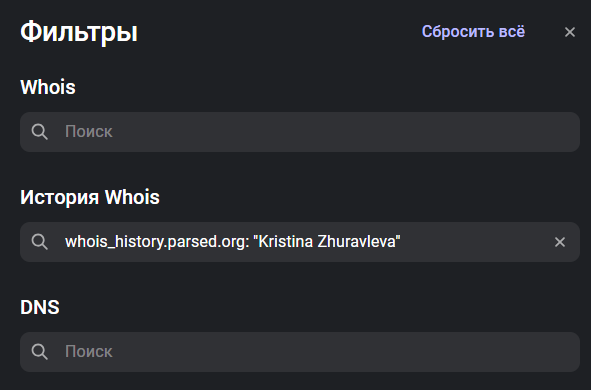
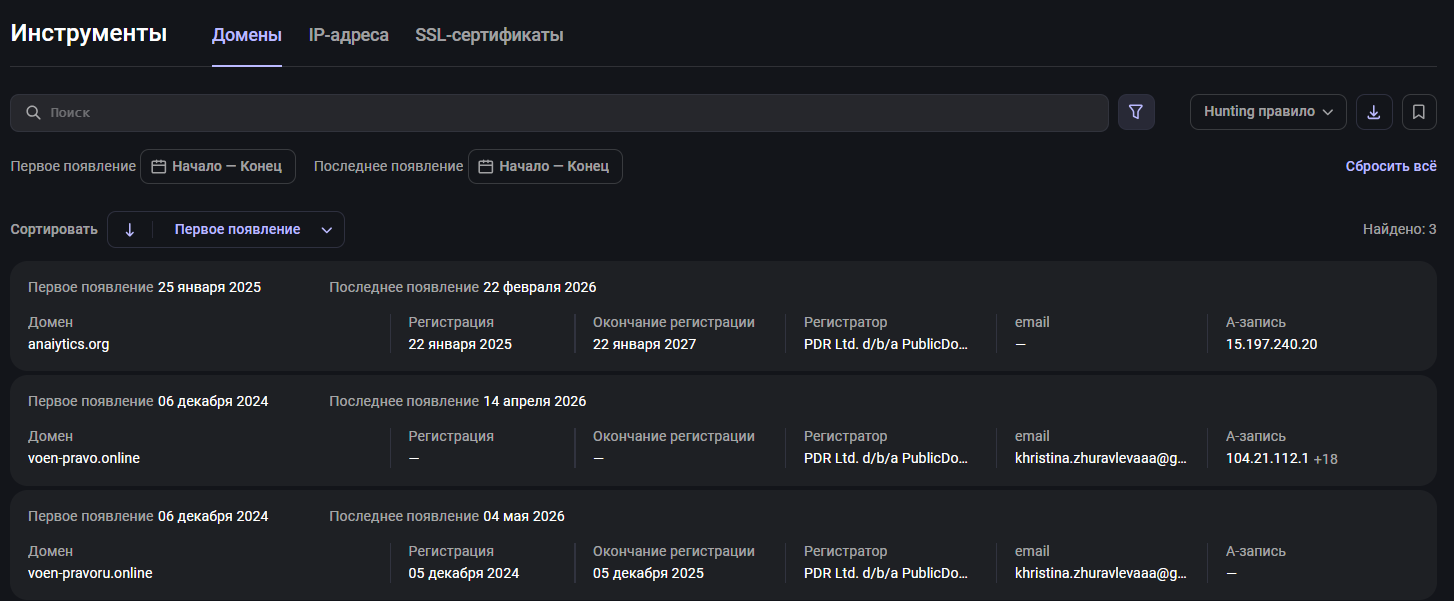
Кейлоггер группы Phantomcore отправлял данные на ресурс browser[.]anaiytics[.]org. В whois-данных домена (anaiytics[.]org) содержится уникальная почта и/или поле «org». С помощью поисковых запросов удалось найти еще несколько доменов. С одного из них voen-pravo[.]online загружается архив, приводящий к выполнению ВПО PhantomDL v.3 (это ВПО группировки Phantomcore), что подтверждает связь выявленного запроса с преступной группой.
Исследование инфраструктуры группировки Unicorn
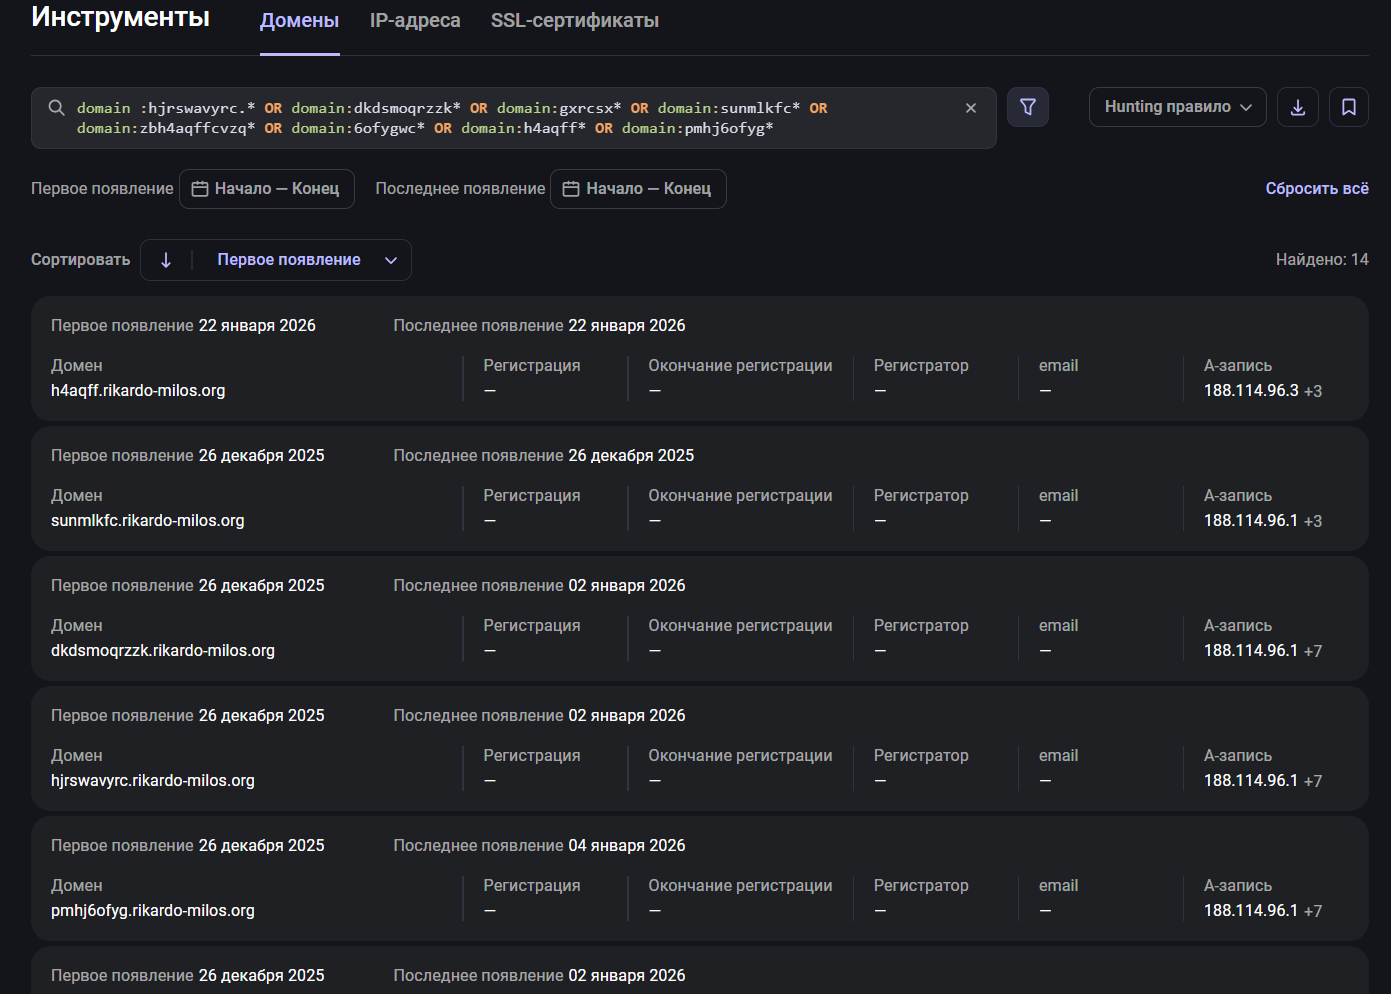
В образцах ВПО Unicorn, использующих в качестве C2 домен (*van-darkholm[.]org) была замечена ошибка, допущенная злоумышленниками — неверно обрабатывалась функция рандомайза, т.е домены третьего уровня генерировались не случайным образом, а идентично (domain :hjrswavyrc.* OR domain:dkdsmoqrzzk* OR domain:gxrcsx* OR domain:sunmlkfc* OR domain:zbh4aqffcvzq* OR domain:6ofygwc* OR domain:h4aqff* OR domain:pmhj6ofyg*). Поэтому пока злоумышленники не исправили логику генерации, новые домены можно было выявлять не только по семплам, но и по доменам третьего уровня.
Так удалось обнаружить новый домен, который атакующие начали использовать в атаках с конца 2025 года — rikardo-milos[.]org
Исследование инфраструктуры группировки Hive0117
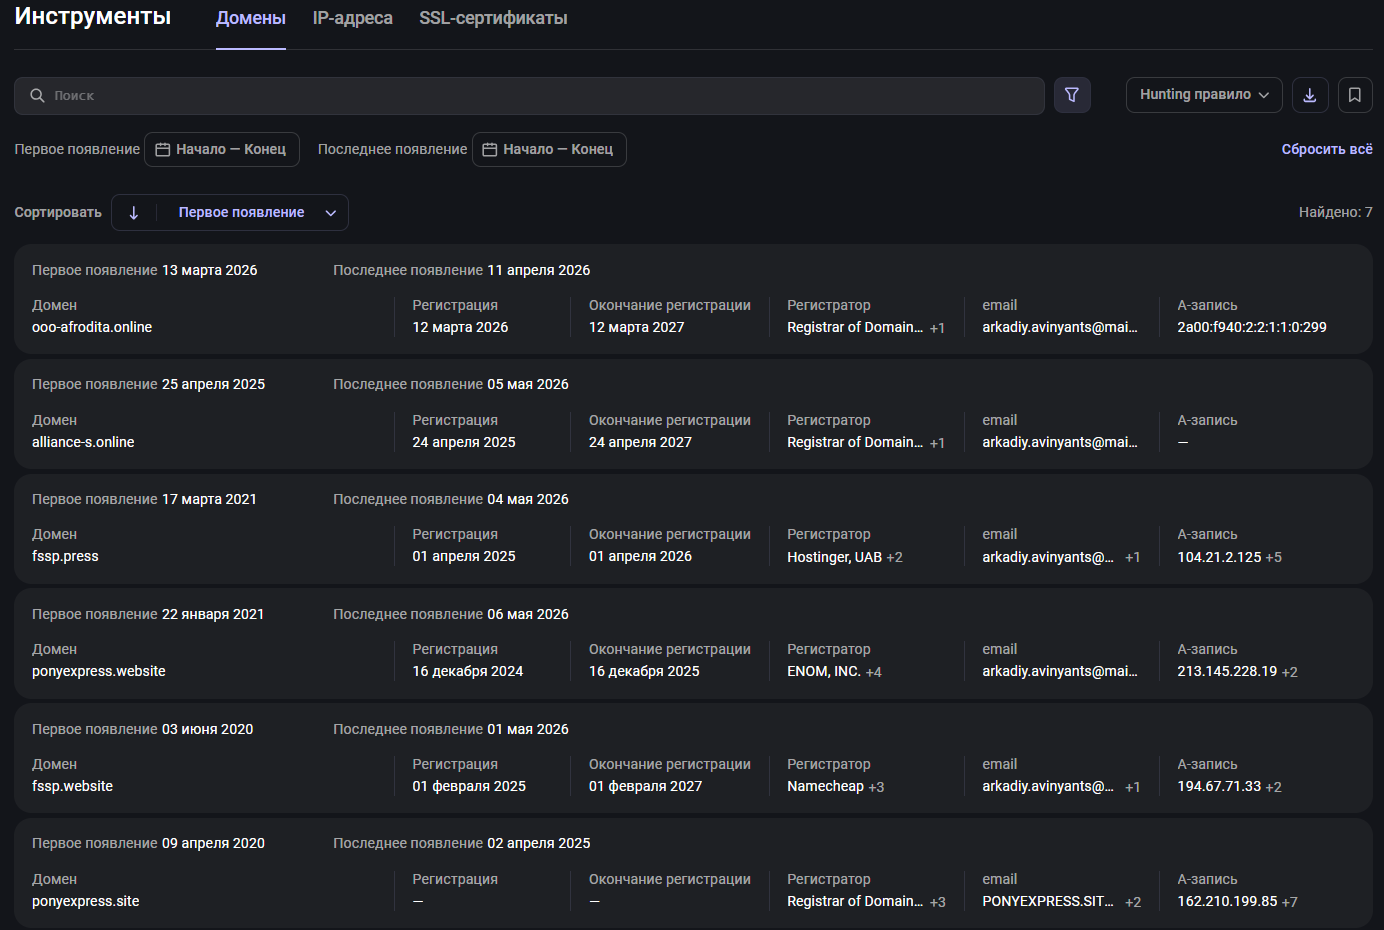
В 2023 г. группа Hive0117 зарегистрировала домены на почту (arkadiy.avinyants@mail.ru) и тел (79099507418) — ponyexpress[.]site. Написанное на эти регистрационные данные правило позволило выявить новые домены группы уже в 2025 и 2026 г., и они также были зарегистрированы на эти данные и использовались группой для проведения рассылок.
Исследование инфраструктуры группировки Cloud Atlas
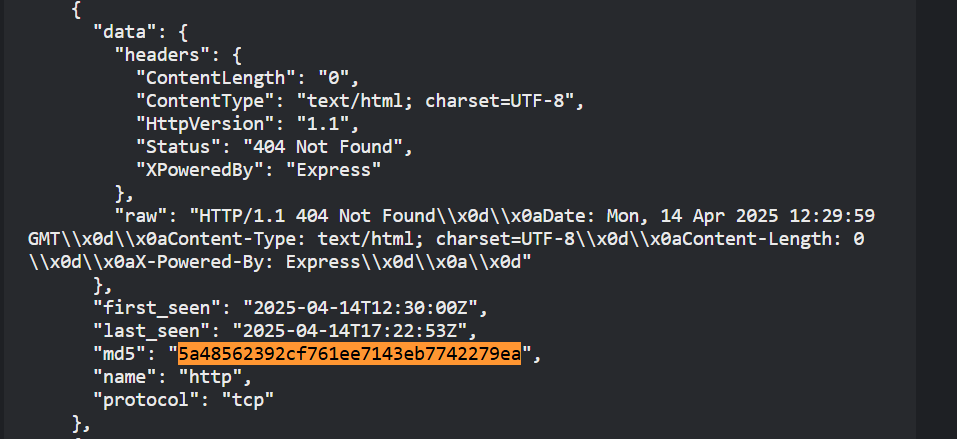
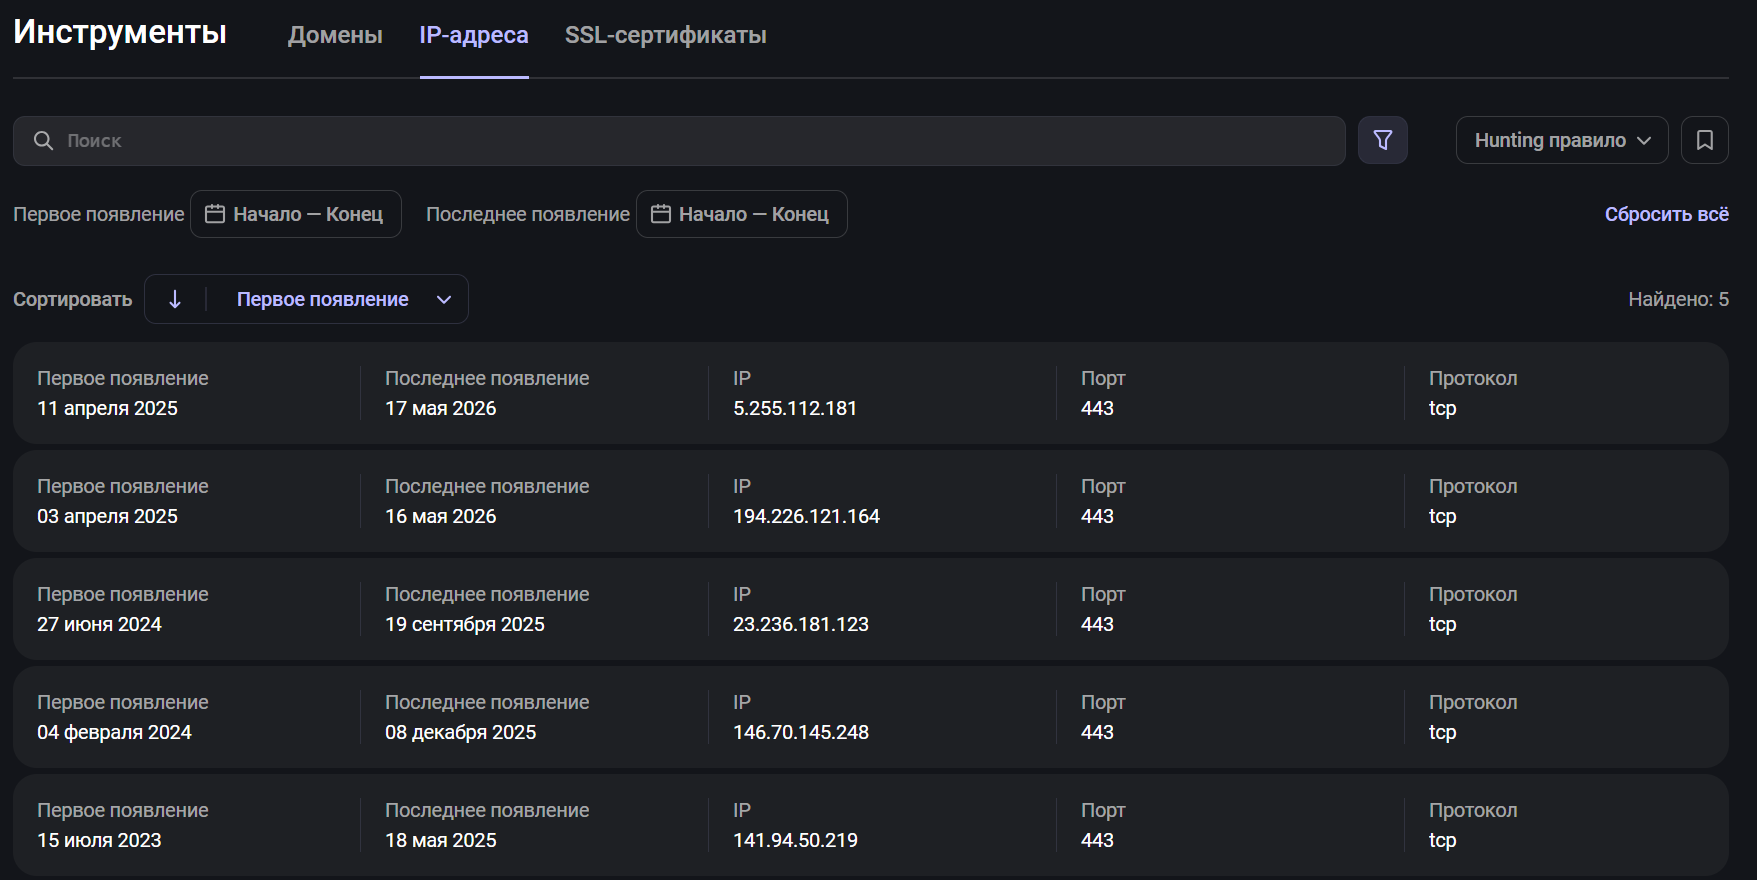
Исследуем IP-адрес группы Cloud Atlas из атаки (update-version[.]net — 141[.]94[.]50[.]219). Он имеет уникальный отпечаток md5 сервиса, поиск по которому дает 5 результатов в базе данных.
Исследование инструмента для пентеста
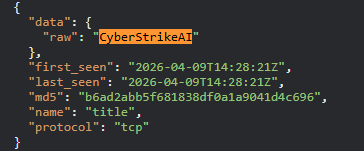
Панель CyberStrikeAI — AI платформа c открытым исходным кодом для offensive security testing, разработанная на Go. Для поиска хостов можно использовать запрос
Поиск сетевой инфраструктуры, связанной со стилером
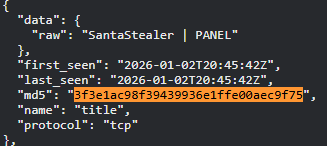
Запросом ищем хосты, на которых развернута панель с title «SantaStealer | PANEL», что соответствует C2 стилера SantaStealer
Поиск сетевой инфраструктуры, связанной с ВПО VoidLink
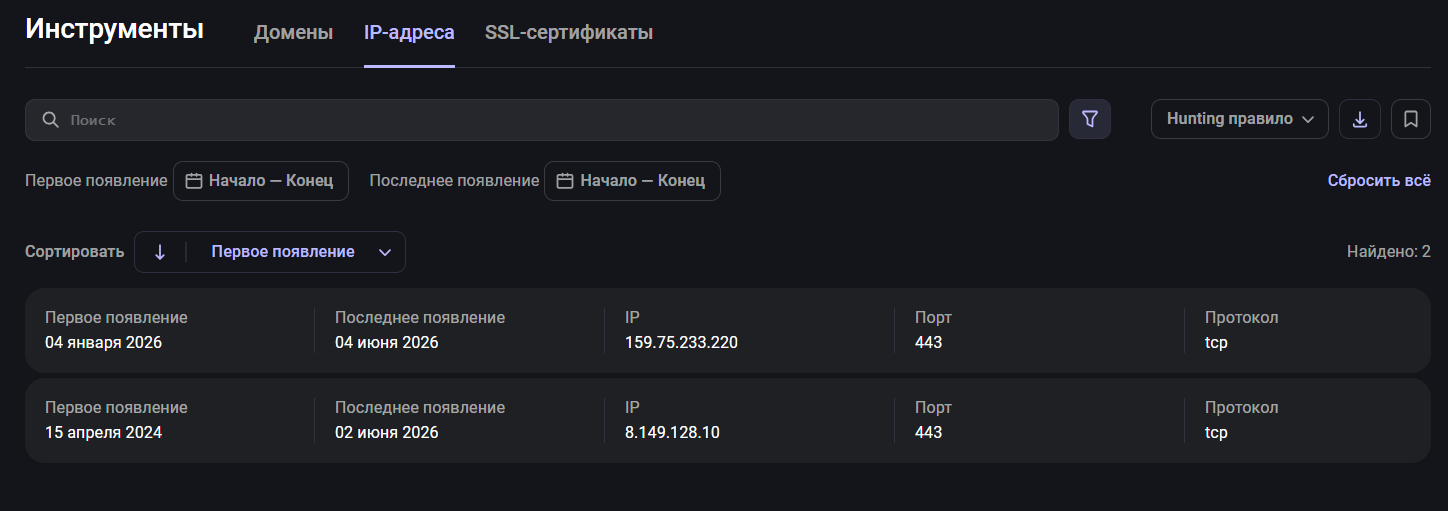
VoidLink — ВПО под linux, использовалось в атаке группы UAT-9921. В ходе исследования хоста 8[.]149[.]128[.]10 получена информация об уникальном отпечатке VoidLink, представленном в виде заголовка Www-Authenticate: Basic realm=«VoidLink C2», поиск по которому позволяет обнаружить еще один вредоносный хост.
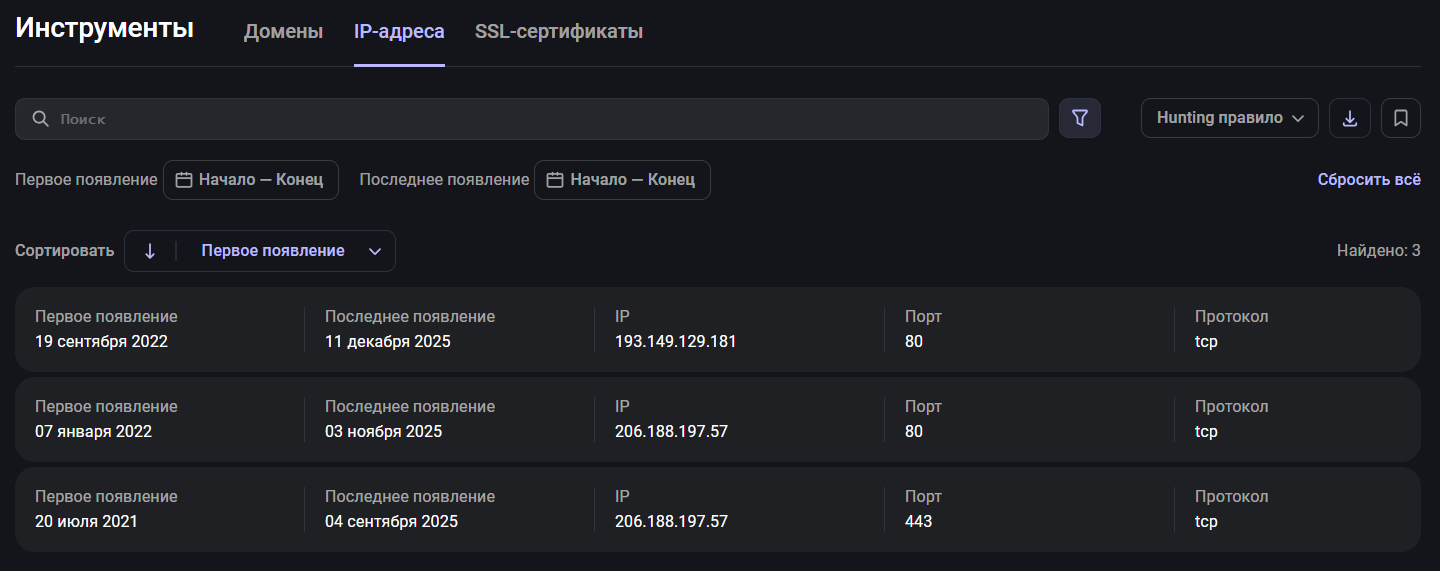
Группа Silent Lynx использовала домен sss[.]qwadx[.]com, связанный с IP:206.188.197[.]57, этот IP связан e-tag с др IP (193.149.129[.]181), неуказанным в статье. Однако этот IP связан с доменом admin.inboxsession[.]info из этой же статьи, что подтверждает факт использования этого Etag конкретной группой.
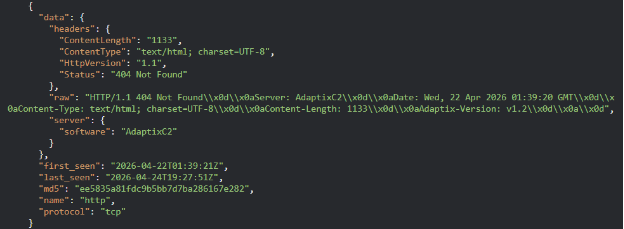
Поиск хостов фреймворка AdaptixC2 — опенсорсный аналог известного Cobalt Strike, который активно стал использоваться в атаках злоумышленников в 2025 году.
Правила на SSL
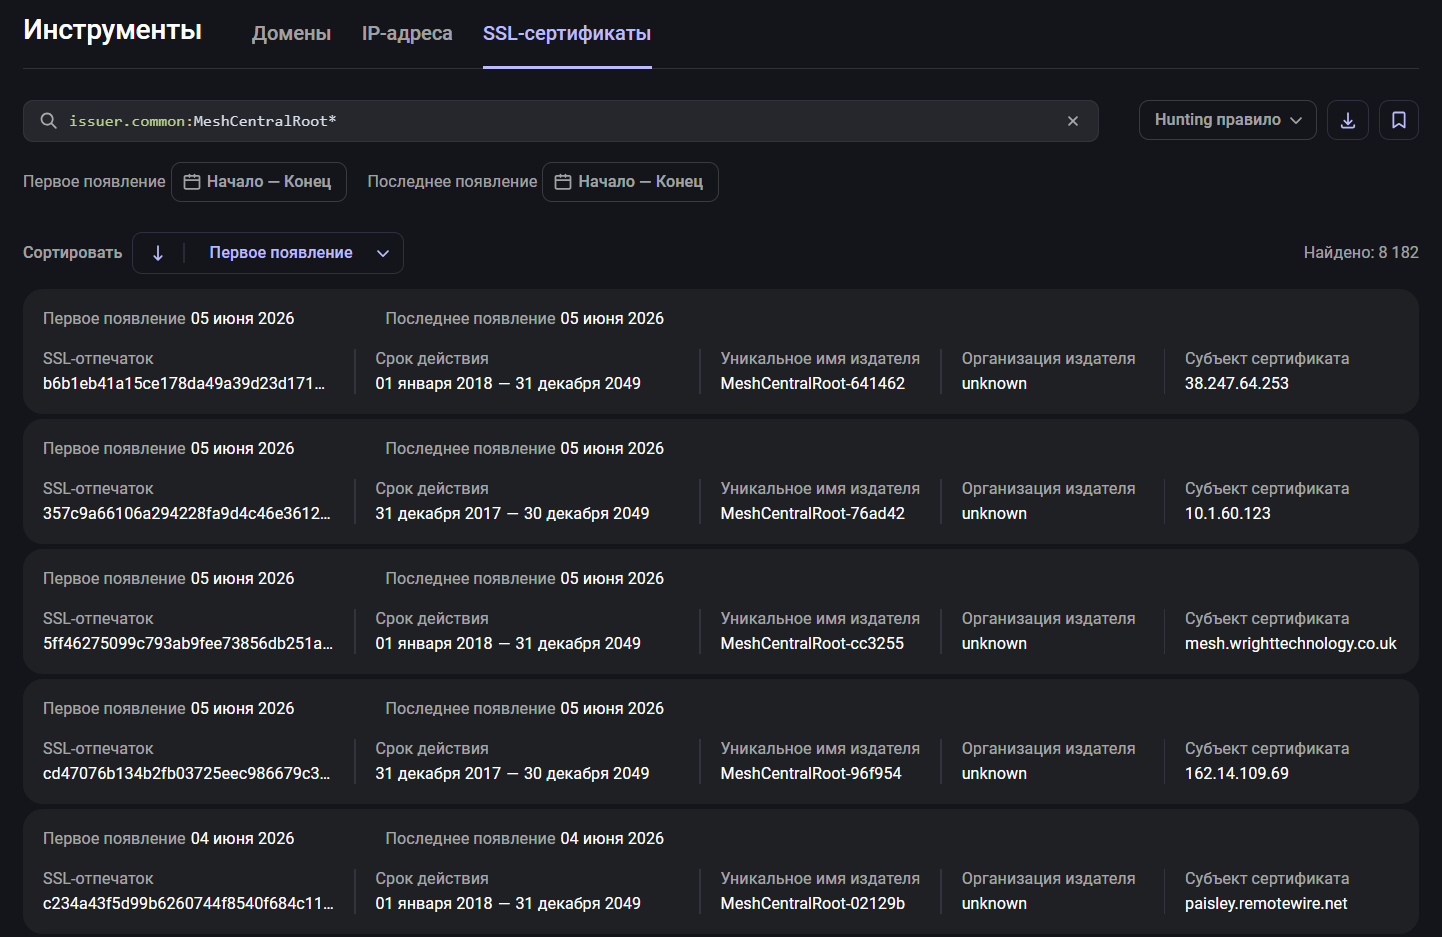
MeshCentral — система с открытым исходным кодом для удалённого управления компьютерами через веб-интерфейс.
Запросом находим SSL-сертификаты, которые связаны с хостами MeshCentral
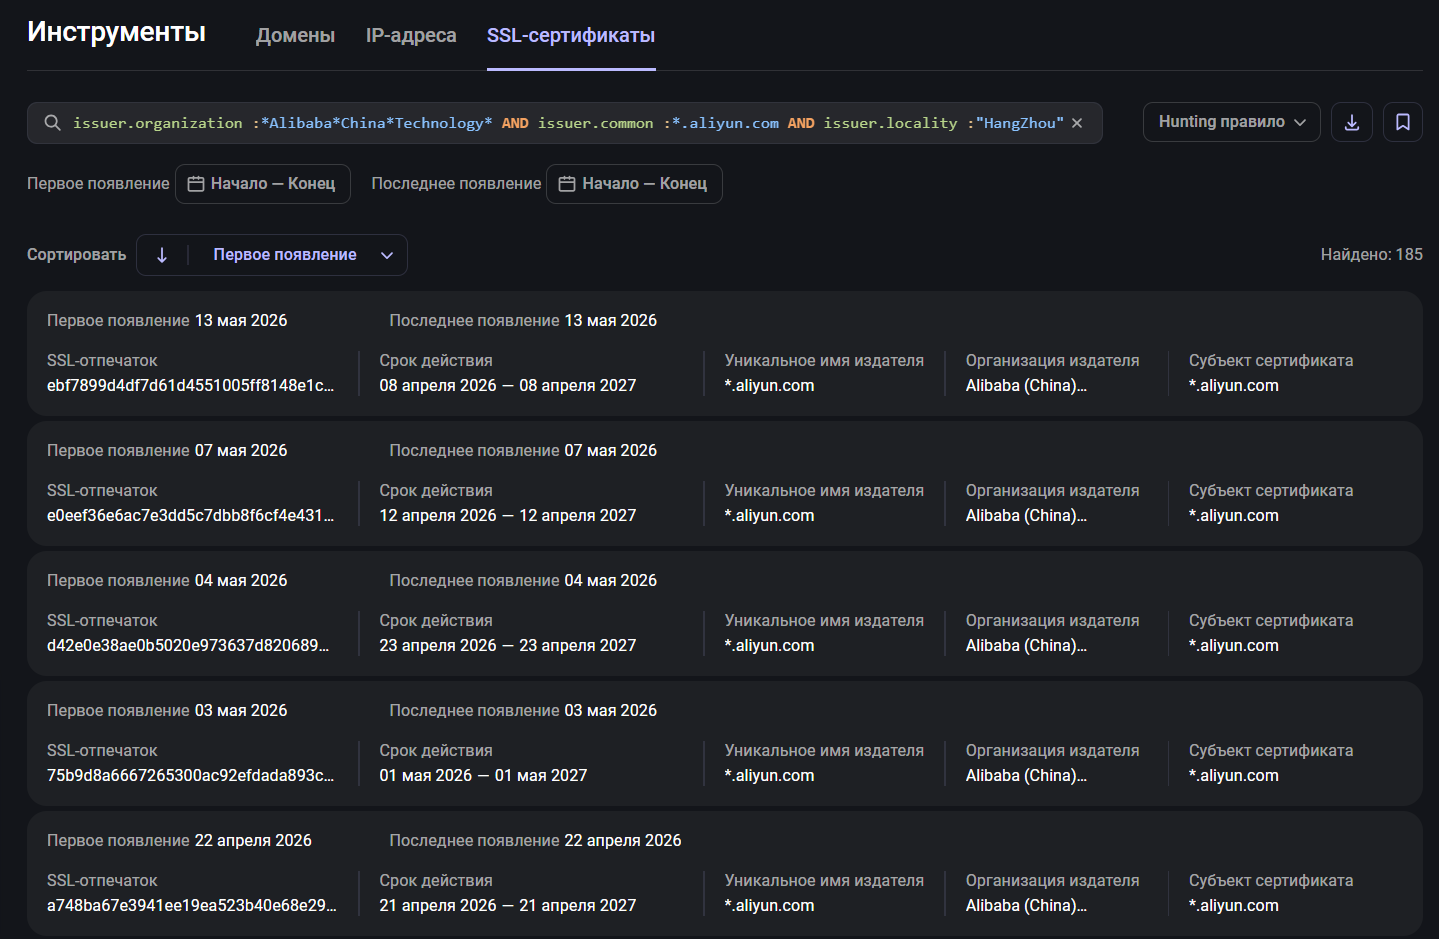
RedGuard — это инструмент с открытым исходным кодом для управления C2 трафиком, предназначенный для маскировки ИБ-команд, проводящих тестирования на проникновения, и усложнения их обнаружения средствами защиты.
Для поиска хостов можно использовать поиск по дефолтным SSL сертификатам, имеющим следующие поля
Группировка Mustang Panda использовала C2 172.81.60[.]97, связанный c SSL-сертификатом, содержащим поля issuer.cn, subject.cn = «mylocalmanager».
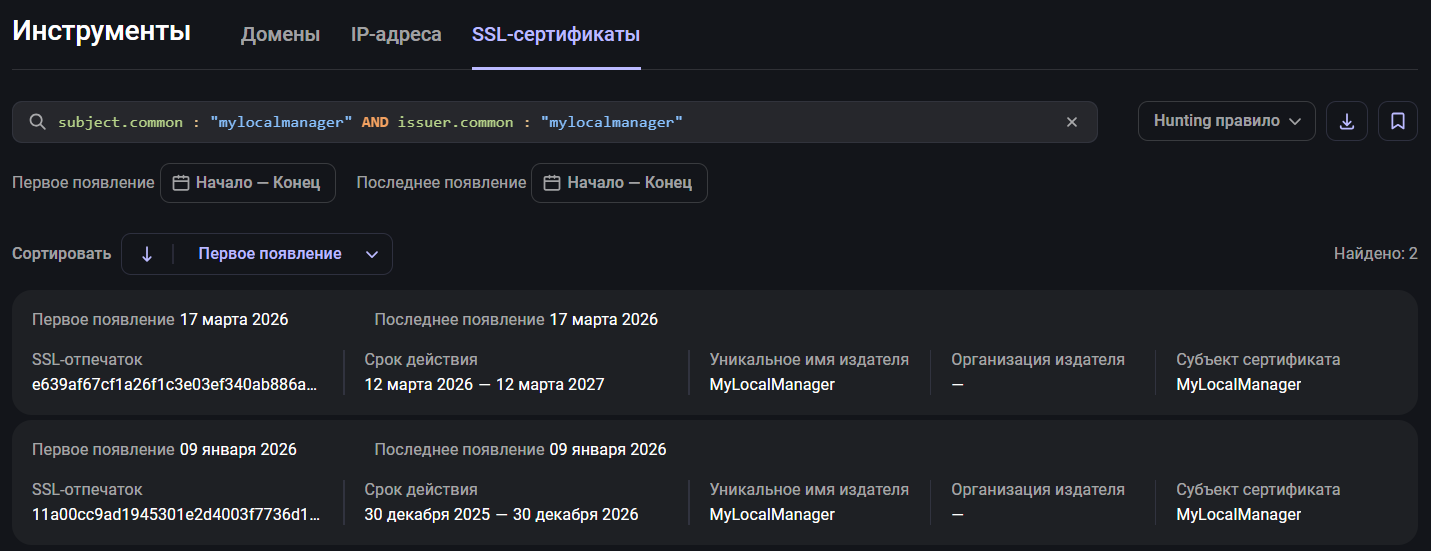
Группа Ghostwriter в течение года использовала SSL с уникальными полями.
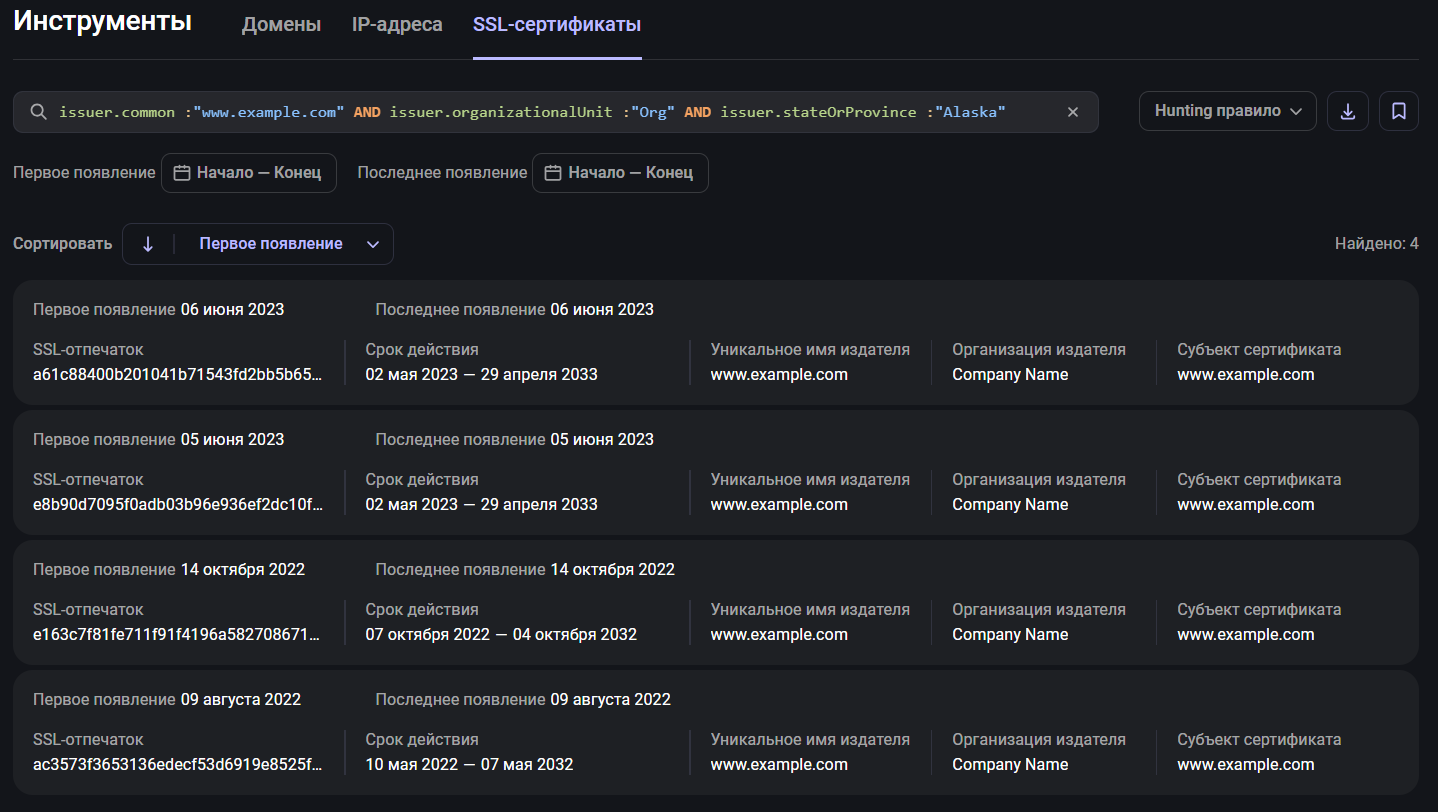
Обогащение данных при исследовании сетевой инфраструктуры
Аналитик исследует вредоносную кампанию с доменами ironshieldsecurity[.]space и primeinfosec[.]space. Они имеют одинаковые NS. По умолчанию Cloudflare старается выдавать одинаковые пары nameserver-ов для всех доменов в рамках одного аккаунта.
Составим правило
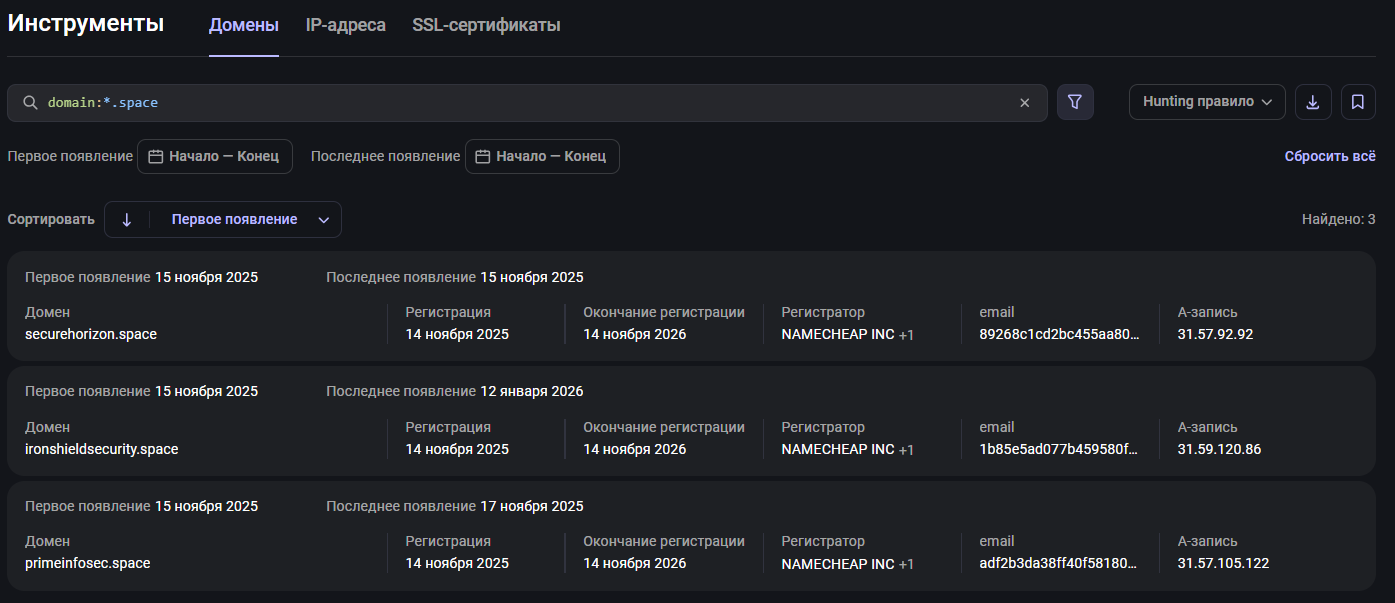
По правилу получаем три домена, два начальных и один дополнительный: securehorizon[.]space — новый домен, публично не раскрывался. Таким образом, мы оставили правило хантинга и нашли новую инфраструктуру, связанную с вредоносной кампанией.
Поиск инфраструктуры, замаскированной под легитимную компанию
Представим, что вы работаете в компании «Greenline» (или по-русски «Зеленая линия»). Ваша задача — отслеживать, если злоумышленники начали проводить атаки от вашего имени.
Для этого вы делаете запрос — выпускал ли кто-то в последнее время SSL-сертификаты, содержащие в своем названии вхождение, схожее с названием вышей компании:
«subject.common: greenline.*»
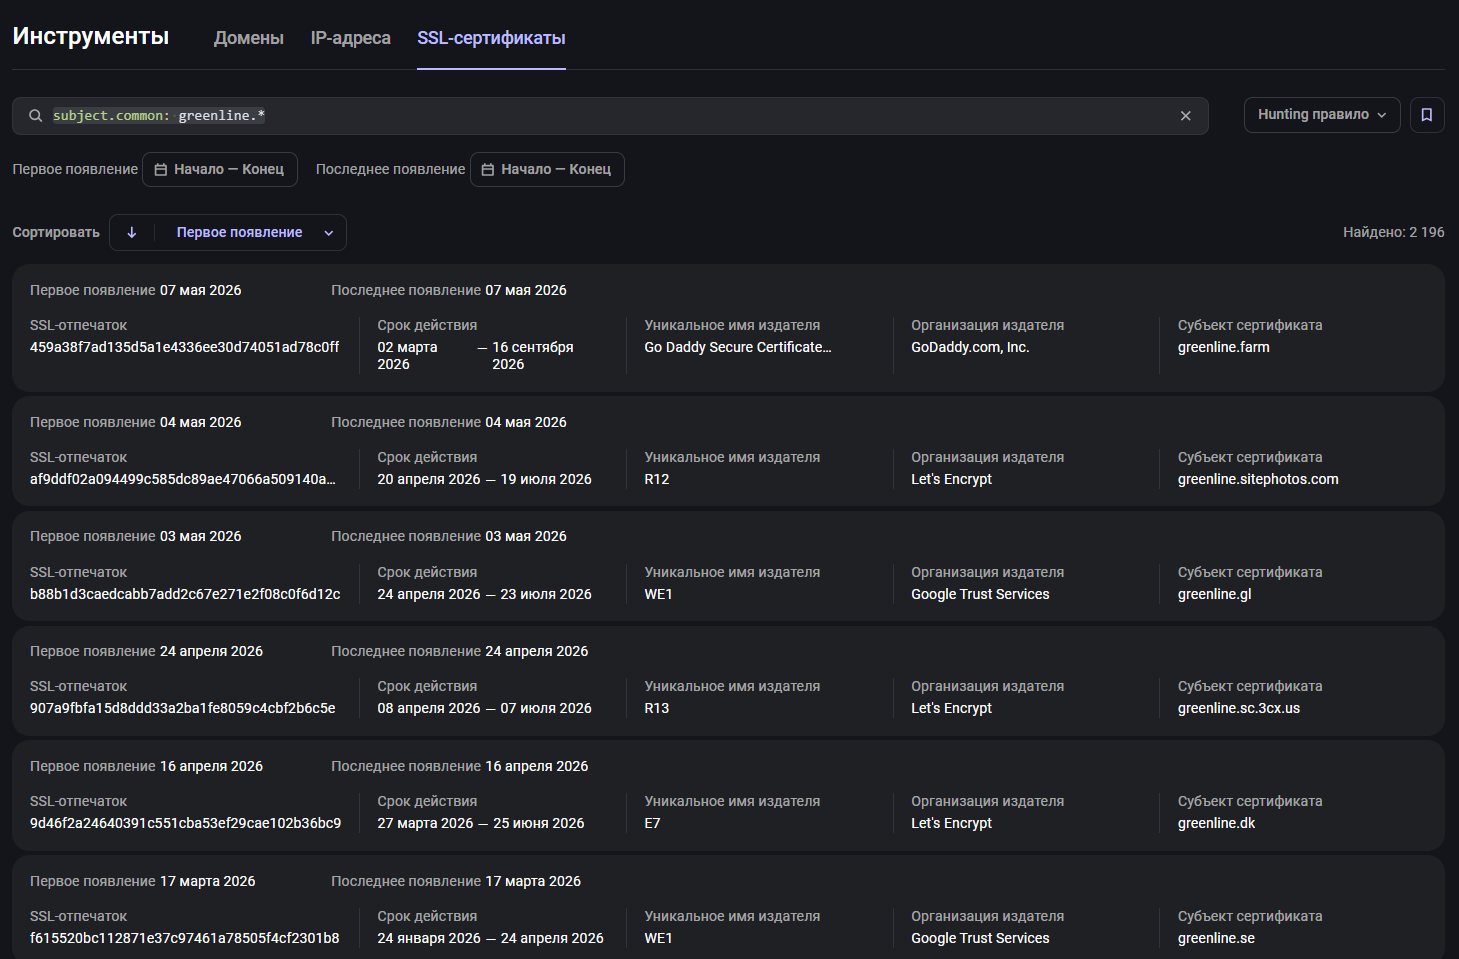
Вы можете увидеть, на каком ресурсе находится SSL-сертификат и кто его выдал.
Подобным же образом можно отслеживать появление схожих доменных имен. Особенно полезно в этом контексте будет составление хантинг-правил.
Заключение
Работа с инфраструктурой злоумышленников редко ограничивается анализом одного домена, IP-адреса или сертификата. Для полноценного расследования важно видеть связи между объектами, изучать их историю и находить признаки, которые помогают выявлять новые элементы атакующей инфраструктуры.
Новый раздел «Инструменты» в F6 Threat Intelligence расширяет возможности работы с данными Графа F6 и позволяет перейти от визуального анализа связей к полноценному поиску и исследованию данных.
Для специалистов SOC, Threat Intelligence, DFIR и антифрод-команд это открывает новые возможности для расследования инцидентов, поиска вредоносной инфраструктуры и выявления скрытых связей между объектами. Как показывают рассмотренные примеры, инструменты поиска и анализа позволяют не только ускорять расследования, но и находить инфраструктуру злоумышленников ещё до того, как она будет использована в атаках.
Таким образом, раздел «Инструменты» становится логичным развитием экосистемы F6 Threat Intelligence, предоставляя специалистам прямой доступ к данным и новые возможности для исследования угроз.


