



Под виртуальным щитом: как НПФ «БУДУЩЕЕ» совместно с F6 обеспечивают защиту данных
Регулярный мониторинг техники, защита электронной почты от мошенников — это лишь малая часть системной стратегии безопасности, которая необходима компаниям для бесперебойной работы. О том, как F6 Managed XDR обеспечивает ее, рассмотрим на примере одного из крупнейших негосударственных фондов «БУДУЩЕЕ».
Актуальные киберугрозы в финансовой сфере
В финансовой сфере компании работают с большим объемом данных. Для их защиты от киберугроз требуется надежная система безопасности.
Ключевые угрозы в отрасли:
- Похищение средств — Одна из основных целей киберпреступников при атаке на финансовые организации.
- Утечки персональных данных — Украденную информацию киберпреступники сливают в сеть или используют для кибератак и мошенничества. Последствия для компании: подрыв доверия клиентов, негативное освещение в СМИ, штрафы за утечку.
Совершенствование навыков мошенников требует усиления киберзащиты: злоумышленники все чаще обмениваются опытом и инструментами, улучшают свои методы с помощью искусственного интеллекта. При недостаточной защищенности кибератака и удар по репутации — лишь вопрос времени.
Команда НПФ «БУДУЩЕЕ» выбрала путь многоуровневой и проактивной защиты, и несколько лет назад обратилась за помощью в F6. Результат этого сотрудничества — надежная защита от современных киберугроз и полный контроль ИТ-инфраструктуры.
Сейчас инвестиции в кибербезопасность требуют значительного внимания со стороны компаний. Атаки злоумышленников могут нанести серьезный ущерб. Компания не может существовать без данных, поэтому мы внедрили систему, которая позволяет их защищать в режиме 24/7, отметили эксперты фонда.
Что нужно было защитить
Негосударственный пенсионный фонд «БУДУЩЕЕ» — один из крупнейших НПФ России. Фонд успешно работает на рынке пенсионных услуг более 10 лет, свои сбережения ему доверили более 8,5 млн человек. В личном кабинете клиенты могут в любое время получить информацию о своих средствах, пополнить пенсионный счет и наблюдать, как увеличиваются накопления.
Для поддержания бесперебойной работы в первую очередь была необходима защита рабочих мест, глубокий контроль за устройствами. Также было важно обеспечить безопасность почты как самого частого вектора атаки. Другой важный аспект защиты — контроль сетевого трафика.
Решить все эти задачи помог F6 Managed Extended Detection and Response.
Выбранное решение — F6 Managed XDR
F6 Managed XDR помогает противостоять программам-шифровальщикам, троянам, шпионам, бэкдорам, вредоносным скриптам и скрытым каналам передачи данных внутри и за пределами защищенного периметра — угрозам, которые могут вывести бизнес из строя.
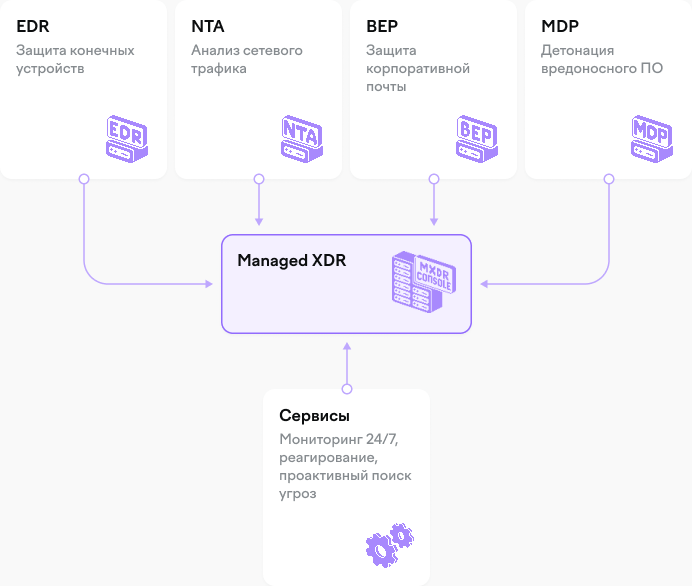
Система Managed XDR позволяет:
- Предотвращать атаку на раннем этапе.
- Определять источник угрозы.
- Оперативно реагировать на угрозы, управляя процессом из единой консоли.
- Автоматизировать защиту от киберугроз, снизить нагрузку на SOC (Security Operation Center).
Система F6 состоит из модулей:
- Защита конечных точек: EDR — Endpoint Detection and Response выявляет вредоносную активность на устройствах, собирает телеметрию и позволяет быстро изолировать зараженный хост.
- Контроль сетевого трафика: NTA — Network Traffic Analysis обнаруживает вредоносную активность, аномалии и скрытые каналы в трафике.
- Проверка входящих писем: BEP — Business Email Protection распознает опасные вложения и блокирует нежелательные письма, обнаруживает сложные методы атаки с помощью компьютерного зрения и искусственного интеллекта.
- Проверка файлов и ссылок: MDP — Malware Detonation Platform анализирует потенциально опасные файлы и ссылки из корпоративной почты, сетевого трафика, рабочих станций. Среда проверки настраивается под конкретную инфраструктуру.
Эксперты НПФ подчеркивают, что система позволяет дополнительно получать информацию о действующих хакерских группировках, об атакующих злоумышленниках по IP-адресам, следить за актуальными киберугрозами. F6 Managed XDR закрывает множество задач, самая основная — это защита конечных точек (ПК, серверы).
Что повлияло на выбор F6:
- многолетний опыт расследования киберпреступлений;
- детальная консультация, оперативное решение вопросов в чате поддержки;
- удобство использования системы;
- гибкость и скорость развертывания решения.
Результаты
Решение от F6 помогает команде НПФ «БУДУЩЕЕ» защитить данные и обеспечить бесперебойную работу: опасные вложения блокируются, вредоносное ПО не допускается к рабочим компьютерам.
Система отлично проявила себя во время киберучений — из внедренных в компании решений только F6 Managed XDR обнаружил вредоносные вложения и среагировал на фишинговую рассылку.
Эксперты фонда отметили, что за три года система стала привычной, большую роль в этом сыграло удобство использования. НПФ часто применяет дополнительный функционал для Threat Hunting: например, следит за сетевыми обращениями к оборудованию фонда, проверяет незнакомый IP и определяет, является ли он опасным. Также эксперты фонда оперативно получают информацию по почтовым доменам.
Дополнительно в НПФ отмечают уровень поддержки от F6: большинство вопросов быстро решается в рамках чата, специалисты компании всегда помогают в нестандартных ситуациях.


