



Что такое Red Teaming и чем это отличается от обычного пентеста?
Узнайте, чем Red Teaming отличается от пентеста. Глубокий анализ методов кибербезопасности, их целей и применения для защиты вашей организации от современных киберугроз.
За последние годы характер киберугроз существенно изменился. Если раньше большинство атак строилось на эксплуатации точечных технических уязвимостей, то сегодня злоумышленники все чаще проводят многоэтапные, тщательно спланированные кампании, комбинируя различные техники проникновения, методы социальной инженерии, компрометацию учетных записей, ошибки в бизнес-процессах и недостатки средств защиты. Последствия измеряются не только финансовыми потерями. По данным аналитиков, в 2025 году суммарный объем опубликованных баз данных российских компаний превысил 800 миллионов записей, содержащих персональную информацию граждан. Большинство подобных инцидентов становятся возможными не из-за одной уязвимости, а вследствие совокупности нескольких, на первый взгляд незначительных, недостатков в людях, процессах и технологиях.
В современных условиях традиционного подхода, основанного лишь на поиске уязвимостей, становится недостаточно для объективной оценки реальной киберустойчивости организации. Важно понимать, способна ли она обнаружить атакующего до того, как будет получен доступ к критически важным данным или ключевым бизнес-процессам. Наряду с классическим пентестом всё чаще используется ред тиминг. Оба метода относятся к тестированию защищенности, однако решают принципиально разные задачи.
Что такое Red Teaming
Red Teaming — это комплексная имитация кибератаки, максимально приближенная к действиям злоумышленника. Такой подход даёт возможность не только определить потенциальные пути компрометации организации, но и проверить способность своевременно обнаружить, анализировать и предотвратить вторжения, а также выявить слабые места на стыке сотрудников, бизнес-процессов и технических средств защиты информации.
Во время проекта специалисты используют те же тактики и техники, что и реальные атакующие. Жизненный цикл в формате Red Teaming выстраивается по логике классической модели Cyber Kill Chain:
- Разведка: сбор как можно большего количества информации о цели — данные из открытых и закрытых источников, включая сведения о людях, технологиях и окружении;
- Вооружение: формирование плана и определение основных операций для достижения цели, подготовка инструментов и полезной нагрузки под выявленные особенности IT-среды;
- Доставка: попытка получить первоначальный доступ через фишинг, эксплуатацию уязвимости на периметре или иной вектор, а также определение наилучших условий для дальнейшей эксплуатации;
- Эксплуатация: использование обнаруженных недостатков для реализации первичного проникновения в систему, прокладывая путь к этапу получения управления;
- Закрепление: обеспечение устойчивого присутствия в корпоративной сети;
- Управление и контроль: организация скрытого канала для дальнейших решений, переход от изначально скомпрометированных систем к более уязвимым или высокоценным, непрерывное повторное использование любой возможности расширения доступа;
- Достижение цели: перемещение между сегментами сети к целевым системам, получение доступа к ранее согласованным критичным активам.
При этом команда действует максимально скрытно. Успех во многом определяется тем, насколько долго специалисты смогут оставаться незамеченными средствами защиты и командой безопасности.
Фактически ред тиминг проверяет не отдельную информационную систему, а способность всей организации противостоять кампании злоумышленников. Оценивается эффективность процессов мониторинга, обнаружения и реагирования, корректность настроек средств защиты, взаимодействие ИБ и ИТ, а также готовность сотрудников противостоять методам социальной инженерии.
Для руководителей ценность такого подхода заключается в том, что результаты позволяют узнать не только, где находятся уязвимости, но и получить ответ на более важный вопрос: «какова вероятность того, что компания сможет остановить проникновение до того, как оно приведёт к утечке данных, остановке бизнес-процессов или финансовым потерям?»
Что такое пентест
Пентест (penetration testing) — это контролируемое тестирование защищённости информационных систем, направленное на поиск технических уязвимостей и подтверждение возможности их эксплуатации. Объектом проверки могут быть корпоративная сеть, облачная инфраструктура, внешние сервисы, отдельные элементы ИТ-ландшафта, а также веб-приложения и мобильные приложения — хотя для последних двух категорий часто более эффективным по соотношению трудозатрат и глубины результата форматом становится детальный анализ защищённости приложений. Границы пентеста, как правило, привязаны к конкретному объекту: например, к корпоративной сети из определённого набора сегментов и узлов.
Пентест позволяет получить ответы на несколько ключевых вопросов:
- какие уязвимости присутствуют в сетевом контуре;
- насколько они критичны для бизнеса;
- можно ли объединить обнаруженные уязвимости в цепочку атаки и тем самым реализовать вектор проникновения к критичной системе или сервису;
- какие меры необходимо принять для снижения рисков.
Поэтому регулярное проведение пентестов остается одним из базовых элементов зрелой программы управления информационной безопасностью. Более того, большинство проектов Red Teaming целесообразно проводить уже после устранения критических технических уязвимостей, выявленных в ходе пентеста, и при условии, что в компании уже есть базовые средства защиты и команда мониторинга, собственная или внешняя. В противном случае Red Team, скорее всего, воспользуется очевидными недостатками, а отсутствие мониторинга не позволит заметить ни менее заметные точки проникновения, ни, например, фишинговую кампанию против сотрудников. В результате бизнес не получит объективной оценки эффективности своих процессов обнаружения и реагирования.
Пентест vs Red Teaming: в чем принципиальная разница
Вопрос «пентест vs Red Teaming» возникает практически в каждой организации, которая начинает системно развивать направление информационной безопасности. Они решают разные бизнес-задачи и не являются взаимозаменяемыми.
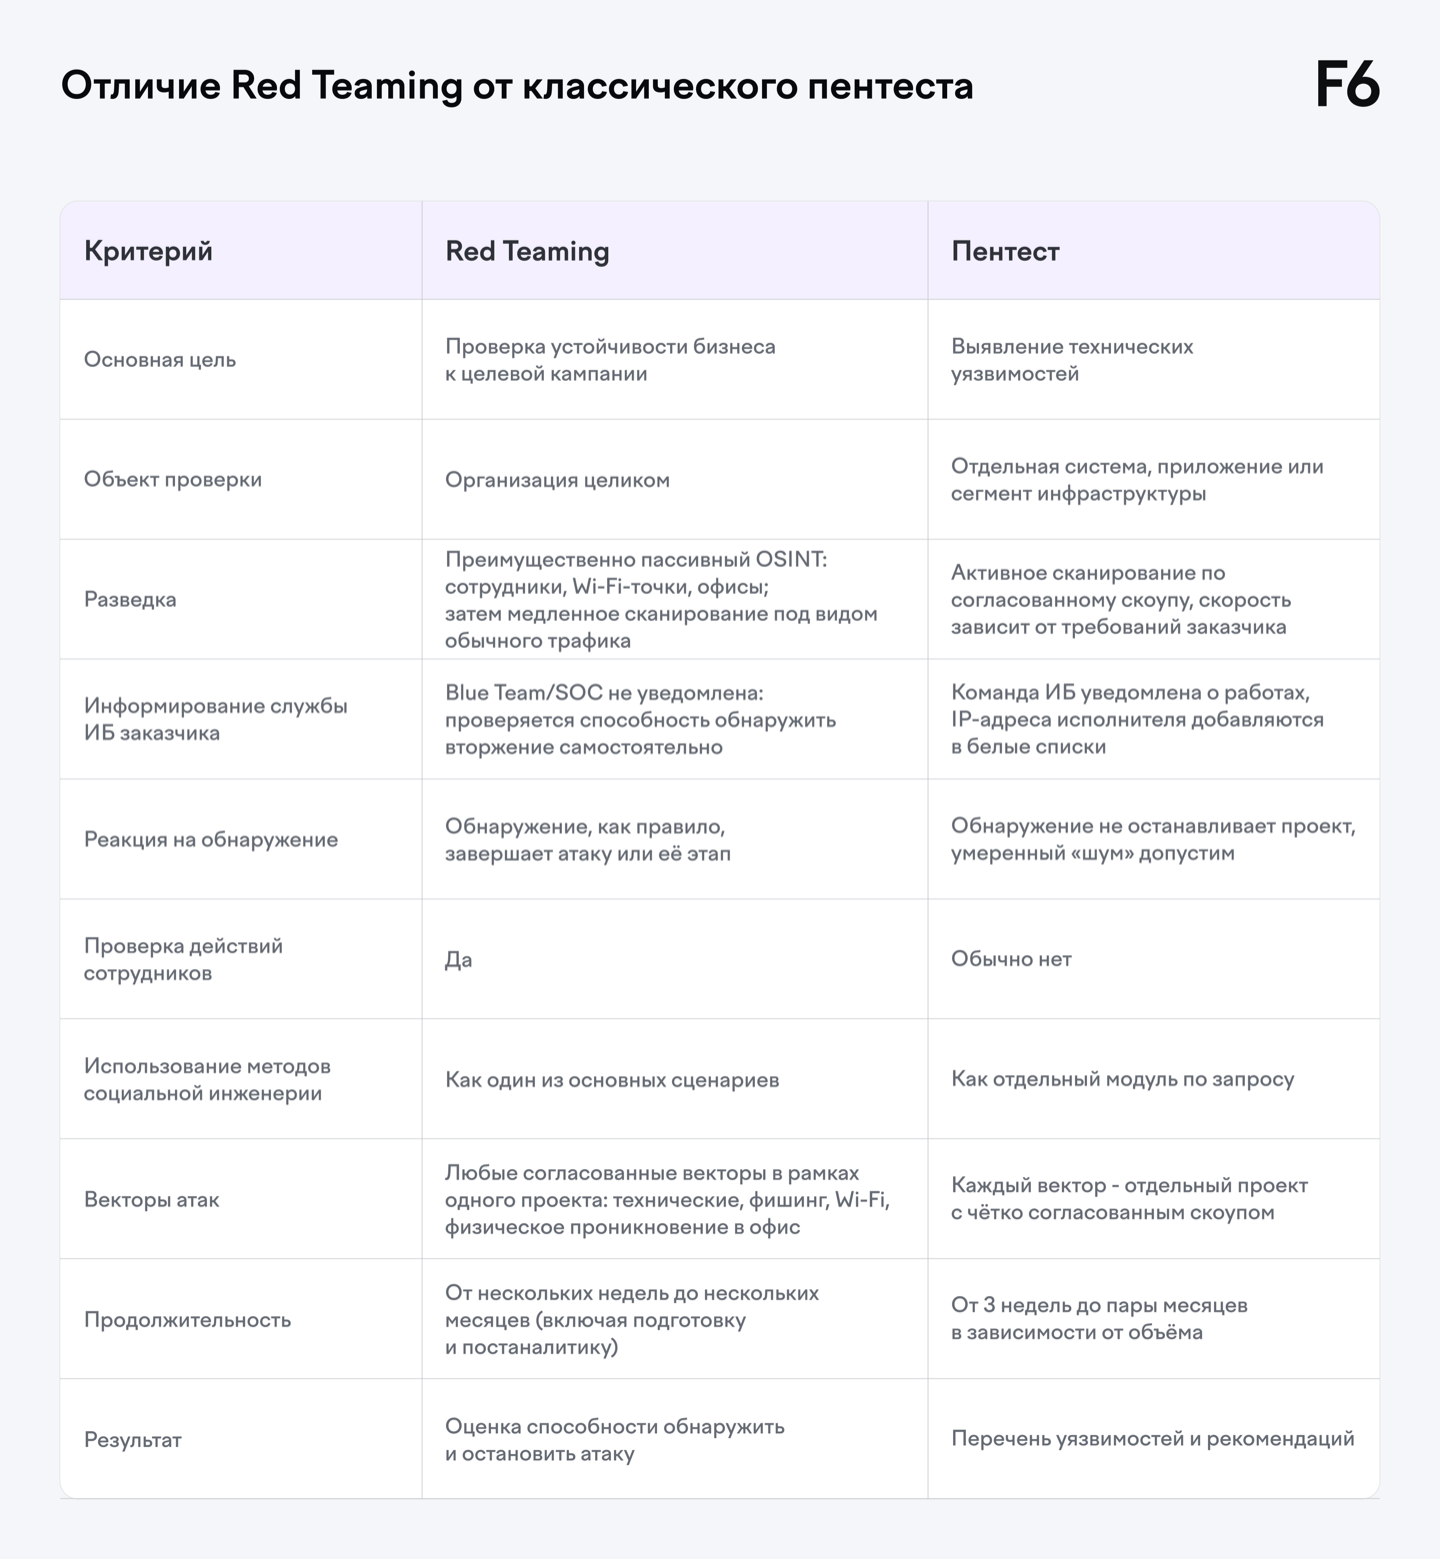
В обоих случаях обнаруженные уязвимости объединяются в цепочки для построения атаки и достижения поставленной цели: разница не в самом принципе работы с уязвимостями, а в ширине скоупа и требованиях к скрытности. В пентесте команда может действовать быстро и относительно заметно, поскольку активность согласована со службой ИБ заказчика, и само обнаружение не прерывает проект. Если пентест ограничен внешним периметром, то после успешного проникновения в корпоративную сеть работы, как правило, останавливаются на этом этапе и фиксируются как успешный результат: продолжение атаки внутри возможно, только если это отдельно согласовано в рамках комплексного пентеста внешнего и внутреннего периметра. В Red Teaming команда, получив первоначальный доступ, продолжает действовать: закрепляется в инфраструктуре, повышает привилегии, перемещается между сегментами сети и пытается достичь заранее согласованной цели, стараясь оставаться незамеченной как можно дольше.
Такой подход позволяет оценить не отдельные средства защиты, а всю цепочку обнаружения и реагирования: от работы систем мониторинга до действий SOC, ИТ-службы и владельцев бизнес-процессов.
Рекомендация: если задача найти и устранить технические уязвимости, стоит начать с анализа защищённости инфраструктуры специалистами F6. Если необходимо проверить устойчивость организации к действиям настоящего противника, логичным следующим этапом станет сервис «Red Teaming».
Почему Red Teaming становится частью стратегии киберустойчивости
Сегодня успешная атака редко строится вокруг одной критической уязвимости. Как показывает практика реагирования на инциденты, злоумышленники используют комбинацию нескольких техник: компрометацию учетных записей, эксплуатацию уязвимостей, методы социальной инженерии и легитимные инструменты администрирования, чтобы как можно дольше оставаться незамеченными.
Эту тенденцию подтверждают исследования F6. По итогам 2025 года аналитики компании зафиксировали 27 прогосударственных APT-групп, атаковавших организации в России и странах СНГ, а число атак с использованием программ-вымогателей выросло на 15% по сравнению с предыдущим годом. При этом в ряде инцидентов целью злоумышленников был уже не выкуп, а максимальный ущерб цифровой структуре.
Цифры демонстрируют, что для бизнеса уже недостаточно периодически проводить аудит инфраструктуры. Необходимо понимать, насколько эффективно организация способна выявить сложную многоэтапную атаку, пока она не привела к утечке данных, простою сервисов или финансовым потерям. Наиболее полную имитацию кибератак такого масштаба сегодня может дать только формат Red Teaming.
Как проходит Red Teaming
Проект строится вокруг нескольких сценариев и нескольких заранее определённых бизнес-целей. Как и в пентесте, цели проверки формулируются совместно с заказчиком до начала, но в Red Teaming эти цели описываются на уровне бизнес-рисков, а не отдельных технических систем: это может быть получение доступа к конфиденциальным данным, компрометация корпоративной почты руководства или проникновение в критически важные информационные системы. После определения целей специалисты моделируют шаги противника, используя актуальные тактики, техники и процедуры, характерные для современных киберпреступных группировок. При разработке сценариев учитываются особенности корпоративной среды организации, отраслевые риски и данные Threat Intelligence.
В отличие от пентеста, специалисты ред тим не стремятся продемонстрировать все обнаруженные недостатки защиты. Их задача: действовать максимально незаметно, имитируя злоумышленников. Такой подход позволяет объективно оценить способность выявлять сложные сценарии.
Что получает бизнес по итогам Red Teaming
Главный результат: однозначный ответ, сможет ли компания предотвратить серьёзный инцидент или нет. Это не список уязвимостей, а оценка боеготовности.
Станет понятным:
- В отчёте фиксируются временные метки всех действий ред тим и отметки о срабатывании средств защиты и реакции команды безопасности, если они произошли. По разнице между этими метками можно оценить, сколько времени атакующий потенциально мог оставаться незамеченным внутри сетевого контура.
- Насколько эффективны ваши сотрудники, SOC и ИТ-службы — выявляют ли они нестандартные шаги, правильно ли реагируют.
- Какие именно пробелы в техническом периметре и процессах делают возможным атакующему достичь критичных активов, даже если все «заплатки» стоят на месте.
Самое ценное: получение приоритетного плана развития ИБ, основанного не на теоретических рисках, а на том, что на самом деле сработало против компании в бою.
- Для CISO: информация о недостатках, связанных с людьми и процессами, которая помогает скорректировать обучение сотрудников и внутренние процедуры.
- Для команды ИБ: подробный разбор «слепых зон»: какие методы сработали и какие индикаторы компрометации стоит научиться замечать.
- Для бизнеса: отчёт, который подсвечивает риски, связанные с атаками на ключевые информационные активы.
Почему зрелые компании используют оба подхода
Наиболее эффективная стратегия строится не на выборе между пентестом и ред тимингом, а на их последовательном применении. Эти подходы решают разные задачи и применяются последовательно: сначала устраняются технические уязвимости, затем проверятся устойчивость процессов и средств защиты к реалистичным сценариям атак. Такой цикл позволяет поддерживать высокий уровень киберустойчивости по мере развития инфраструктуры и изменения ландшафта угроз.
Заключение
Пентест помогает своевременно выявлять и устранять технические недостатки инфраструктуры, а ред тиминг позволяет проверить устойчивость к действиям противника и объективно оценить эффективность всей системы защиты. Такой подход дает руководству не просто перечень технических проблем, а оценку рисков для бизнеса и выбор эффективных мер защиты.
Практика расследований F6 показывает, что успешные атаки редко становятся следствием одной критической уязвимости. Чаще злоумышленники используют комбинацию технических недостатков, компрометации учетных записей и человеческого фактора. Поэтому оценка киберустойчивости сегодня требует комплексного подхода, сочетающего регулярный анализ защищённости и моделирование активности преступников.


