



В списке входящих: 21% почтовых угроз в 2026 году приходится на промышленность
Компания F6, ведущий разработчик технологий для борьбы с киберпреступностью, представила результаты исследования почтовых угроз за первое полугодие 2026 года на основе данных облачной системы защиты корпоративной почты F6 Business Email Protection (BEP). С 1 января по 30 июня BEP проанализировал около 1,5 млрд корпоративных сообщений, выявив 24,8 млн нежелательных и 196 тыс. вредоносных писем — со спамом, фишингом, подделкой отправителя, доставкой ВПО. В среднем система обнаруживала одно вредоносное письмо примерно каждые 80 секунд, или 1 086 таких сообщений ежедневно. Промышленность, как показало исследование, стала наиболее атакуемой отраслью, а злоумышленники все чаще маскируют свои вредоносные рассылки под привычные бизнес-процессы.
Промышленность — главная цель
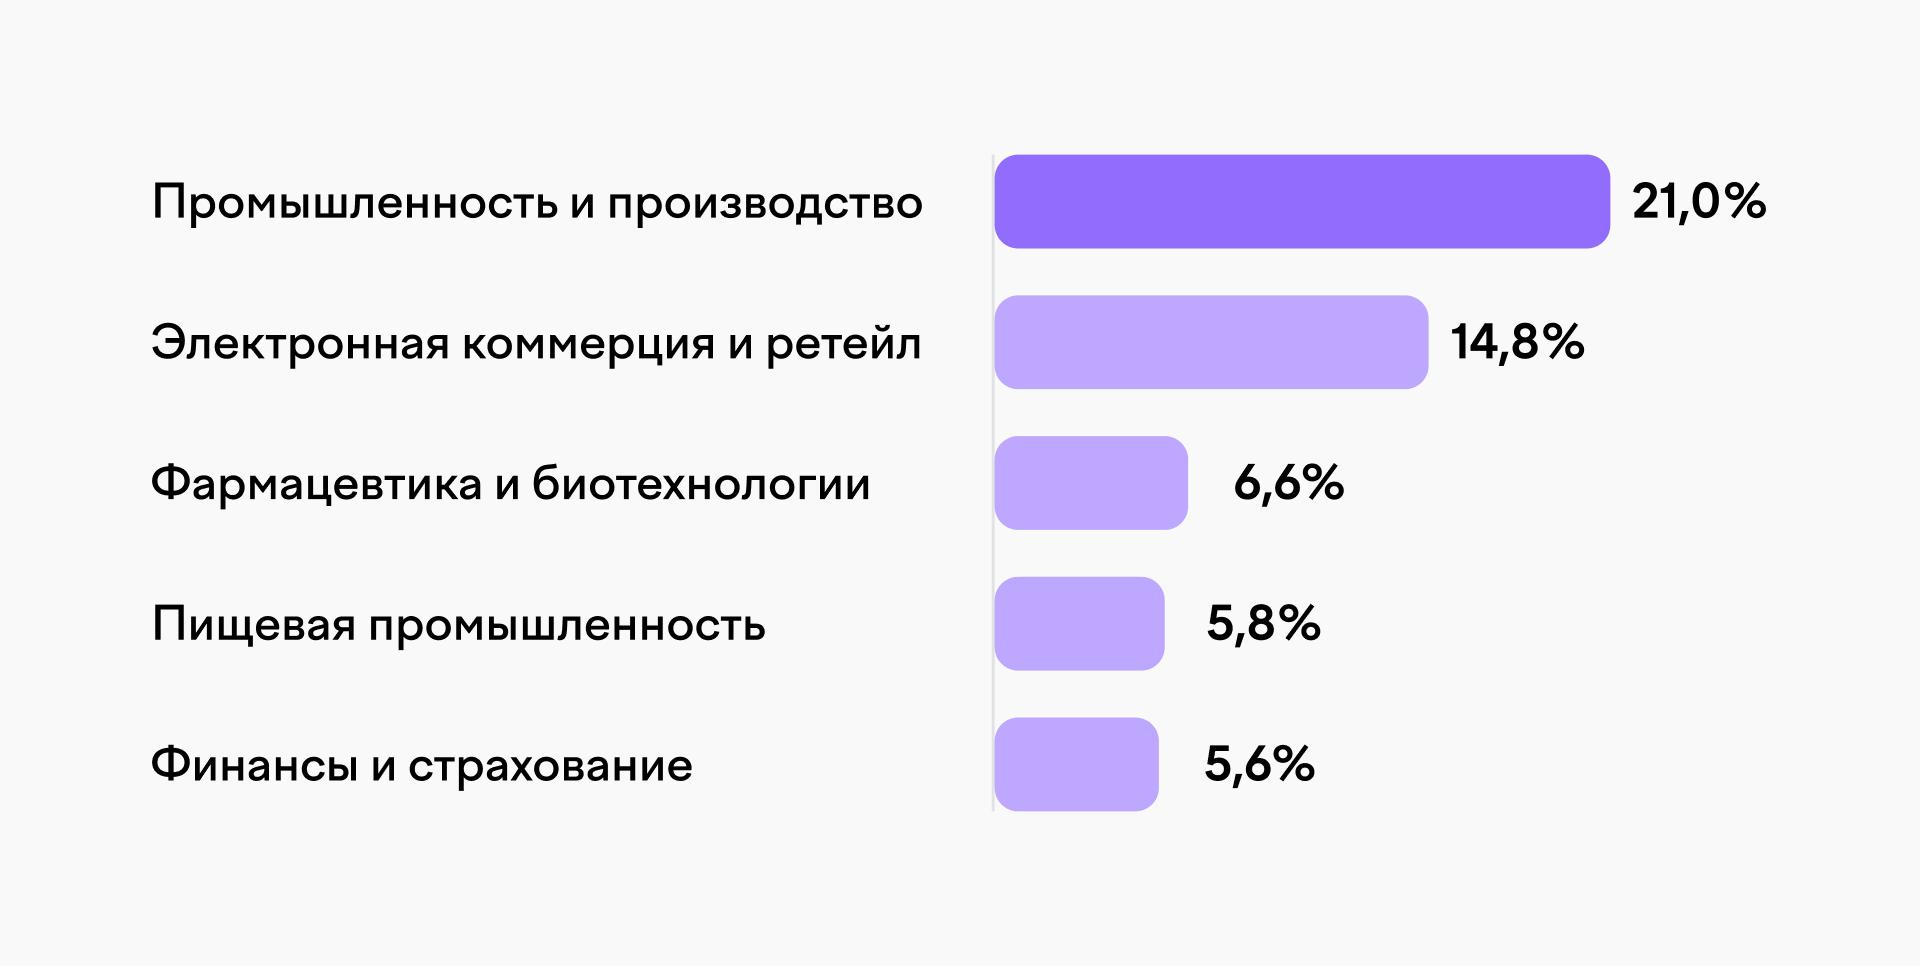
Исследование специалистов F6 показывает, что наибольшая доля вредоносной активности в корпоративной почте пришлась на предприятия промышленности и сферы производства (21%). Далее следуют электронная коммерция и ретейл (14,8%), фармацевтика (6,6%), пищевая промышленность (5,8%), а также финансовый сектор (5,6%). При этом почти половина вредоносной активности (46,2%) распределилась между другими отраслями, что подтверждает: атаки не ограничиваются отдельными сегментами экономики.
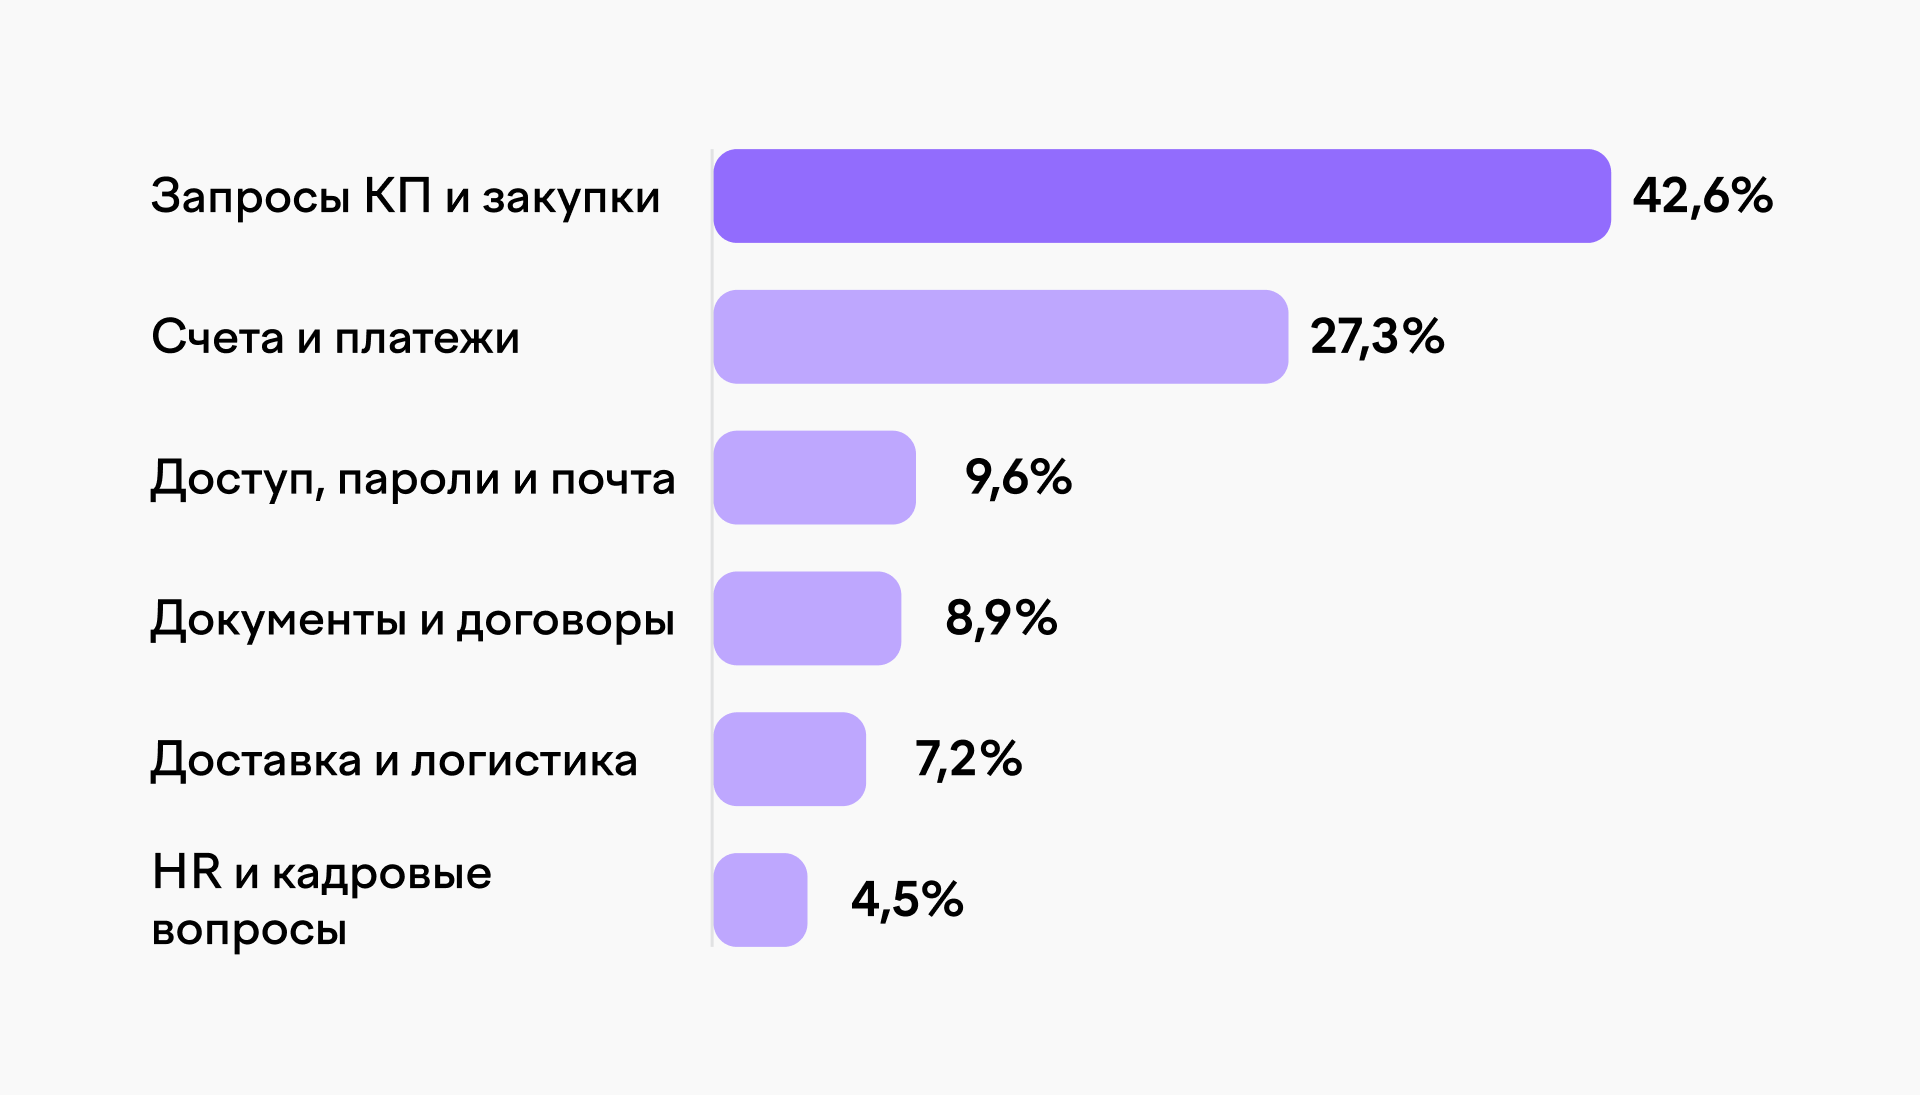
При этом почтовые атаки становятся все менее заметными для пользователя, поскольку злоумышленники используют реальные рабочие сценарии. Почти 70% тематических групп вредоносных писем были связаны с закупками, коммерческими предложениями, счетами и платежами. Именно такие темы вызывают меньше подозрений и соответствуют ежедневной работе сотрудников. Поскольку общие ящики info@, support@ и orders@ есть у большинства организаций, злоумышленники часто включали их в свои рассылки. Так, в выборке на info@ пришлось 12,8% вредоносных писем.
Кроме того, в течение полугодия специалисты F6 фиксировали кампании, в которых использовались уведомления о компрометации электронной подписи, сообщения о подозрительных входах в аккаунт, а также письма, переводящие атаку из электронной почты в телефонный канал через мошеннические колл-центры. Активно используется и геополитическая повестка: в апреле группа PhantomCore рассылала письма якобы от имени МИД России: внутри была PDF-приманка с вредоносной программой.
Откуда и когда ждать нежелательных писем
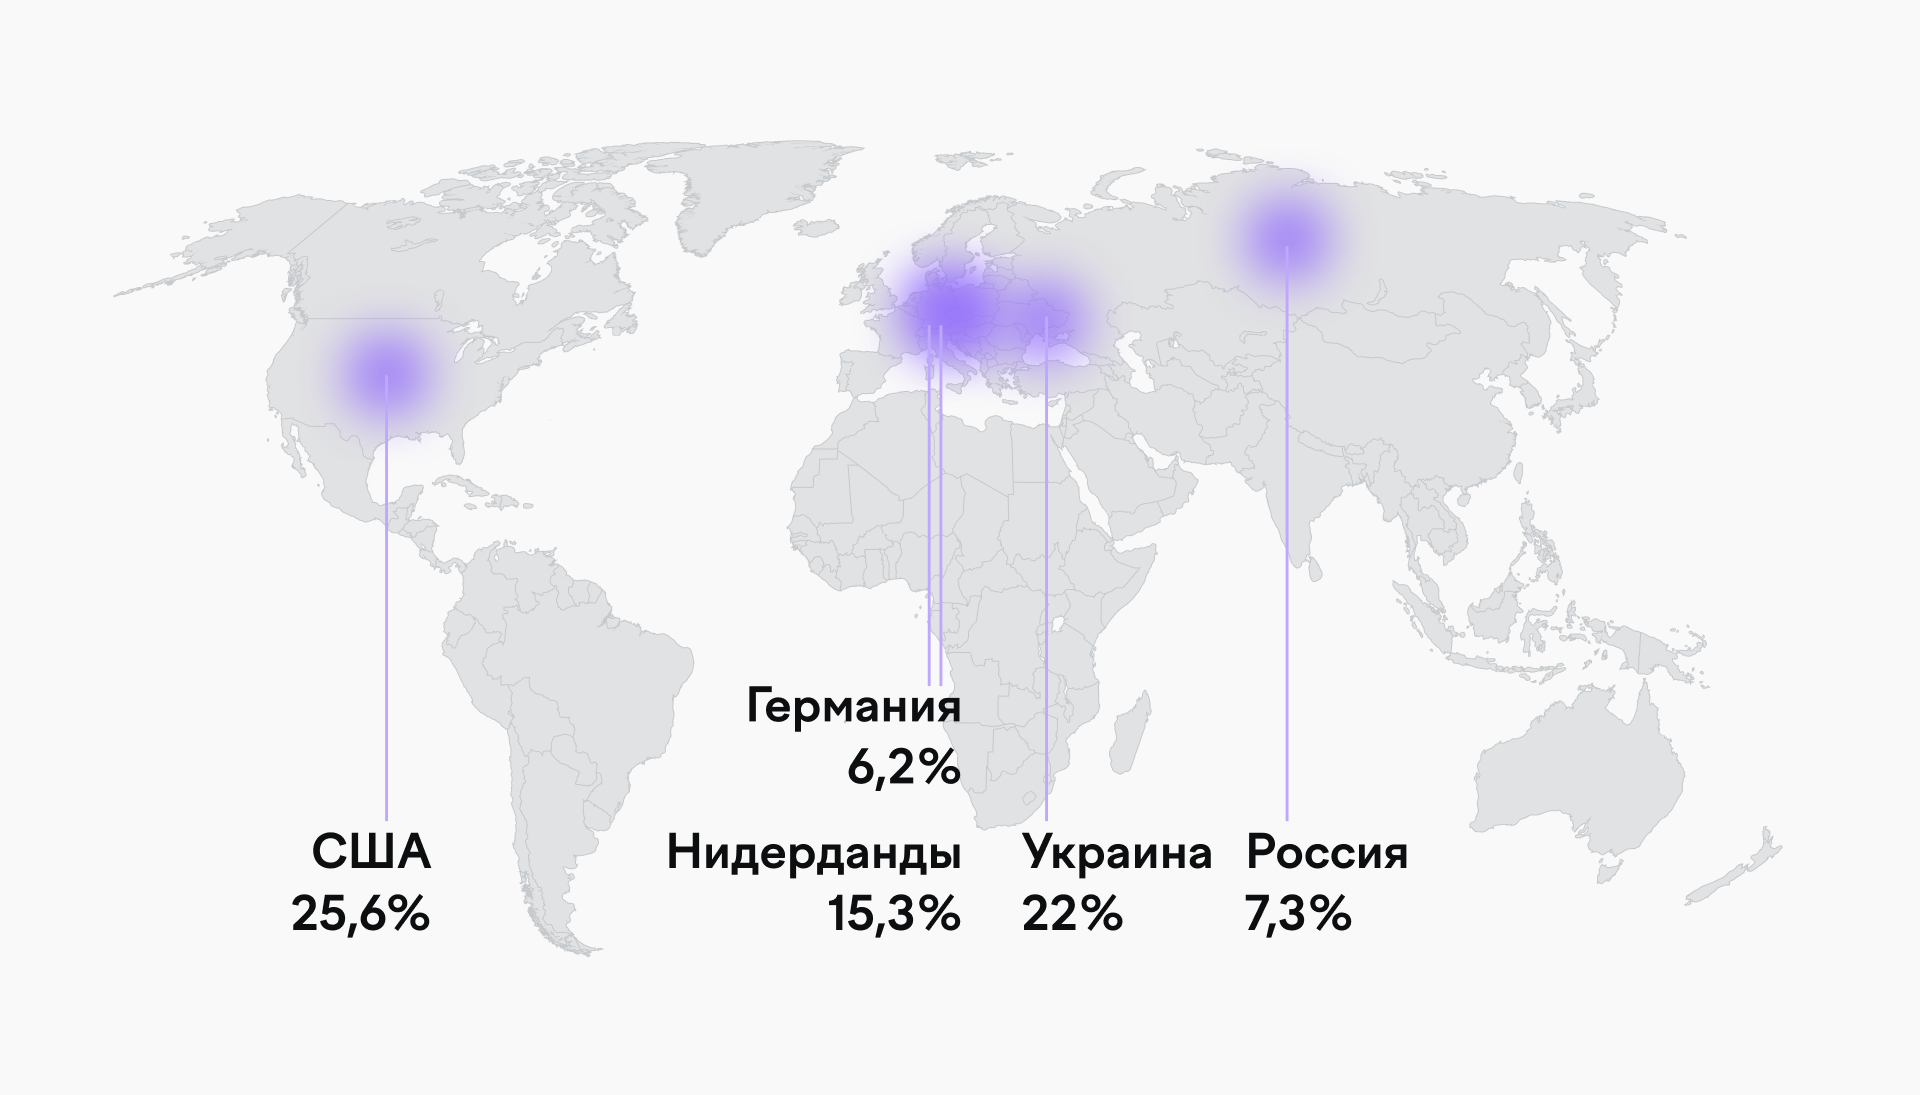
Наиболее часто инфраструктура, через которую распространялись вредоносные письма, размещалась в США (25,6%), Украине (22%) и Нидерландах (15,3%). На эти три страны пришлось 62,9% известной инфраструктуры рассылок, а на первую пятерку — 76,5%. Исследователи подчеркивают, что речь идет именно о местонахождении серверной инфраструктуры, а не самих злоумышленников.
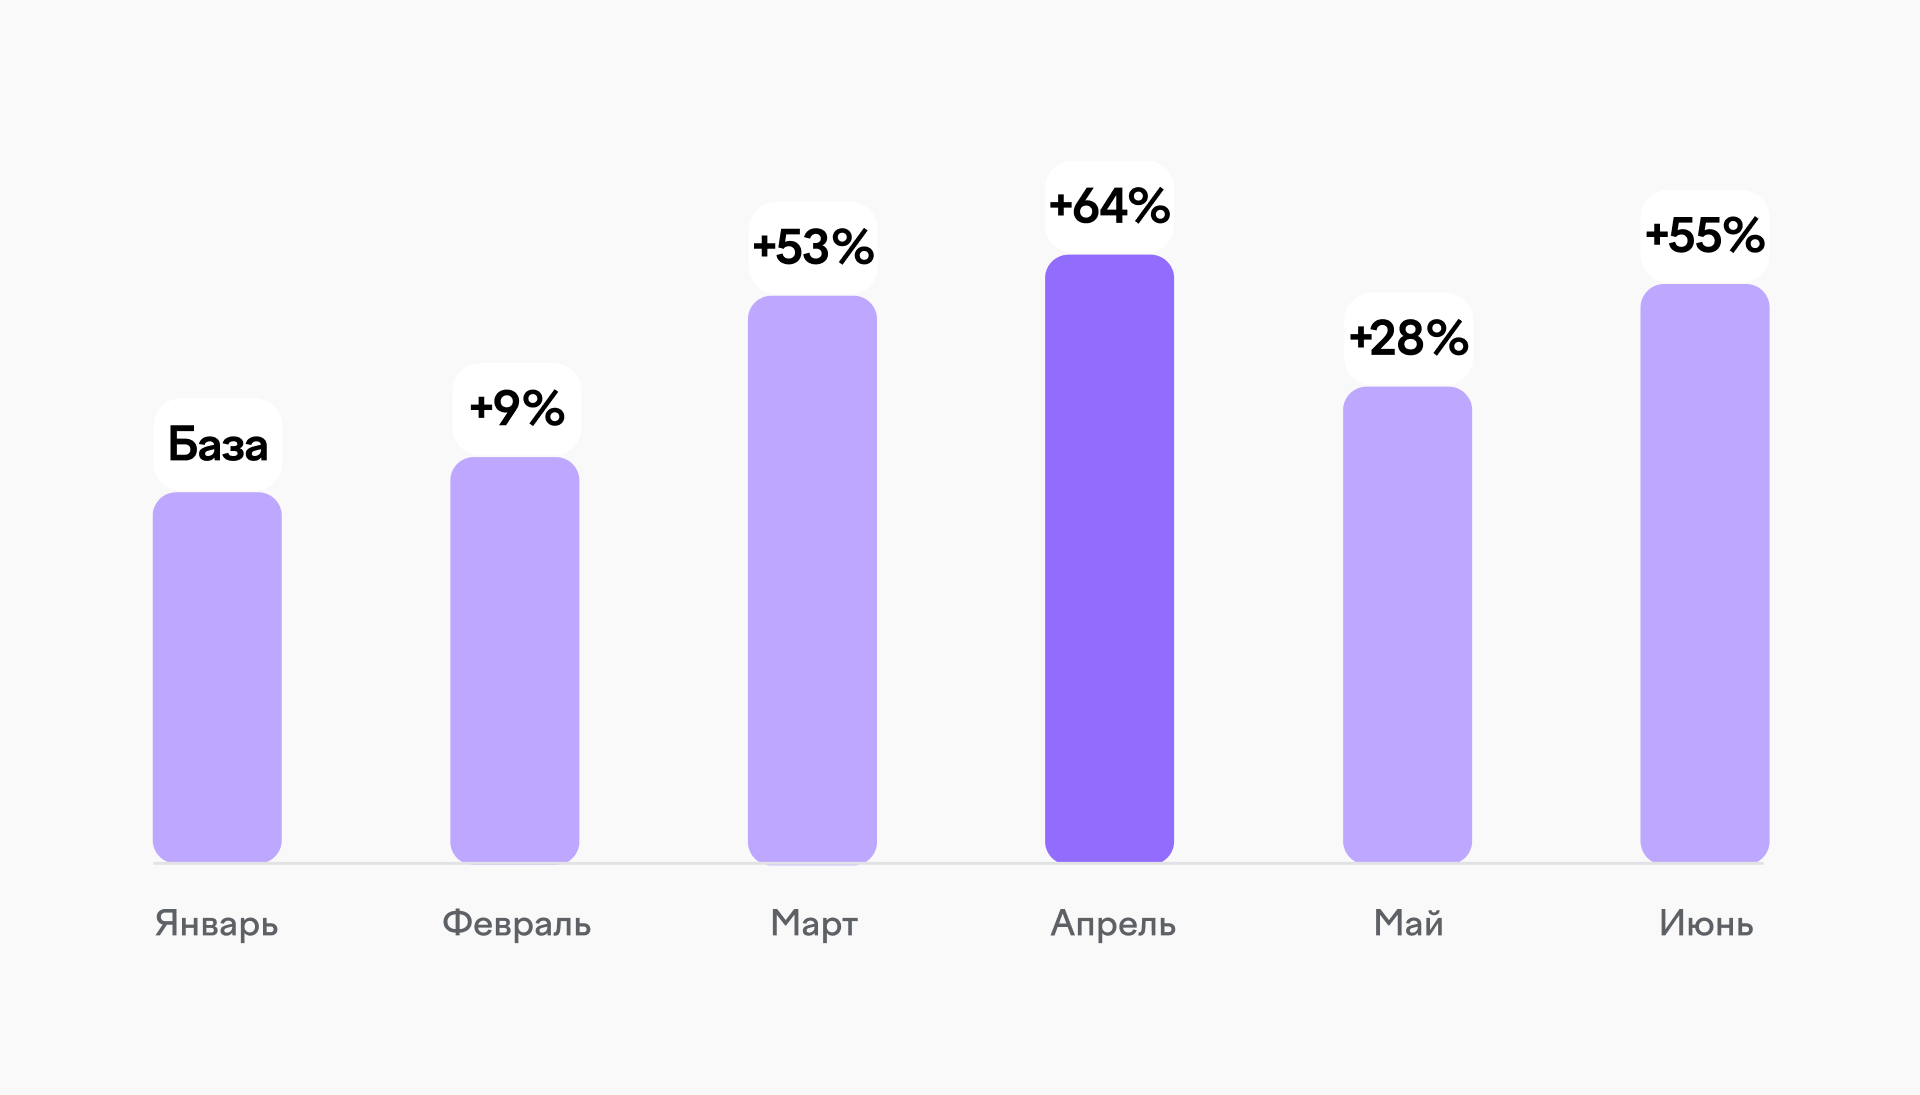
Максимальная активность вредоносных рассылок пришлась на апрель: объем вредоносной почты оказался на 64% выше, чем в январе. После снижения в мае уже в июне количество атак вновь выросло и превысило январский уровень на 55%. Практически все недельные пики активности приходились на рабочие дни — 96% рассылок фиксировались с понедельника по четверг, а большинство — в рабочие часы, когда сотрудники наиболее активно работают с корпоративной почтой.
Вредонос в архиве и по ссылке
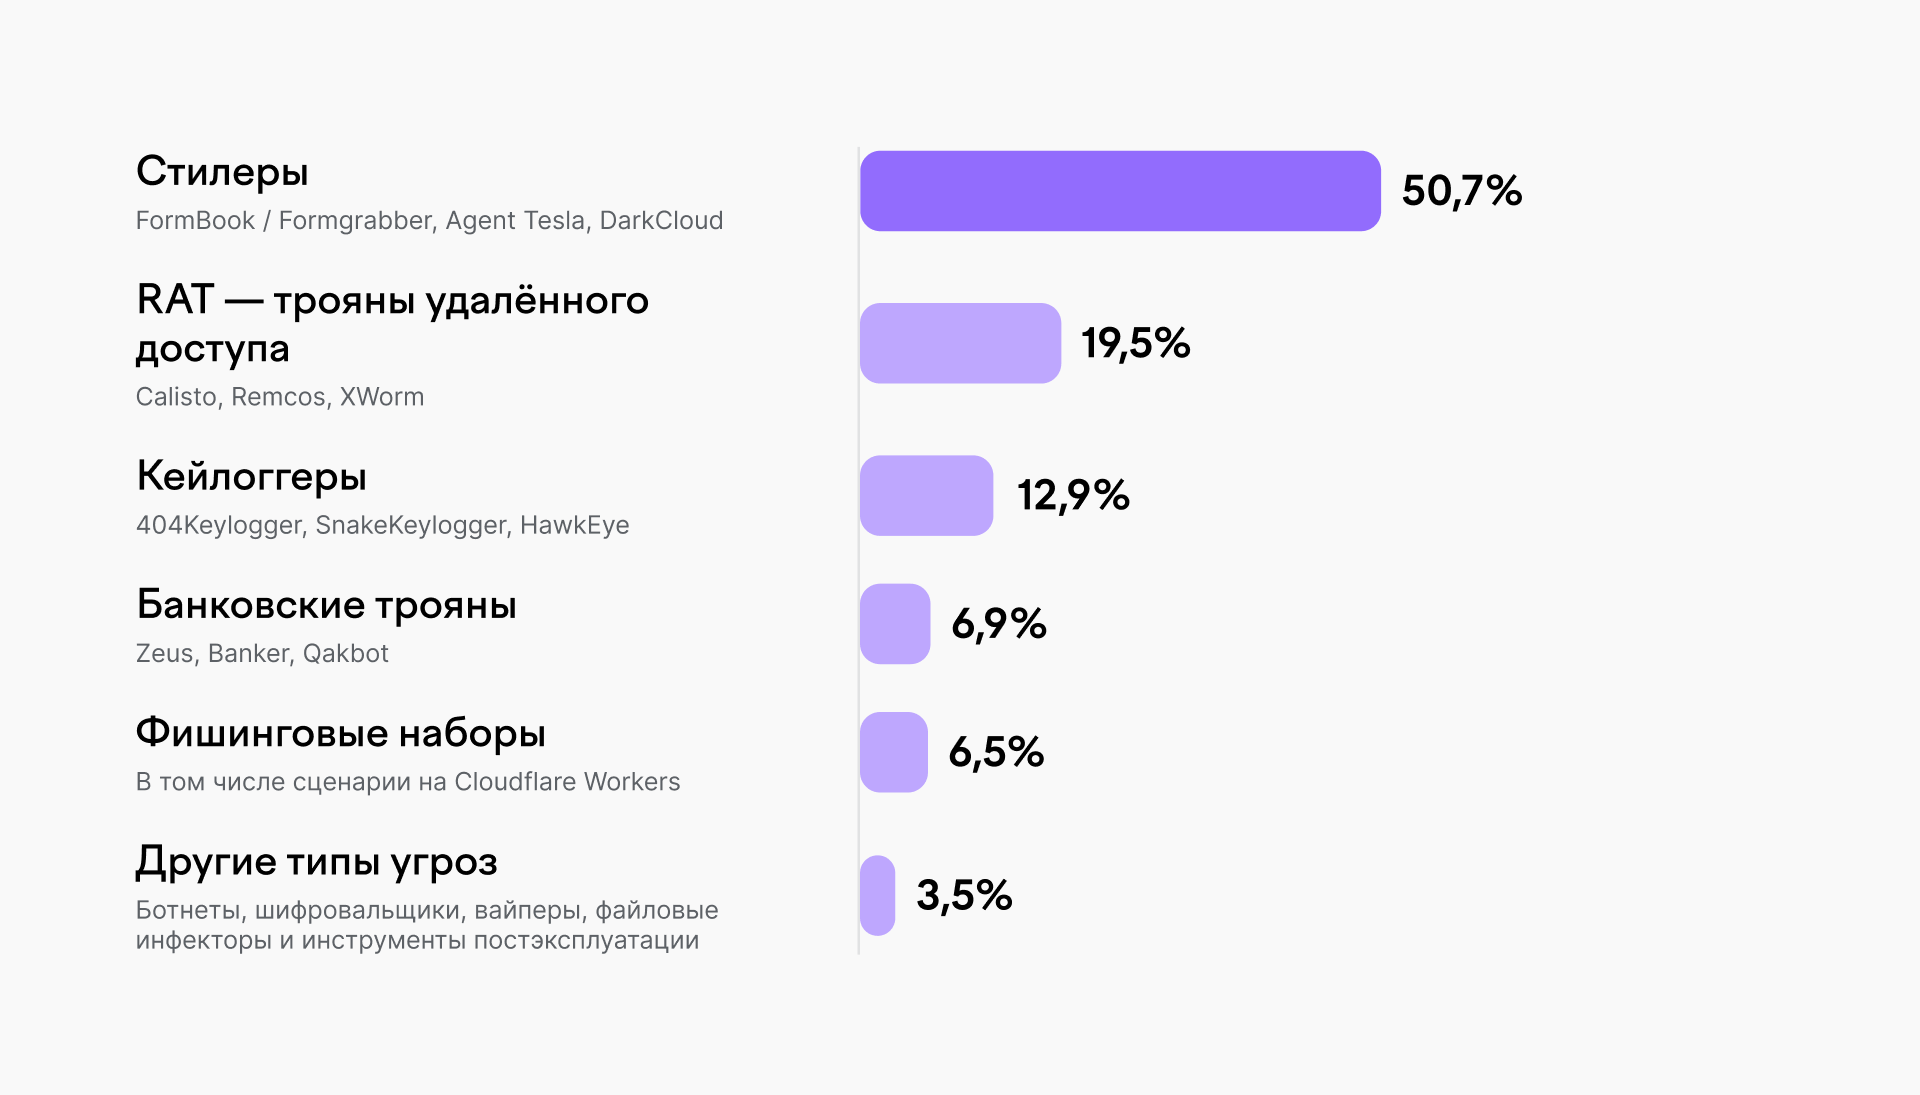
Среди выявленного вредоносного ПО лидировали семейства, ориентированные на кражу данных, удаленный доступ к скомпрометированным устройствам и перехват данных. На стилеры и кейлоггеры пришлось 63,6% классифицированных образцов, а вместе с троянами удаленного доступа (RAT) — 83,1%. Также в топ-5 часто встречающихся вредоносных программ вошли банковские трояны (6,9%) и фишинговые наборы (6,5%).
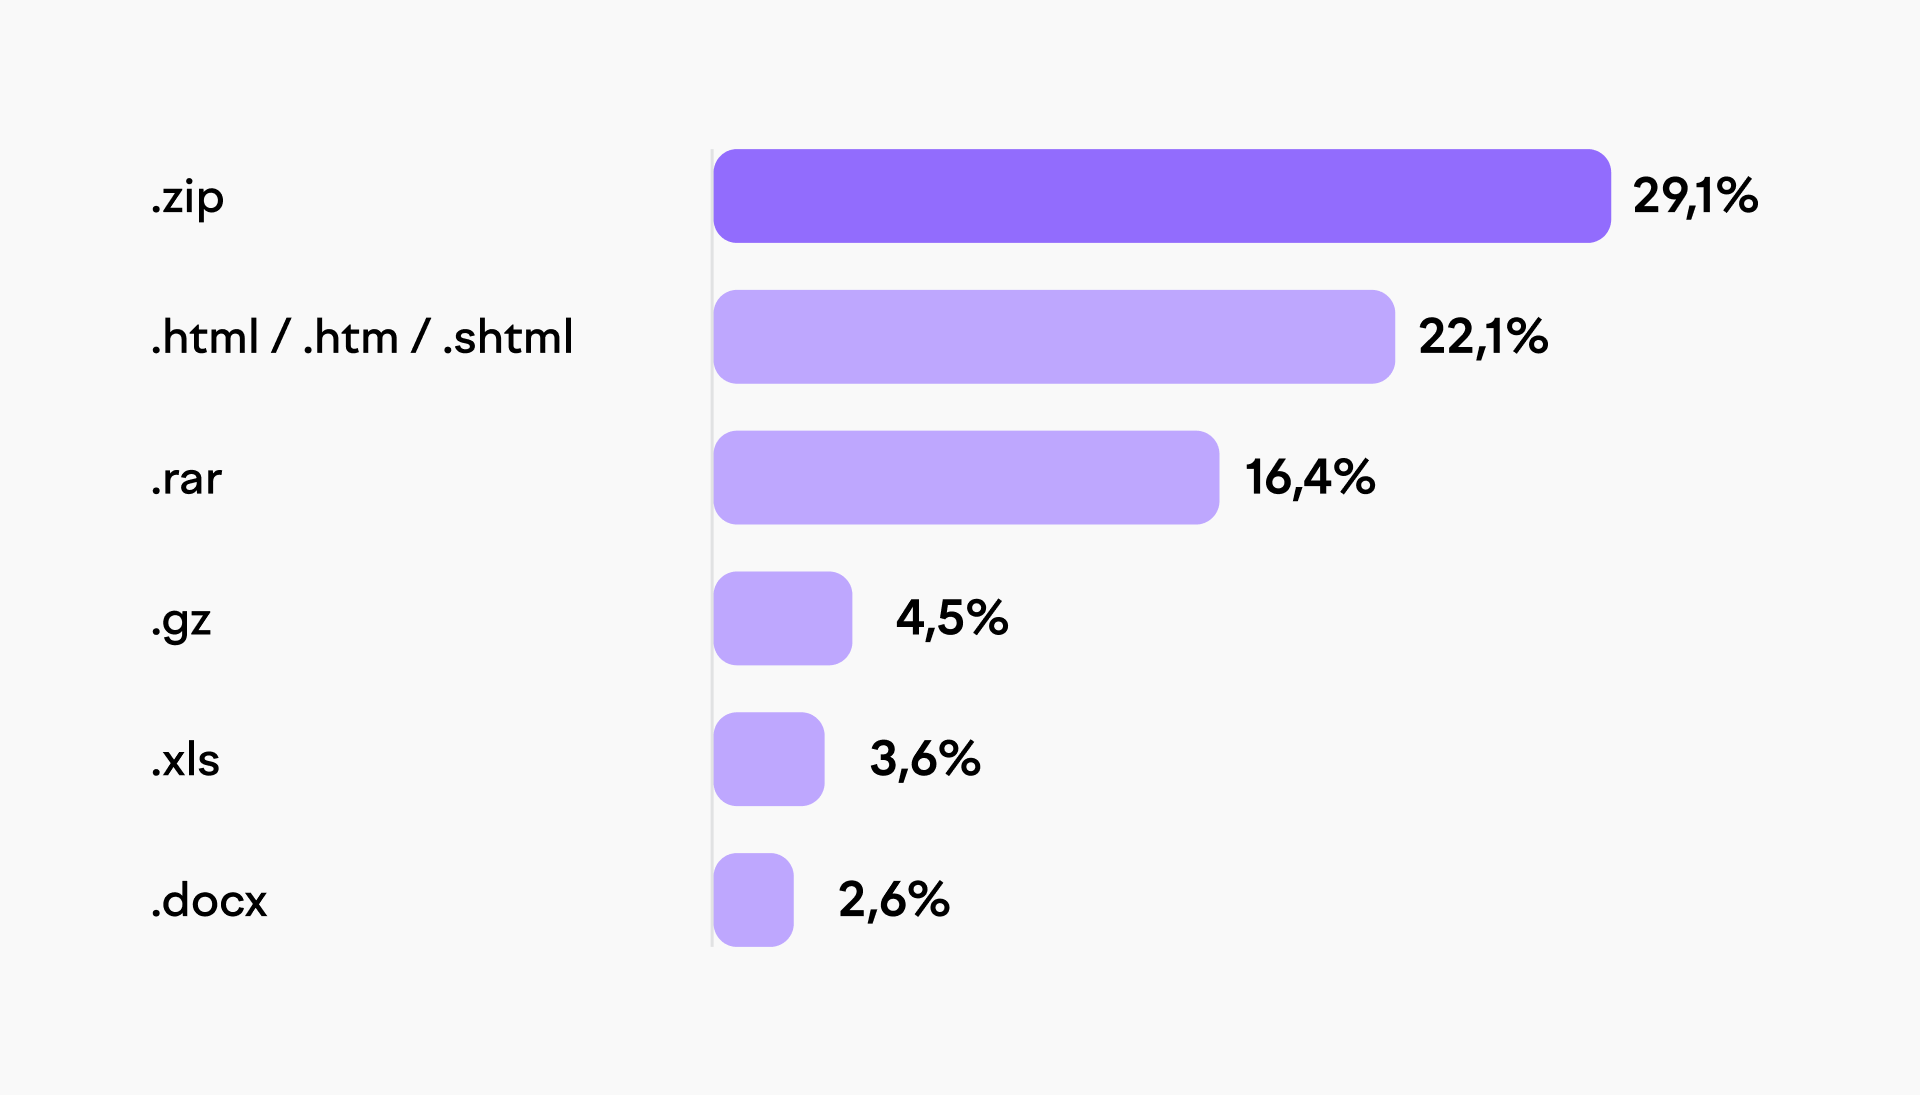
Чтобы доставить вредоносную нагрузку, злоумышленники чаще всего использовали архивы (.zip, .rar и другие) и HTML-файлы — на них пришлось 87% отфильтрованных форматов вредоносных вложений. При этом архивы могут быть защищены паролем, чтобы скрыть содержимое от автоматической проверки.
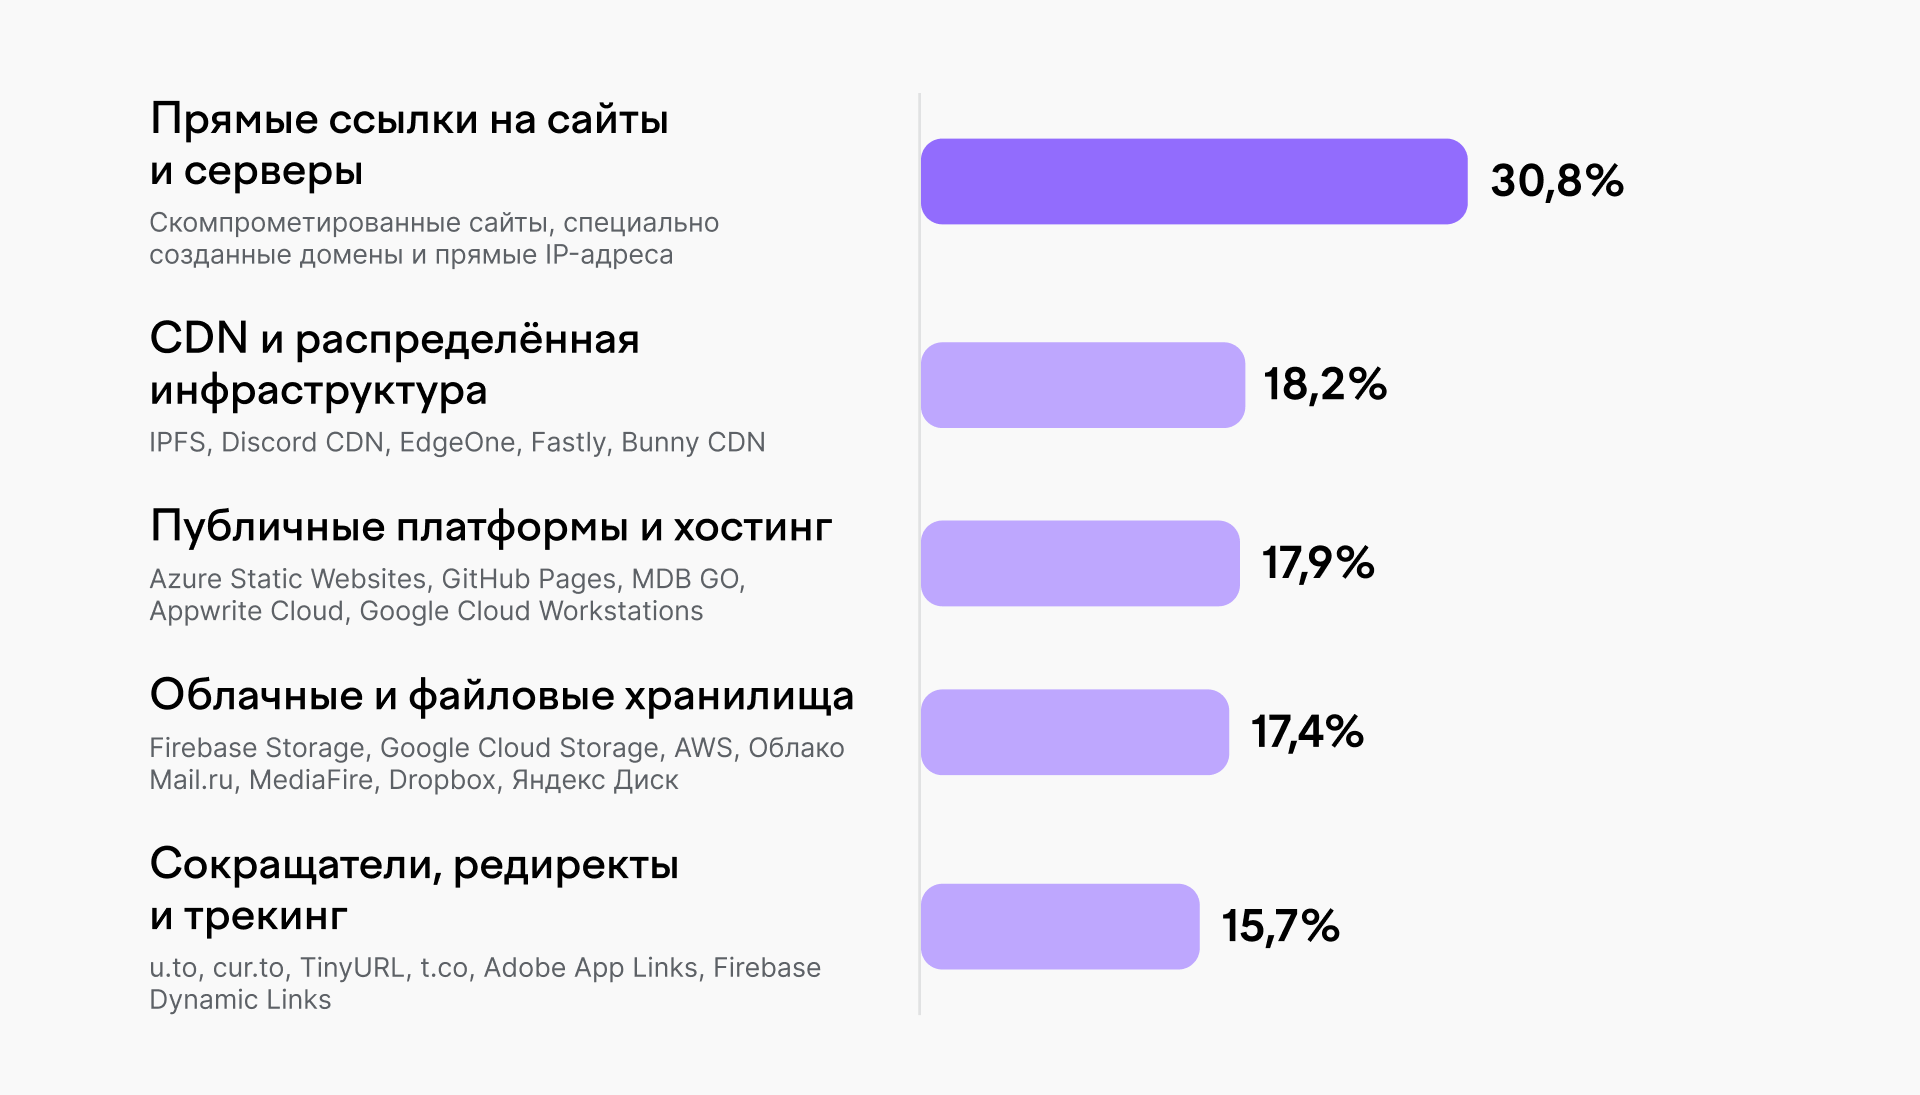
Если злоумышленники использовали в сообщении ссылку, то прямо на вредоносный или фишинговый сайт, сервер, скомпрометированные ресурсы или специально созданные домены она вела только в 30,8% случаев. Остальные 69,2% ссылок сначала вели на сети доставки контента (CDN), публичные платформы, облачные хранилища, сокращатели и трекинговые ссылки.
При отправке письма ссылка может вести на пустую или безопасную страницу, а вредоносный контент появляется позже — уже после завершения первоначальной проверки.
«Современные почтовые атаки становятся все менее похожими на классический спам и все чаще имитируют обычную деловую переписку. Эффективная защита корпоративной почты должна анализировать не только репутацию отправителя или сигнатуры файлов, но и взаимосвязь между содержанием письма, вложениями, ссылками и поведением объектов после доставки сообщения. Еще один важный элемент защиты почты — проверять наличие пароля к архиву в теме, содержании письма и соседних вложениях. Если этого не делать, то вектор 65% атак остается незакрытым».
F6 Business Email Protection позволяет блокировать или дополнительно проверять письма по стране размещения инфраструктуры отправителя, автономной системе (AS), IP-адресу или подсети и другим атрибутам соединения. Если компания не работает с контрагентами из стран, через инфраструктуру которых поступает много вредоносных писем, такой трафик можно быстро отсечь с помощью отдельной политики.


