



Троян подкрался незаметно: мошенники похищают финансовые данные через фейковые приложения YouTube и TikTok
Компания F6, ведущий разработчик технологий для борьбы с киберпреступностью, зафиксировала новый сценарий распространения вредоносных мобильных приложений для кражи банковских данных. Android-троян маскируют под расширенные и «18+» версии приложений YouTube, TikTok, а также навигаторы и приложения оплаты штрафов. С начала октября 2025 года аналитики F6 обнаружили более 30 доменов, которые использовались для распространения вредоносного ПО, все они уже заблокированы.
Аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили новую схему распространения вредоносного программного обеспечения, предназначенного для кражи финансовых данных на Android-устройствах.
Злоумышленники создали сеть вредоносных сайтов, маскирующихся под бренды популярных зарубежных видеохостингов YouTube и TikTok, доступ к которым на территории России в настоящее время затруднён. Под видом расширенных версий этих мобильных приложений пользователям предлагают скачать на этих сайтах Android-троян.
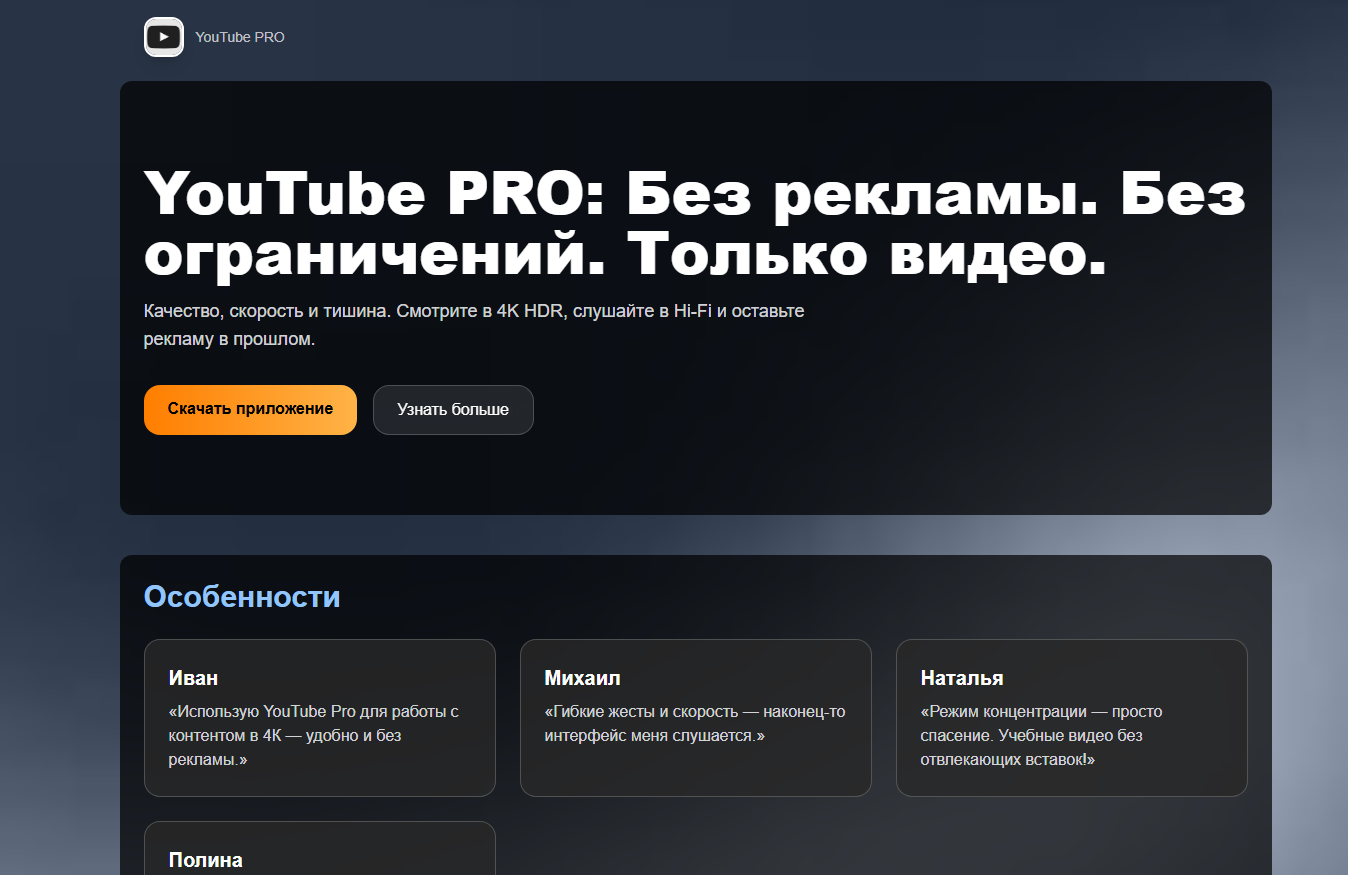
Вредоносные мобильные приложения продвигают под следующими названиями: TikTok 18+; YouTube Max; YouTube Boost; YouTube Mega; YouTube Ultra; YouTube Plus; YouTube Ultima Edition; YouTube Pro; YouTube Advanced; Ютуб-Плюс.
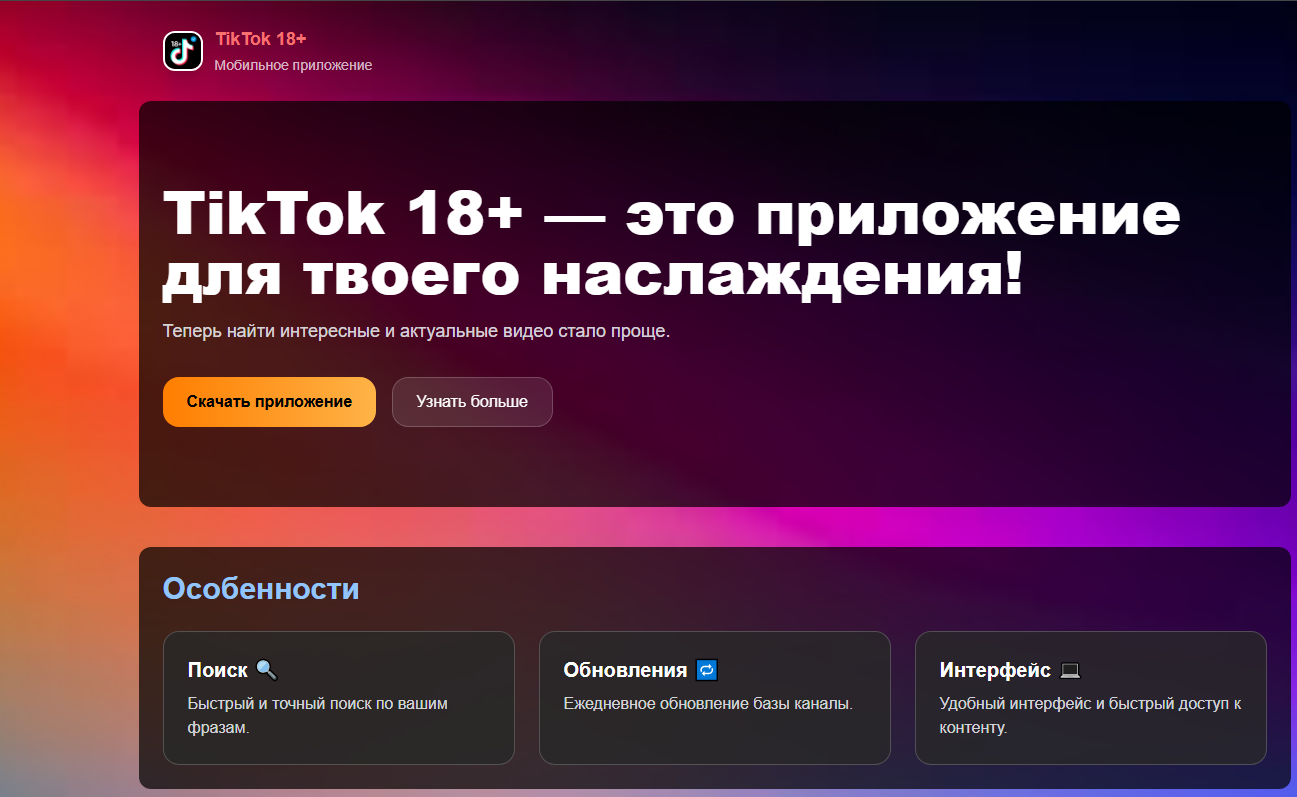
Домены сайтов, через которые распространяют вредоносный софт, зарегистрированы в зонах .RU, .TOP, .PRO, .FUN, .LIFE, .LIVE, .ICU, .COM и .СС, а в их названии использовались, помимо бренда, слова «ultra», «mega», «boost», «plus», «max» и другие. Все эти ресурсы индексировались в российских поисковых системах.
«Первые случаи создания таких сайтов мы зафиксировали летом 2025 года. Осенью, после начала учебного года, произошёл всплеск регистрации доменов, которые злоумышленники использовали для размещения вредоносных приложений».
Каждый из мошеннических сайтов представляет собой страницу с рекламой вредоносного приложения. Реклама обещает пользователям «бесплатно» просмотр видео даже с плохим интернетом и без рекламы, доступ к заблокированному контенту, скачивание в 4К для просмотра офлайн и фоновый режим для прослушивания контента. Чтобы получить эти расширенные возможности, пользователям предлагают скачать на сайте APK-файл.
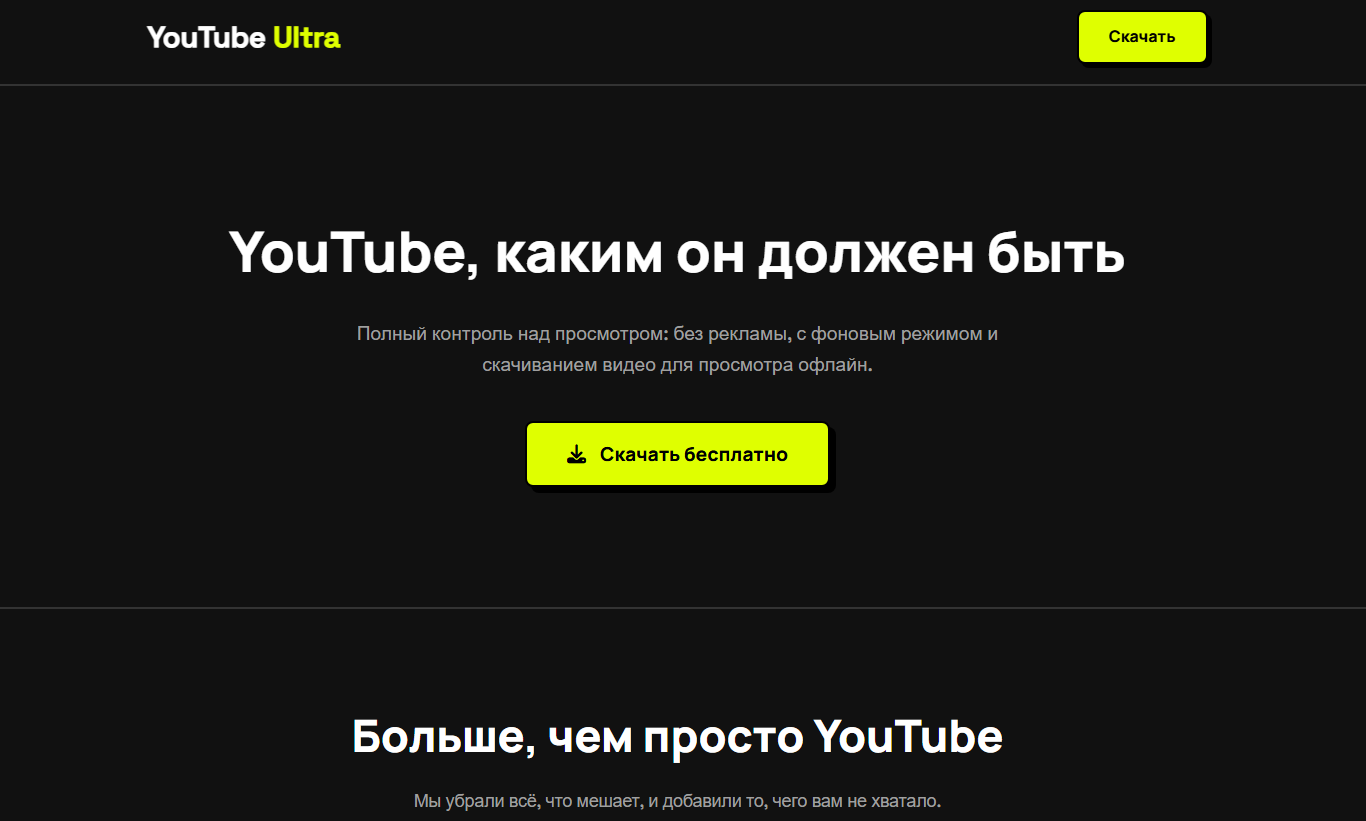
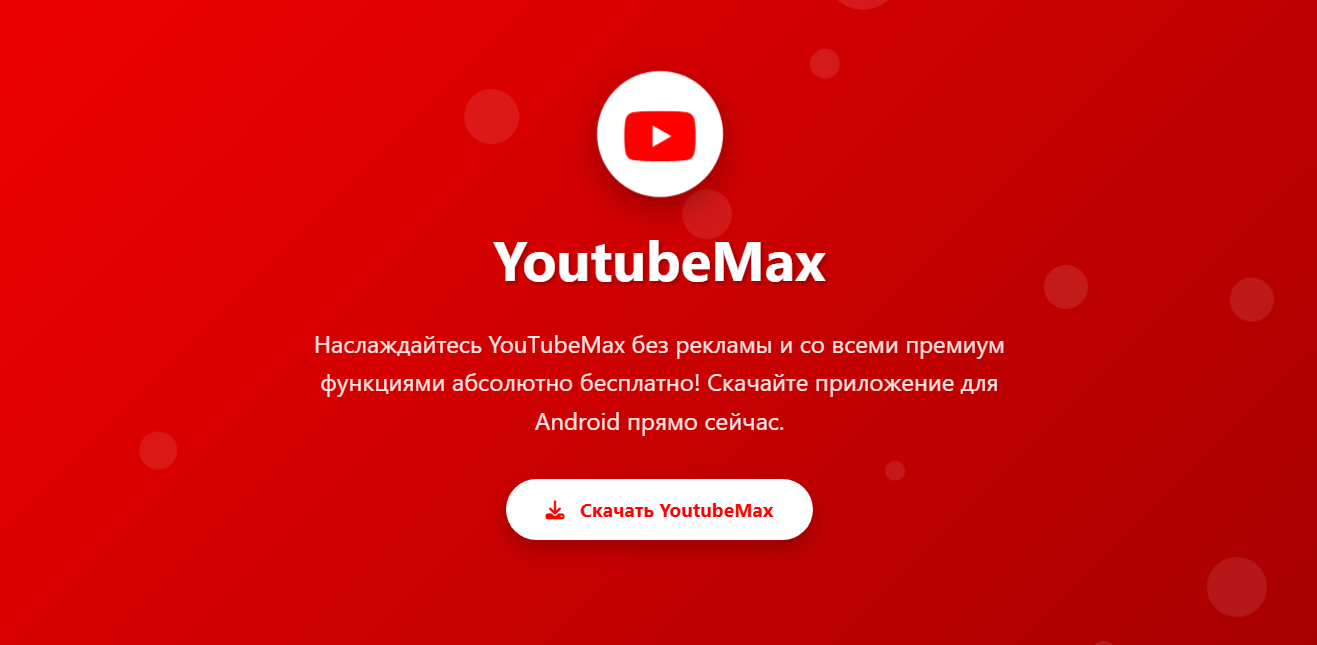
Вместо полезного приложения на устройство устанавливается Android-троян. Версия вредоносной программы, которая распространяется под видом фейковых версий YouTube и TikTok, позволяет злоумышленникам получить расширенный доступ к функциям устройства.
Приложение способно читать и отправлять сообщения, совершать звонки, собирать информацию о контактах и установленных приложениях, получать сетевые данные, запускаться автоматически при включении устройства, а также отображать элементы интерфейса поверх других окон. Совокупность этих разрешений предоставляет злоумышленникам возможность через приложение следить за действиями на устройстве, скрытно передавать данные и выполнять действия от имени пользователя.
Кроме YouTube и TikTok, злоумышленники маскируют вредоносное ПО под навигаторы, онлайн-карты постов ДПС и приложение для оплаты штрафов.
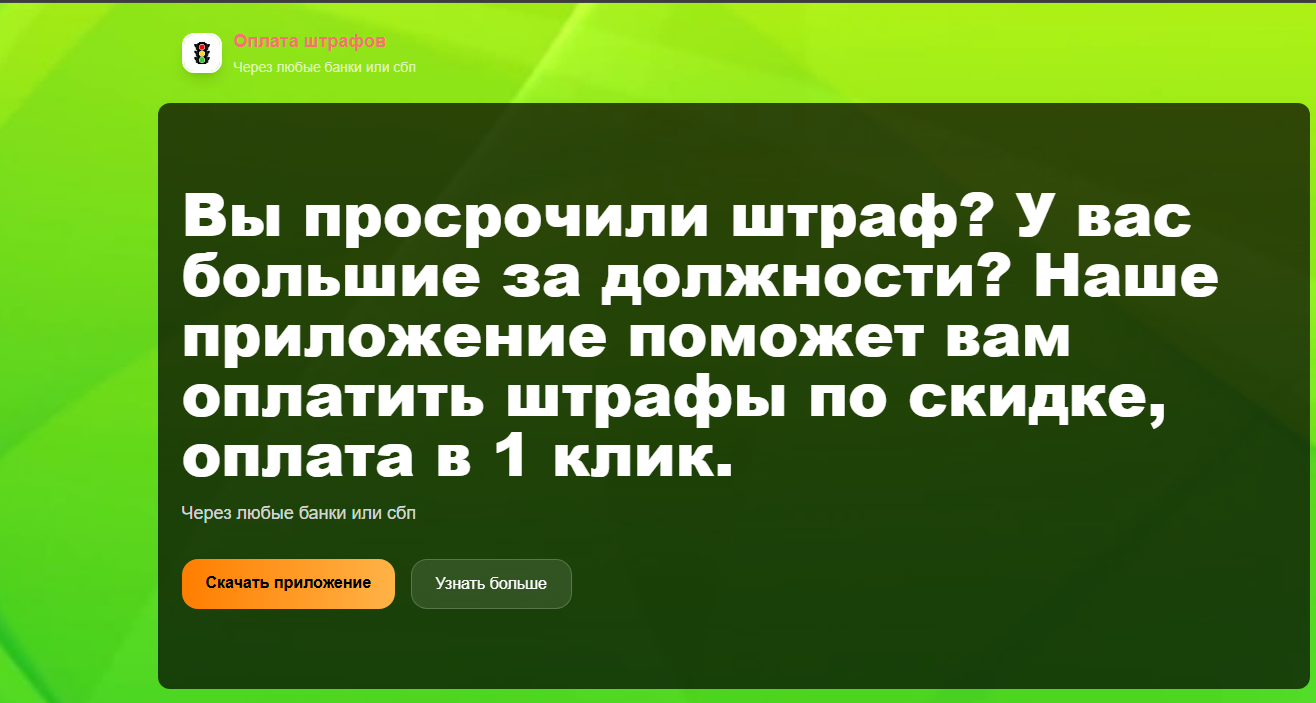
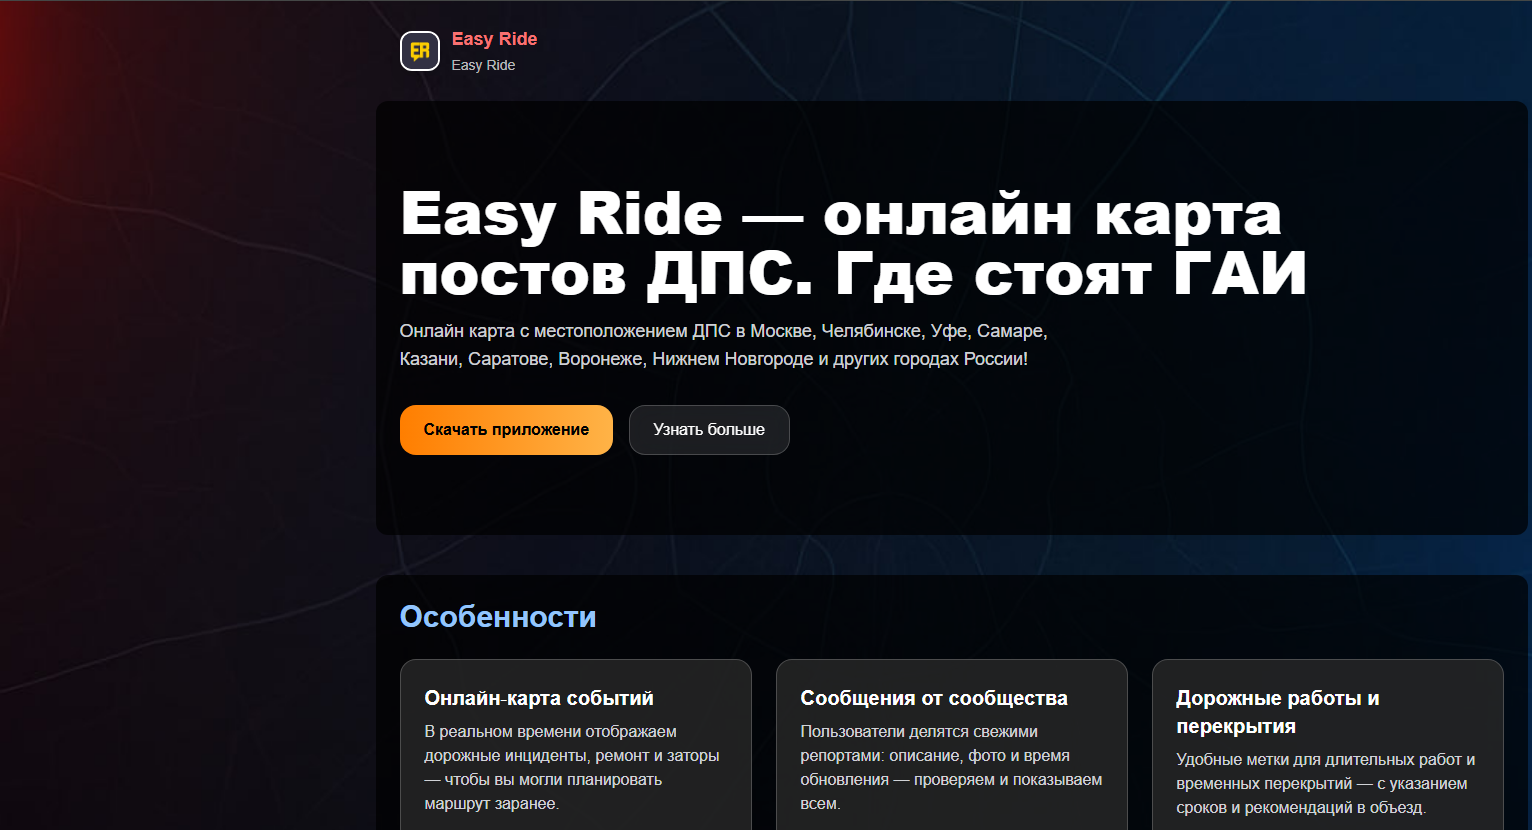
С начала октября 2025 года аналитики F6 обнаружили более 30 доменов, которые использовались для распространения этого Android-трояна. Все они уже заблокированы, однако не исключено, что злоумышленники могут создать новые домены для реализации мошеннической схемы.
«Замедление YouTube и ограничение доступа к новым видео TikTok в России привело к появлению множества предложений по обходу ограничений. Этой ситуацией не могли не воспользоваться злоумышленники, которые маскируют вредоносные приложения под различные популярные программы».
Рекомендации специалистов F6 по защите от вредоносных Android-приложений
- Не переходите по ссылкам от незнакомых контактов.
- Загружайте приложения только с официальных сайтов, например с сайта магазина приложений — и только в тех случаях, если вы точно знаете, для чего эти приложения вам необходимы.
- Следите за правами приложений, выдавайте их по принципу «необходимо и достаточно». Например, если приложение для заказа пиццы просит дать ему разрешения для чтения контактов и отправки SMS — это сигнал тревоги.
- Если вы понимаете, что ваши финансовые данные скомпрометированы, сразу же обратитесь в банк для блокировки банковских карт, позвонив на горячую линию банка, или с использованием банковского приложения.
- Если вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут её регуляторам для блокировки.


